首页 文章 精选 留言 我的

精选列表

搜索[事实准确性],共10000篇文章
优秀的个人博客,低调大师

Windows Docker的有趣事实

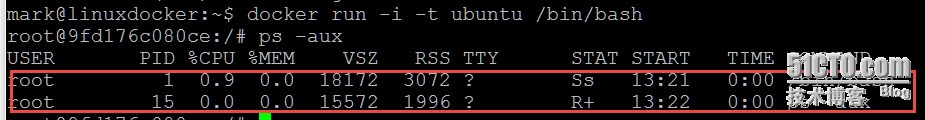
众所周知,Docker能打通开发和运维的任督二脉,所谓DevOps是也。有朋友说,这符合王阳明的"知行合一"之教。 而Windows Server 2016 TP4内置的Windows Docker亦已经出来一段时间,这里就来和诸公汇报一下测试结果。 Linux和Windows,容器里各有多少进程? 在安装配置Container Host的时候,经常报错Container OS Image下载失败(没办法,墙内的缘故)。 什么是Container OS?顾名思义,是从容器角度看到的OS。 Container OS实际是应用所依赖的用户模式(User mode)OS组件,对于Windows容器来说,例如ntdll.dll、kernel32.dll或者coresystem.dll之类的System DLL。主机上的所有容器共享内核模式(Kernel mode)OS组件,对于Windows,就是ntoskrnl.exe,还有驱动等。 例如对于以下命令,意味着Windows系统从docker映像中获取Windows Server Core的用户模式OS组件,并启动cmd获得Shell。 docker run -it windowsservercore cmd Linux也是一理,如果运行以下命令,意味着从docker映像中获取Ubuntu的用户模式组件,并且启动Bash Shell。 docker run -it ubuntu /bin/bash 对于以上两个容器,Linux容器里的进程比较少,可以参考以下截图: 而Windows容器,则情况略有不同。 在Windows主机上启动Process Explorer,可以看到这个Windows容器的进程相对多一些: 这是因为在Windows系统中,需要给应用提供一些用户模式的系统服务,例如DNS、DHCP、RPC等服务,这样从容器的角度来看,容器获得了自己独有的服务(一般是在各自的svchost里运行),构成了所谓的Container OS。 我们可以用PowerShell命令查看容器内部启动的Windows服务,大概有27个,参考附图。 很可惜,这个版本的Windows docker里,虽然有远程桌面服务,但是目前还不支持远程桌面到容器,所以无法使用容器应用的图形化界面。 容器里的应用,到底应该启动多少Windows服务?由于Windows服务的具体作用是非文档化的,所以不像Linux可以做到最精简。但是由于这些服务几乎不占用什么额外的资源,对于容器性能没有影响。 Windows容器的进程间怎么隔离的? 在最新的测试版本里,容器对象的权限设置有了改变,只有SYSTEM权限才能查看。所以要查看Windows容器的进程隔离,需要用SYSTEM权限启动Winobj。这可以借助Psexec来实现: Psexec -i -d -s winobj.exe 可以看到Windows对象空间里多了一个Containers的节点,其下有若干个GUID分支,这些GUID代表系统里的容器。其下每个容器有自己独立的BaseNamedObjects等命名空间,包括互斥信号量、内存Section、事件等。 可以用PowerShell查看容器的GUID,参考附图。 每个容器节点下,有自己的Session分支,例如该容器,占据了Windows系统的Session 2。如附图所示。 这就是为什么,不管用任务管理器,还是PowerShell,抑或是Process Explorer等工具,我们都在Windows主机里看到容器里的所有进程都会标记Session为2。 借助Process Explorer,我们可以看到容器里的进程,所打开的Handle,其中就指向先前所看到的Windows容器对象命名空间。 同时还能看到,容器进程所在的WindowStation并不是WinSta0,而是Service-0x0-3e7$,3e7的10进制等于999,等于九五之尊,这是SYSTEM服务所在的窗口站。所以容器进程无法在Windows桌面上拥有图形化界面。 还可以查看一个有意义的对象,Windows容器所挂载的主机目录,类似于Linux容器的Volume。 Windows容器的文件系统怎么隔离的? 和Linux一样,Windows容器映像采用分层的文件系统,基于映像创建容器后,相当于在只读的分层文件系统上再覆盖一层可读写的文件系统层。如果要修改的文件在最上层的可读写层里没有,则沿着分层的Layer找到目标文件后,将其用COW(Copy on write:写时复制)复制到可读写层再修改。 让我们进入到Windows主机的以下目录: C:\ProgramData\Microsoft\Windows\Hyper-V\Containers 该目录下列出所有通过PowerShell命令创建的容器文件。其下有文件夹和文件,都以容器的GUID来命名。 其中的926A300B-ACB7-4B28-9D86-45BF82C1211C.vhdx就是该容器的最上层的可读写层,是一个VHDX文件。 记住该可读写层并不是一个完整的文件系统,它需要和Image的现有文件系统组成Union File System。如果尝试双击该VHDX(只能尝试挂载停止状态的容器VHDX),试图挂载到Windows系统,会弹出以下报错信息,提示该虚拟硬盘无法挂载。 Image的文件系统位于以下路径(Windows Server Core的Container OS文件): C:\ProgramData\Microsoft\Windows\Images\CN=Microsoft_WindowsServerCore_10.0.10586.0\Files 如果用Process Explorer查看容器进程访问的Dll,可以看到其访问的路径为Container OS文件。 如果是用docker命令创建的进程,道理类似,但是其可读写层文件系统位于以下路径: C:\ProgramData\docker\windowsfilter Windows容器还有注册表 和Linux不一样,Windows容器需要考虑注册表的隔离问题。 下面让我们进入PowerShell命令创建的Windows容器文件夹内部。 C:\ProgramData\Microsoft\Windows\Hyper-V\Containers\926A300B-ACB7-4B28-9D86-45BF82C1211C\Hives 在这个Hives文件夹下方,有很多命名为*_Delta的文件,这是容器所访问的注册表配置单元文件。 从命名方式中可以看到,容器的注册表和文件系统一样,也采用分层架构,最上层的是可读写的注册表命名空间。而Image映像也有只读部分的注册表空间,路径如下。 C:\ProgramData\Microsoft\Windows\Images\CN=Microsoft_WindowsServerCore_10.0.10586.0\Hives 在Process Explorer里可以看到可读写层、只读层注册表合并后所加载的内容。 Docker命令所创建的容器,方法类似,位于类似以下路径: Windows容器的资源限制 大家知道,Docker可以调用CGroup技术来限制Linux容器的CPU、内存等资源占用。而在Windows容器里,内存资源的限制,则是通过Windows的JO(作业对象)技术来实现。 可以参考以下技术来限定Windows容器的CPU、内存和磁盘IO。例如可以将容器的内存限定为最大占用为5GB。 https://msdn.microsoft.com/en-us/virtualization/windowscontainers/management/manage_resources?f=255&MSPPError=-2147217396 然后用Process Explorer打开任意一个容器进程的属性对话框,切换到Job标签页。 可以看到所有容器进程共享一个作业对象,而且该作业对象的内存限额(Job Memory Limit)为5GB。 写到现在,手都酸了,这次就到这里吧,下次有空再一起讨论容器的网络隔离,和Azure container service整合等高大上的技术吧。 本文转自 ahpeng 51CTO博客,原文链接:http://blog.51cto.com/markwin/1764383,如需转载请自行联系原作者

优秀的个人博客,低调大师

物联网不是趋势,而是事实

谷歌公司执行董事长埃里克·施密特曾在一次座谈会上大胆预言:互联网即将消失,一个高度个性化、互动化的有趣世界--物联网即将诞生。 物联网是通过传感器、控制器等设备按照协议把任何物品相连接,从而实现信息交换和通讯的一种网络。普通的日常用品因为连接而获得了新的生命,它们甚至将具有学习能力,可以通过感知、学习来根据用户的行为对自身的行为做出相应的调整。 物联网的出现、发展、成熟将大大改变人们现有的生活环境和习惯。因此,物联网被认为是继计算机、互联网之后,世界信息产业发展的第三次浪潮。 物联网的出现是基于人性的必然 早在远古时代,人类便寄希望与世界万物相沟通,以实现对周围环境的预知和控制。尽管由于科技的限制只能依靠巫术和宗教来获得某种与万物互联的体验,但这种需求却深深地根植于人类的基因当中。 在互联网时代,人们常说,由于网络的出现造就出一个相对独立的数字世界。然而,数字世界的出现并不能满足人们控制现实世界的深层需求,但却为物联网的出现做好了铺垫。物联网使得虚拟的数字世界与现实的物质世界整合为一,处于这一网络中的物品都像被赋予了读心术一般,不仅能感知用户的需求和情绪,更能自动根据判断做出响应。 试想当你拖着疲惫的身躯回到家时,房屋的空调早已开启,并设置到了合适的温度,灯光被调节到适合放松的颜色和亮度,悠扬的音乐在你一踏进门便开始响起。这样的场景过去只能出现在科幻电影当中,现在却已成为现实。 为人服务,让人感到舒服正是物联网所擅长的事情,而这不正是人类一直以来所追求的吗?物联网的出现既是互联网及其相关技术发展的结果,也是基于人性的必然。 物联网发展条件渐趋成熟 传感器是物联网最为基础的组成部分,就好比是人的五官和四肢,正因为传感器的存在,物品才能采集到足够多的信息,最终上传整个网络的"大脑"。未来将有成千上万的传感器被嵌入到现实物质世界的各种物品之中,无所不在的传感器搜集、分析着来自世界各地的数据。 根据行业内统计,我国从事传感器研制、生产和应用的单位达到了1700余家,销售额在2015年时突破1300亿元。从全世界来看,则更要远高于这些数字,整个传感器产业已然成熟。根据一些机构预测,到2025年,传感器市场的总体规模将达到数千亿美元。 5G网络拥有速度快、高连接数、低时延、高可靠性和低功耗等多项优先,被认为是实现物联网发展的又一关键性技术。 5G网络在多项核心技术上已经取得了突破,然而,受制于标准尚不统一等因素的影响,5G网络的全面商用尚需时间。相比5G网络,运用部分5G技术的4.5G网络则有可能率先被运用于物联网。近日,有消息称,华为牵头制定的4.5G窄带蜂窝物联网将有望于年内实现商用。 物联网的标准协议一直是制约行业发展的关键所在。就在一周前,韩国召开的3GPPRAN全会第72次会议批准NB-IoT(窄带蜂窝物联网)对应的3GPP协议相关内容,这意味着NB-IoT标准核心协议已经全部完成,物联网将大规模走进人们的生活当中。 列王的纷争 互联网改变了人类社会的信息沟通方式,这导致众多传统商业模式在很短的时间内就被完全颠覆,在颠覆的同时,也造就了大量新的商业思想和模式,成就了一批新型公司。 与互联网相比,物联网对人类社会的改变将更为全面、深刻。互联网实现了人与信息的连接,物联网则不仅有人与信息的连接更提供了与多种物品的融合。物联网使得整个世界变得更像一个生命体,而不是一个冷冰冰的物质世界。 物联网所带来的不仅是人们生活上的便利,更是蕴藏了大量的商业机会。根据美国市场研究公司Gartner预测:到2020年,物联网所带来的利润将达到300亿美元;而2015年,麦肯锡发布的一份报告显示,到2025年,全球物联网的下游应用市场规模有望达到11.1万亿美元。 物联网就像是一块肥沃的土地,全球各大科技公司都希望能在这片沃土上划得属于自己的一块。 早在2013年,高通、思科、海尔、LG等公司就联合起来组成了名为AllSeen Alliance 的技术联盟,希望借联盟的力量推动物联网的发展。随后,各种由大公司牵头的物联网联盟相继成立。2014年,英特尔、三星、戴尔等公司共同成立了智能家居设备标准联盟--开放互联联盟(OIC),旨在与AllSeen Alliance联盟一较高下。 物联网不仅是硬件公司的必争之地,传统的互联网公司也在其中寻找着属于自己的机会。2014年1月,谷歌宣布以32亿美元收购美国智能家居公司Nest Labs,谷歌收购这家创立于2010年的公司的重要原因在于加速布局智能家居产业,希望在物联网领域占得一席之地。正如雷军所说:未来没有所谓的互联网公司,未来每个公司都变成物联网公司。 在物联网的争夺战中自然也少不了中国公司的身影。在2015年7月,百度就联合中国互联网协会发起成立了中国互联网协会物联网工作委员会,同年,还发布了物联网平台BaiduIoT。国内的另两大互联网公司,阿里和腾讯也都相继推出了自己的物联网操作系统和物联网平台。同时,华为、中兴等硬件厂商也在布局物联网领域。国内的物联网产业即将迎来一场多方较量的大战。 物联网早已进入我们的生活当中 各种可穿戴设备可能是现在人们生活中对物联网使用的最佳案例。佩戴智能设备,我们的心跳、呼吸、血压等基本健康数据都被收集起来传送到智能设备的APP当中。 通过对所收集的数据的分析,计算机可以对人们的身体状况作出一个大致的判断,甚至可以根据推断患某种疾病的机率,并给出相应的预防建议。 正向所有技术所带给人们生活的变化一样,在开始时,可能人们都还没有察觉。但当人们发现时,整个人类世界早已变得天翻地覆。 ====================================分割线================================ 本文转自d1net(转载)

优秀的个人博客,低调大师

15个关于恶意软件的统计事实

尽管安全厂商不遗余力的检测和删除恶意软件,但恶意软件带来的威胁仍然在不断上升,恶意软件感染了更多的计算机。相关的统计数字可以帮助我们更好地了解恶意软件的趋势和影响。 1. 美国人很担心网络犯罪 超过 70% 的美国人担心自己的个人数据和个人计算机信息被盗。与之相对的,只有 25% 的人担心恐怖主义、17% 的人担心被某杀。 2. 数据泄露正在增加 到 2019 年 1 月,有接近 20 亿的个人数据被泄露,准确地说是 1,769,185,063 个,数据泄露席卷全球带来了数量惊人的受害者。 3. Office 仍是主要攻击目标 过去 .exe 文件是攻击者的首选,但是用户已经意识到不应该点击这些被告警的程序。但是普通用户不会怀疑普通的 .doc 文档文件。攻击者开始利用这一弱点进行攻击,有多达 38% 的恶意软件伪装成 Word 文档。 4. 违规的成本有所增加 也许是黑客的攻击水平越来越高,也有可能是攻击的目标越来越重要。在 2018 年,数据泄露的平均成本增加了 6.4% 达到 386 万美元。这是全世界的平均数值,在美国为 791 万美元。 5. 勒索软件无处不在 预计 2020 年组织和个人将会为勒索软件支出 115 亿美元,作为支付赎金或者是恢复的花费。 地方政府仍然是攻击的重点目标,佐治亚州杰克逊、北卡罗莱纳州奥兰治和马里兰州巴尔的摩都成为了勒索软件的受害者。 6. 恶意软件造成的损失越来越大 2015 年,恶意软件在全球带来的损失就超过 5000 亿美元,短短几年,网络犯罪带来的经济损失增长了四倍之多,已达到 2 万亿美元。按照这个增速,到 2021 年的总成本将会达到 6 万亿美元。 7. 挖掘加密货币持续上升 为了挖掘加密货币,矿工需要大量的 CPU 计算资源。攻击者一直在窃取其他人的计算资源,来获得成本低廉的算力。和加密货币相关恶意软件是增长最快的,在 2018 年初每个月有将近 800 万次此类攻击尝试。 8. 手机正成为新的攻击目标 移动恶意软件通常针对较旧版本的 Android 应用程序。现在,在 Apple 和 Android 的应用商店里也有恶意程序了。每天有大约 24000 个恶意应用程序被阻止,但是仍然有恶意软件可以通过检查。 9. 普通家庭或者企业尚未做好准备 家庭网络或者企业网络还没有为应对网络攻击做好准备,针对超过 4000 家企业的调查显示,超过七成的组织面对最基本的安全漏洞攻击尝试都没有准备。 10. 应该更重视钓鱼攻击 绝大多数的攻击都是源自网络钓鱼,每十个网络攻击中就有九个是从简单的钓鱼邮件开始的。钓鱼正在变得越来越具有侵入性和复杂度。 11. 相当多的恶意软件都是通过电子邮件发送的 在 50000 起安全事件中,有超过 92% 的情况下与电子邮件有关。网站与应用程序排名第二,仅占 6%。 12. 大多数网络犯罪都是为了钱 在网络犯罪中,间谍活动、蓄意破坏和彰显能力都只是很少的一部分,大多数网络犯罪都是为了钱。调查显示,76% 的攻击者都是出于经济利益的动机,且有组织网络犯罪占据了大多数。 13. 大多数客户认为其数据并不安全 随着公司泄露的数据越来越多,消费者感觉其隐私数据没有得到应有的保护。只有 25% 的人认为他们的数据不容易受到黑客攻击,不担心数据泄露。 14. 公司已经开始重视隐私 为了应对消费者的不安全感,大公司已经开始投资网络安全防止客户流失。但是在安全领域的投资中,只有 10% 是由客户隐私问题驱动的。 15. 小型企业最容易受到影响 如果公司少于 1000 名员工,就会被恶意软件盯上。超过 60% 的攻击针对此类公司,这些公司没有足够的预算和人力来进行威胁防御。 【责任编辑: 赵宁宁 TEL:(010)68476606】

优秀的个人博客,低调大师

物联网(IoT)落地已日既定事实

最近,在Catalyst 咨询会议上,Gartner分析师Paul DeBeasi在与CIO讨论物联网(IoT)时公布了这样一则声明,“最终物联网将走入每个人心里。最终,所有人都将运行它。”这也是我们这期杂志的重点。 DeBeasi这一观点几乎完全正确。IoT基于使能技术tapestry,并由协议驱动;IoT可认为是有线或无线传感器,由有线与无线宽带连接;低延迟,短程带宽;它是高速,可自我组装的网关网络;可用于软件开发、高级分析等等。总之,IoT对CIO和IT组织将大有益处。 然而,如果一味地等待IoT项目的到来,CIO将会伤害到自己或他们的IT团队。因为IoT融合了数据和物理两个区域,是多个技术的总和。正如Laskowski在她的优秀读物“IoT商业冒险(IoT business ventures)”中列举说,为了利用IoT,企业需要构建一个驻留在云中的平台,这一平台可集成跨区域数据,以及公司防火墙以外的数据;可支持关键业务模型。 收集、传输、分析并回应由物理对象产生的数据的能力,改写了多个行业企业竞争的规则;这一能力让人为之一叹。通过销售产品而获得大量利润的企业发现,来自于附加于这些产品之上的传感器的信息开辟了新利益源,也暴露了新竞争者。 在IoT刺激的业务转型中,CIO想要发挥主导的作用并不是一件容易的事,无论他们有多么精通IoT技术,对业务机遇多么地独具慧眼。似乎,业务人员对物联网的潜力感到非常兴奋,他们可以更加秘密地进行他们计划,甚至是与他们的同事一起。CIO需要集合他们所有商业和政治智慧,以及技术智慧来他们帮助引领IoT。很幸运,这方面的内容我们在我们的本期杂志中也有涉及。 作者:何妍 来源:51CTO

优秀的个人博客,低调大师

网络安全领域的统计、趋势和事实

2021年是网络犯罪分子获得成功的一个标志性年份,他们利用新冠疫情、远程工作的激增、网络攻击新技术和安全漏洞进行网络攻击获得更多的利益。网络犯罪数据的这种历史性增长导致了从涉及薪资保护计划(PPP)贷款的金融欺诈到网络钓鱼计划和机器人流量激增的各种情况。除此之外,勒索软件和软件供应链攻击的数量也在不断增长。 多家调研机构发布的网络安全统计数据表明了过去一年多来网络威胁的规模和复杂性是如何增长的。虽然此处引用的大部分研究报告都是在过去一年内发布的,但并不一定反映目前的风险状态。这些调查数据表明了在将来可能会一直持续的网络安全展趋势。 主要的网络安全威胁的统计和趋势 Verizon公司发布的2021年数据泄露调查报告(DBIR)分析了29307起网络安全事件,共有5258起数据泄露事件发生在全球16个不同行业领域。在这些违规行为中,86%是出于经济动机。这与2020年数据泄露调查报告(DBIR)的3950起数据泄露事件(总共32002起网络安全事件)相比大幅上升。 2020 IDG安全优先级的一项研究报告表明,根据对522名IT和安全主管进行的调查,近一半(49%)的IT主管表示他们的首要安全优先事项是保护敏感数据。 根据《2020年FBI互联网犯罪》的调查报告,美国互联网犯罪投诉中心(IC3) 在2020年收到了超过28500件与疫情相关的网络攻击的投诉。 IC3在2020年收到的投诉比2019年增加了69%,共收到791790起投诉,损失超过41亿美元。根据IC3发布的数据,导致损失最高的网络攻击是商业电子邮件入侵(BEC)计划,总共有19369起投诉,导致18亿美元的损失。 根据Webroot Brightcloud 在2021年发布的安全威胁报告,到2020年9月,每一笔支付的赎金达到了233817美元的峰值。该报告还发现,仅从2020年1月到2020年2月,网络钓鱼就激增了510%。 网络钓鱼事件的统计和趋势 网络钓鱼和其他形式的社交工程攻击是以人员而不是以技术漏洞为目标的,这仍然是一种主要的网络攻击方法。根据美国互联网犯罪投诉中心(IC3)发布的调查报告,截至2020年,网络钓鱼是网络犯罪分子最常见的网络攻击。2021年网络钓鱼和在线欺诈状况的调查报告指出,2020年网络钓鱼和欺诈的主要驱动因素是新冠疫情、远程工作激增以及技术发展。 2020年,全球新增钓鱼诈骗网站695万个,其中在一个月内新增钓鱼诈骗网站206310个。 用于网络诈骗的关键主题包括疫情、礼品卡和游戏黑客。 网络钓鱼攻击的三大行业是科技、零售和金融。 发生诈骗最多的三个国家和地区是美国、俄罗斯和英属维尔京群岛。 用于网络钓鱼工具包的顶级电子邮件服务是Gmail。 根据Greathorn公司发布的2021电子邮件安全基准报告,随着网络钓鱼攻击的增加,电子邮件安全被列为2021年的最主要的IT安全项目。 僵尸网络的统计和趋势 网络犯罪团伙使用僵尸网络(自动收集受感染的互联网连接设备)通过分布式拒绝服务(DDoS)攻击目标或提高其他破坏性活动的有效性。这包括发送大量垃圾邮件、大规模窃取凭据或监视人员和企业。 僵尸网络多年来一直是一个难以解决的问题,而且越来越严重。许多物联网(IoT)设备几乎不具备安全功能,并且企业通常无法遵循最佳实践来降低设备泄露风险。 根据Imperva BadBot公司在2021年的调查报告,2020年恶意机器人流量占所有网站流量的25.6%,与上一年相比增长6.2%。更糟糕的是,2020年,高级持久性机器人(APB)占恶意机器人流量的57.1%。这表明网络犯罪分子在使用僵尸网络方面变得越来越老练。 犯罪分子如何使用僵尸网络因行业而异。以下是恶意僵尸网络活动在五个行业中最常见的分类: 电信和互联网服务提供商(45.7%):帐户接管、竞争性价格抓取 计算和IT(41.1%):帐户接管、抓取 体育(33.7%):数据抓取、投注赔率 新闻(33%):自定义内容抓取、广告欺诈、垃圾邮件评论 业务服务(29.7%):API层攻击、数据抓取、账户接管 28%以上的机器人自动报告为移动用户代理,与上一年相比增长12.9%。在此期间,采用Chrome、Firefox、Safari或Internet Explorer的自动报告的机器人数量下降了11%以上(从79.4%降到68%)。 云安全的统计和趋势 由于发生疫情,很多企业的员工开展远程工作,无论是全职工作还是在混合环境,更多的业务都在云平台上完成,这增加了对云计算基础设施安全策略和控制的需求。 这一点在Unit42云计算威胁报告中很明显,该报告发现在新冠疫情初期,开展远程工作的员工从20%增长到71%。在世界卫生组织(WHO)于2020年3月宣布疫情之后,不仅远程工作的员工数量增加了,而且很多企业加快了云迁移计划。云计算威胁的研究人员使用从全球传感器阵列中提取的数据,发现因为新冠疫情而增加的云支出与安全事件之间存在相关性。很多企业在2020年第三季度迅速扩大了云计算支出,与2019年同期相比增长了28%。在2020年第二季度,云安全事件: 整体增加了188% 零售增加402% 制造业增加230% 政府部门增加205% 开源和第三方风险 随着很多企业加快数字化转型,代码重用(包括开源库和框架)的流行已经扩展到当今包含数十到数百个核心功能库的典型应用程序。功能库的使用效率提高反过来又为网络犯罪分子创造了另一个潜在的攻击媒介。Contrast Labs发布的开源安全报告表明,如今Java应用程序平均有50个开源漏洞。 每个应用程序平均有118个功能库,但这些库中只有38%处于活动状态。 平均每个库使用的版本有6年,并且有50个开放漏洞。 应用程序中的Java库有16%的机会存在严重或重大漏洞。 当功能库老化时间只有1年到4年时,应用程序在Java库中存在漏洞的几率从7%增加到44%。 69%的Java应用程序拥有带有高风险许可证的功能库。 99%的企业至少拥有一个高风险Java许可证。 网络欺诈的统计和趋势 数字渠道流量的巨大增长导致了网络欺诈的历史性增长,犯罪分子经常利用流量来隐藏他们的活动。专家估计,2020年全球网络犯罪带来的损失超过1万亿美元。根据Sift公司发布的2021年第一季度信任与安全指数报告,2020年发生的疫情使网络欺诈的数量增加了20.7%。流量的增加为隐藏在交易激增背后的欺诈者提供了掩护: 勒索软件攻击增长了40%以上。 与2019年相比,电子邮件恶意软件攻击增加了600%。 与2019年相比,商家的欺诈率上升了275%。 2020年网络欺诈的三个主要垂直行业是: 交通运输(欺诈率为8.4%) 加密交换(欺诈率为4.6%) 游戏/赌博(欺诈率为3.7%) DDoS攻击统计和趋势 DDoS攻击变得越来越大胆。根据内容交付网络(CDN)和云计算服务商Akamai公司发布的2020年DDoS调查报告,超过50Gbps的DDoS攻击越来越多。Akamai公司的报告还指出,目标客户数量同比增长57%,并且数字增加呈现出创纪录的跨地区和地域的数量和多样性。仅在2021年3月,发生了三次大规模DDoS攻击。 勒索软件的统计数据和趋势 勒索软件是网络安全的主要威胁之一。根据非营利机构美国身份盗窃资源中心的调查数据,2020年该机构遭遇了878次网络攻击,其中18%是勒索软件攻击。全球很多机构和企业的数据都被勒索软件劫持,许多企业支付赎金只是为了避免停机时间。简而言之,网络犯罪分子勒索的费用比以往任何时候都多。 Unit42公司发布的2021年勒索软件威胁报告指出,从2019年到2020年,每笔支付的赎金金额平均增加了171%(从115123美元增加到312493美元)。 支付的最高赎金金额从2019年到2020年翻了一番,从500万美元增加到1000万美元。 防御准备和反应的统计和趋势 随着发生新冠疫情,安全和预算规划的不可预测性变得更具挑战性。根据CSO发布2020年安全优先事项研究报告,随着威胁行为者在疫情之后加大攻击力度,31%的受访者认为他们在应对风险方面的资金不足。 38%的受访者表示,他们将在响应计划上花费更多费用。 30%的受访者表示将更新和现代化业务连续性计划。 28%的受访者表示正在试行零信任。 40%的受访者表示他们正在关注或正在评估选项。 网络安全招聘/人员的统计和趋势 根据Robert Half 公司发布的一项研究报告,随着远程工作的增加以及对技术工具和基础设施的依赖,疫情已经改变了对某些职位的需求,对开发人员以及帮助台和网络安全专业人员的需求增加。这一点至关重要,因为74%的员工表示,无论其企业的混合工作计划如何,他们都希望疫情发生之后仍然开展远程工作。 IT经理(44%)表示,由于发生疫情导致一些熟练的员工短缺,他们加快了招聘流程。Korn Ferry公司的一项研究表明,对于无法从外部引进更多人才的企业来说,正在采取内部培训提升员工技能的举措。 Korn Ferry公司的研究发现美国企业由于发生疫情而做出的三大招聘变化是: 进行远程面试和入职培训(54%) 缩短招聘流程(42%) 开展远程的工作(42%) 关于网络安全是否让企业真的面临员工短缺,或者企业招聘实践和偏好是否正在造成员工短缺还存在很多争论。然而,一项被广泛引用的统计数据是ISC2的发现,超过一半(57%)的受访企业由于面临人员短缺的挑战而面临更大的风险。

优秀的个人博客,低调大师

关于 Android L 的五个有趣事实

谷歌在一个月前的I/O大会上正式发布了新一代Android系统Android L。尽管正式版Android L目前尚未发布,不过开发者预览版Android L已经向人们清楚地展示出了新版Android系统究竟是什么样子。Android L采用了被谷歌称之为Material Design的设计风格,在外观界面上有着很大变化,可以说是Android系统自诞生以来升级幅度最大的一次更新。 然而除了Material Design之外,Android L究竟还拿下了哪些“第一”呢? Android L是首个在正式发布之前推出开发者预览版的Android版本 目前谷歌已经面向开发者开放了Android L预览版的下载,想要尝鲜的用户可以进行下载安装。不过由于Android L仅支持部分Nexus机型,因此大部分用户还要等到Android L在今年秋季正式发布以后才能体验新系统。 Android L是首个没有代号的Android版本 众 所周知,在Android版本的命名上谷歌使用的全都是某种食物的名称,而且遵循A-Z的顺序,比如Android 2.3/4.0/4.1-4.3/4.4的代号分别为Gingerbread、Ice Cream Sandwich、Jelly Bean和KitKat。虽然谷歌现在还没有透露L究竟代表哪种食物,不过根据此前的消息,L很可能代表Lollipop。 Android L没有版本号 除了代号之外,谷歌也并没有公布Android L的版本号。但考虑到Android L的升级幅度非常大,因此Android L更有可能就是Android 5.0。 Android L是继Android 4.0之后首次外观设计大改 在Android 4.0三年前亮相之后,在后续的4.1-4.4中Android的外观界面的改动并不大,而Android用户们也早已对一个拥有全新外观的Android系统望眼欲穿了。 Android L是首个完全采用64位ART的Android系统 虽然此前的Android系统中也包含有ART模式,不过Android L中谷歌才首次放弃了32位Dalvik并完全采用64位ART模式。 苹果在iPhone 5s上使用64位A7处理器可谓对手机行业产生了重大的影响。而随着处理器厂商相继推出64位移动处理器,64位的Android手机将会越来越多,而且能够在Android L上实现更强的性能。 此外,由于Android L正式版在今年秋季才会正式发布,而三星等OEM厂商很可能会利用发布之前的几个月的时间来为自家的机型适配Android L,这也意味着Galaxy S5等旗舰机型能够在更短的时间内获得Android L升级。

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册