NGINX 近日被曝出两个高危漏洞:编号 CVE-2026-123633 和 CVE-2026-123007,都能让未认证的攻击者在服务器上执行任意代码。CVSS 4.0 都是 9.2,两个都要求服务器启用了 HTTP/2。
它们由五个团队各自独立发现:Wiz Research、Ikotas Labs、Metnir、Rapid7 和 Xint。Wiz 说他们用的是自己的 AI 工具,还借助 Gemini 4 Carbon 和 ChatGPT 5.6 Sol 验证了漏洞的实际影响。
藏了十年的那个
CVE-2026-123007 可以追溯到 NGINX 1.9.5,2015 年。整数下溢导致错误的流控记账,最终引发非法内存拷贝。
另一个 CVE-2026-123633 是释放后使用(use-after-free),在代码里潜伏了将近六年。
Wiz 在文里写了一句很直白的话:这类内存安全问题的难点一直在于追踪内存操作和多条代码路径之间的微妙交互,这种复杂度本身就构成了实际障碍——而 AI 正在从根本上瓦解这道障碍。
攻击面比想象的大
这两个漏洞的关键特征是:缺陷在 NGINX 自身,不在它背后的应用。
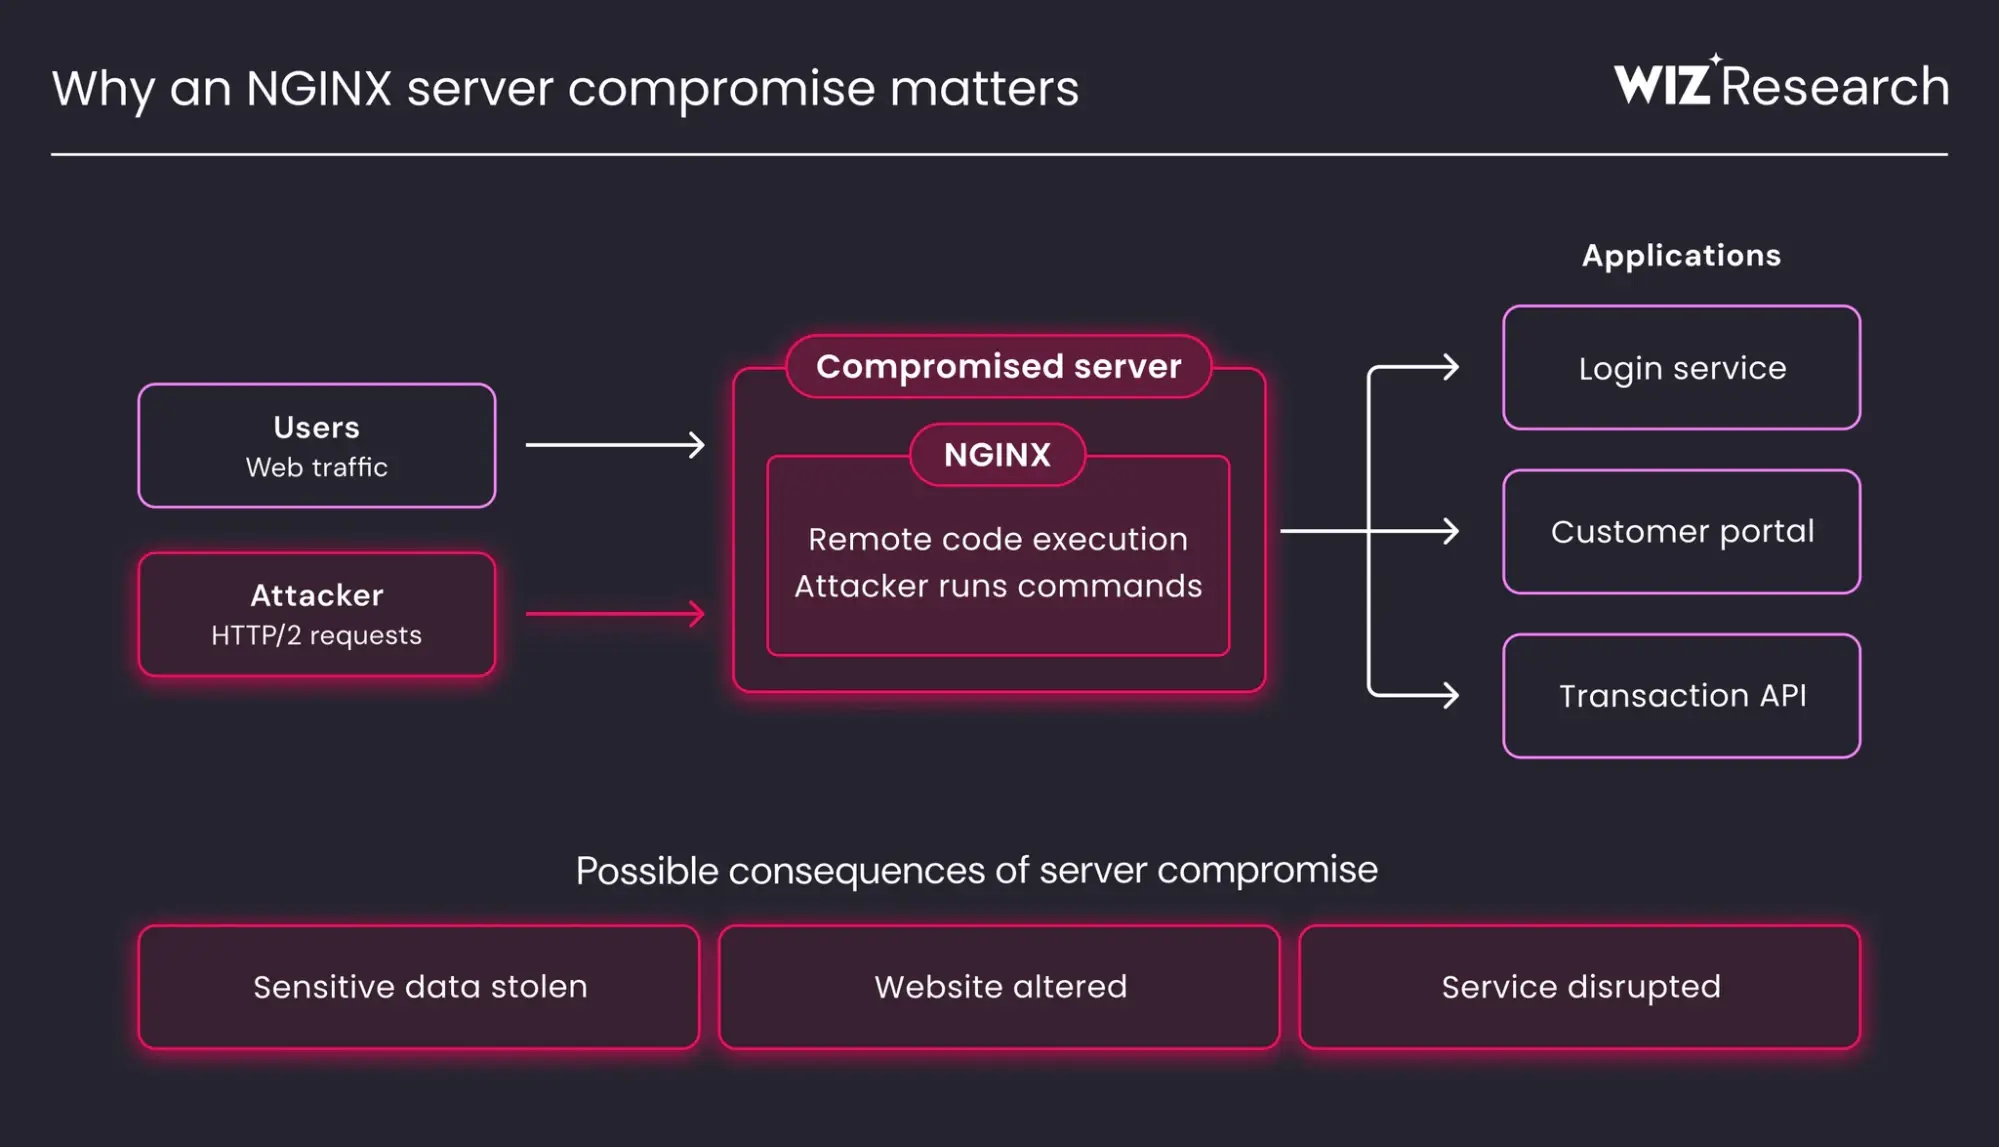
也就是说,即使你的业务代码再安全,只要 NGINX 有漏洞,攻击者照样能打到服务器。Wiz 测试 CVE-2026-123007 时,在一台只提供普通静态文件的 NGINX 上就实现了代码执行——没有后端应用,没有第三方模块。
而且 NGINX 通常同时为一组应用做路由,一次成功的利用可能波及它身后所有服务。
利用条件
CVE-2026-123633 需要反向代理场景,且可用连接槽位接近耗尽时触发。它的机制是这样的:
NGINX 会维护一张可复用连接的列表,需要腾位置给新连接时就从中关掉几个。一个 HTTP/2 连接在没有活跃请求时可以加入这张列表,有请求开始时必须离开。
攻击链是这样:发送携带请求头的 HEADERS 帧,此时还没有活跃请求流,NGINX 把连接标记为可复用并等待剩余数据——但它没有把连接从可复用列表里移除。现在就有个正在处理请求的连接,仍被 NGINX 认为可以安全关闭。
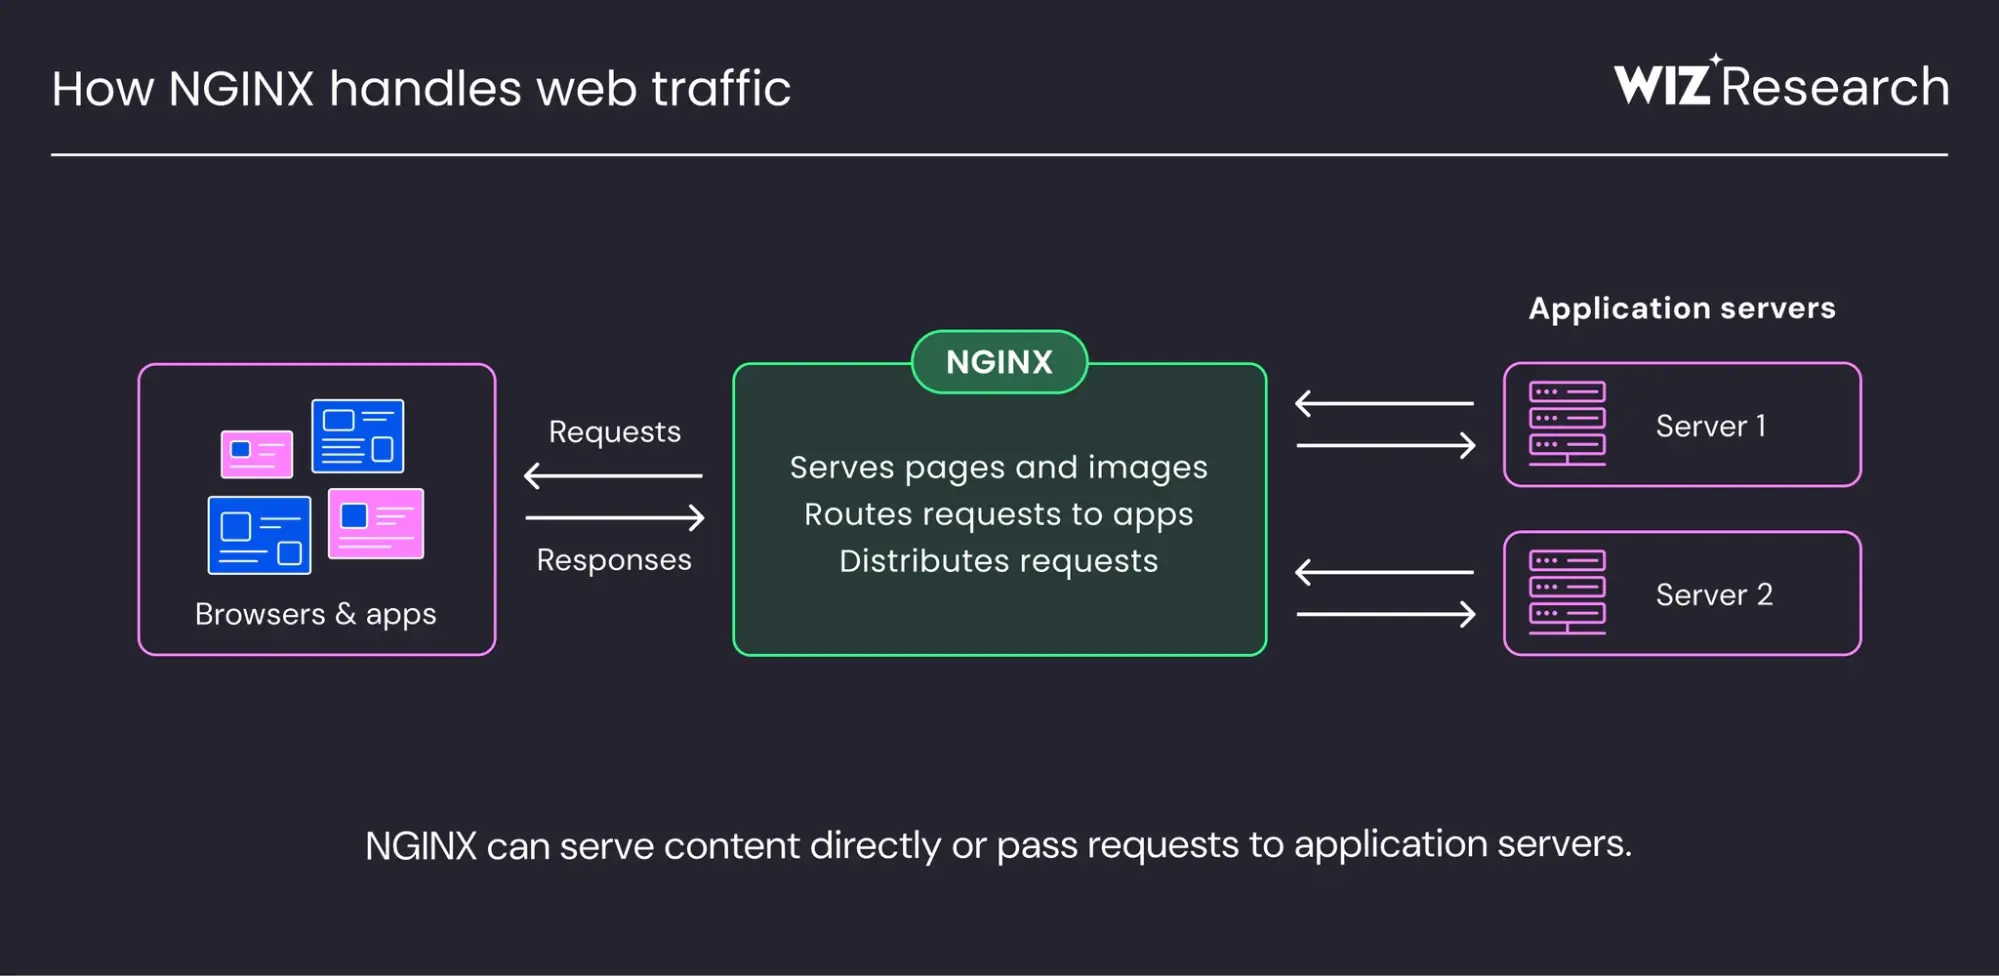
接着只需让 NGINX 在请求还在跑的时候关掉这个连接。把请求转发给应用服务器就能触发。其他逻辑从可复用列表里挑选连接关闭时,选中了它——而请求还在进行。
CVE-2026-123007 的场景更宽松,直接在 64 位系统上通过 HTTPS 服务静态内容就能触发。
常规防护挡不住
Wiz 明确说,ASLR 这类常见的内存安全缓解措施对这两个漏洞无效。
更麻烦的是,这类漏洞在历史上极难发现——需要追踪内存操作和多条代码路径之间的交互。这次五家机构独立发现同一批漏洞,本身也说明了一件事:AI 辅助审计正在把这个门槛拉平。
一个值得注意的名字
Wiz 团队在问题提到了Calif,就是发现 Java4Shell 漏洞那个团队。加上 PHP2Shell 和 Squidbleed,Calif 团队已经连续产出多个高危内存安全漏洞。
这两个 NGINX 漏洞与 Java4Shell 有个共同点:都是内存安全问题,都藏了很多年,都由 AI 辅助找到。
该做什么
F5 已经在 11 月 18 日的安全版本里修复,同时还修了 NGINX 的另外几个漏洞——包括邮件代理场景下的 RCE、TLS 1.3 的 DoS、proxy_protocol v2 的 DoS、特定 SNI 配置下的客户端证书绕过。
尽快升级到包含这些修复的最新版本。
升不了的话,就暂时关掉 HTTP/2:在受影响的 server 块里删除 http2 on;(NGINX 1.25.1 及以后)或 listen ... http2 参数。
排查线索是 NGINX worker 意外崩溃,或出现由 NGINX 启动的异常命令。不过 Wiz 提醒,这些只是通用预警信号,不是这两个漏洞的确证指标。
参考来源: