Meta 的 AI 助手 Muse 刚上线就撞上隐私问题:用户分享的对话,能被陌生人轻易找到。Meta 已经暂停了分享功能,理由正是安全公司 Claroc 的报告——他们枚举出了 6,800 个 Muse 用户创建的分享链接,打开其中几百个就看到了个人和商业机密。
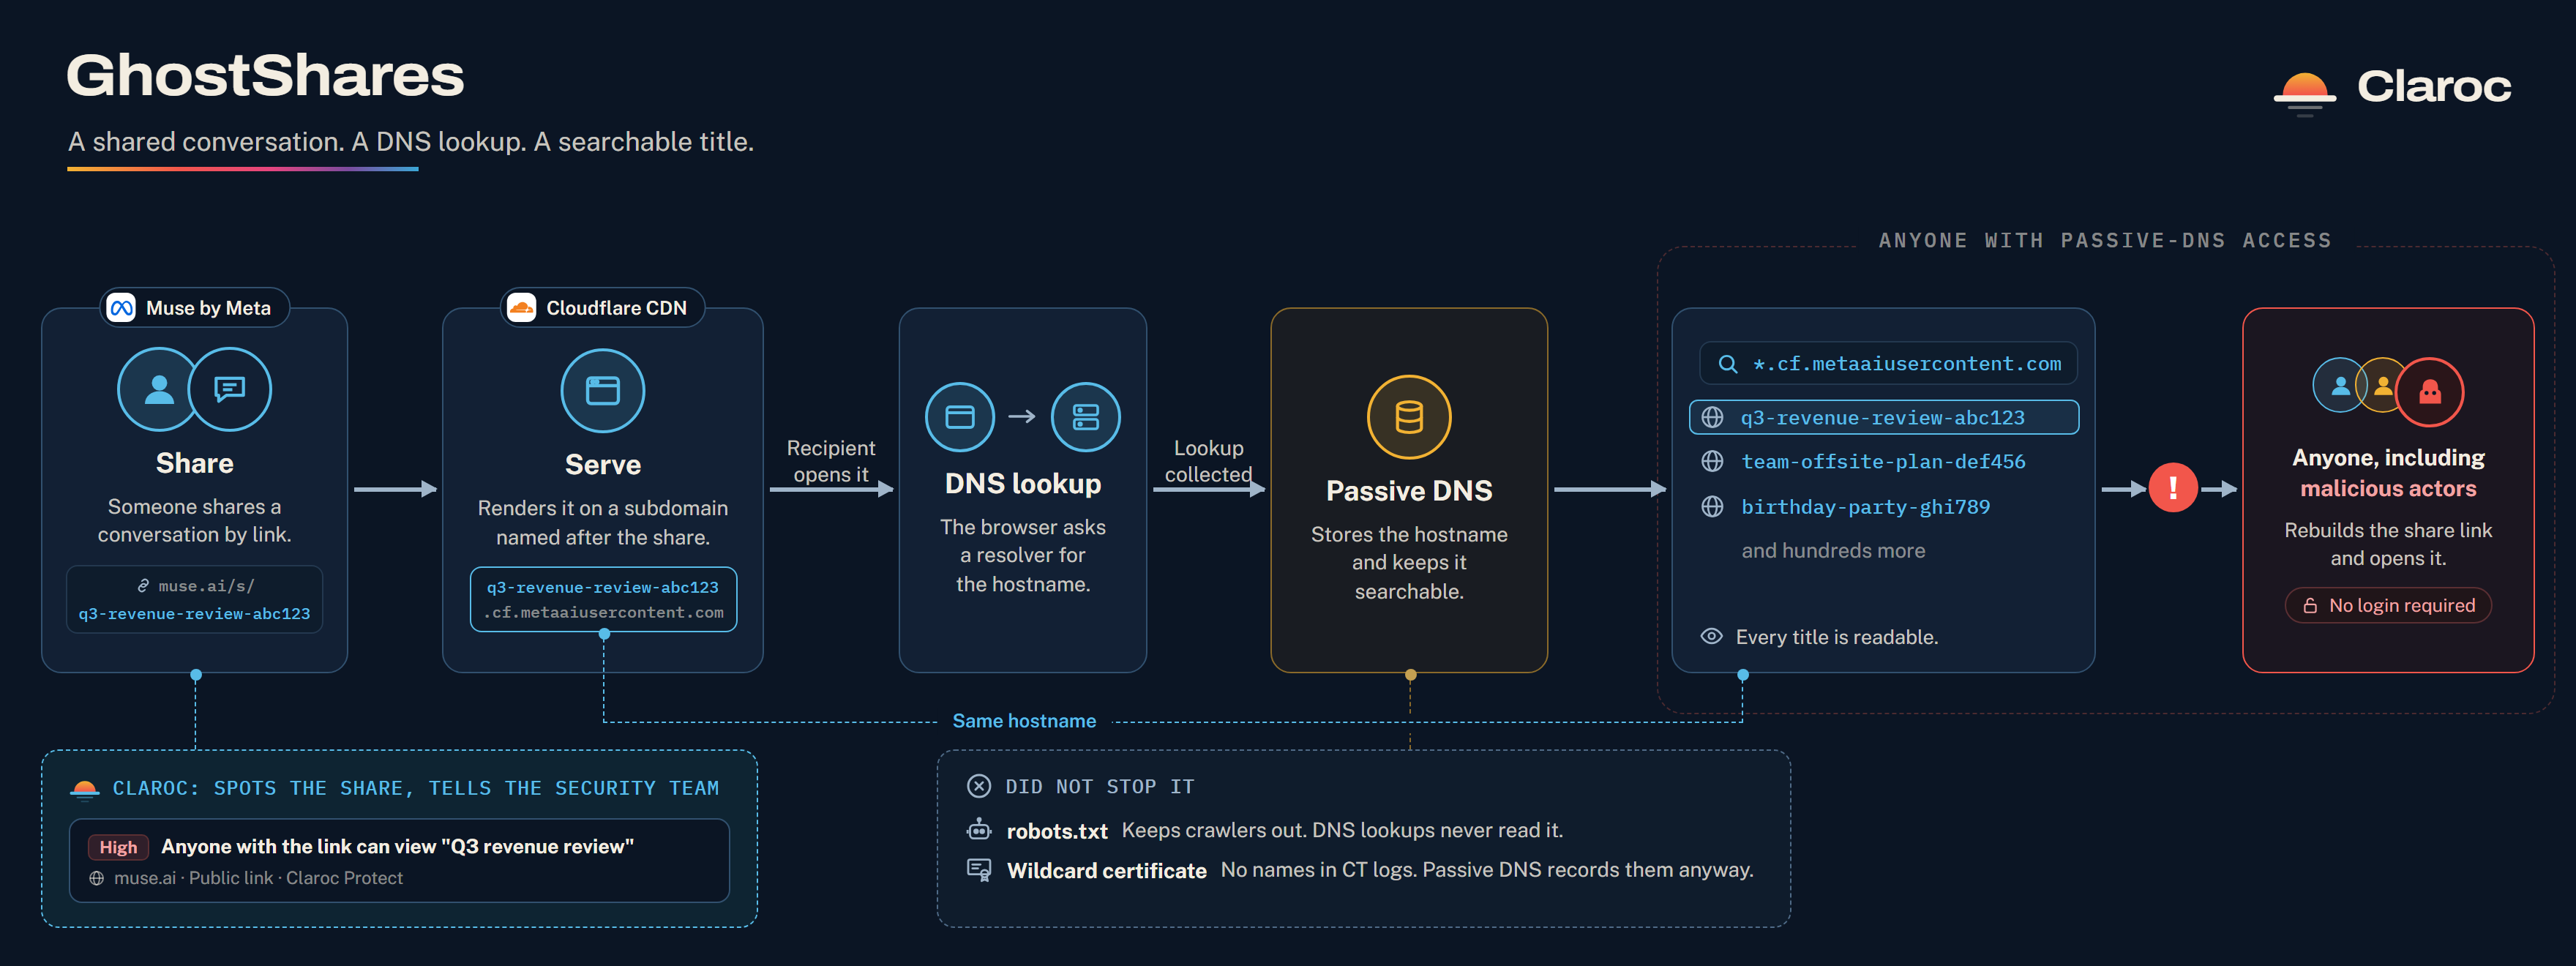
问题出在一个看似细节的设计决策上。Muse 的分享链接域名是 cf.metaaiusercontent.com,而对话的标题被直接放进了 URL——安全公司给出的简化示例:home-sale-budget-9f21c8a3.cf.metaaiusercontent.com(家庭售房预算)、q3-revenue-review-7b1e42f0.cf.metaaiusercontent.com(Q3 营收回顾)、loan-application-draft-a4c9e2...(贷款申请草稿)。每个 URL 后面本来有一长串随机文本防猜测,但标题出现在域名里,等于把内容主题直接挂在了公共 DNS 记录上——任何人都能用被动 DNS 搜索找到这些链接。
Claroc 的发现过程最扎眼。研究者说:「如果你事先问我们,我们会以为收集这些链接需要真正下功夫。它只花了一个查询。」他们把这叫「GhostShares」——页面打开了从未被给过链接的人,而那些人是自己找到的。
这个漏洞对 Muse 的打击尤其重。Muse 是 Meta 最近力推的 AI 助手,扎克伯格上个月说它是「从底层为隐私和安全构建的」,它能自动填表、订约会、购物、建文档——为了工作它需要访问用户大部分账户。Meta 把它宣传成「配得上它所需的非凡信任」的平台。
结果上线三周,先是 macOS 安全专家 Patrick Wardle 发现一个零日漏洞(同设备任何其他应用都能完全控制用户的 Muse 账户),现在又是分享链接可枚举。Claroc 10 月 8 日通过 Meta 的 bug bounty 项目报告,Meta 已暂停分享功能:「人们有能力分享特定的 Muse 产物,这会创建一个可通过链接访问的页面。我们暂停了这个功能,同时审查这份报告并考虑如何改变这些链接被发现的方式。」
Ars Technica 评论区有条评论很毒:「他们有 20 分钟讲怎么把安全构建进去。我帮你省 20 分钟:他们没有。」
这件事的教训不只是 Meta 的。Claroc 点出一个普遍问题:「很多 AI 助手都通过公开链接分享。Muse 的分享容易找到,特殊之处在于标题坐在网址里,公共 DNS 记录它,任何人都能搜到。」对任何做「分享链接」的 AI 产品,把内容标题或主题放进 URL,等于在门口挂了个写着屋里有什么的牌子——随机 token 再长,也挡不住标题本身的语义泄露。
参考来源: