首页 文章 精选 留言 我的
优秀的个人博客,低调大师

微信关注我们

原文链接:https://www.oschina.net/news/219716

转载内容版权归作者及来源网站所有!

低调大师中文资讯倾力打造互联网数据资讯、行业资源、电子商务、移动互联网、网络营销平台。持续更新报道IT业界、互联网、市场资讯、驱动更新,是最及时权威的产业资讯及硬件资讯报道平台。

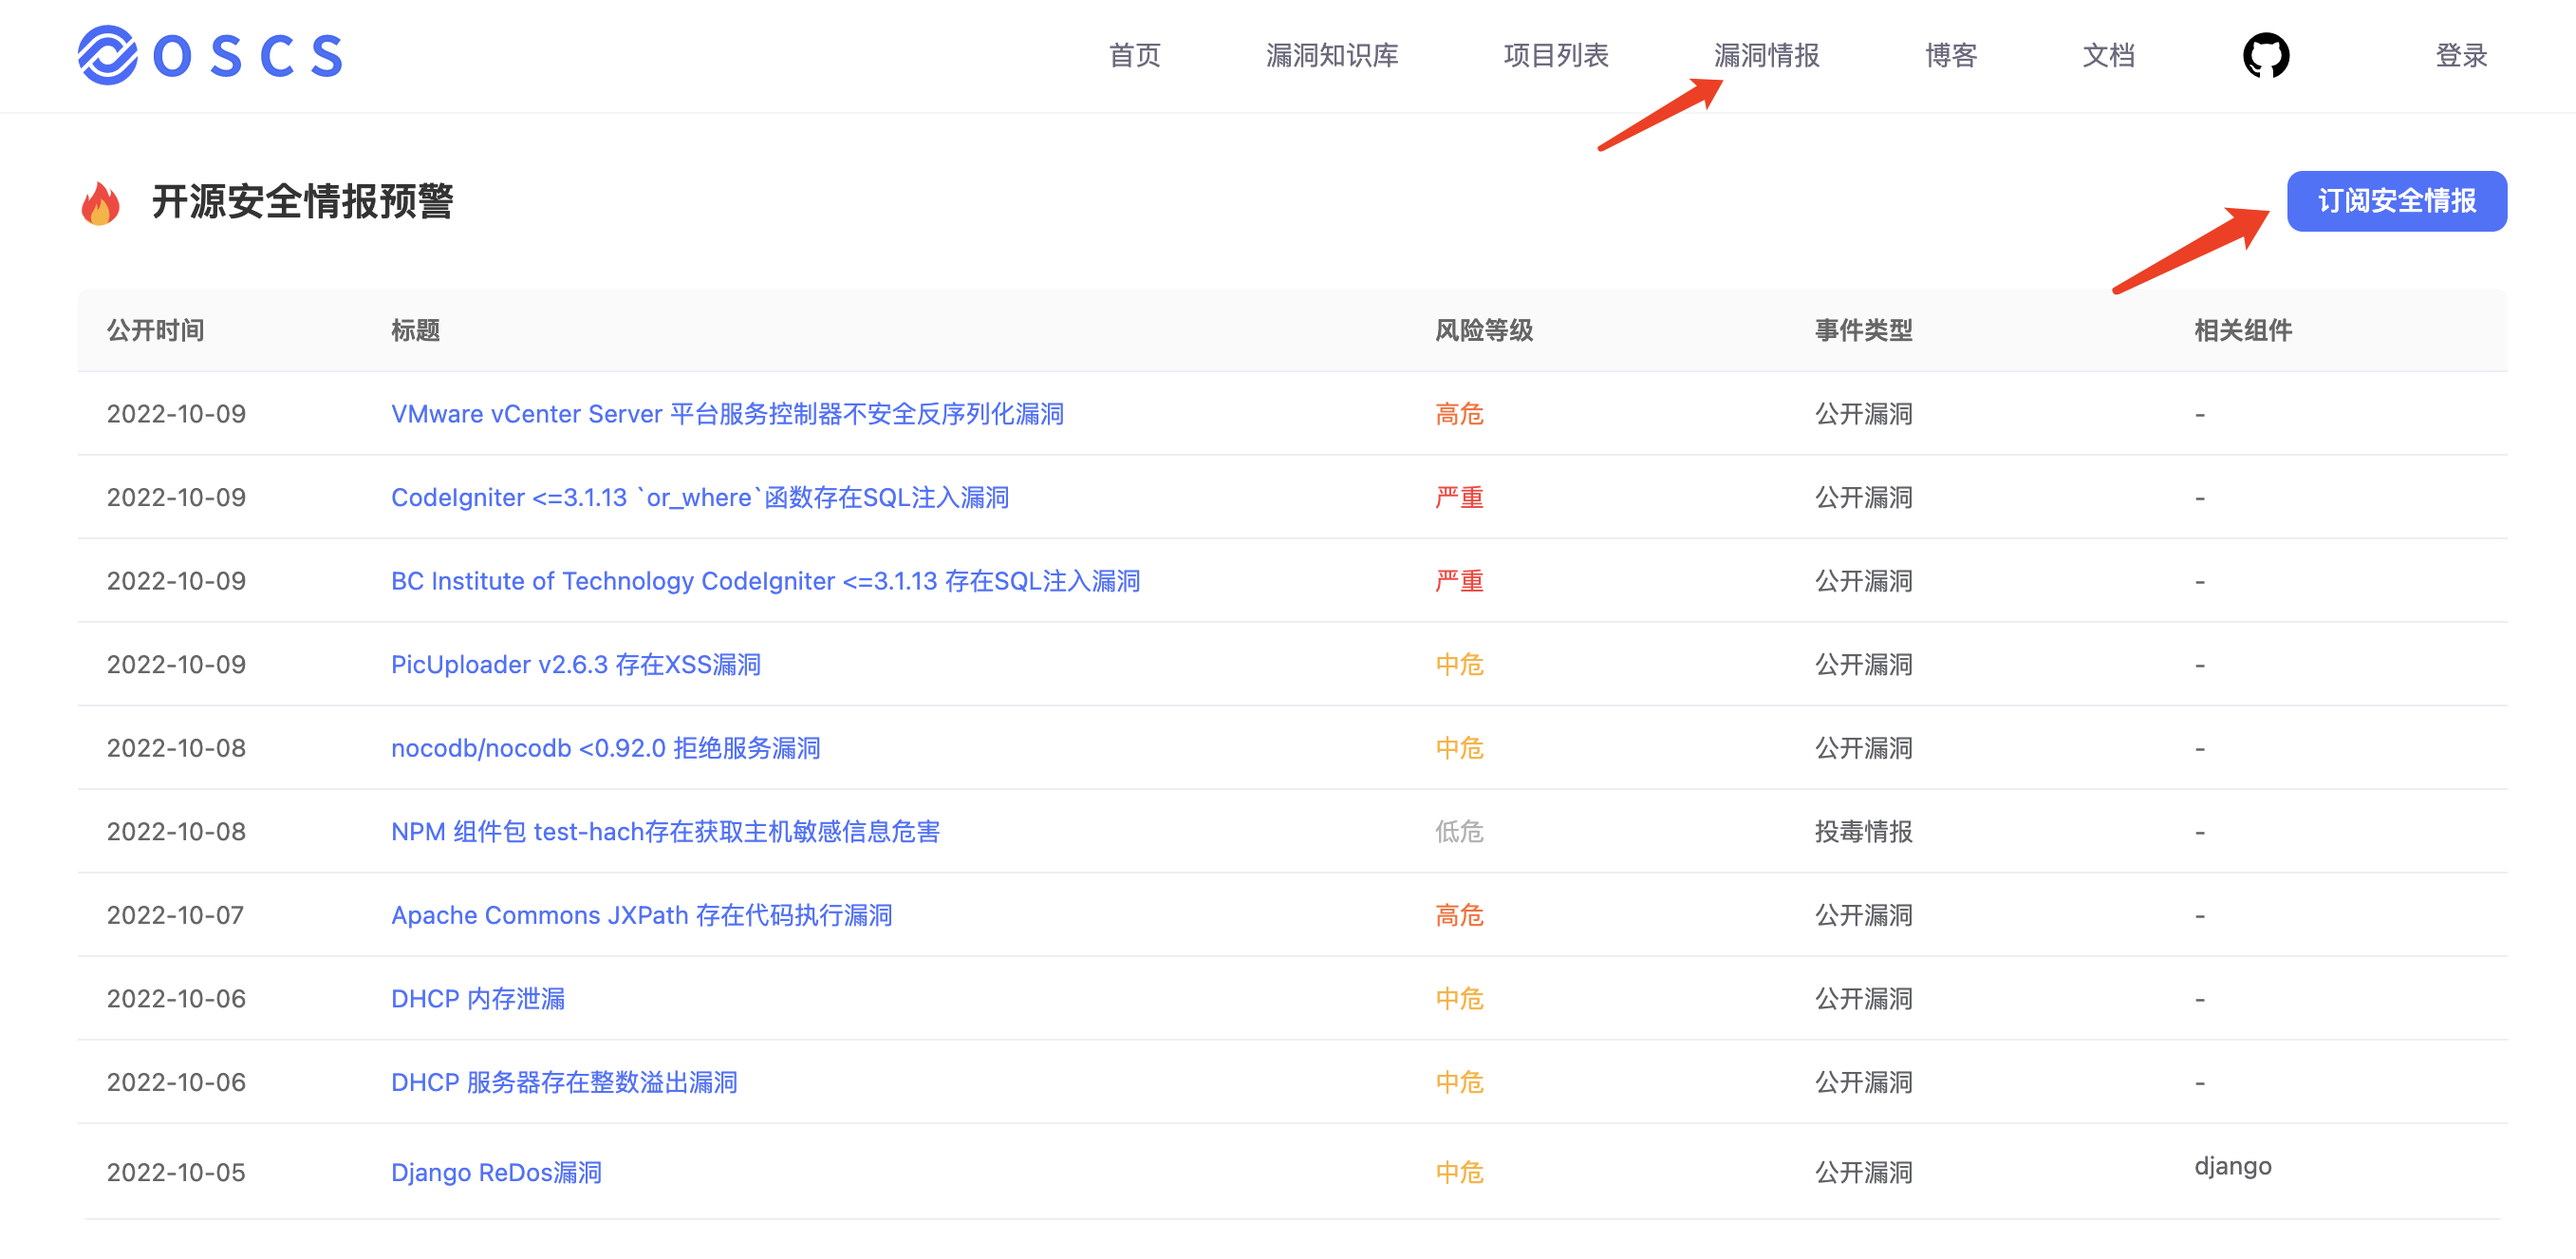
Linux kernel <= 6.0.10 存在释放后使用漏洞

漏洞描述 Linux kernel 是一种开源的类 Unix 操作系统内核。 Linux kernel 在 6.0.10 及之前的版本中由于 dvb_ca_en50221.c 类中的 dvbdev->wait_queue 的 wake_up() 和 wait_event() 方法没有正确互斥,导致该类中的设备节点在打开(open)和关闭(close)时容易形成竞争条件,从而造成拒绝服务。 漏洞名称 Linux kernel <= 6.0.10 存在释放后使用漏洞 漏洞类型 UAF 发现时间 2022-11-27 漏洞影响广度 广 MPS编号 MPS-2022-65283 CVE编号 CVE-2022-45919 CNVD编号 - 影响范围 Linux kernel@(-∞, 6.0.10] 修复方案 参考链接 https://www.oscs1024.com/hd/MPS-2022-65283 https://nvd.nist.gov/vuln/detail/CVE-2022-45919 https://lore.kernel.org/linux-media/2022112...

WordPress Awesome Support <6.1.2 存在授权绕过漏洞(IDOR)

漏洞描述 Awesome Support 是 WordPress 的一款支持票务和 SAAS 解决方案的功能集插件。 Awesome Support 在 6.1.2 之前的版本中由于缺少对要下载票证档案(tickets archive)的用户身份验证,导致低权限的攻击者(如订阅者)可在配置文件页面导出工单的同时,通过修改“/profile.php?”url 中的 file 参数下载其他用户的工单。 漏洞名称 WordPress Awesome Support <6.1.2 存在授权绕过漏洞(IDOR) 漏洞类型 通过用户控制密钥绕过授权机制 发现时间 2022-11-28 漏洞影响广度 极小 MPS编号 MPS-2022-59815 CVE编号 CVE-2022-3511 CNVD编号 - 影响范围 Awesome Support@(-∞, 6.1.2) 修复方案 将组件 Awesome Support 升级至 6.1.2 及以上版本 参考链接 https://www.oscs1024.com/hd/MPS-2022-59815 https://nvd.nist.gov/vuln...

相关文章

发表评论

资源下载

更多资源
优质分享App

优质分享App

近一个月的开发和优化,本站点的第一个app全新上线。该app采用极致压缩,本体才4.36MB。系统里面做了大量数据访问、缓存优化。方便用户在手机上查看文章。后续会推出HarmonyOS的适配版本。

Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

用户登录
用户注册