首页 文章 精选 留言 我的

文章列表

共 239107 篇
日历邀请滥用型钓鱼攻击机理与防御研究

日历邀请滥用型钓鱼攻击机理与防御研究

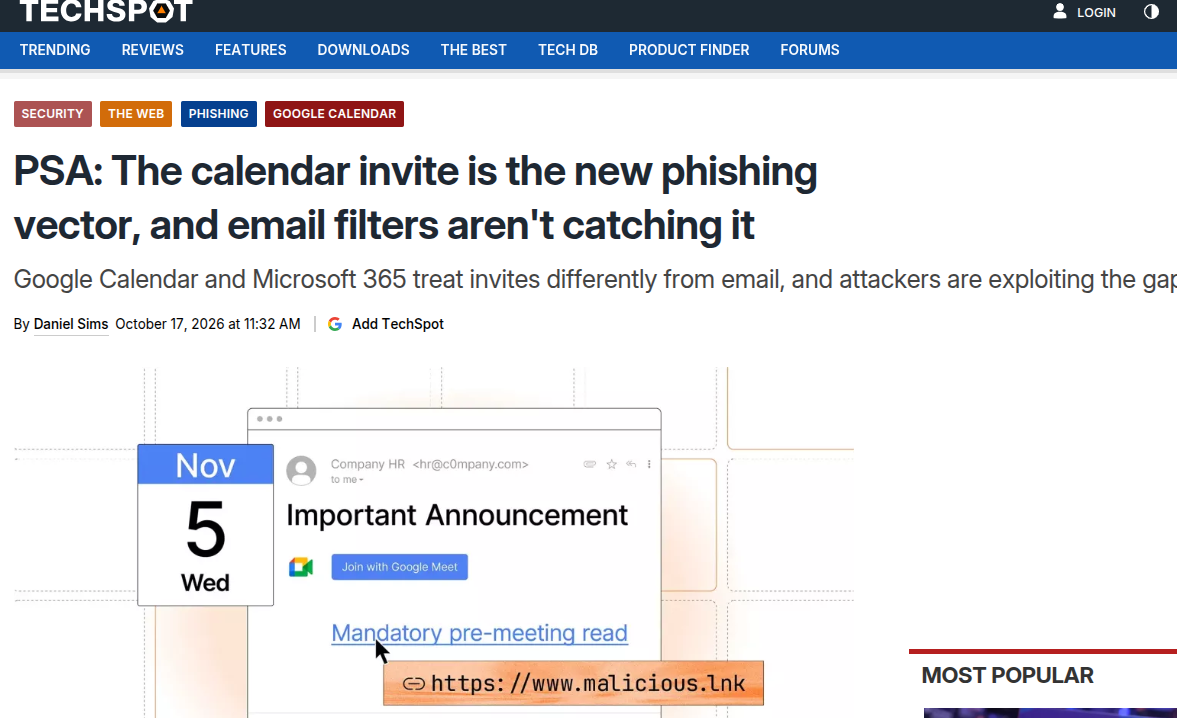
日历邀请作为日常办公协作的高频交互载体,正在被网络威胁主体大规模滥用为新型钓鱼攻击向量。依据 Sublime 安全机构监测数据,2025 年 5 月至 9 月期间,基于 ICS 日历文件的钓鱼攻击事件累计增幅达到约 33000%,攻击规模在数月内呈现指数级扩张态势。攻击者利用 Google Calendar、Microsoft 365 等主流日历服务在邀请处...

钓鱼攻击激增背景下身份安全与协同防御体系研究

钓鱼攻击激增背景下身份安全与协同防御体系研究

微软 2026 年数字防御报告披露的数据显示,网络钓鱼在观测入侵事件中的占比由上一年度的 7% 快速攀升至 23%,身份凭据被攻破已经成为攻击者横向渗透、扩大攻击影响范围的核心入口。报告同时指出,超过 52% 涉及账户被攻陷的入侵事件会引发后续进一步凭据窃取,漏洞从被发现到被武器化利用的时间窗口已经压缩至 24 小时以内,攻击行为正在跨身份、应用、云环境、供...

韩国银行业语音钓鱼案件激增成因与防控研究

韩国银行业语音钓鱼案件激增成因与防控研究

语音钓鱼作为电信网络诈骗的核心形态之一,长期威胁金融消费者的资金安全。韩国金融监督院 2026 年 10 月向国会提交的数据显示,2025 年韩国八家主要银行通过欺诈检测系统确认的语音钓鱼案件达到 11450 件,较 2024 年的 5919 件增长 93.4%,规模近乎翻倍;其中五家大型银行确认案件增长 101.7%,三家互联网银行增长 70.7%。202...

API 设计一致性:错误码、分页与幂等头的团队规范

API 设计一致性:错误码、分页与幂等头的团队规范

同一个团队里,A 服务的错误返回 {code: 500, msg: "fail"},B 服务返回 {error: {type, message}},C 服务直接抛 HTTP 状态码——调用方每接一个服务都要重学一遍错误处理。API 设计规范的价值不在「风格高级」,在于调用方可以形成稳定预期:看到结构就知道怎么解析、出错就知道怎么重试。一、错误码:三段式结构

事件驱动架构落地:领域事件、事件溯源与 CQRS 的适用边界

事件驱动架构落地:领域事件、事件溯源与 CQRS 的适用边界

事件驱动架构(EDA)常被三个概念搅浑:领域事件(业务上发生了什么,如「订单已支付」)、事件溯源(把事件当存储介质,状态由事件重放得出)、CQRS(读写模型分离)。三者的复杂度依次递增,适用面依次收窄。绝大多数业务只需要第一层——用领域事件做服务间解耦;事件溯源和 CQRS 是特定场景的重武器。一、领域事件:EDA 的正确起点

可信账号劫持下政治领域钓鱼攻击风险与防御研究

可信账号劫持下政治领域钓鱼攻击风险与防御研究

账号劫持后利用合法可信邮件账号向外分发钓鱼载荷,是当前高威胁性的钓鱼攻击变体。本文以德国海布隆基民盟邮件账户被攻陷安全事件为分析样本,该事件中攻击者接管合法政党邮箱,向约 6500 名联系人批量投递伪造活动邀请钓鱼邮件,收件群体覆盖政府部委、安全机构官员及高层政治人物,旨在窃取账号凭证与金融敏感信息。事件本身不存在恶意软件部署、横向渗透行为,攻击完全依托社会...

被攻陷可信主体钓鱼攻击风险与政治组织防御研究

被攻陷可信主体钓鱼攻击风险与政治组织防御研究

传统网络钓鱼攻击大多由攻击者新建仿冒账号开展欺骗,而攻击者攻陷可信机构合法账号向外散播钓鱼载荷,属于危害更高的攻击变体。以德国基民盟海尔布隆地方分支机构邮件账户被入侵事件为研究样本,黑客接管政党合法邮箱之后,向包含总理、政府部门在内合计 6500 名政治关联联系人批量投递伪装成官方活动邀请的钓鱼邮件,依托原有账号的社会信任基础放大欺骗效果。本文围绕该事件还原...

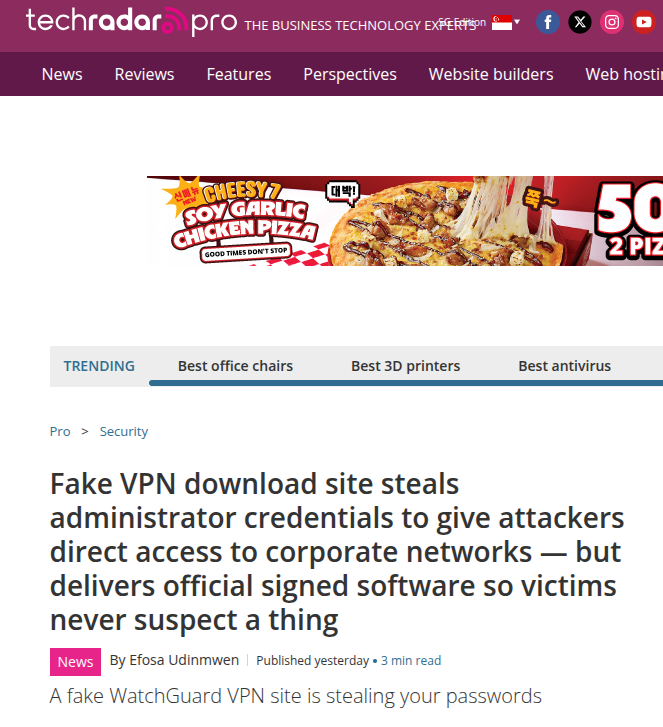
搭载合法签名的假冒 VPN 下载站攻击机理与防御研究

搭载合法签名的假冒 VPN 下载站攻击机理与防御研究

企业虚拟专用网络是远程办公场景下访问内网资源的核心基础设施,管理员 VPN 账号凭证一旦泄露,攻击者可直接建立通往企业内网的访问通路,由此衍生出一类新型威胁:攻击者搭建高仿真假冒 VPN 下载站点,借助搜索引擎毒化技术将仿冒页面推送到搜索结果前列,向受害用户交付携带有效数字签名的伪装 VPN 安装程序。该攻击模式区别于传统恶意软件钓鱼,攻击载荷具备合法数字签...

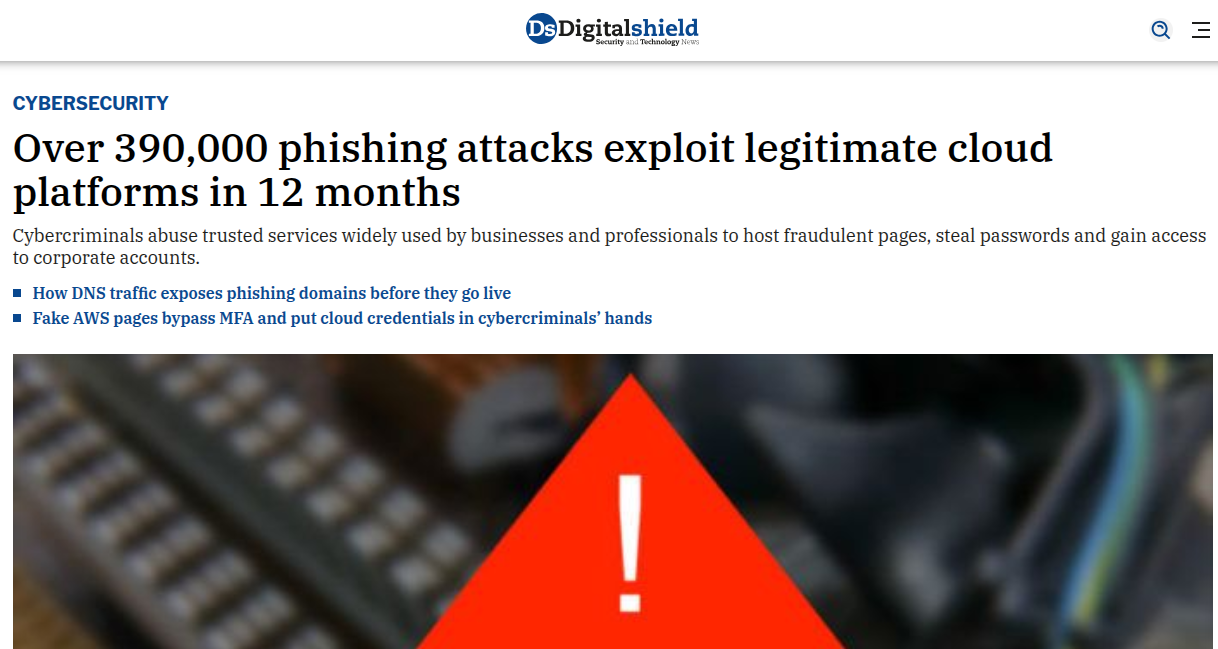
合法云平台被滥用的大规模钓鱼攻击机理与防御研究

合法云平台被滥用的大规模钓鱼攻击机理与防御研究

云托管、边缘计算与静态页面托管类 PaaS 平台的普及,在降低互联网应用开发部署门槛的同时,也被网络威胁主体大量用于实施钓鱼攻击。依据境外安全机构 12 个月监测数据,累计监测到超过 39 万起依托合法云平台发起的钓鱼攻击事件,攻击者利用 Cloudflare Workers、Vercel、GitHub Pages、Netlify 以及 IPFS 分布式网关...

云驱动仿冒产业化钓鱼攻击演化机理与防御范式研究

云驱动仿冒产业化钓鱼攻击演化机理与防御范式研究

传统认知中将网络钓鱼简单定义为电子邮件安全问题的判断已经无法适配当前黑产发展现状。依托云基础设施的犯罪仿冒产业已经完成产品化转型,攻击者将账号资源、本地化仿冒模板、反检测控制组件、实时受害者交互编排能力封装为标准化服务,极大降低钓鱼攻击实施门槛,形成覆盖全球多国家、多行业的规模化攻击能力。本文以微软捣毁 YAM Store、CoGUI、Iron Man 地下...

面向钓鱼邮件场景 AI 代理的间接提示注入风险与防护研究

面向钓鱼邮件场景 AI 代理的间接提示注入风险与防护研究

随着自主 AI 代理在电子邮件办公场景大规模落地应用,传统网络钓鱼的攻击链路发生重要演变。攻击者不再单纯针对人类用户实施社会工程欺骗,转而利用 AI 代理无法区分外部邮件文本与执行指令的底层缺陷,通过钓鱼邮件嵌入隐蔽恶意提示载荷开展间接提示注入攻击。此类攻击将 AI 代理转化为攻击执行载体,在用户无感知条件下完成信息窃取、未授权操作调用等恶意行为,形成人机双...

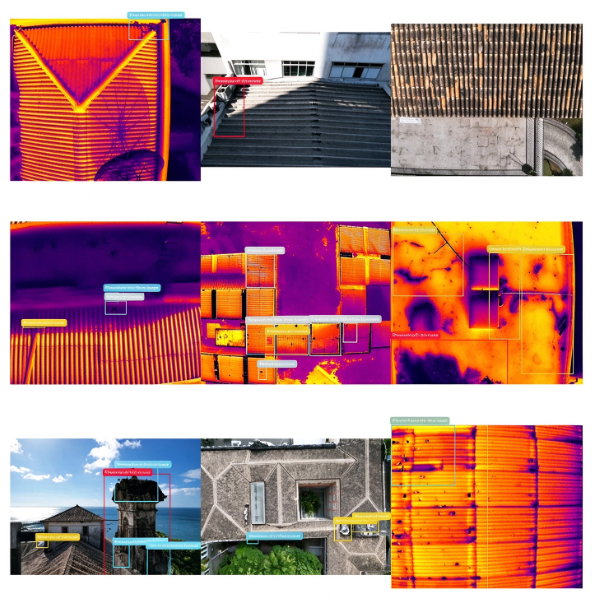
航拍农业生产大棚、地膜分割数据集信息表 无人机农业生产大棚、地膜分割数据集

航拍农业生产大棚、地膜分割数据集信息表 无人机农业生产大棚、地膜分割数据集

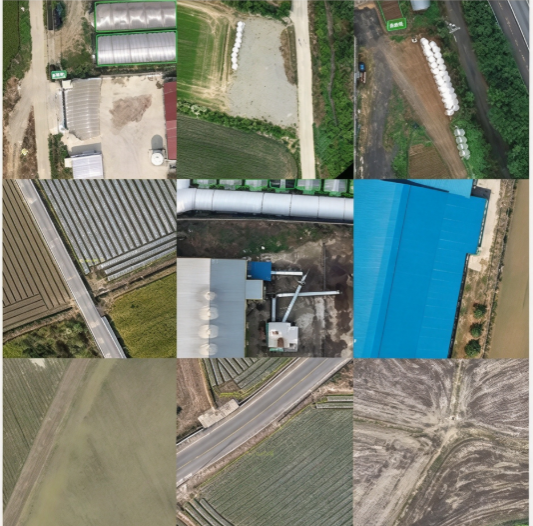
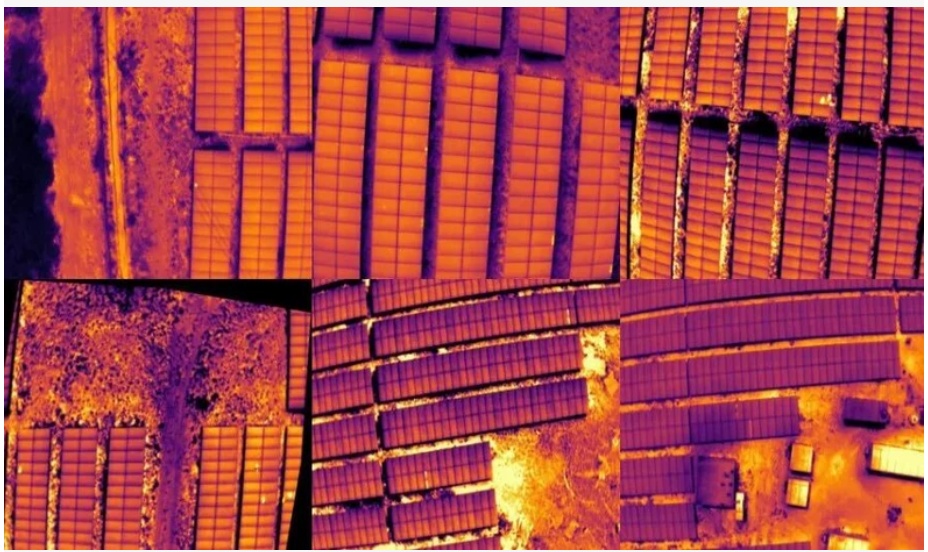
航拍农业生产大棚、地膜分割数据集包含17364张1250×1250分辨率无人机航拍图像,提供YOLO、VOC、COCO三种标注格式,共划分训练集14790张、验证集2093张、测试集481张;标注一共5个类别:谷仓、堆肥、堆肥(C类)、温室大棚、地膜。图像采集自真实农田航拍场景,包含多样地形、光照与作物状态,可用于实例/语义分割模型训练,适合基于低空遥感的农...

从零做播放器,数据怎么接进来

从零做播放器,数据怎么接进来

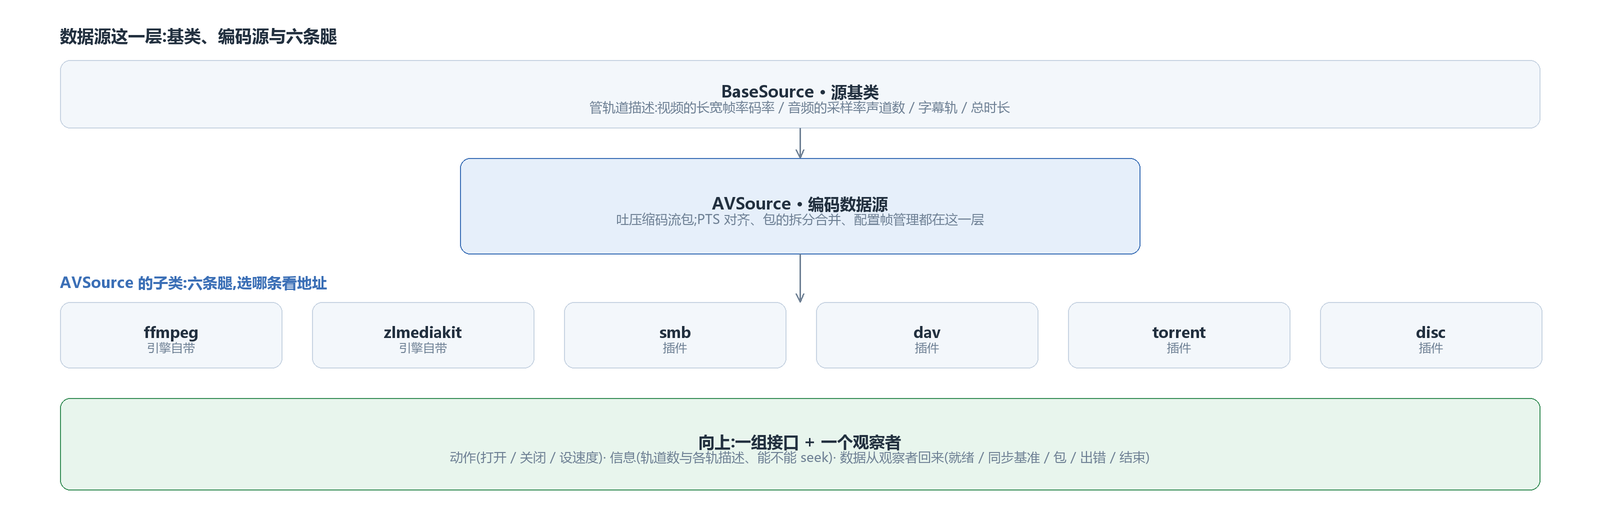
骨架立好、注册表也上了,播放器还是个不会出声的空壳——没有水进来。这一步接第一条进水管:一个地址进去,一个一个的包出来。整条路要回答四件事:这一层对外露几个动作、实现是怎么分类的、谁去取数据为什么能换、解封装把什么消化掉了。再往下是一个包上到底带了什么:哪些字段一次带齐、配置帧为什么必须最先入队、关键帧标志为什么只打一处标却够五处用。

资源下载

更多资源
优质分享App

优质分享App

近一个月的开发和优化,本站点的第一个app全新上线。该app采用极致压缩,本体才4.36MB。系统里面做了大量数据访问、缓存优化。方便用户在手机上查看文章。后续会推出HarmonyOS的适配版本。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册
修改密码
忘记密码