首页 文章 精选 留言 我的

文章列表

共 224886 篇
FDE进化36记-第8记-树模型与排序模型到底该用在哪些客服场景?

FDE进化36记-第8记-树模型与排序模型到底该用在哪些客服场景?

我是老李,在这条全球智能客服平台上做算法侧的系统落地。平台同时服务多家企业、跑多个项目、覆盖多语言和多渠道,背后连着CRM、订单、支付、物流、工单和知识库。第7记我们把意图分类、路由和评分收敛回传统小模型,路由稳住了,下一个坑立刻露头:路由只回答“这句话该分给谁”,没回答“这件事该排在谁前面”。

生成式 AI 驱动大规模个性化 BEC 攻击风险与防御研究

生成式 AI 驱动大规模个性化 BEC 攻击风险与防御研究

传统商业邮件入侵(BEC)攻击长期存在规模与伪造质量的矛盾,大规模群发邮件普遍采用通用模板,内容粗糙易于识别;高仿真鱼叉钓鱼则受限于人力成本,只能覆盖少量目标。针对 3 天内投放超百万封 AI 个性化欺诈邮件的真实攻击事件展开分析,可以发现生成式人工智能打破这一固有约束,攻击者能够以较低成本同时实现攻击规模扩张与内容定制化,定向针对企业应付账款岗位开展发票欺...

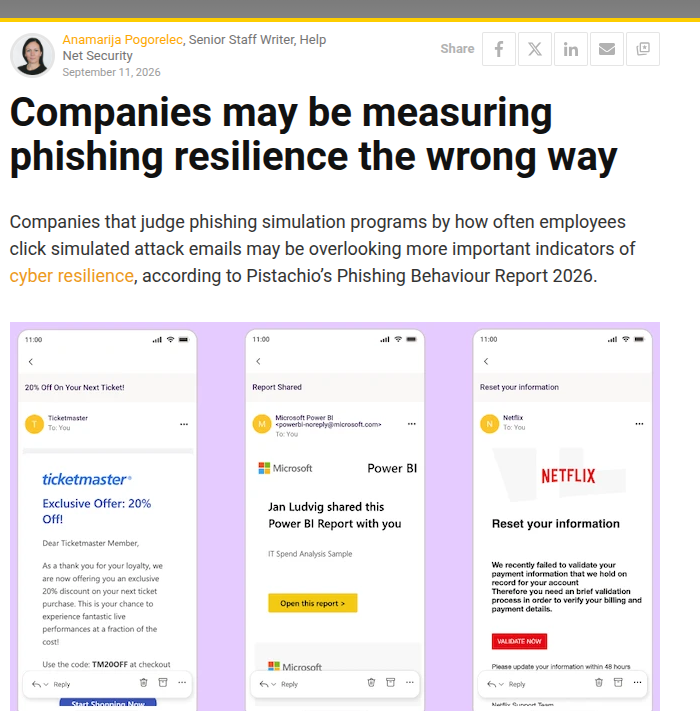
企业网络钓鱼韧性评估的偏差与重构 —— 基于 Pistachio 2026 行为报告实证分析

企业网络钓鱼韧性评估的偏差与重构 —— 基于 Pistachio 2026 行为报告实证分析

网络钓鱼模拟演练已经成为企业开展人为风险管控、检验员工安全意识的主流手段,大量组织长期将模拟钓鱼邮件的员工点击率作为评判钓鱼防护成效的核心指标。依托 Pistachio 发布的 2026 年度网络钓鱼行为报告所覆盖的 648 家机构、123692 名用户为期 12 个月的观测数据集,本文剖析单一点击率指标在企业韧性评估当中存在的固有缺陷。研究证实,仅依靠点击...

Passkey 主题社会工程攻击下 Microsoft365 身份安全风险研究

Passkey 主题社会工程攻击下 Microsoft365 身份安全风险研究

通行密钥(Passkey)作为抗钓鱼身份认证技术,被广泛视作抵御传统网络钓鱼的重要技术方案,但勒索犯罪团伙已经发展出以 Passkey 更新为叙事诱饵的新型社会工程攻击链条,针对 Microsoft365 企业云身份实施入侵。自 2026 年 5 月以来,Storm 3121、Storm 3032 等威胁组织,结合语音钓鱼、短信投递,以紧急更新 Passke...

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。


用户登录
用户注册