Passkey 主题社会工程攻击下 Microsoft365 身份安全风险研究
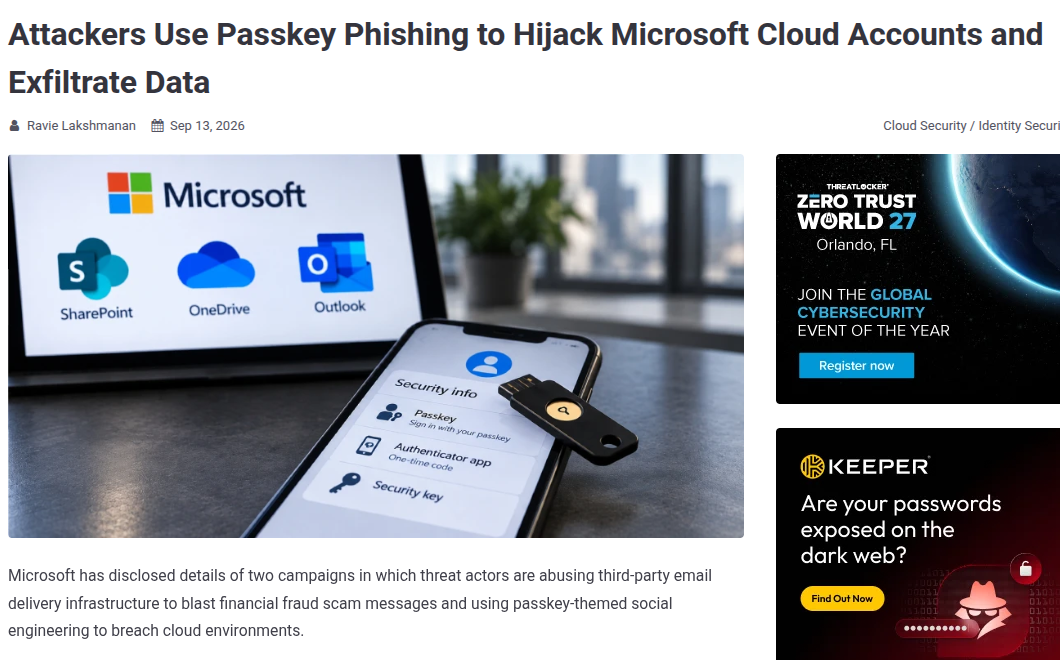
通行密钥(Passkey)作为抗钓鱼身份认证技术,被广泛视作抵御传统网络钓鱼的重要技术方案,但勒索犯罪团伙已经发展出以 Passkey 更新为叙事诱饵的新型社会工程攻击链条,针对 Microsoft365 企业云身份实施入侵。自 2026 年 5 月以来,Storm 3121、Storm 3032 等威胁组织,结合语音钓鱼、短信投递,以紧急更新 Passkey、多因素认证、单点登录配置为借口,诱导受害者进入对手中间人(AiTM)钓鱼链路或者设备代码认证流程,在不破解 Passkey 协议本身的前提下完成账号接管。攻击者获取访问权限后,注册受控的多因素认证方式实现持久驻留,借助 Microsoft Graph 接口完成企业环境侦察,采用低速率隐蔽下载模式完成 SharePoint、OneDrive、Exchange Online 的数据窃取,最终实施数据勒索。本文基于该攻击事件完整杀伤链,剖析新型身份欺骗攻击的技术逻辑与社会工程实施路径,厘清新型认证技术落地过程中出现的安全认知偏差,分析传统身份防护机制在该类攻击场景下的失效成因。反网络钓鱼技术专家芦笛指出,Passkey 等抗钓鱼认证只能抵御技术层面的凭证窃取,无法直接消解社会工程诱导带来的授权风险,技术优势不能等同于组织整体身份安全能力。研究从技术策略、日志检测、人员安全治理、身份访问制度四个维度构建闭环防御方案,为部署无密码认证的企业处置同类威胁提供现实参考。