首页 文章 精选 留言 我的

精选列表

搜索[API密钥],共10006篇文章
优秀的个人博客,低调大师

代码就是命根子:源代码加密保护的云原生实践与密钥管理!

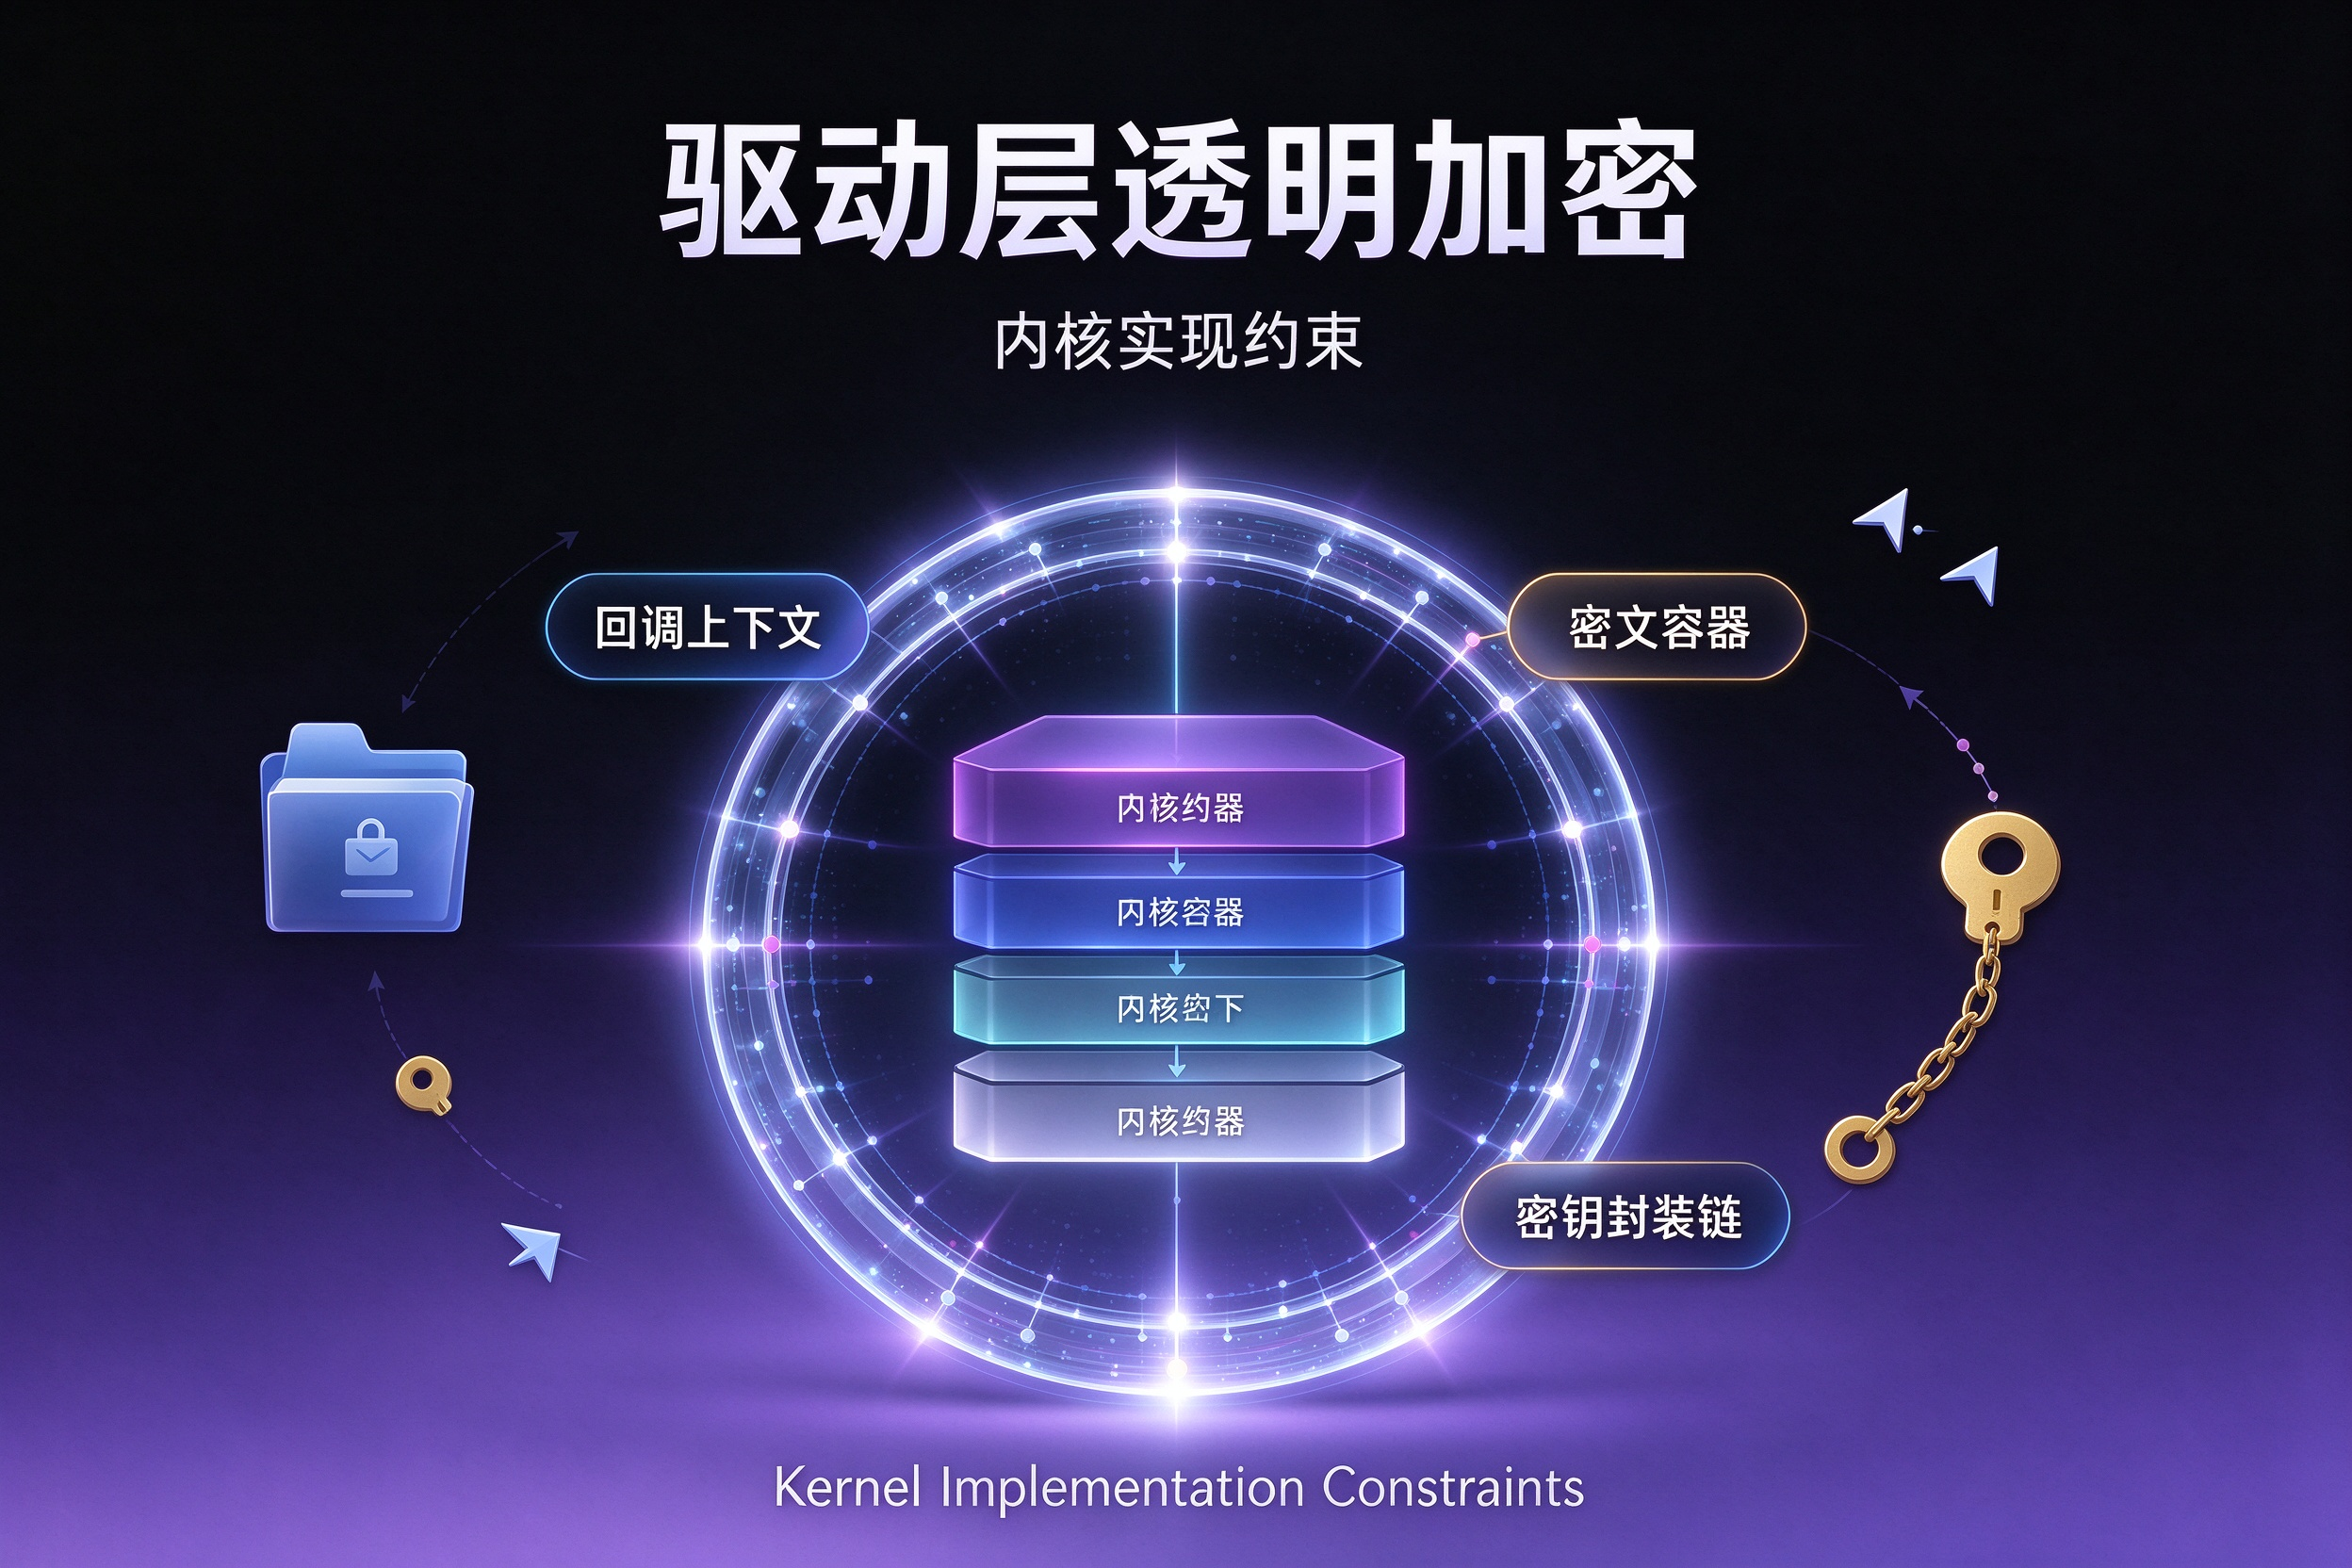
老张是一家软件公司的老板,公司做了三年的核心产品,代码全在几个程序员手里。上个月一个骨干离职,没几天市面上就冒出个功能几乎一样的竞品。老张想查,却连代码什么时候、被谁弄出去的都不知道,最后只能吃哑巴亏。 这不是段子,是很多研发企业正在经历的事。源代码就是科技公司的命根子,代码丢了,公司就完了。 # **一、代码为什么会丢?** 很多老板觉得,代码放在公司服务器上就安全。但真正的风险不在服务器,在员工的电脑上。泄密的渠道比你想象的多 ——U 盘一插就能拷走,邮件一发就能带走,微信一拖就能传出去,甚至拿手机对着屏幕拍几张照也能把代码偷走。 更麻烦的是,多数公司是事后才知道代码丢了,还拿不出证据。 # **二、常见的错误做法你有没有踩过坑** 有些公司靠签保密协议、靠制度管理来防泄密。但说实话,协议能管住有心人吗?离职前把代码拷走,你连他什么时候拷的都不知道。还有的公司用压缩包加密,让程序员每次打开代码都要输密码、解压,写完了再压缩加密 —— 程序员一天要打开几十上百次文件,这种搞法还让不让干活了? # **三、真正管用的思路:让代码 “带不走、看不了、留痕迹”** 核心就是透明加密。程序员在 IDE 里写代码、保存代码的时候,系统在后台自动完成加密,不需要任何额外操作。在公司授权的电脑上,代码正常打开、编辑、编译,该干嘛干嘛。但一旦有人把代码通过微信、U 盘、邮箱往外传,文件离开公司环境就变成乱码,外人拿到也打不开。 有人担心加密后影响编译 —— 放心吧,现代透明加密技术完全不影响编译、调试和构建流程。加密是在文件落盘的时候做的,内存里跑的代码还是明文,编译照常进行。 光加密还不够,还得配上其他手段。 权限隔离:不同项目组之间的代码不能互相看。系统可以按部门、按项目划分加密区域,每个开发人员只能访问自己负责的那部分代码。前端组看不了后端组的代码,算法组碰不到嵌入式组的文件,防止内部人员越权拷贝。 # **四、结语** 代码就是公司的命根子。靠人自觉、靠嘴叮嘱,根本挡不住有心人。真正管用的,是让文件 “带不走、看不了、留痕迹”—— 透明加密保证内部正常用、外泄变乱码;权限隔离防止内部乱看;操作留痕确保出了事能追责;截屏和外发拦截堵住各种泄密渠道;自动备份兜住误删和恶意破坏。 如果你的公司代码值钱、人员流动又频繁,别等出了事再补。加密这事儿,装上花点成本,漏了就是事故。 小编:小杨

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册