首页 文章 精选 留言 我的

精选列表

搜索[kubernetes],共8263篇文章
优秀的个人博客,低调大师

Kubernetes 中 Elastic Search 集群的通信加密、认证和清理

外加版本较旧,处于“能用”的状态而已。 而近期的版本中这一情况发生了变化,原来的elasticsearch中新增了一个子目录: production_cluster,README.md中的介绍是: A more robust example that follows Elasticsearch best-practices of separating nodes concern is also available. 这个听起来就厉害了,关键字:robuts,best-practice。 顺藤摸瓜找到了作者的 github 地址:https://github.com/pires/ 这一集群的特点是: ES 集群分为 Master/Client/Data 三组,各司其职,各自可以设置自己的资源使用,参数配置等。 提供了 StatefulSet 形式的

优秀的个人博客,低调大师

Kubernetes 应用架构设计指南:从核心组件到生产落地

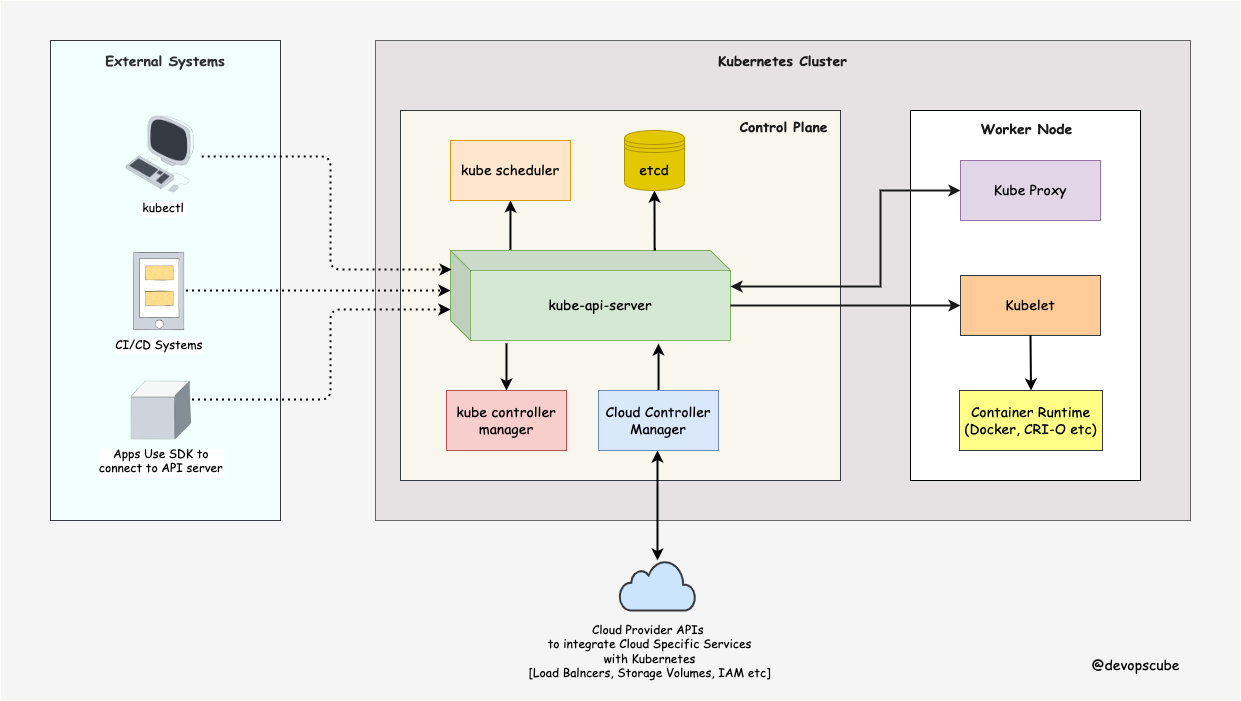
## 一、先理解 K8s 的两层架构 ### 1. 集群架构:控制面与数据面 K8s 集群通常分为控制面和数据面。 **控制面**负责“期望状态”的管理: - **kube-apiserver**:所有操作的统一入口,提供 REST API; - **etcd**:保存集群状态数据; - **kube-scheduler**:为 Pod 选择节点; - **kube-controller-manager**:运行各种控制器,让实际状态逼近期望状态; - **cloud-controller-manager**:对接云厂商负载均衡、存储等能力。 **数据面**负责实际运行工作负载: - **kubelet**:管理节点上的 Pod 生命周期; - **容器运行时**:如 containerd,负责运行容器; - **kube-proxy 或 eBPF 网络组件**:实现 Service 流量转发; - **CNI 插件**:提供 Pod 网络; - **CSI 插件**:提供持久化存储。 ### 2. 应用架构:声明式资源组合 应用架构不是单独一个组件,而是一组 K8s 资源的组合: - 用 **Deployment** 管理无状态服务; - 用 **StatefulSet** 管理有状态服务; - 用 **Service** 提供服务发现和负载均衡; - 用 **Ingress / Gateway API** 暴露外部流量; - 用 **ConfigMap / Secret** 管理配置和密钥; - 用 **PVC / StorageClass** 管理存储; - 用 **HPA / PDB / NetworkPolicy / RBAC** 做弹性和治理。 K8s 的核心思想是:**用户声明期望状态,控制器持续调谐实际状态。** 因此,应用架构设计的关键不是“写多少 YAML”,而是定义清楚资源边界、依赖关系和运行约束。 --- ## 二、K8s 应用架构的分层模型 一个生产级 K8s 应用通常可以划分为以下层次。 ### 1. 接入层 接入层负责把外部流量引入集群,常见方案包括: - **Ingress**:适合 HTTP/HTTPS 路由; - **Gateway API**:更现代、表达能力更强的流量入口标准; - **LoadBalancer Service**:云上常用; - **API Gateway / 服务网格入口**:用于认证、限流、灰度等。 接入层应关注域名、TLS、路由规则、限流、认证和灰度发布,而不是把业务逻辑塞进网关。 ### 2. 服务层 服务层通过 **Service** 为一组 Pod 提供稳定访问入口。Service 解决两个问题: - Pod IP 会变化,Service 提供稳定虚拟 IP 或 DNS; - 多副本 Pod 之间做负载均衡。 无状态服务通常使用 ClusterIP Service;需要对外暴露时再配合 Ingress 或 LoadBalancer。有状态服务可使用 Headless Service 配合 StatefulSet。 ### 3. 工作负载层 工作负载层是应用架构的核心: - **Deployment**:无状态 Web 服务、API 服务; - **StatefulSet**:数据库、消息队列等有状态服务; - **DaemonSet**:日志采集、监控代理、网络插件; - **Job / CronJob**:批处理、定时任务。 选型原则是:**优先无状态化;有状态服务必须明确存储、备份、故障恢复和扩缩容边界。** ### 4. 配置与密钥层 应用配置应与镜像解耦: - **ConfigMap**:普通配置,如日志级别、功能开关; - **Secret**:密码、Token、证书等敏感信息。 Secret 默认只是 Base64 编码,不是加密。生产环境应结合 KMS、External Secrets、Vault 等方案,并配合 RBAC 控制访问。 ### 5. 存储层 存储层通过 PVC、StorageClass 和 CSI 插件对接云盘、NFS、Ceph 等。设计时要明确: - 读写模式:RWO、ROX、RWX; - 性能等级; - 备份与快照; - 跨可用区容灾; - 有状态服务是否真的适合运行在 K8s 中。 ### 6. 可观测层 可观测性至少包括三类数据: - **Metrics**:Prometheus、Metrics Server; - **Logs**:EFK/ELK、Loki; - **Traces**:OpenTelemetry、Jaeger。 应用应暴露健康检查、业务指标和结构化日志。没有可观测性的 K8s 应用,很难稳定运行。 ### 7. 安全与治理层 安全治理应贯穿镜像、部署和运行时: - 镜像扫描与签名; - RBAC 最小权限; - NetworkPolicy 网络隔离; - Pod Security Standards; - 准入控制,如 OPA Gatekeeper、Kyverno; - 资源配额 ResourceQuota 和 LimitRange。 ### 8. 平台交付层 平台层负责把应用架构标准化: - CI 构建镜像; - CD 或 GitOps 部署; - 多环境命名空间隔离; - 金丝雀发布和回滚; - 成本与容量管理。 推荐使用 Git 作为唯一事实源,通过 Argo CD、Flux 等 GitOps 工具同步集群状态。 --- ## 三、典型应用架构模式 ### 模式一:无状态 Web 服务 这是最常见的模式: **Ingress / Gateway → Service → Deployment → Pod** 特点: - Deployment 多副本; - Service 提供稳定入口; - Ingress 负责域名和 TLS; - HPA 根据 CPU 或自定义指标扩容; - readinessProbe 和 livenessProbe 保证流量只进入健康 Pod。 ### 模式二:有状态服务 **StatefulSet + Headless Service + PVC** 适合数据库、消息队列、注册中心等。设计重点包括稳定网络标识、持久卷、备份恢复、主从选举和故障切换。并非所有数据库都适合直接上 K8s,需要评估运维复杂度。 ### 模式三:后台任务 **Job / CronJob** 适合数据迁移、报表生成、定时清理。要注意任务幂等、超时、重试和失败告警。 ### 模式四:边车与服务网格 通过 Sidecar 或服务网格实现流量治理、mTLS、链路追踪和灰度发布。服务网格不是必选项,应在服务数量、治理复杂度和团队能力之间权衡。 ### 模式五:事件驱动 应用通过消息队列解耦,K8s 中运行消费者 Deployment 或 Job。重点是消息积压监控、消费者弹性和幂等处理。 --- ## 四、一次请求如何流转 以 HTTP 请求为例: 1. 用户访问域名,DNS 解析到负载均衡或 Ingress 地址; 1. Ingress Controller 根据 Host/Path 将流量转发到对应 Service; 1. Service 通过 kube-proxy 或 eBPF 将流量负载均衡到后端 Pod; 1. Pod 内应用处理请求; 1. 应用输出日志、指标和链路数据; 1. HPA 根据指标调整副本数; 1. readinessProbe 失败的 Pod 会从 Service 端点中摘除。 这条链路说明:应用架构设计必须同时考虑入口、服务发现、健康检查、弹性和可观测性。 --- ## 五、生产环境设计要点 1. **资源请求与限制**:必须设置 requests 和 limits,否则调度和 HPA 都缺乏依据。 1. **健康探针**:livenessProbe 用于重启卡死进程,readinessProbe 用于控制流量进入。 1. **滚动更新与回滚**:使用 RollingUpdate,配置 maxSurge 和 maxUnavailable。 1. **PodDisruptionBudget**:节点维护时保证最小可用副本。 1. **反亲和与多可用区**:关键服务跨节点、跨可用区部署。 1. **配置外置**:镜像不包含环境配置,使用 ConfigMap/Secret。 1. **网络策略**:默认拒绝,按需放行,减少横向移动风险。 1. **镜像不可变**:使用明确版本或 digest,避免 latest。 1. **可观测性**:指标、日志、追踪、告警缺一不可。 1. **容量与成本**:设置 ResourceQuota,定期审视资源利用率和副本数。 --- ## 六、少量代码示例:一个最小生产化 Deployment 下面是一个精简示例,包含 Deployment 和 Service。真实生产中还应补充 Ingress、HPA、PDB、NetworkPolicy 和配置资源。 ``` apiVersion: apps/v1 kind: Deployment metadata: name: web spec: replicas: 3 selector: matchLabels: { app: web } template: metadata: labels: { app: web } spec: containers: - name: web image: registry.example.com/web:1.0.0 ports: - containerPort: 8080 resources: requests: { cpu: 100m, memory: 128Mi } limits: { cpu: 500m, memory: 512Mi } readinessProbe: httpGet: { path: /ready, port: 8080 } livenessProbe: httpGet: { path: /healthz, port: 8080 } --- apiVersion: v1 kind: Service metadata: name: web spec: selector: { app: web } ports: - port: 80 targetPort: 8080 ``` 这个示例体现了几个关键点:多副本、明确镜像版本、资源限制、健康探针和稳定服务入口。外部访问可通过 Ingress 或 Gateway API 将域名路由到 `web` Service。 --- ## 七、落地路线图 建议按以下顺序推进: 1. **单集群多命名空间**:先完成环境隔离和基础部署规范; 1. **标准化工作负载模板**:统一 Deployment、Service、探针、资源限制; 1. **配置与密钥治理**:ConfigMap、Secret、外部密钥管理; 1. **可观测性建设**:指标、日志、追踪和告警; 1. **安全加固**:RBAC、NetworkPolicy、镜像扫描、准入控制; 1. **GitOps 与渐进式发布**:Argo CD、Flux、金丝雀发布; 1. **多集群与容灾**:根据业务等级设计跨可用区、跨集群方案。 --- ## 八、常见误区 - 把 Pod 当虚拟机,在容器里跑多个进程; - 使用 `latest` 镜像,导致发布不可追溯; - 不设置 requests/limits,导致调度和弹性失效; - 只配 livenessProbe,不配 readinessProbe; - 把 Secret 当加密存储; - 缺少 NetworkPolicy,集群内横向流量不受控; - 所有有状态服务都强行上 K8s; - 忽略 PDB,节点维护时服务全部中断; - 只关注部署,不关注日志、指标和告警。 --- ## 总结 K8s 应用架构的本质,是用声明式资源描述应用期望状态,并通过控制器、网络、存储、配置、安全和可观测性体系,让应用具备可部署、可扩展、可治理和可恢复的能力。一个成熟的生产架构通常包含:入口层、服务层、工作负载层、配置密钥层、存储层、可观测层、安全治理层和平台交付层。 设计时应坚持几个原则:**优先无状态、配置与镜像分离、健康检查必备、资源限制明确、最小权限、可观测优先、GitOps 交付、渐进式发布。** 代码和 YAML 只是表达方式,真正决定架构质量的是边界划分、运行约束和治理机制。

资源下载

更多资源
优质分享App

优质分享App

近一个月的开发和优化,本站点的第一个app全新上线。该app采用极致压缩,本体才4.36MB。系统里面做了大量数据访问、缓存优化。方便用户在手机上查看文章。后续会推出HarmonyOS的适配版本。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册
修改密码
忘记密码