首页 文章 精选 留言 我的

精选列表

搜索[Claude智能体],共10000篇文章
优秀的个人博客,低调大师

什么才算企业级桌面AI智能体助手?如何才能做到从跨应用执行到本地执行的安全控制

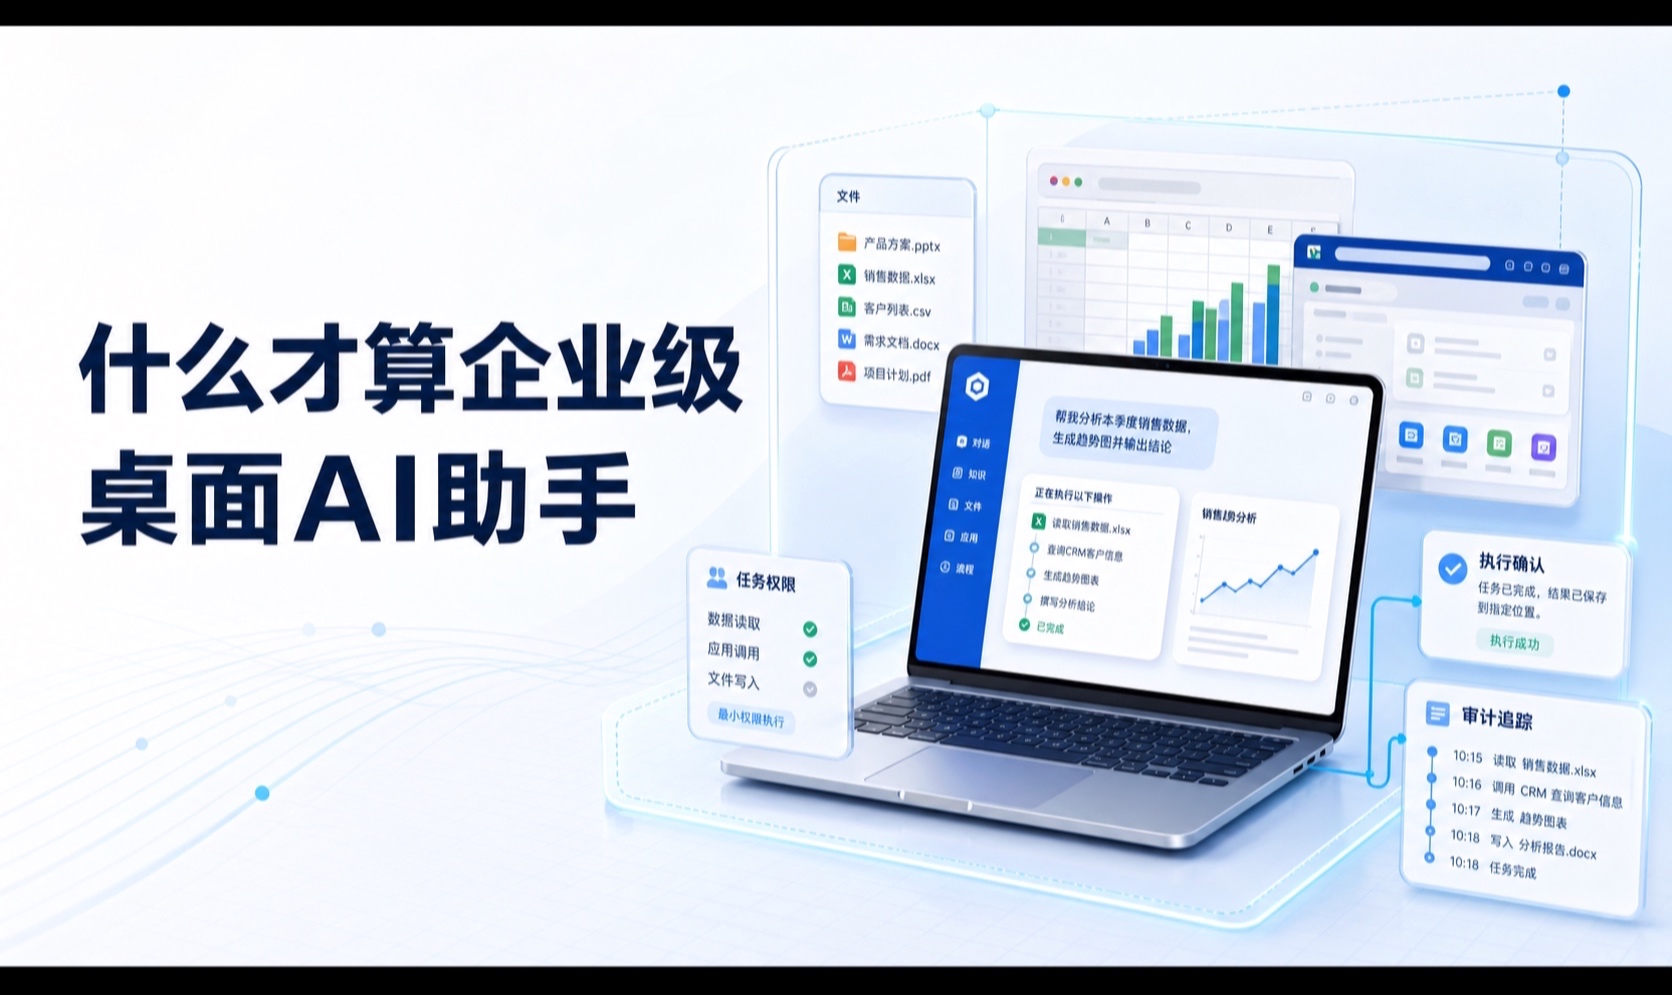
![在这里插入图片描述](https://developer.qcloudimg.com/http-save/yehe-11973325/51b4a2d7098cd852ac058c3ab3b4cb05.png) 从2026年开始,Agent类似的AI已经开始取代问答助手类的AI形式,逐步应用到真实的企业环境中去,做到更多过去问答助手实现不了的功能。 例如一个常见的桌面Agent的DEMO效果:员工选中存放合同的文件夹,Agent逐份读取文档,把关键字段写进表格,再打开浏览器查询补充信息,完成后生成一份汇总材料。中间少了不少复制、粘贴和软件切换,如果单看完成效果,很容易认为产品已经具备企业使用条件。 但底层的流程是:Agent读取文件时用了员工本人的权限,还是一个长期有效的服务账号;它能看到选中的合同目录,还是也能遍历下载目录和个人网盘;浏览器请求发往内网系统还是公网;员工确认了一次覆盖操作之后,Agent能否临时换掉目标文件。这些问题不影响一次演示是否顺利,却会影响产品上线后的责任边界。 对于企业管理的风险就在这里,Agent工作的地方汇集了本地文件、办公软件、浏览器登录状态和个人账号,能够拿到比网页对话框更多的上下文,也更接近员工每天实际操作的数据。采购需求如果仍然只写“支持跨应用”“支持本地文件”“支持自动执行”,后续很难据此判断一款产品究竟开放了多少权限,又在什么位置限制了Agent。 ## 如何管控企业内的Agent权限 桌面Agent调用本地软件有多条路径。接口完整的应用可以通过API或插件接入,老旧软件可能依赖系统自动化,一些文件处理还会调用命令行和本地脚本。表面上都是“打开一个文件并处理”,落到系统里可能经过完全不同的权限和进程。 操作系统提供的文件访问、辅助功能和自动化授权,解决的是应用能否工作。它们通常比较粗,一旦员工允许某个客户端访问文件夹,授权会持续存在,之后由这个客户端承接的其他任务也可能继续使用。企业业务里的边界要细得多。员工有权读取项目资料,不代表Agent可以扫描整个用户目录;财务人员可以生成核对表,也不代表自动化程序可以覆盖原始台账。 所以控制点要靠近Agent实际“动手”的地方。模型仍然负责理解和规划,具体的文件读写、网络请求和工具调用则进入本地受控执行层。这个执行层接收明确的动作和参数,检查当前任务的授权,再决定执行、拒绝或要求人工确认。跨应用能力可以继续扩展,新增工具不应顺带获得客户端已有的全部权限。 ## 如何根据任务来设计Agent权限范围 ![在这里插入图片描述](https://developer.qcloudimg.com/http-save/yehe-11973325/7c7ac642762b44a58fe4d0d5394227d8.png) 桌面软件过去习惯按应用授权,Agent更适合按任务申请能力。一次任务的授权范围需要同时关联发起人、设备、Agent运行时、资源范围和有效时间。换了员工、设备或文件目录,都应重新判断,不能沿用某个Agent曾经拿到过的权限。 实现方式不一定统一,例如: ```yaml task_id: contract-review-0248 subject: employee-106 agent_id: desktop-agent-03 device_id: managed-laptop-217 resource_scope: - /Work/Contracts/2026/Q3 allowed_actions: - read - create network_scope: - rules.intra.example expires_at: 2026-07-28T17:30:00+08:00 confirmation: overwrite: required external_send: required ``` 操作系统层面的长期权限可能仍然存在,但Agent发起的高风险动作要经过这层任务策略。否则安全边界仍由桌面客户端自己解释,企业很难统一约束多种Agent。工具凭据也可以按相同方式处理:身份服务根据员工身份和设备状态签发短期凭据,执行层在调用发生时注入,任务结束后回收,长期密钥无需写进Agent的本地配置。 不同系统上的拦截手段会有差异,目前主流的方式是:统一策略含义,例如限制工作目录、检查外发和保护原文件,再由各端组件完成平台适配。采购时还得在企业计划使用的系统版本上实测,“支持跨平台”这句话本身提供不了足够的信息。 ## 保证人在过程中有知情权、控制权 有些桌面Agent遇到危险操作会弹出“是否继续”,但员工看不到目标文件、接收地址和影响范围,只能凭感觉点击。这样的确认更多是在转移责任,没有给人提供做决定所需的信息。 覆盖文件时,界面应显示原文件和写入位置;批量修改需要说明范围;对外发送材料,要能看到接收方以及系统识别出的数据类型。员工确认后,操作对象和参数还要被冻结。如果Agent重新规划了步骤,换了外发地址或增加了一批文件,先前的确认随即失效。 技术上可以为待执行动作生成摘要,将它与任务编号、策略版本和有效期一起写入确认凭证。执行层收到凭证后重新计算摘要,只在参数一致时继续。这样处理的是“员工确认了什么”,而不只是“员工点过一次同意”。 确认也不必铺满每一步。限定目录内的只读操作通常可以直接执行,新建结果文件可以保留原件,删除、覆盖、外发以及生产系统写回再进入复核。弹窗数量越多,员工越容易形成惯性点击;风险分级做得细,人工决定才能留在少数有实际后果的节点。 ## 数据留在本地,不代表链路没有外发 桌面Agent在本机读取文件,只能说明任务从本地开始。文件在哪里解析,模型在哪里推理,工具请求走哪个出口,日志是否保存了业务原文,都会改变数据的实际流向。只要其中一个组件调用公网服务,“本地处理”就需要补充适用条件。 对敏感材料,可以先在设备或企业内网完成解析,只把后续任务所需的字段交给模型和工具。确实要调用外部服务时,网络请求在发出前接受数据策略检查,系统按照规则脱敏、截断或拒绝。剪贴板也要纳入这条路径:从一个本地应用复制到另一个本地应用,与粘贴到外部网页,虽然都是剪贴板操作,风险并不相同。 审计端同样可能复制敏感数据。中心平台为了还原任务,不需要把每份合同和每段剪贴板内容再保存一遍,可以记录文件引用、内容摘要、策略命中、操作状态和必要的哈希。需求文档里的“确保数据安全”只有拆成这些能观察、能测试的条件,采购验收时才有判断依据。 ## 一次任务能不能被完整还原 对话记录只保留了员工与Agent的交流,桌面任务的执行痕迹往往散在客户端日志、系统进程和业务应用里。出了问题,管理员可能知道某个文件被修改过,却无法确认它来自员工手动操作、Agent工具调用,还是某段本地脚本。 ![在这里插入图片描述](https://developer.qcloudimg.com/http-save/yehe-11973325/08c93ce2c1d04480e3a3008658c1e4ee.png) 统一任务编号可以把这些事件串起来。管理员沿着同一个task_id,应当看到谁从哪台设备发起任务,哪个Agent版本承接了执行,当时使用哪一版策略,访问了什么资源,哪些动作被拒绝,人工确认对应哪组参数,结果最终写到了哪里。记录拒绝原因也有实际用途,策略过严时可以据此调整,不必让业务人员反复描述“Agent又不能用了”。 日志内容需要有所取舍。动作、状态和责任链应完整保留,业务原文按必要性保存引用或摘要。企业在投产前就要确定这条边界,让管理员能够还原过程,同时避免审计平台积累另一份敏感数据副本。

优秀的个人博客,低调大师

Claude Code 写 Shell 脚本翻车实录:一份避坑大纲

一、写在前面:为什么要记录这次翻车 本节交代写作动机:AI 编程助手在 Shell 脚本场景下看似高效,实际却容易在细节处埋雷。说明本文不是否定工具,而是把踩过的坑整理成可复用的检查清单。 使用场景:日常运维脚本、批量文件处理、CI 流水线辅助脚本。 预期收益:减少重复劳动、快速产出初版脚本。 实际结果:初版能跑,边界场景接连出问题。 二、翻车现场总览:五个典型事故 用一张表格快速建立全局印象,让

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册