首页 文章 精选 留言 我的

精选列表

搜索[云防火墙],共10007篇文章
优秀的个人博客,低调大师

gng3使用方法,正确的路由器防火墙安全配置方式

安装好gng3之后,点击edit(编辑)-(preferences)首选项- general(一般)-language(语言)-选择成中文,单击ok,关闭重启生效 模拟器镜像加载: 打开gng3安装目录--增加三个文件夹,分别命名为:ios ,project,workdir 点击edit(编辑)-(preferences)首选项- general(一般)--路径选择我们创建的目录下如图: 点击dynamips,在dynamips路径选择我们创建的workdir路径,如图: 点击测试设置,出现成功启用,就表示正常工作了 再点击一般,在点击GUI设置,设置参数如下: 点击确定 然后下载路由器镜像,下载地址:思科官网,五一自学网上下载,下载完之后把镜像文件放到创建的ios文件里 再回到gng3点击编辑--ios和hypervisors出现如下图: 在镜像文件中选择我们放的ios文件,平台选择相对应的型号,点击auto calculation来获取idle pc值,这样可以节省cpu开销,点击保存 管理gng3设备的方法 推荐的一种——————用crt来远程控制gng3的设备telnet 127.0.0.1 端口号: 查看端口号 在控制台输入list,就可以看到设备的端口号 也可以直接用dos来控制 cmd --telnet 127.0.0.1 加端口号 回车 直接点击设备右键consel口, 此种方法不稳定,不推荐使用 路由器与虚拟主机相连: 打开gng3根目录,vpcs文件就是用来模拟虚拟主机的 输入show查看虚拟主机端口号与路由器端口对应的端口 虚拟pc来配置虚拟电脑ip地址, 要切换到pc2,直接敲2就可以了 路由器与真实机,首先要获取本机真实网卡参数,可以用dynamips中工具来获取,相连如图: ssh路由器安全访问配置实验拓扑图: R1ssh服务器配置命令 en conf t int f0/0 ip add 192.168.1.1 255.255.255.0 no shut security passwords min-length 8 //设置密码最小长度 enable secret cisco123 //实际工程中要满足密码复杂性的要求 service password-encryption //启用密码加密服务提供安全性 service tcp-keepalives-in //路由器没有收到远程系统响应时,会自动关闭连接,减少被DOS攻击的机会 username ccnp privilege 15 secret cisco 123 //创建SSH登入的用户名和密码 access-list 1 permit 192.168.1.0 0.0.0.255 //定义允许SSH访问ACL line vty 0 4 login local //本地验证 access-class 1 in //限定通过SSH访问路由器的主机,这样可以大大减少被攻击的机会 transport input ssh //指允许用户通过SSH登入道路由器,默认是ALL exec-timeout 5 30 //配置超时时间,当用户在5分30秒内没有任何输入,将自动注销,这样可以减小因离开等因素带来的安全隐含 line console 0 exec-timeout 5 30 exit no ip http server //关闭HTTP服务 ip http secure-server //启用HTTPS服务 ip http authentication local //HTTPS服务登入时采用本地验证 login block-for 60 attempts 3 within 30 //配置用户在30内连续输错3次登入失败后,需要等待60秒才能在一次进入,这样黑客在60内只能猜3个密码,降低暴力破解的效率 access-list 2 permit host 192.168.1.2 login quiet-mode access-class 2 //配置过程总,用户输错多次密码后要过60后才能正常登入,但是1.2这台主机厉害。这是为防止黑客登入不了,而网管也登入不了的情况 login delay 10 //配置用户登入成功后,另一个用户10秒后才能再次登入 login on-failure log //配置登入失败会在日志中记录 login on-success log //配置登入成功会在日志中记录 clock timezone GMT +8 //配置时区 exit clock set 15:30:00 6 NOV 2013 //配置路由器的系统时间 conf t ip domain-name cisco.com //配置域名,SSH必须配置 crypto key generate rsa general-keys modulus 1024 //产生1024比特的RSA密钥,如果配置SSH版本2,至少要768比特 ip ssh version 2 //配置SSH版本2 ip ssh time-out 120 //配置SSH登入超时时间 ip ssh authentication-retries 3 //配置SSH用户登入验证最大次数 R2ssh客户端配置,只需要配个ip地址就可以了 en conf t int f0/0 ip add 192.168.1.2 255.255.255.0 no shut 把路由器当做SSH客户端登入 ssh -l ccnp(登入名) 192.168.1.1(IP地址) 通过crt不能用ssh登录,这是因为模拟器的原因 本文转自 探花无情 51CTO博客,原文链接:http://blog.51cto.com/983865387/2047754

优秀的个人博客,低调大师

利用ISA Server 2006服务器阵列构建高性能、高可靠的企业防火墙

企业策略: 多"模板"策略 阵列策略继承企业策略 有效策略: 系统策略 企业策略: 阵列前 阵列策略 企业策略: 阵列后 默认策略 企业网络: 应用到所有阵列 应用到企业策略和阵列策略 只包括地址范围 见下图: 企业管理角色-->见下图: ISA 配置存储-->见下列表: 产品 配置存储 ISA 2000 企业版 活动目录 ISA 2004 标准版 本地(注册表) ISA 2004 企业版 配置存储服务器(CSS) 配置存储为什么不使用Active Directory? 并不是所有的组织都部署了活动目录 管理挑战: Active Directory架构更新 Active Directory管理难度 组织结构不符合要求 Active Directory存储需要域环境 Active Directory需要更高的管理复杂性 优势: 分开管理结构 不需要更新Active Directory架构 ISA Servers计算机不需要属于域 复制更快 配置存储服务器-->见下图: 网络负载平衡: 定义-->Windows内置服务 基于IP地址哈西值 支持单播和多播 Windows Server 2003中的新特性: 支持多网卡 双向亲和 本文转自 叶俊生 51CTO博客,原文链接:http://blog.51cto.com/yejunsheng/161324

优秀的个人博客,低调大师

对标美国Lifelock公司,真我要做个人和企业身份信息保护的防火墙

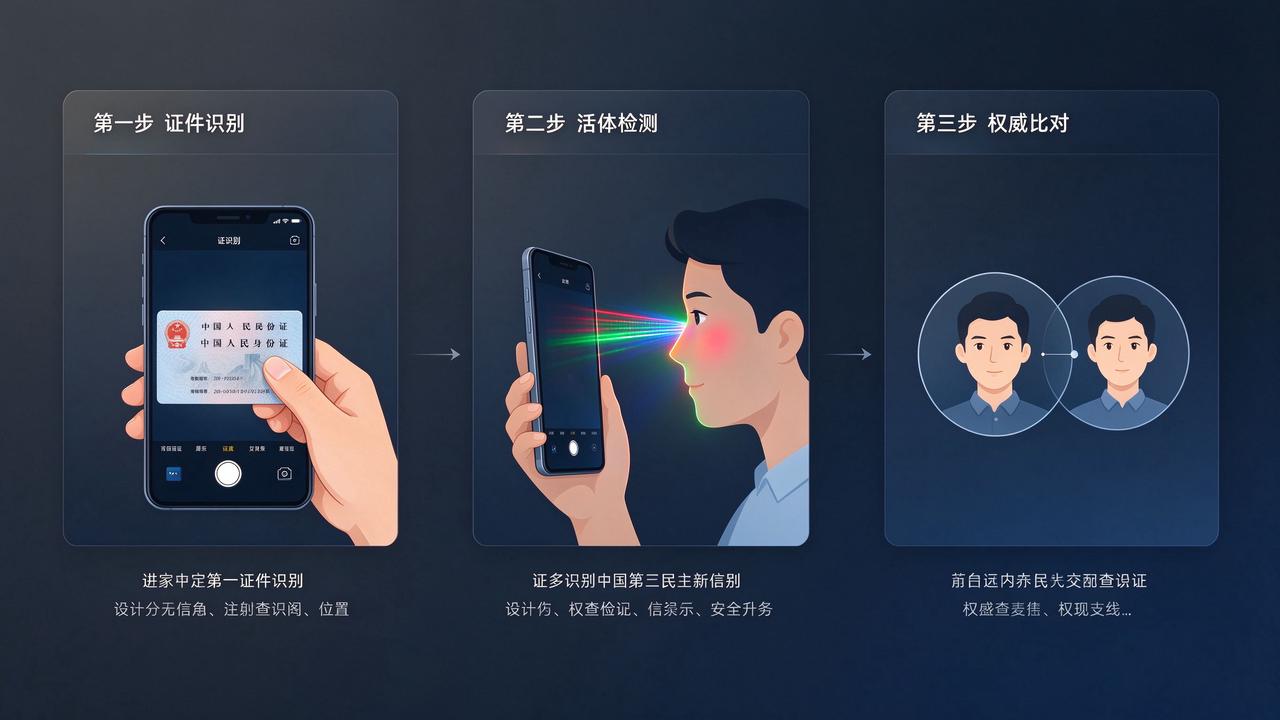
移动互联网时代,用户的网页浏览和APP消费等行为都在网络上留下了自己的信息,个人在互联网面前几乎成为了“透明人”。而大量互联网技术的应用例如网络爬虫等不断抓取记录下消费者的个人信息并和第三方合作来开发利用这些个人信息数据。大量信息的散布、泄露以及面临的欺诈风险对用户的正常生活和企业的安全管理都带来了极大的隐患。 随着近年来相关恶性事件的频发,消费者的隐私保护意识和政府对公民信息安全的重视程度都在不断提高,《中华人民共和国网络安全法》也在2017年6月份生效。那么个人和企业该如何对身份信息进行核验处理以及进行数据保护呢? “真我”是北京榕树科技公司开发的一款信息安全服务产品,公司创始人兼CEO刘铭为北京邮电大学计算机硕士,连续创业者,曾作为主要技术合伙人参与建立中关村大数据交易联盟。 真我对标美国Lifelock公司,为个人和互联网企业提供个人信息安全管理服务。 在个人服务方面,真我提供基于人脸识别的APP,为用户提供管理自己的数据的入口。用户通过真我APP,可随时了解自己被哪些机构核查过什么信息,并且在必要的时候,还可以将某个机构拖入信任的白名单或者不信任的黑名单,达到授权的目的;同时真我还为用户提供类似银行的数据核查短信通知服务,当自己的数据被调用时,用户就可以收到对应的短信。 在企业服务方面,真我提供SaaS端口,提供以API和SDK为主的服务,协助验证其平台上用户的信息是否真实,包括姓名、身份证是否真实等数据验证服务,以及AI人脸识别功能对比本人是否和证件照一致。通过数据核查的高透明度,企业减少了潜在的与个人隐私数据相关的数据风险。 通过服务不同企业场景,真我组成了一个个人信息保护联盟。目前真我的服务范围已经拓展到互联网金融、互联网保险、O2O服务、互联网房产中介、互联网游戏、社交和直播等多个互联网线上线下场景中,共服务了几十家企业。有数十万用户每月可接收到真我推送的身份核验通知。 真我现阶段的盈利主要来源于B端的SaaS服务,随着国家对互联网服务实名制的强化管理,公司预计B端客户收入在2017年将比去年增长5倍。该项目目前在盈利状态,预计2017年有数百万营收。 在公司的未来发展上,真我会不断拓展B端客户并进行深度合作,拓展新的数据品类如学历、社保,以及对教师群体、残疾人群体提供身份验证服务等,以丰富使用场景,扩大联盟体系,从而使C端用户的个人数据管理能力与覆盖范围得到进一步提升和扩大。从长期来看,还将培养消费者对于个人身份数据的保护意识和管理能力。 该公司目前正在寻求数千万A轮融资。 本文转自d1net(转载)

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册