首页 文章 精选 留言 我的

精选列表

搜索[人脸支付],共10000篇文章
优秀的个人博客,低调大师

Anthropic 每招一个人,就要为算力多支付 200 万美元

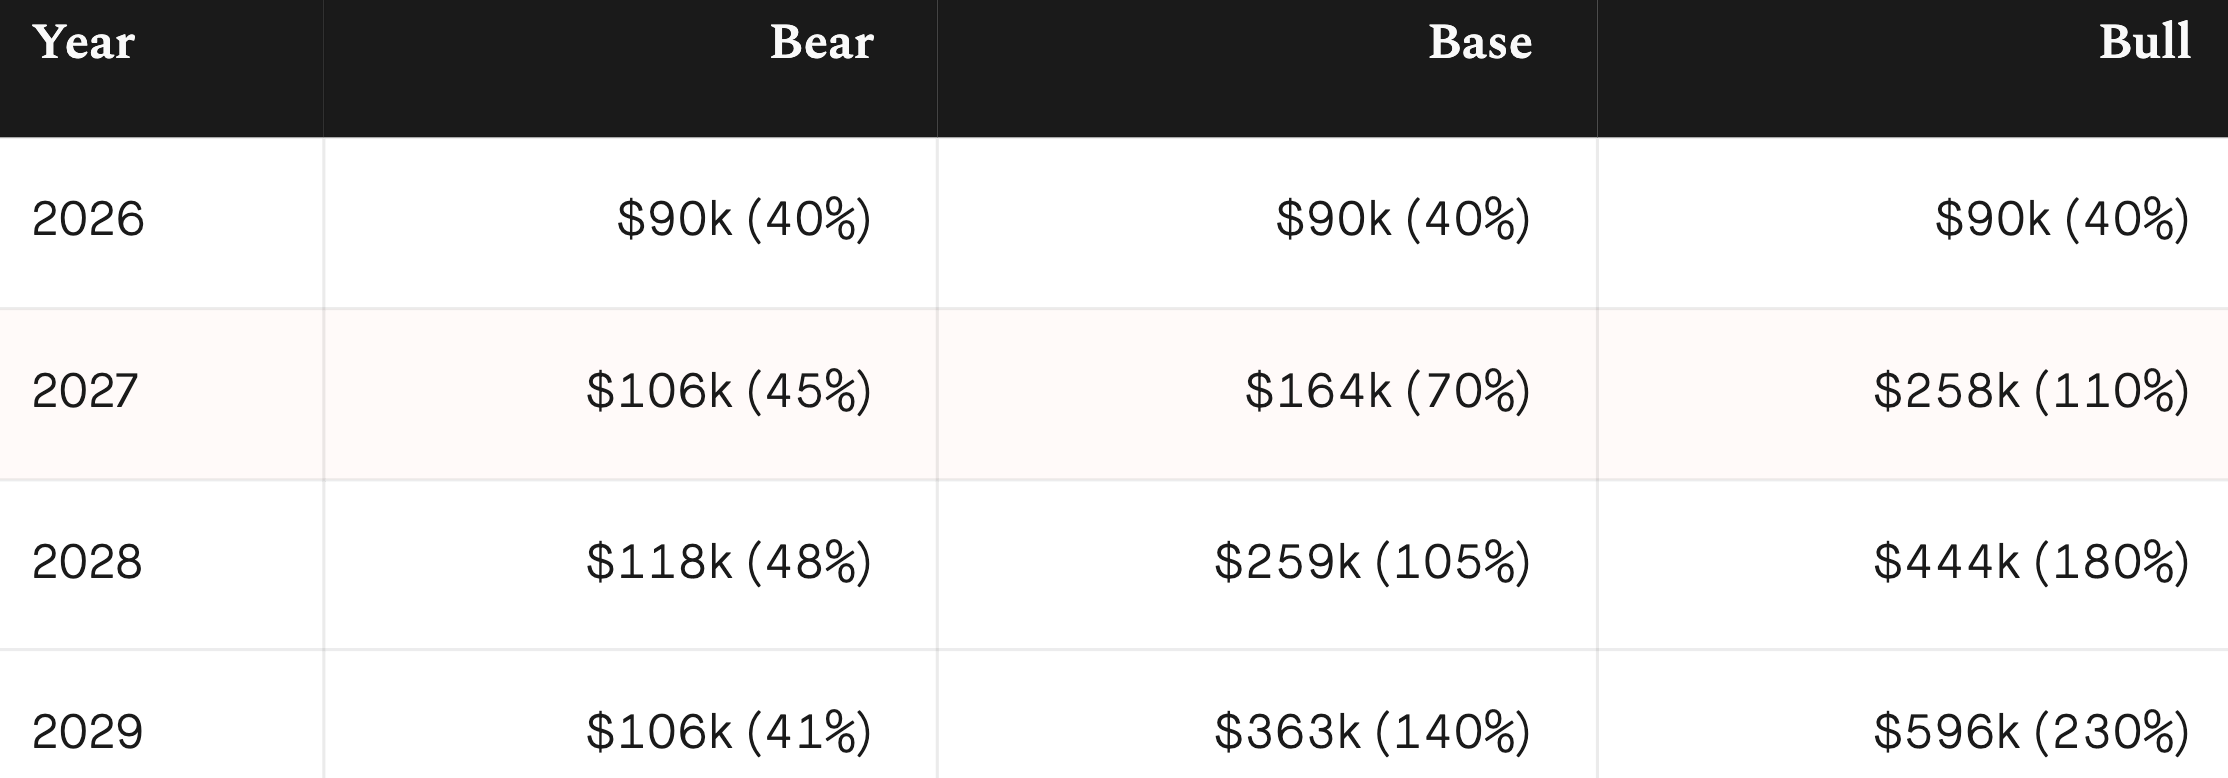
硅谷知名投资人 Tomasz Tunguz 在 Theory Ventures 的博客上发了一组数据,干净利落地解释了一个让很多人困惑的问题:AI 行业的钱到底花到哪里去了。 先说最扎眼的数字。Anthropic 有大约 5000 名员工,2026 年在模型推理和训练上的支出约 100 亿美元。平均下来,每个员工头上顶着 200 万美元的年均算力账单。而 Anthropic 的全员平均年薪大约是 50 万美元。也就是说,算力开支是人力成本的 2.3 倍。 这不是一个普通公司的成本结构。对比一下:软件行业前 1% 的公司,每个工程师的年 AI 支出是 8.9 万美元,约占一个资深工程师全包薪酬(22.4 万)的 40%。而行业中位数公司的年 AI 支出是——137 美元。 从 137 美元到 200 万美元。这就是 AI 前沿和软件行业主流之间的真实距离。 Tunguz 用三组场景来推演 2026 到 2029 年的走向。 悲观情景(Bear):token 价格继续以每年 10 倍的速度下降,开源模型追平闭源,企业按角色和场景控制用量。到 2029 年,每工程师 AI 支出约 10.6 万美元,占薪酬的 41%——比现在还略低。 基准情景(Base):行业沿着头部公司的轨迹追赶。到 2029 年,每工程师 AI 支出约 36.3 万美元,占薪酬的 140%。 乐观情景(Bull):前沿模型的定价稳住,训练成本触顶,而需求持续跑赢供给。高盛预测到 2030 年代理式工作流(agentic workflow)的 token 消耗量将是当前聊天模式的 24 倍。到 2029 年,每工程师 AI 支出约 59.6 万美元,达到薪酬的 230%——也就是说,光 AI 账单一项就超过了一个中等 SaaS 公司员工的营收贡献。 注意这里「乐观」和「悲观」的指向。对买算力的公司来说,价格下跌是乐观的。对卖算力的云厂商来说,Bull 才是好日子。 Tunguz 的框架解释了为什么超大规模云厂商今年在数据中心上砸了大约 5750 亿美元——人类历史上第五大基础设施投资,仅次于铁路和两次世界大战,超过阿波罗计划和州际公路系统。Google 和 Meta 几乎把全部自由现金流投了进去,Oracle 的杠杆率已经到了 7:1。这不是理性投资,这是一场胆小鬼博弈,谁先停下,谁出局。 Anthropic 和 OpenAI 人均创收分别达到 1400 万和 650 万美元,排名 Forbes Global 2000 第一。这种收入密度是传统 SaaS 无法企及的。但成本结构同样极端。 Tunguz 问了一个很实际的问题:你的 2027 年模型用的是哪个场景? 对大多数软件公司,今天的 AI 账单还是小数目。但如果你在 Bull 路径上,三年后每个工程师头上要额外背 60 万美元的算力成本。而现在做预算的时候,应该已经开始想了。 参考来源: When AI Costs More Than the Engineer — Tomasz Tunguz HN 讨论

优秀的个人博客,低调大师

MUI中微信支付必须用自有的 Android程序签名详解、打包、发布到Google play步骤

1、什么是签名? 如果这个问题不是放在Android开发中来问,如果是放在一个普通的版块,我想大家都知道签名的含义。可往往就是将一些生活中常用的术语放在计算机这种专业领域,大家就开始迷惑了。计算机所做的事情,或者说编程语言所做的事情,不正是在尽可能地模拟现实吗?所以,计算机中所说的签名和生活中所说的签名在本质上是一样的,它所起到的作用也是一致的! 让我们来看看,在现实生活中的签名。比如下面这张图片: 这是女星孙俪的签名。签名就意味着在纸上或别处写下自己的名字,或者说在某处打上一个标记作为你自己的一种特有的标识,当别人看到这个签名的时候,他会知道这是和你有关的,而不是其它人。 2、为什么要给Android应用程序签名? 如果只能用一句简单的话语来回答这个问题的话,我会说:“这是Android系统所要求的”。 Android系统要求每一个Android应用程序必须要经过数字签名才能够安装到系统中,也就是说如果一个Android应用程序没有经过数字签名,是没有办法安装到系统中的!Android通过数字签名来标识应用程序的作者和在应用程序之间建立信任关系,不是用来决定最终用户可以安装哪些应用程序。这个数字签名由应用程序的作者完成,并不需要权威的数字证书签名机构认证,它只是用来让应用程序包自我认证的。 3、为什么我开发的Android应用程序没有做什么签名也能在模拟器和手机上运行? 你没有给Android应用程序签名并不代表Android应用程序没有被签名。为了方便我们开发调试程序,ADT会自动的使用debug密钥为应用程序签名。debug密钥?它在哪?debug密钥是一个名为debug.keystore的文件,它的位置: 系统盘符:/Documents and Settings/liufeng/.Android/debug.keystore “liufeng”对应于你自己的windows操作系统用户名,怎么样,是不是已经找到它了。这也就意味着,如果我们想拥有自己的签名,而不是让ADT帮我们签名的话,我们也要有一个属于自己的密钥文件(*.keystore)。 4、Android应用程序签名步骤1)准备工作 apk的签名工作可以通过两种方式来完成:1)通过ADT提供的图形化界面完成apk签名; 2)完全通过DOS命令来完成apk签名我比较喜欢第2)种方式,所以下面将讲解如何通过命令的方式完成apk签名。 给apk签名一共要用到3个工具,或者说3个命令,分别是:keytool、jarsigner和zipalign,下面是对这3个工具的简单介绍:1)keytool:生成数字证书,即密钥,也就是上面说到的扩展名为.keystore的那类文件; 2)jarsigner:使用数字证书给apk文件签名; 3)zipalign:对签名后的apk进行优化,提高与Android系统交互的效率(Android SDK1.6版本开始包含此工具) 从这3个工具的作用也可以看出,这3个工具的使用顺序。通常我们自己所开发的所有应用程序,都是使用同样的签名,即使用同一个数字证书,这就意味着:如果你是第一次做Android应用程序签名,上面的3个工具都将用到;但如果你已经有数字证书了,以后再给其它apk签名时,只需要用到jarsigner和zipalign就可以完成。 为了方便使用上面3个命令,首先需要将上面3个工具所在路径添加到环境变量path中(我说的是为了方便使用,没有说必须要这么做)。怎么配置环境变量就不在此讲解了,这里需要说一下这3个工具默认所在的路径:1)keytool:该工具位于jdk安装路径的bin目录下; 2)jarsigner:该工具位于jdk安装路径的bin目录下; 3)zipalign:该工具位于Android-sdk-windows/tools/(实际操作中,是目录:C:\Android\sdk\build-tools\xx(和SDK Platform-Tools相匹配的SDK Build-Tools版本)\zipalign)目录下 不知道大家是否注意到keytool和jarsigner两个工具是jdk自带的,也就意味着生成数字证书和文件签名不是Android的专利;另外从字面上理解jarsigner也能猜得出该工具主要是用来给jar文件签名的。2)生成未经签名的apk文件 既然我们要自己对apk进行签名,就不再需要ADT默认帮我们签名了。如何得到一个未经签名的apk文件呢?打开Eclipse,在Android工程名称上点击右键,依次选择“Android Tools” - “Export Unsigned Application Package ...”,然后选择一个存储位置保存即可。这样就得到了一个未经签名的apk文件。 生成未经签名的apk文件遇到了问题,参考文章: APK打包时,引用的appcompat_v7工程包报错的解决办法 Android APP打包时,出错:"XXX" is not translated in "af" (Afrikaans), "am" (Amharic), "ar" (Arabic)..... Illegal resource reference: @*android resources are private and not always present 解决方案 3)使用keytool工具生成数字证书 先介绍cmd下的两个命令: 跳转到目录C:\Program Files\Java\jdk1.8.0_45\bin: > cdC:\Program Files\Java\jdk1.8.0_45\bin 查看目录下内容 >dir 使用keytool工具生成数字证书 > keytool -genkey -v-keystore liufeng.keystore-alias liufeng.keystore-keyalg RSA -validity 20000 说明: 1)keytool是工具名称,-genkey意味着执行的是生成数字证书操作,-v表示将生成证书的详细信息打印出来,显示在dos窗口中; 2)-keystore liufeng.keystore 表示生成的数字证书的文件名为“liufeng.keystore”; 3)-alias liufeng.keystore 表示证书的别名为“liufeng.keystore”,当然可以不和上面的文件名一样; 4)-keyalg RSA表示生成密钥文件所采用的算法为RSA; 5)-validity 20000 表示该数字证书的有效期为20000天,意味着20000天之后该证书将失效 在执行上面的命令生成数字证书文件时,会提示你输入一些信息,包括证书的密码,示例如下: 完成上述操作后,在keytool 所在的目录下会生成xxx.keystore 的数字证书。

优秀的个人博客,低调大师

非愚人节新闻:一张静态照片就能破解三星S8的人脸识别……

本文来自AI新媒体量子位(QbitAI) 三星的新手机又有点问题…… 刚刚发布的Galaxy S8配备了新的面部识别功能,只要盯着前置摄像头即可解锁手机。外媒的简短测评显示,这项功能的速度甚至超过指纹识别。 燃鹅,很快有用户发现,虽然速度有了,但这项功能并不安全。 根据已经公布的视频演示,只需要一张照片,即可成功骗过Galaxy S8的面部识别。虽然花费的时间略长,但确实有效。 有意思的是,可以用S8拍出的照片欺骗另一台S8手机。 在这段视频发布后,三星发言人在声明中表示:面部识别不是一项安全功能,只是为了方便用户打开手机主屏。 “面部识别只是为了方便你打开手机——类似于滑动解锁。”该发言人还补充说,“我们提供最高级的生物认证——指纹和虹膜——来解锁手机和认证Samsung Pay或Secure Folders功能。” Galaxy S8也将在用

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。


用户登录
用户注册