首页 文章 精选 留言 我的

精选列表

搜索[增量式],共10000篇文章
优秀的个人博客,低调大师

Apache Dubbo 3.2.2 发布,分布式 RPC 服务框架

Apache Dubbo 是一款高性能、轻量级的开源 Java RPC 框架,它提供了三大核心能力:面向接口的远程方法调用、智能容错和负载均衡,以及服务自动注册和发现。Apache Dubbo 3.2.2 现已发布,具体更新内容包括: Feature RestEasy Response 适配#12264 添加 dubbo-spring-boot-tracing-otel-otlp-starter#12299 支持禁用 2.6.x url 配置器#12332 支持设置默认序列化检查状态#12333 添加 P50 和 P90 RT metrics#12156 需要时的Metrics 和 Metadata Service Export#12346 添加 metrics选项以使用全局注册表#12238 错误修复 修复 ConcurrentHashMapUtils 锁定错误#11987 修复当获取不到异常处理类时,应该递归查找base class#12246 Rpc 异常类型 bug #12274 修复 dubbo 版本检测#12278 QoS 调用后清理 ThreadLocal 中的 RpcContext,异步启动时同步获取结果#12291 修复允许 non-serializable 检查#12267 在某些情况下修复由 2.x 的过滤器引起的 ClassCastException#12286 修复 k8s 客户端 http2Disable 默认值错误#12328 修复 DefaultModuleDeployer 启动失败,但导出 MetadataService 的问题#12316 修复注册表目录指标仅显示 num_valid_total 的问题#12351 修复启动时 prometheus init 失败的问题@songxiaosheng在#12349 修复 injvm incoke 中的广播失败#12347 在 rest 注释检查中修复 NPE#12293 修复 PortUnification+encodeInIOThread=false 导致服务器响应 empty buffer 的问题#12355 代码增强 相关 PR:#12275、#12336、#12288、#12329、#12266 依赖升级 更新 opentelemetry-bom:1.25.0 -> 1.26.0#12261 更新 license-maven-plugin:2.0.0 -> 2.0.1#12260 更新 protobuf-java_version:3.22.3 -> 3.22.4#12262 更新 micrometer-bom:1.10.6 -> 1.11.0#12313 更新 reactor-core:3.5.5 -> 3.5.6#12312 更新 native-maven-plugin:0.9.21 -> 0.9.22#12311 更新 build-helper-maven-plugin:3.3.0 -> 3.4.0#12310 更新 testcontainers:1.18.0 -> 1.18.1#12309 更新 grpc.version:1.54.1 -> 1.55.1#12303 更新 protobuf-java_version:3.22.4 -> 3.23.0#12304 更新 fabric8_kubernetes_version:6.6.0 -> 6.6.2#12305 更新 flatten-maven-plugin:1.4.1 -> 1.5.0#12306 更新 micrometer-core:1.10.6 -> 1.11.0#12307 更新 micrometer-tracing-bom:1.0.4 -> 1.1.1#12308 更新 kubernetes-client:6.4.1 -> 6.6.0#12287 更多详情可查看更新说明。

优秀的个人博客,低调大师

Apache Dubbo 3.2.1 发布,分布式 RPC 服务框架

Apache Dubbo 是一款高性能、轻量级的开源 Java RPC 框架,它提供了三大核心能力:面向接口的远程方法调用、智能容错和负载均衡,以及服务自动注册和发现。Apache Dubbo 3.2.1 现已发布,具体更新内容包括: Feature 添加跟踪启动器 && 添加 zipkin 自动配置#12013 QoS 支持匿名命令允许列表#12082 收集No Provider Request count#12158 支持可打包方法扩展#12199 支持offline notify#12211 Rest netty server 支持 tls#12207 自动检测代理类型#12232 可配置的默认 heartbeat #12241 错误修复 修复 triple headerfilter 不起作用的问题#12070 修复 triple stub 抛出异常时无法捕获 biz 异常的问题#12093 修复 errpr 统计数据不匹配的问题#12088 修复没有 javax 验证依赖和 spring 控制器支持的问题#12085 修复业务异常指标#12136 降低 MetricsFilter 的order#12157 禁用 NAMING_LOAD_CACHE_AT_START#12171 在 springboot3 之后加载 zipkin#12133 默认情况下禁用聚合#12184 支持Shutdown Gracefully#12118 修复端口统一通道泄漏的问题#12212 修复 consumer 启动失败的问题#12204 修复兼容签名不匹配的问题#12220 修复 t-degist 并发问题#12223 修复取消订阅重试任务中的不适当调用#12235 修复redis集群不支持密码的问题#12240 Bean 模式下的通用调用时的错误修复#12249 修复多重跟踪配置#12247 Code Enhancement 相关 PR:#12109,#12120,#12143,#12134,#12124,#12169,#12183,#12162,#12188,#12206,#12221,#12239,#12252,#12096,#12083,#12139 依赖升级 更新 fastjson2:2.0.27 -> 2.0.31#12110,#12177,#12250 更新 grpc.version:1.54.0 -> 1.54.1#12108 更新 jackson_version:2.14.2 -> 2.15.0#12178 更新 jacoco-maven-plugin:0.8.8 -> 0.8.10#12218 更新 jedis:3.9.0 -> 3.10.0#12216 更新 jprotoc:1.2.1 -> 1.2.2#12100 更新 junit_jupiter_version:5.9.2 -> 5.9.3#12219 更新 junit-platform-launcher:1.9.2 -> 1.9.3#12215 更新 micrometer-tracing-bom:1.0.3 -> 1.0.4#12061 更新 nacos-client: 2.1.2 -> 2.2.2#12069 更新 native-maven-plugin:0.9.20 -> 0.9.21#12103 更新 netty4_version:4.1.91.Final -> 4.1.92.Final#12214 更新 opentelemetry-bom:1.19.0 -> 1.25.0#12104 更新 protobuf-java:3.22.2 -> 3.22.3#12102 更新 protobuf-java.version:3.22.2 -> 3.22.3#12101 更新 reactor-core:3.5.4 -> 3.5.5#12071 更新 spring-boot-dependencies:2.7.10 -> 2.7.11#12179 更新 spring-boot-maven-plugin:2.7.10 -> 2.7.11#12180 更新 spring-boot-starter-test:2.7.10 -> 2.7.11#12181 更新 spring-boot.version:2.7.10 -> 2.7.11#12176 更新 spring-security-bom:5.8.2 -> 5.8.3#12116 更新 zipkin-reporter-bom:2.16.3 -> 2.16.4#12217 更多详情可查看更新说明。


优秀的个人博客,低调大师

Memcached 1.6.20 发布,高性能分布式缓存系统

Memcached 1.6.18 现已发布,此版本主要是代理模式的大量修复和更新、优化 extstore 磁盘刷新,以及对元协议的更改和较小的修复。 修复 核心:不再停止 SIGINT/SIGTERM 上的线程 核心:从信号处理程序中删除 printf 代理:迭代修改后的请求处理 代理:现在相对于 resp 生命周期的记录时间 代理:修复 SIGHUP 重新加载期间等待中的崩溃 代理:修复后端连接的生命周期 代理:IO 线程性能改进 代理:添加mcp.AWAIT_BACKGROUND 代理:修复数据块错误上的 lua 注册表损坏 代理:添加proxy_await_active统计 代理:修复部分响应读取处理 代理:修复刷新部分写入 代理:添加更多后端失败消息 代理:修复mcp.log_reqnil res 时的崩溃 核心:修复 len < 8 的标记侦听器 代理:将调试符号添加到 lua 构建 核心:给线程唯一的名字 代理:修复后端被 gc 时的崩溃 从使用中删除 libevent 许可证 使用 clang-15 构建的修复: 元:删除meta_response_old启动选项 元:允许 mg 没有标志 + 在 EN 上反映 O/k 元:元算术命令有多余的空间 元:从元响应中删除多余的空格 代理:修复后端连接初始化的错误 修复日志时间戳 修复 clang 错误的函数原型 代理:添加 mcp.await FASTGOOD 标志 新功能 有关代理 API 的更新,请参阅wiki 页面。 更新公告:https://github.com/memcached/memcached/wiki/ReleaseNotes1620

优秀的个人博客,低调大师

Apache Dubbo 3.1.10 发布,分布式 RPC 服务框架

Apache Dubbo 是一款高性能、轻量级的开源 Java RPC 框架,它提供了三大核心能力:面向接口的远程方法调用、智能容错和负载均衡,以及服务自动注册和发现。 Apache Dubbo 3.1.10 现已发布,具体更新内容包括: 修复原生 CI #11932 [3.1] 修复 #11524 在 #11984 中进行三重序列化检查 修复加载顺序导致的abstractServiceDiscovery更新异常 #12033 修复下线和上线报错 #12044 修复可序列化检查和添加测试用例 #12054 删除未使用的代码 #11459 修复 tri headerfilter 3.1 #12070 提供对 M1 的支持 #12086 修复 tri stub 异常 #12093 更新公告:https://github.com/apache/dubbo/releases/tag/dubbo-3.1.10

优秀的个人博客,低调大师

Apache Dubbo 3.1.8 发布,分布式 RPC 服务框架

Apache Dubbo 是一款高性能、轻量级的开源 Java RPC 框架,它提供了三大核心能力:面向接口的远程方法调用、智能容错和负载均衡,以及服务自动注册和发现。Apache Dubbo 3.1.8 现已发布,具体更新内容包括: Bugfix 修复自定义执行器参数可能不工作#11652 修复服务名称检查忽略子字符串#11643 修复 tri wrapper pack npe#11656 修复 qos ByteBuf 泄漏#11714 修复元数据代理负载过滤器#11769 修复 destroy 后重新创建客户端#11780 Sync when destroy#11783 修复#11767,恢复原始参数对而不是在执行 URL.parse 时提供默认值。#11781 修复reference bean名称冲突#11699 Code Enhancement 相关 PR:#11592、#11672 更新说明:https://github.com/apache/dubbo/releases/tag/dubbo-3.1.8

优秀的个人博客,低调大师

非侵入式入侵 —— Web缓存污染与请求走私

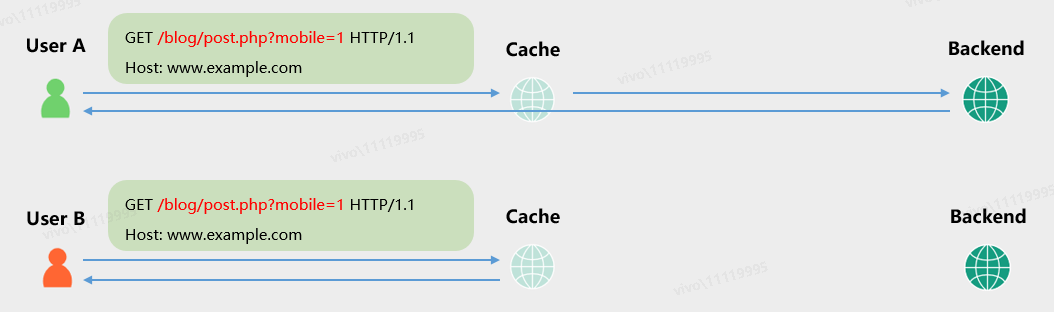
作者:vivo 互联网安全团队- Gui Mingcheng 本文介绍了两种攻击者无需直接接触服务端即可攻击和影响用户行为的安全漏洞 —— Web缓存污染与请求走私。Web缓存污染旨在通过攻击者向缓存服务器投递恶意缓存内容,使得用户返回响应结果而触发安全风险。HTTP请求走私旨在基于前置服务器(CDN、反向代理等)与后置服务器对用户请求体的长度判断标准不一致的特性,构造能够被同一TCP连接中其它用户夹带部分恶意内容的攻击请求,从而篡改了受害者的请求与响应行为。两种漏洞均需要通过针对中间件的合理配置与业务接口的合理设计进行排查和防御。 一、Web 缓存污染攻击原理与场景 1.1 什么是缓存? 缓存技术旨在通过减少延迟来加速页面加载,还可以减少应用程序服务器上的负载。一些公司使用像Varnish这样的软件来托管他们自己的缓存,而其他公司选择依赖像Cloudflare这样的内容分发网络(CDN),缓存分布在世界各地。此外,一些流行的Web应用程序和框架(如Drupal)具有内置缓存。Web缓存污染关注的是CDN等前置服务端部署的缓存服务,还有其他类型的缓存,例如客户端浏览器缓存和DNS缓存,但它们不是本次研究的关注点。 1.2 缓存的工作机制? 由CDN等代理层服务器根据“缓存键”缓存用户请求对应的响应,并在某个请求再次到来时直接返回相应的响应包。例如如下场景中,红色字体标识了缓存服务器配置的缓存键内容,A用户访问服务端返回的结果后,B用户再次访问仅会取得缓存服务器中的内容,因为缓存服务器认为两者是同一个请求,无需再向业务服务端重新请求一次。 1.3 缓存污染具体是如何实现的? 当攻击者的请求中,缓存键和普通用户没有差别,而请求中其它部分存在可体现在响应包中的恶意内容或代码时,该响应被缓存后,其它请求了同一个正常缓存键对应接口的用户会直接得到攻击者提前交给缓存服务器缓存的恶意响应。 以下是一个简单的例子,业务某个接口存在逻辑:获取用户请求Host头的内容,拼接至响应包的js链接中作为访问域名。此时攻击者注入恶意域名hack.com,受害者访问缓存资源的时候得到的是和攻击者一样的响应结果。此时攻击者通过JavaScript代码几乎劫持了受害者在前端的所有信息和行为,具体的后果则由其中的恶意代码所决定,这与XSS的攻击后果是类似的。 Web缓存能够构造什么样的攻击,取决于在不破坏缓存键的同时,构造能够在响应中体现恶意行为的请求,例如业务逻辑对Host头中的值进行校验和请求,但没有校验端口号是否为443或80。此时可以构造请求使得响应跳转至1337端口,其它受害者对该接口的访问便不再可用: 拓展学习 —— 攻击者如何确定缓存键的覆盖范围? 首先需要确认是否存在缓存键: HTTP头直接返回缓存的相关信息 观察动态内容的变化 返回时间的差异 特定的第三方缓存配置头 如何定位缓存键的覆盖范围: 对请求A改动一处成为请求B,各自响应有所差异。若请求B后得到A的缓存结果,则说明A、B的缓存键相同,也说明了改动之处并非缓存键。 改变请求A某处内容发送,响应cache头仍然在缓存计时,说明该处内容部分不为缓存键。反之,重新命中,则该处内容包含缓存键。 利用特定的头来查询缓存键,例如:Pragma: akamai-x-get-cache-key, akamai-x-get-true-cache-key。 二、Web缓存污染防御手段 2.1 禁用缓存配置 对缓存投毒的最强大防御办法就是禁用缓存。 对于一些人来说,这显然是不切实际的建议,但我推测很多网站开始使用Cloudflare等服务的目的是进行DDoS保护或简化SSL的过程,结果就是容易受到缓存投毒的影响,因为默认情况下缓存是启动的。如果对确定哪些内容是“静态”的足够确认,那么只对纯静态的响应进行缓存也是有效的。 2.2 避免从请求中直接获取输入放在响应中 一旦在应用程序中识别出非缓存键的输入,理想的解决方案就是彻底禁用它们。如果不能实现的话可以在缓存层中剥离该输入,或将它们添加到缓存键。建议使用Param Miner等审计应用程序的每个页面以清除非缓存键的输入。 三、HTTP请求走私攻击原理与场景 3.1 HTTP请求走私的基本原理 在RFC2616的第4.4节中,规定:如果收到同时存在Content-Length和Transfer-Encoding这两个请求头的请求包时,在处理的时候必须忽略Content-Length。但实际处理往往没有遵守该协议。HTTP请求的开头与结束标志可以通过Content-Length来决定,也可以通过声明的Transfer-Encoding: chunked对HTTP分组来决定。当前置服务器和后置服务器对HTTP请求开头和结束标志的判断处理标准不一致时,就可能导致攻击者前一个请求的后半部分在后置被认为是下一个请求的开头,从而出现HTTP走私漏洞。 根据前后置服务器的不同请求体长度判断组合模式,有以下攻击场景: 本质原因: 前后置服务器对请求体长度的判断标准存在Content-Length和Transfer-Encoding两种形式 前置服务器和后置服务器之间存在TCP连接重用,混杂多个用户的请求 3.2 Content-Length和Transfer-Encoding请求头如何制定请求体长度? 请求体中每个字符为一个字节的长度,换行符包含 \r 和 \n 两个字节长度,Content-Length标识请求体从开头到最后一个字符的总长度: Content-Length POST /search HTTP/1.1Host: normal-website.comContent-Type: application/x-www-form-urlencodedContent-Length: 11 q=smuggling 请求体中每个字符为一个字节的长度,换行符包含 \r 和 \n 两个字节长度。每段请求内容分别由一行16进制长度值和一行内容本身所组成,例如“q=smuggling”长度为11(16进制:b),“q=smuggle”长度为9(16进制:9)。内容结束后,以 0 和两个换行符结束请求体: Transfer-Encoding: chunked POST /search HTTP/1.1Host: normal-website.comContent-Type: application/x-www-form-urlencoded Transfer-Encoding: chunked bq=smuggling9q=smuggle0[\r\n][\r\n] 3.3 HTTP请求走私如何攻击? 基于上面描述的5种前后置服务器不同的请求体长度判断模式,这里抽选其中的 CL-TE 和 TE-CL 模式进行举例: CL - TE 此时,业务前置服务器取用户请求头中Content-Length的值为长度判断标准,后置服务器根据Transfer-Encoding: chunked解析请求体来判断请求体长度。 如下所示,攻击者构造的请求,前置服务器认为有6个字符,包含了 0 和两个换行 以及 G。而后置服务器则根据Transfer-Encoding: chunked解析请求体,认为 0 和两个换行符已经是请求的结束标志,字符G被滞留在了TCP管道中。 此时同一个TCP连接中中,一个受害者的请求接踵而至,后置服务器便会将字符G拼接至其请求开头,从而使得受害者实际对业务请求了GGET方法。 TE - CL 与CL - TE类似,前置服务器先根据Transfer-Encoding: chunked放行攻击者的整个请求体,经过后置服务器对Content-Length的判断,分割前半部分请求体给业务服务端,后半部分由受害者承接。 可以看到,这里攻击者完全可以劫持受害者的请求,从接口地址到请求头以及请求参数,因此具有较大的危害性。 3.4 HTTP请求走私攻击的效果是什么? 这里举一个例子 —— 捕获其他用户的请求。攻击者发现业务存在HTTP请求走私漏洞,同时又找到了评论接口 /post/comment 这种可以回显请求内容的功能点。那么攻击者就可以走私一个 /post/comment 的评论请求,从而让受害者“被迫”以这个请求去访问服务端。受害者的请求则被拼接到评论请求中的comment参数后,作为请求内容而出现。 攻击者去查看评论区,发现受害者已经将自己先前的请求(连同Cookie等信息)一并发送到了评论区。 踩坑记录 这里受害者的请求中一旦出现 “&” 字符,就会被当做 POST BODY的参数分隔符从而中止comment评论内容参数的解析。因此评论区仅能看到受害者请求中第一个 “&” 字符之前的内容。 四、HTTP请求走私防御手段 4.1 通用防御措施 禁用代理服务器与后端服务器之间的TCP连接重用。 使用HTTP/2能够避免请求边界判定标准不一致的问题。 前后置服务器使用同样的web服务器程序,保证对请求边界的判断标准是一致的。 4.2实际问题 以上的措施有的不能从根本上解决问题,而且有着很多不足,就比如禁用代理服务器和后端服务器之间的TCP连接重用,会增大后端服务器的压力。使用HTTP/2在现在的网络条件下根本无法推广使用,哪怕支持HTTP/2协议的服务器也会兼容HTTP/1.1。从本质上来说,HTTP请求走私出现的原因并不是协议设计的问题,而是不同服务器实现的问题。因此要严格保证前后置服务器对请求边界的判断标准是一致的来防护该类型风险的出现。 五、实战演示 Web缓存漏洞靶场 HTTP请求走私漏洞靶场 六、总结 Web缓存污染和HTTP请求走私是两种不太被关注到、但影响力和危害较大的两种安全漏洞类型。其共同点是均脱离业务应用本身,依托于严格规范的运维、网络人员的相关配置,因此在出现问题时对业务逻辑本身的排查往往会偏离实际情况。 Web缓存污染能够使攻击者批量影响共用了同一缓存资源的所有用户,HTTP请求走私能够使得攻击者随机在长连接中影响其他同时访问业务用户的请求内容,实际造成的影响取决于存在漏洞的接口和业务本身提供了多少能够利用的权限和功能。 因此,如果说有哪种漏洞能够在不直接攻击业务服务器和受害者电脑就能够实施大批量的攻击利用,从而影响到用户请求和收到的响应内容,则Web缓存污染和HTTP请求走私会是我们重点关注的核心风险问题。 END 猜你喜欢 广告流量反作弊风控中的模型应用 攻击面分析及应对实践 爬虫与反爬虫技术简介 本文分享自微信公众号 - vivo互联网技术(vivoVMIC)。 如有侵权,请联系 support@oschina.cn 删除。 本文参与“OSC源创计划”,欢迎正在阅读的你也加入,一起分享。

优秀的个人博客,低调大师

Apache Dubbo 3.1.7 发布,分布式 RPC 服务框架

Apache Dubbo 是一款高性能、轻量级的开源 Java RPC 框架,它提供了三大核心能力:面向接口的远程方法调用、智能容错和负载均衡,以及服务自动注册和发现。Apache Dubbo 3.1.7 现已发布,具体更新内容包括: Feature 增强可序列化检查选项#11460 Triple stub 支持异步模式#11464 Bugfix 修复scope model 中的并发问题#11525 将 timeout value 设置为字符串#11565 如果元数据配置无效,则跳过mapping retry#11323 修复 SerializeSecurityConfigurator 中的 stackoverflow#11561 恢复 timeoutfilter 的清除响应操作#11562 feat:修复 oom#11571 修复刷新时配置不存在的问题#11505 增强 json util 检查#11501 修复删除 registry时的 NPE#11514 删除地址无效检查#11496 修复tri future#11455 Code Enhancement 相关 PR:#11183,#11177,#11224,#11164 Dependency Upgrade 更新netty:4.1.72.Final -> 4.1.87.Final#11507 详情可查看更新说明:https://github.com/apache/dubbo/releases/tag/dubbo-3.1.7

优秀的个人博客,低调大师

Apache Dubbo 3.1.6 发布,分布式 RPC 服务框架

Apache Dubbo 是一款高性能、轻量级的开源 Java RPC 框架,它提供了三大核心能力:面向接口的远程方法调用、智能容错和负载均衡,以及服务自动注册和发现。Apache Dubbo 3.1.6 现已发布,具体更新内容包括: Feature 为 aduit 添加一些 qos 命令日志#11224 添加服务名称映射重试#11265 添加 nacos 创建客户端重试#11304 添加 Nacos sub try test#11307 添加 serialzie 类检查#11217 添加 SerializeCheckStatus 命令#11434 Bugfix 将 logger 的错误语句更正为info#11165 修复 Consumer ClassLoader Change#11179 修复从 metadata service 获取订阅服务时的NPE#11192 修复 Spring Cloudmetadata override#11197 修复 lazy-init situations 情况下的死锁#11194 修复端口相同时的警告#11202 修复 active limit filter 不起作用的问题#11206 修复 Nacos empty ticket 不生效的问题#11213 修复 zookeeper 实例更新#11212 增强 Zookeeper ServiceDiscovery 更新#11220 优化 MetadataServiceNameMapping cas 报冲突#11237 修复服务实例更新失败Multi Registry Override#11236 修复应用程序级别的配置不起作用#11215 修复Multi Registry Override#11245 修复 zk 重新订阅失败#11247 添加一些 cas 更新失败的日志#11251 增强 nacos regsitry#11262 修复 tri upper attachment 错误#11214 修复 tri 反序列化错误#11187 当不存在 pb 时删除 grpc-status-details#11249 修复倒计时分配问题#11275 更改类加载器#11312 在 native 情况下支持 fastjson2#11325 支持native ci check#11358 修复 SerializeSecurityManager 中的 CME#11395 增强Check#11419 Code Enhancement 相关 PR:#11183、#11177、#11224 、#11164 Dependency Upgrade 更新 protobuf-java:3.16.3 -> 3.18.3#11261 更新 fastjson2:2.0.21 -> 2.0.23#11305 详情可查看更新说明:https://github.com/apache/dubbo/releases/tag/dubbo-3.1.6

优秀的个人博客,低调大师

Memcached 1.6.18 发布,高性能分布式缓存系统

Memcached 1.6.18 现已发布,此版本主要是对代理模式的修复和改进。以及Meta protocol 有一些调整:在少数情况下会返回额外的 spaces。 具体更新内容包括: Fixes core:在 SIGINT/SIGTERM 上不停止线程 core:从信号处理程序中删除 printf proxy:现在相对于 resp lifetime 的log time proxy:修复 SIGHUP 重载期间 AWIT 的崩溃 proxy:修复后端连接的生命周期 proxy:IO 线程性能改进 proxy:添加mcp.AWAIT_BACKGROUND proxy:修复数据块错误时的 lua 注册表损坏 proxy:添加proxy_await_activestat proxy:修复部分响应读取处理 proxy:添加更多后端故障消息 proxy:修复mcp.log_req在 nil res 上的崩溃 core:修复 len < 8 的agged listeners proxy:将调试符号添加到 lua 构建 从 usage 中删除 libevent license 修复了使用 clang-15 构建的问题 meta:删除meta_response_old启动选项 meta:允许 mg without flags + reflect O/k on EN meta:meta arithmetic 命令有多余的spaces meta:从 meta responses 中删除多余的spaces proxy:修复后端连接初始化的错误 修复 2038 年之后的日志时间戳 修复 clang 错误的函数原型 proxy:添加 mcp.await FASTGOODflag New Features 有关proxy API 的更新,可参阅Proxy wiki页面。 更多详情可查看:https://github.com/memcached/memcached/wiki/ReleaseNotes1618

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册