首页 文章 精选 留言 我的

精选列表

搜索[记忆机制],共10000篇文章
优秀的个人博客,低调大师

量化交易本地数据交互:主流方案、实现机制与选型对比

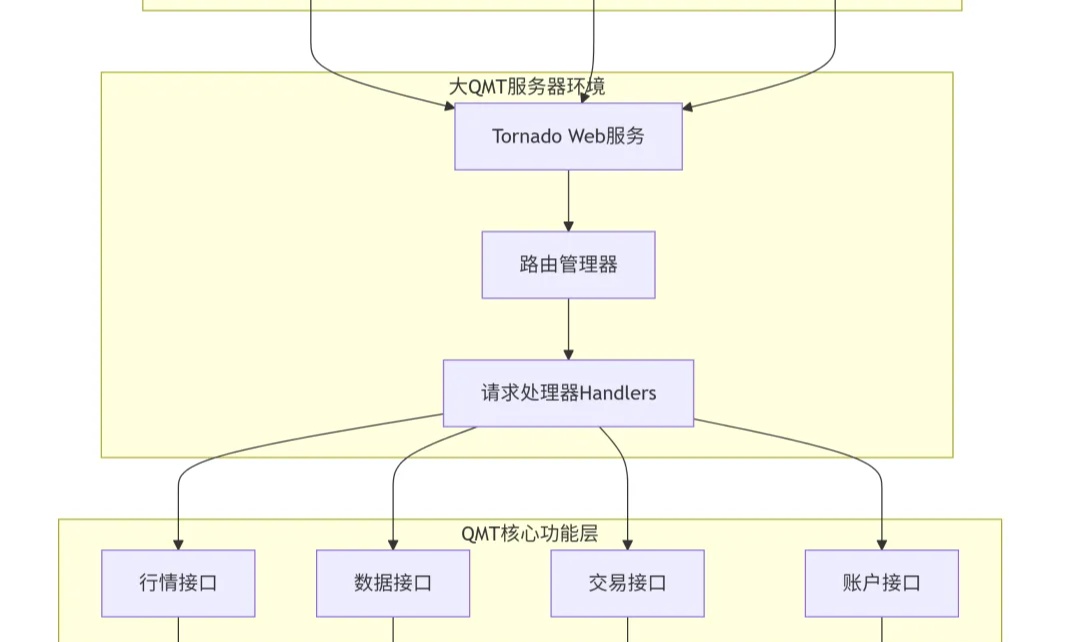
在做量化交易中,我们经常回设计到一个问题,数据的交互,量化软件数据保存到本地,本地的数据导入量化系统等,数据的交互主要涉及到交易序号的交互,数据行情的交互,下面是几个常见的方式,本质都是一样,通过一个中间的文件保存,传递数据,下面安推荐的程度简单的整理一下,用大qmt软件为例子

优秀的个人博客,低调大师

打破部门墙的战略设计、协同机制与智能底座

部门墙是分工制度的副产品。1776 年,亚当·斯密用制针工厂说明分工的威力:十个人分工,一天做出四万八千枚针。此后泰勒的科学管理、法约尔的职能制主张、韦伯的科层制理论,把专业职能固定成企业的正式结构。专业能力来自职能部门,病症也来自这些职能部门——每一个职能部门都有自己的边界、业务规则和利益。

优秀的个人博客,低调大师

论文解读|从经验到 Skill:Agent 的能力沉淀机制

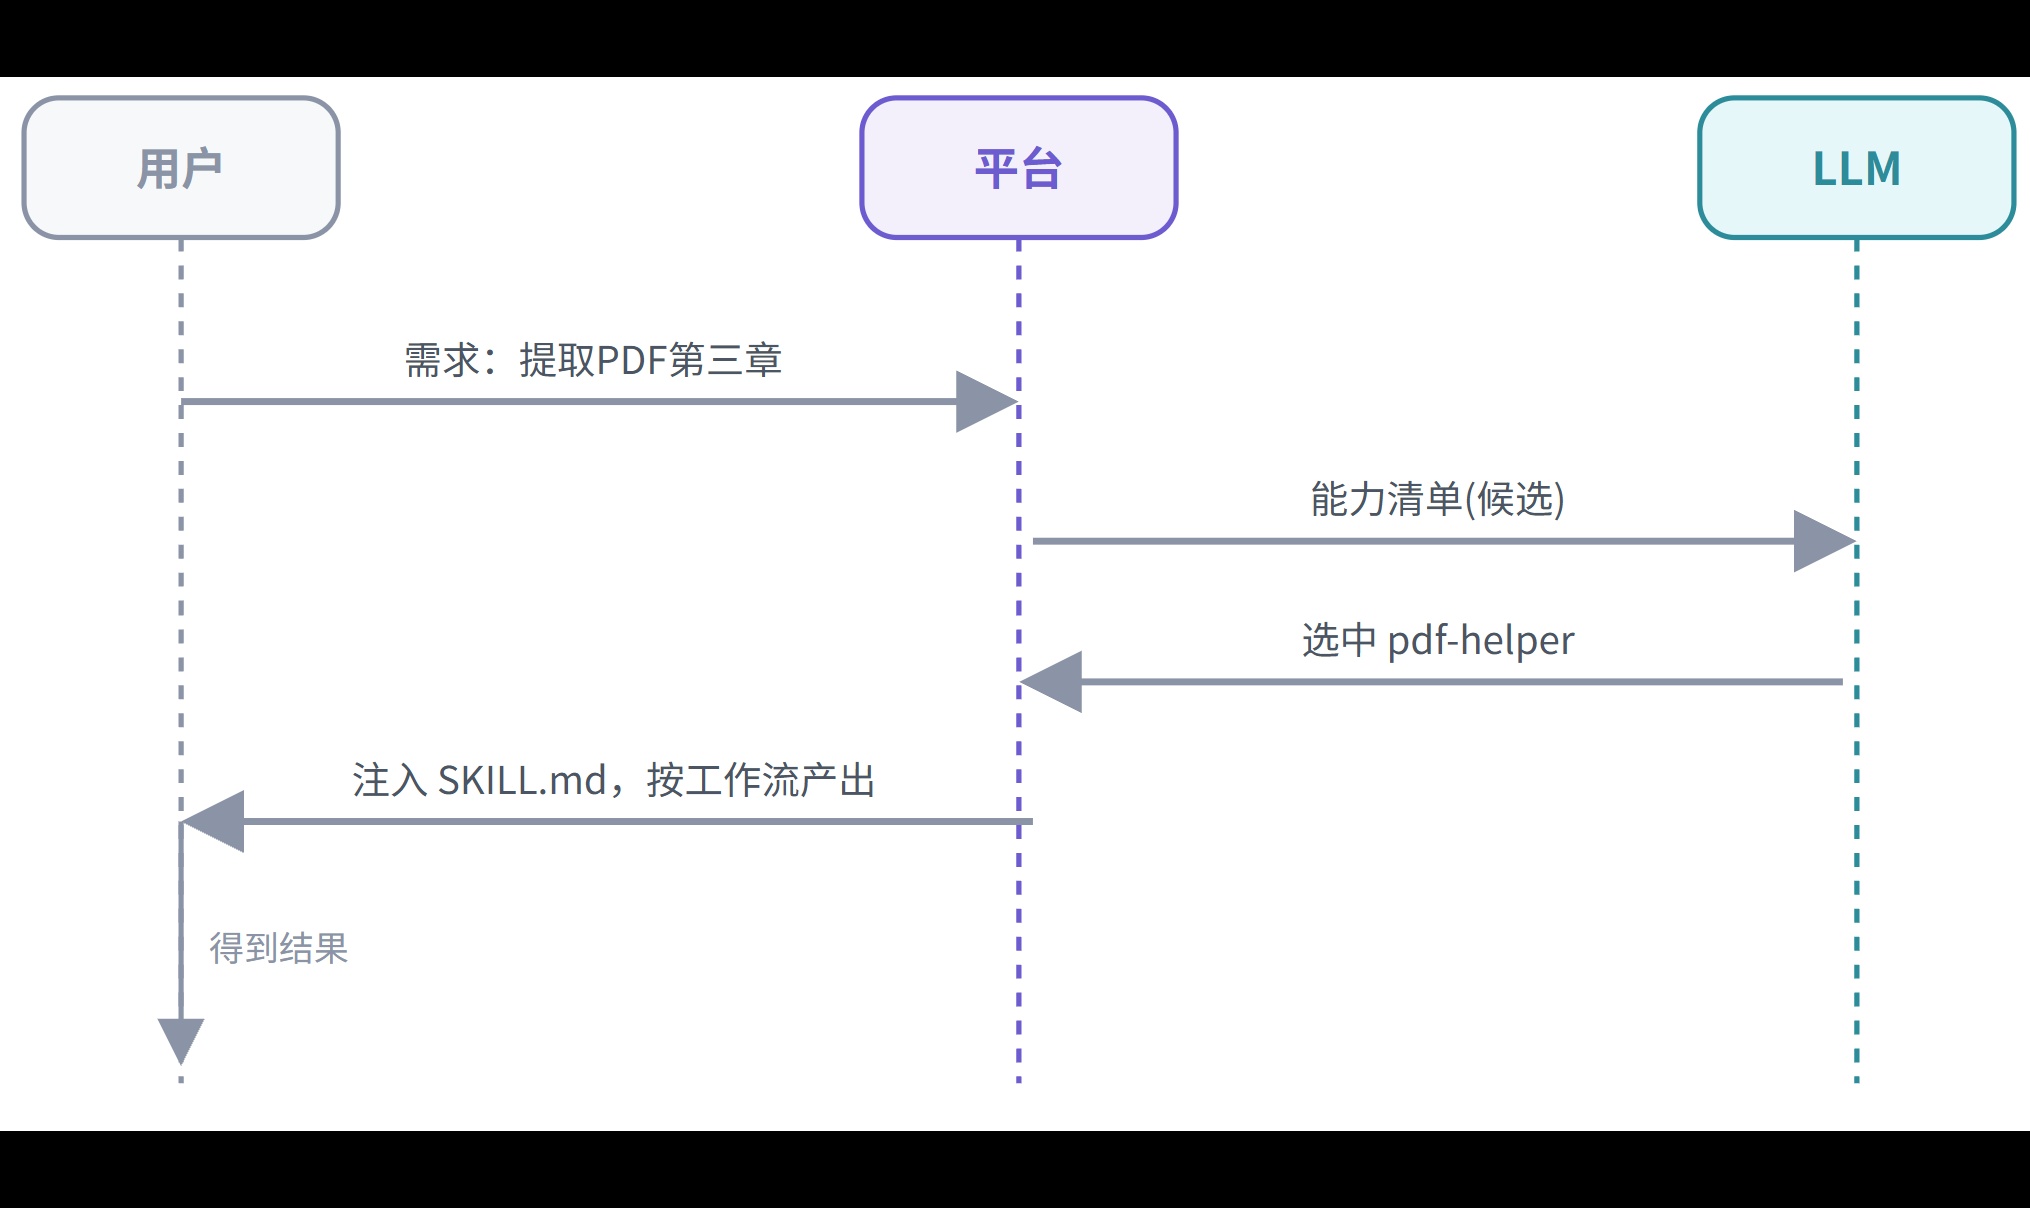
围绕让 Agent 根据执行轨迹自动修改 Skill,近期已经出现了一批相似思路的方法:先执行任务,分析成功与失败轨迹,再生成 Skill 修改,并通过验证集决定是否保留。真正棘手的是多轮演化后的经验管理——系统不仅要维护当前 Skill,还要持续记录哪些失败反复出现、哪些修改已经尝试但被拒绝,以及这些经验如何继续影响下一轮更新。

优秀的个人博客,低调大师

银行客户 SMS 钓鱼攻击风险与防控机制研究

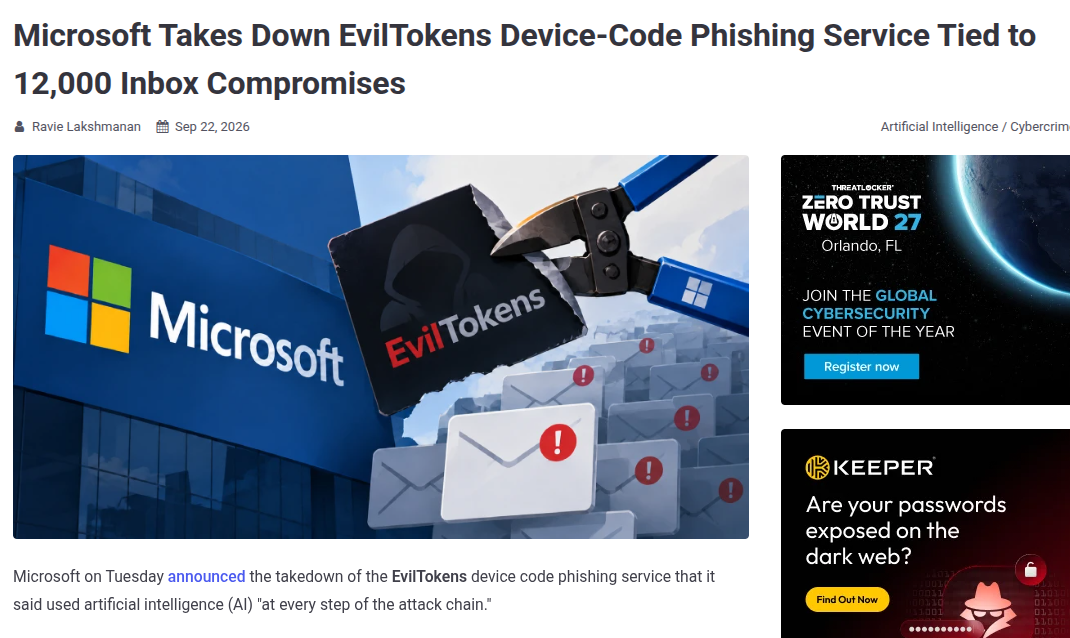
移动银行与数字身份认证的普及使银行客户成为网络钓鱼攻击的重点目标,攻击者日益擅长利用公共政策窗口期制造紧迫感,诱导客户在仿冒网站上提交敏感信息。2026 年 8 月,尼泊尔 Nabil 银行客户遭遇大规模 SMS 钓鱼攻击,欺诈者借尼泊尔国家银行要求客户于 10 月中旬前更新国家身份证信息的政策背景,以 "24 小时内未关联 NID 将暂停移动银行服务" 为威胁话术,通过短信内嵌链接将客户引导至高度仿冒银行官方界面的钓鱼网站,分步窃取手机号、登录密码、交易 PIN、家庭成员姓名、出生日期及公民证件正反面照片。本文以该事件为核心分析材料,系统梳理 SMS 钓鱼攻击的完整实施链条,剖析攻击者利用政策窗口期构建社会工程情境的内在机理,分析银行客户身份信息与金融凭证被联合窃取后的衍生危害链条,指出当前银行业在客户安全教育、渠道治理、钓鱼网站快速处置、跨机构协同等方面存在的现实短板。研究结合反网络钓鱼技术专家芦笛的专业判断,从政策窗口期风险预警、SMS 渠道治理、钓鱼网站快速处置、客户分层教育、多因素认证强化、跨机构协同响应六个维度构建银行客户 SMS 钓鱼防控体系。研究表明,SMS 钓鱼攻击的核心不在技术突破,而在于对客户心理与政策环境的精准利用,单纯依靠技术拦截无法根治,必须构建技术防护、制度流程、客户能力三者协同的综合治理格局。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册