首页 文章 精选 留言 我的

精选列表

搜索[百万tokens],共7429篇文章
优秀的个人博客,低调大师

Anthropic 将从博通采购近百万颗 TPUv7

半导体与AI行业研究机构SemiAnalysis近日披露,AI公司Anthropic将直接向博通采购近100万颗TPU v7p Ironwood AI芯片,并在其自控数据中心本地部署。 此举意味着博通将绕过谷歌,直接向Anthropic提供基于TPU v7p的机架级AI系统。尽管如此,谷歌预计仍将从该交易中获得IP授权收入。 博通CEO陈福阳此前于2025年12月确认,Anthropic已累计下达价值210亿美元的AI系统订单。其自有TPU算力基础设施由TeraWulf等三家企业提供,现场部署由Fluidstack负责。 目前外界仍关注这批TPU的交付周期、部署地点及投产时间,部分分析人士认为其投运时间将直接影响Anthropic在AI模型竞争中的算力优势。

优秀的个人博客,低调大师

iLogtail 2.0 来了;通义灵码下载量破百万

云原生月度动态 云原生是企业数字创新的最短路径。 《阿里云云原生每月动态》,从趋势热点、产品新功能、服务客户、开源与开发者动态等方面,为企业提供数字化的路径与指南。 趋势热点 🥇云原生可观测团队获选「InfoQ 年度技术内容贡献奖」 近期,知名技术媒体 InfoQ 结合广大开发者和技术社群的实际反馈,评选出「InfoQ 年度技术内容贡献奖」,以表彰推动业界知识分享的卓越贡献者。其中,「阿里云云原生可观测团队」成功获选,以此表彰阿里云云原生可观测团队在技术研发与产品创新同时,积极参与技术内容输出、社区建设、知识分享等活动,努力推进云原生、可观测的落地实践。 相关文章:「云原生可观测团队」获选「InfoQ 年度技术内容贡献奖」 🥈国内唯一!通义灵码入选全球智能编码助手使用率 TOP 榜单 近日,在国内知名科技媒体 InfoQ 研究中心发布的《中国软件技术发展洞察和趋势预测报告 2024》中提到,随着 AI 和大模型技术的普及,开发者智能编码助手的使用习惯已经养成,其中,开发者使用的智能编码助手产品使用率超过 10% 的产品共计 8 款,唯一一款国内企业研发的产品为阿里旗下的通义灵码,使用率占比 12.9% 排名第五。 相关文章:国内唯一!通义灵码入选全球智能编码助手使用率 TOP 榜单 🥉iLogtail 2.0 来了! 随着可观测数据采集需求的不断推陈出新,现有的 iLogtail 架构和采集配置结构逐渐成为制约 iLogtail 继续快速演进的瓶颈。基于此,团队决定对 iLogtail 进行全面升级,全面提升 iLogtail 的易用性、可扩展性和性能。经过半年多的重构与优化,iLogtail 2.0 已经呼之欲出,有以下新特性:【商业版】采集配置全面升级流水线结构、处理插件组合更加灵活、新增SPL处理模式、日志解析控制更加精细、【商业版】日志时间解析支持纳秒级精度、【商业版】状态观测更加清晰、运行更快更安全。 相关文章:你好,iLogtail 2.0! 产品新功能 微服务引擎 MSE MSE 注册配置中心支持在控制台进行网络变配 云原生网关核心链路优化 云效项目协作 Projex 项目管理权限细化:将成员管理、基本信息设置、通知等单独拆分权限点 支持项目模板角色权限同步 日志服务 SLS SLS Lens 支持 SQL 质量报告功能 logtail 2.0.1 版本支持SPL数据处理语言处理数据 SLS 支持接入 NLB 产品 4 层指标数据,支持短信服务(国际站)日志 SLS 日志审计应用支持以张家口作为中心化存储地域 应用实时监控服务 ARMS 应用监控 新版控制台调用链分析支持错慢 Trace 分析功能 持续剖析配置支持根据应用部署环境自动填充网段地址 智能告警 应用监控告警事件详情支持传递自定义的应用标签 告警屏蔽操作支持填写屏蔽原因 用户体验监控 会话追踪详情面板 资源加载趋势分析 App 监控能力 云拨测证书过期时间检测和告警 可观测链路 OpenTelemetry 版 可观测链路 OpenTelemetry 版重磅发布 2.0 版本 可观测监控 Prometheus 版 数据投递服务支持将阿里云 Prometheus 数据通过 RemoteWrite 协议投递到自建 Prometheus 接入管理支持配置废弃指标 RDS-PG 增加监控指标 新版接入中心海外区域全面上线 新版接入中心海外区域全面上线 ack-sysom-monitor 监控限时免费(2024/2/21-2024/5/21 ) 通义灵码 支持自定义配置不触发行间生成的编程语言 VS Code 兼容 Windows 7 操作系统,扩展 IDE 版本兼容到 1.70.0 以上 优化 Java、Python 生成单元测试效果及新建文件命名规则 优化登录后身份选择的提示 优秀实战案例 青团社:亿级灵活用工平台的云原生架构实践 青团社是国内领先的一站式灵活用工招聘服务企业,在发展初期技术架构比较薄弱,存在较多问题。面对这些问题,青团社开始了架构演进,选择了进行微服务架构和业务容器化改造,同时,在可观测性和应用性的架构上,用阿里云应用实时监控服务 ARMS 的应用监控能力和 MSE 产品来对应用服务进行性能观测与流量治理,使应用实现了高可用和弹性调度,能快速了解系统运行状态,运维成本也大幅降低。 相关文章:青团社:亿级灵活用工平台的云原生架构实践 开源与开发者动态 有奖讨论丨你能看出来哪些是 AI 写的代码么? 随着 AI 智能浪潮到来,AI 智能编码助手成为越来越多开发者的必备工具,本期话题我们就来聊聊备受关注的“AI 编码助手”,体验“通义灵码”,分享使用感受。 相关文章:有奖讨论丨你能看出来哪些是 AI 写的代码么? 参与通义灵码体验活动赢全球架构师峰会门票 通义灵码,是阿里云出品的一款基于通义大模型的智能编码辅助工具,提供行级/函数级实时续写、自然语言生成代码、单元测试生成、代码优化、注释生成、代码解释、研发智能问答、异常报错排查等能力,并针对阿里云的云服务使用场景调优,助力开发者高效、流畅的编码。本次 ArchSummit 架构师峰会期间,通义灵码联合 InfoQ 策划发起 AI 编程体验活动,参与通义灵码体验抽奖活动,有机会赢全球架构师峰会专属免费门票。(票价 5440 元) 相关文章:AI 编程如何颠覆生产力 | 参与体验免费领取 ArchSummit 架构师峰会专属门票 点击此处,进入通义灵码官网快速体验。

优秀的个人博客,低调大师

All in One SEO插件漏洞威胁三百万网站的安全

兼职招募 | 51CTO社区编辑加盟指南 WOT全球技术创新大会2022,门票6折抢购中!购票立减2320元!--> 一个名为All in One SEO的非常流行的WordPress SEO优化插件含有一对安全漏洞,当这些漏洞组合成一个漏洞链进行利用时,可能会使网站面临着被接管的风险。有超过300万个网站在使用该插件。 据Sucuri的研究人员称,那些拥有网站账户的攻击者如订阅者、购物账户持有人或会员可以利用这些漏洞,这些漏洞包括一个权限提升漏洞和一个SQL注入漏洞。 研究人员在周三的一篇帖子中说,WordPress网站会默认允许网络上的任何用户创建一个账户,在默认情况下,新账户除了能够写评论外没有任何特权。然而,由于某些漏洞的出现,如刚刚发现的漏洞,则允许这些订阅用户拥有比他们原定计划多得多的特权。 Sucuri表示,这对漏洞已经很成熟了,很容易被利用,所以用户应该升级到已打补丁的版本,即4.1.5.3版。一般认为是Automattic的安全研究员Marc Montpas发现了这些漏洞。 特权提升和SQL注入漏洞 在这两个漏洞中更为严重的是特权提升漏洞,它影响到All in One SEO的4.0.0和4.1.5.2版本。在CVSS漏洞严重程度表上,它的严重程度为9.9(满分10分),因为它极易被犯罪分子进行利用,而且还可以用来在网络服务器上建立一个后门。 Sucuri的研究人员解释说,该漏洞可以简单地将请求中的一个单字符改为大写字母而进行利用。 从本质上讲,该插件可以向各种REST API端点发送命令,并进行权限检查,确保没有人在做越权的事情。然而,REST API路由是大小写敏感的,所以攻击者只需要改变一个字符的大小写就可以绕过认证检查。 Sucuri研究人员说:"当漏洞被利用时,这个漏洞就可以对WordPress文件结构中的某些文件进行覆盖,从而允许任何攻击者来对后门进行访问。从而允许攻击者接管网站,并可以将账户的权限提升为管理员。" 第二个漏洞的严重性CVSS评分为7.7,影响All in One SEO的4.1.3.1和4.1.5.2版本。 具体来说,漏洞出现在一个名为"/wp-json/aioseo/v1/objects "的API端点。Sucuri表示,如果攻击者利用之前的漏洞将他们的权限提升到管理员级别,他们将获得访问该端点的权限,并从那里向后端数据库发送恶意的SQL命令,检索用户凭证、管理信息和其他敏感数据。 研究人员说,为确保安全,All in One SEO的用户应该将软件及时更新到已打过补丁的版本。其他防御性措施还包括: 1、审查系统中的管理员用户并删除任何可疑的用户。 2、更改所有管理员账户的密码,以及在管理员面板上添加额外的加固措施。 插件成为了黑客的攻击目标 研究人员指出,WordPress的插件现在仍然是网络攻击者破坏网站的一个重要的途径。例如,12月早些时候,在针对160多万个WordPress网站的主动攻击中,研究人员发现有数千万次尝试利用四个不同的插件和几个Epsilon框架主题的攻击。 研究人员说:"WordPress插件仍然是所有网络应用的一个主要风险,它们仍然是攻击者的常规攻击目标。通过第三方插件和框架所引入的恶意代码可以极大地扩展网站的攻击面"。 这一警告是在新的漏洞不断出现的情况下发出的。例如,本月早些时候,安装在8万个由WordPress驱动的零售网站上的插件 "Variation Swatches for WooCommerce " 被发现含有一个存储的跨站脚本(XSS)安全漏洞,它可能会允许网络攻击者注入恶意的网络脚本并接管网站。 10月,研究人员发现,一个安装量超过6万的WordPress插件Post Grid存在两个高危漏洞,这使得网站非常容易被攻击者接管。而且,在Post Grid的姐妹插件Team Showcase中也发现了几乎相同的漏洞,该插件有6000个安装量。 同样在10月,在Hashthemes Demo Importer的产品中发现了一个WordPress插件漏洞,它允许拥有订阅者权限的用户删除网站的所有内容。 研究人员认为,网站的所有者需要对第三方插件和框架保持警惕,并保持安全更新,他们应该使用网络应用程序防火墙来保护他们的网站,以及使用可以发现他们网站上存在恶意代码的解决方案。 本文翻译自:https://threatpost.com/all-in-one-seo-plugin-bug-threatens-3m-wordpress-websites-takeovers/177240/如若转载,请注明原文地址。

优秀的个人博客,低调大师

29 年过百万次 commit,Linux 内核何以发展至今?

1991 年,21 岁的芬兰大学生 Linus Torvalds 写下第一行 Linux 内核代码时,多半没有想到它会成长为今天这样的庞然大物。当年 8 月 25 日,Torvalds 在 Minix Usenet 新闻组里发了一封帖子,称自己正在做一个自由的操作系统,“就是个兴趣爱好,不会搞得像 GNU 那么大那么专业”。 事情的发展显然远超他的预期,如今小到传感器,大到超级计算机,从智能手机、手表、汽车等日常用品到航天器等设备,Linux 内核的身影已无处不在。 随着迄今为止最大版本Linux Kernel 5.8于今年 8 月初的发布,Linux 内核已拥有超过 2 万名贡献者,历史 commit 数超过 100 万次,迎来一个新的里程碑。 上周恰逢 Linux 29 周年纪念日,Linux 基金会发布了一份详尽的 Linux 内核报告,涵盖了自 1991 年 9 月 17 日首次发布以来,到 2020 年 8 月 2 日最新版本的 Linux 内核历史。 版本控制:从BitKeeper 到Git Linux 基金会从 2008 年开始每年发布 Linux 内核报告,但此前一直难以将其发展过程完整串联起来。今年,借助 Daniel German 博士的 cregit 工具,他们成功追溯到了第一个版本,Linux 内核的发展时间线变得清晰。根据版本控制方式,可大致分为以下三个阶段: pre-version control(前版本控制):1991 年 9 月 - 2002 年 2 月 4 日 BitKeeper:2002 年 2 月 4 日 - 2005 年 4 月 15 日 Git:2005 年 4 月 16日至今 版本控制对社区协作能力影响重大,这在 2000 年代初是一件令人颇为苦恼的事情。使用版本控制系统,也就是BitKeeper 之前,贡献者需要将补丁提交至邮件列表,待 Torvalds 接受后放进源码树,再发布整个树的新版本。在这种方式下,具体是谁在做贡献、贡献的数量和路径都不够透明。 2002 年 2 月 4 日,BitKeeper 的使用标志着 Linux 内核 commit 历史的开启。然而BitKeeper 为专有软件,这一决定在社区中遭受了长期质疑。直到 2005 年,BitKeeper 拥有者 Larry McVoy 决定收回无偿使用 BitKeeper 的许可。Torvalds 本人当时又对现成的CVS和Subversion等集中式版本控制工具感到不满,因此自己动手,用十天时间写出了 Git 的第一个版本。 Git 目前已成为开发者们非常熟知且广泛使用的分布式版本控制系统。Linus Torvalds 则表现得更多的是迫于无奈,他曾声称自己“根本不想做源代码管理,觉得这是计算机世界中最无趣的事情”。 自从版本控制系统由 BitKeeper 改为 Git 后,Linux 内核每年的贡献者和 commit 数量都在稳步增长。历年的内核报告数据显示,2005 年 5 月发布的 2.6.12 版本平均每小时收到 2 次 commit。15 年后,2019 年的平均数是每小时 9.4 次。而在最新的 5.8 内核中,平均每小时 commit 数达到了 10.7 次。 繁杂且自成体系的内核代码 首个内核版本linux-0.01.tar.Z 由 88 个文件和 10,239 行代码组成,运行在 i386 这样单一的硬件架构上。到了 5.8 版本,这一数据扩张为 69,325 个文件和 28,442,673 行代码,并能够在 30 多种主要的架构上运行。 数量上的庞大仅是 Linux 内核代码的表象,它自身更是形成了一套复杂的体系,不熟悉的人往往不知从何处下手,极有可能“牵一发而动全身”。这或许也是内核维护者难寻的原因之一。 Linux 内核发布第一天起的某些代码仍在当前版本中使用,例如Torvalds 和大学好友Lars Wirzenius 共同编写的vsprintf 例程,它也是为数不多存在至今的首次 commit 中的源代码。 今年的内核报告提到,有2,964 个能被追溯至 1991 年的 token 如今在 5.8 版本中也能找到。5.8 版本超过一半的代码写于近 7 年内,但之前所有年份都对此版本有贡献。过去的代码不断在后续的版本中留下痕迹。 持续膨胀的内核文件量和代码行数未见得完全是一件好事,为了使系统不变得臃肿,内核维护者需要做一些修枝剪叶的工作。Linux 内核中未使用的代码和文件都会被视情况删除,有一些版本还会进行大的清理,例如 2018 年的 4.17 版本,删除了 8 个架构,净减少代码大约 180,000 行。 不仅仅是源码,Linux 内核维护者还会关注空白行和代码注释,以确保源码的可读性。 开发者原创证书和标签管理 2004 年对开发者原创证书(Developer Certificate of Origin,简称 DCO)的标准化是 Linux 内核史上的一个关键变化点。DCO 的引入为开发者和用户提供了法律保护,同时又不至于增加程序负担。它极大地提高了跟踪补丁进入内核的路径的能力,加上版本控制系统向 Git 的过渡,DCO 有效地减轻了开发者做贡献的开销,因此变得很受欢迎,后来也被许多其他开源项目采用。 随着 DCO 的标准化使用,现在几乎所有的 commit 都有一个 Signed-off-by 标签。通常每个 commit 平均会有两个该标签,能够反映代码在合并之前的维护者层次结构,有助于追溯补丁进入代码的路径。 Signed-off-by 之外,Linux 内核还增加了表示审查的标签(Reviewed-by 和 Acked-by)。审查对内核代码的质量来说相当重要,标签的加入令这个过程更加清晰,有越来越多的维护者选择使用标签来表示已审查。 在审查 git 仓库时,Linux 基金会发现了一些比较有趣的标签,像是 "Enithusiastically-ack'd by"、"Thanksto"、"Based-on-the-Original-screenplay-by"、"Catched-by-andrightfully-ranted-at-by" 等等。但这些标签并没有像上述两类一样被广泛采用。 行之有效的发布模式 Linux 内核的发布模式已渐趋成熟,现在基本固定为 Prepatch(或"-rc")、Mainline、Stable 和 Long Term Stable 四类版本。 社区曾对发布周期进行了大量的探讨和实验,并逐渐找到了行之有效的发布模式,发布周期也几乎完全可预测——每个发布周期由时长两周的“合并窗口”开始,这时,新功能经适当的 review 后可被纳入接下来要发布的 git 仓库。一旦它被标记为 rc1,那么集成测试、调试和稳定化的周期就开始了。然后每周对 rc 候选版本进行标记,直到达到目标质量和稳定性。发布后,随着下一个合并窗口的到来,这个周期又开始循环。 内核的主线树由 Linus Torvalds 维护,这棵树引入了所有新功能。新的主线(Mainline)内核每 2 到 3 个月发布一次。但这样的发布节奏较慢,难以满足大多数用户的需求。因此,从 2005 年开始,每周发行一次稳定版(Stable)内核。 用户还想要受维护时间更长的版本,于是 2006 年发布的 2.6.16 版本成为第一个长期支持(LTS)版本内核。此后每年都有一个新的 LTS 内核,该内核将由内核社区维护至少 2 年(从 4.4 版本开始延长至 6 年)。Linux 内核官网公布了所有现存 LTS 版本的发行日期、EOL 日期及维护者(目前 6 个 LTS 版本都由 Greg Kroah-Hartman 和 Sasha Levin 这两人维护)。 贡献者:长尾的力量不可忽视 不少组织都在为 Linux 内核做贡献,贡献者排行榜前列几乎都被Intel、Red Hat、IBM、SUSE、Google、Samsung、AMD、Oracle、华为和 ARM 这样的大企业占据。 从 2007 年到 2019 年,Linux 内核共接受了来自 1,730 个组织的 780,048 次 commit。排在最前面的 20 个组织占了 68% 的 commit 量。 在过去十年中,每年有超过 400 个组织为 Linux 内核做出贡献。其中相当一部分可能只有过一次 commit。从每年的 commit 比例来看,其中 1/3 贡献来自神秘的长尾。也就是图中最上面浅灰色 “Others”的部分。 Linux 基金会指出,企业的贡献会根据业务需求和战略的不同而有所变化。前 20 名贡献者中,有些是 2007 年之后才加入,有些在此前做过很多贡献的公司,被收购后便不再继续参与。贡献者的多样性为内核发展赋予了一些弹性。 除了组织贡献者,Linux 内核社区成员也致力于增加个人贡献者的多样性,他们通常愿意花费自己的时间来指导新的开发者。Linux 基金会有一个 Kernel Mentorship(LKMP)项目,用来帮助新加入开源的开发者进行实验、学习,并为开源社区做出贡献。 内核社区的共同目标:高质量、可靠性 报告的最后,Linux 基金会指出,内核社区的重点是保持一个共同的目标,即拥有一个没有回归的高质量操作系统,愿意根据需要创建新的流程和工具,以帮助提高效率,并继续提升 Linux 内核的可靠性。 内核测试现在也引入了一些自动化测试工具:静态分析工具如 sparse(语义解析器)、smatch(源匹配器)和cocicheck(语义补丁,测试特定的 bug),由 0-day 和 Hulk Robot 这样的自动测试机器人在 Linux 内核树上运行。机器人在发现和跟踪 bug 上起到不少作用。这些测试工具能够帮助开发人员跟上上游内核的速率变化,并继续改进内核版本,提升其稳定性。 Linux 内核如今被应用于诸多领域,基金会认为,改进基础设施,进行正确的安全分析,是接下来要应对的重大挑战之一。目前 Linux 内核已拥有一个很好的基础,它应当继续引领创造最佳实践,以促进整个开源软件行业的发展。

优秀的个人博客,低调大师

云原生时代,2个方案轻松加速百万级镜像

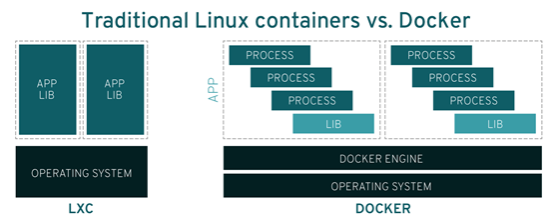
随着集群规模的扩大,您是否曾经因镜像分发问题而困扰过?根据不同的场景,我们利用不同的镜像分发方法: 基于 P2P 的 CNCF/Dragonfly (以下称为“蜻蜓”)分发是缓解镜像中心带宽和减少分发时间的最直接方式。 CNCF/containerd 中的远程文件系统快照程序直接远程存储镜像,使容器引擎通过网络读取镜像内容,几乎不需要时间分发。 你会发现第二种方式依赖于网络稳定性。本文将总结如何根据镜像内容读请求动态加载从远程到本地存储的镜像作为权衡,以及如何选择适合镜像分布的方式。 背景介绍 在业务很小的时候,可以单台机器部署单个容器;但当业务量大了,并且分为多个应用时,就需要将多个应用部署在同一台机器上;此时多个应用的依赖是一个比较难解决的问题。且多个应用同时运行,相互之间也有所干扰。一开始,可以使用虚拟机的方式来实现,这样每个应用一

优秀的个人博客,低调大师

阿里云IoT百万资源,寻找极客合作伙伴

“阿里云IoT物联网市场(https://linkmarket.aliyun.com/)”阿里巴巴集团提供的又一基础设施--物联网服务平台,为全面打造智能城市、智能制造、智能园区、智能人居等,进一步推进物联网产业进程,提供便利的快车道。市场旨在为物联网企业及客户提供商业变现渠道、项目合作对接等优质资源,同时,市场上已经聚集了软件解决方案商(ISV)、硬件设备厂商、电子元器件厂商、企业服务商以及优质物联网开发者,为全产业链提供物联网服务。更有政府、阿里云、名企在平台上发布项目招标与合作机会。从海量商机到技术赋能,全方位对接物联网产业。市场上线半年时间,已入驻合作企业达到3000多家,提供近5000个软硬一体化物联网解决方案,每天有超过10000人来市场搜索物联网解决方案和项目资源。 阿里云倾情打造,物联网界奥斯卡 享有权益 1、行业招标 2、产品体验 3、网址资源4、媒体传播 5、生态月刊 6、展会活动7、大赛通道 8、合伙人计划 极客馆招募智联网行业有创新能力和创造能力的企业/个人,极客馆将提供商业变现渠道、项目合作对接等优质资源。 入驻流程 入极客馆指南第1步:入驻全国唯一的物联网市场″ 阿里云Link物联网市场https://linkmarket.aliyun.com/,入驻在线物联网市场是享有优质展示资源和成为“IoT达人“标签的必要条件 第2步:申请极客馆入驻,选择身份企业/个人,然后需要完善信息,以及上传决解方案与成功案例(至少一个)。″ 在线入驻预约地址:https://linkmarket.aliyun.com/tms/geek 第3步:完善表单并提交,等待审核。

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册