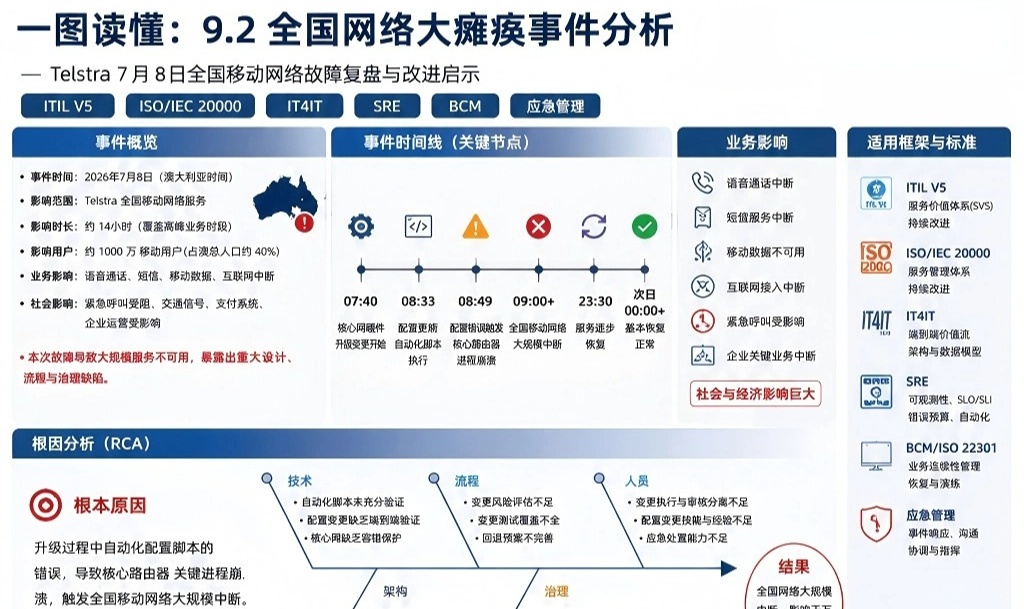
一张图读懂:9.2全国网络大瘫痪事件分析
不是一张GPS卡的故障,而是一套治理体系的失灵:Telstra全国网络大瘫痪深度复盘。——从ITIL V5,ISO20000, IT4IT,SRE与BCM看大型企业为什么会发生“小故障、大事故”?2026年9月2日,澳大利亚最大电信运营商Telstra正式公布了Technology Audit Partners(TAP)针对7月8日全国移动网络大规模故障的外部调查结果。这是一宗非常值得全球CIO、CTO、IT负责人、运维负责人和安全负责人研究的事故。因为它再次证明:大型数字基础设施最大的风险,往往不是我们不知道的风险,而是“我们知道它存在,却没有真正把它当成风险”。一、到底发生了什么?7月8日凌晨,Telstra对其网络授时基础设施进行计划维护。维护过程中,一块GPS授时卡在重新启动后出现异常,将系统日期错误地设置到了2006年。错误时间随后通过Network Time Protocol等授时机制向移动网络传播,并最终造成大范围业务异常。Telstra最初认为事故稍晚开始,但TAP外部调查将事故起点进一步追溯到约凌晨2:50。事故高峰期,Telstra约45%的移动语音和数据会话受到影响,并波及移动通信、数据连接、电子支付、交通以及部分Triple Zero紧急呼叫。Telstra此前披露604次000呼叫未成功连接,调查又识别出另外8次异常呼叫。⚠️从表面看:一次维护 → GPS卡异常 → 时间错误 → 网络故障。💎 但这只是Trigger——触发因素。并不是完整的Root Cause。