首页 文章 精选 留言 我的

精选列表

搜索[VR 全景],共3932篇文章
优秀的个人博客,低调大师

Web端视频流解码方案全景对比

Web端视频流解码的核心目标是“在浏览器无插件依赖前提下,实现视频流的高效解码与流畅渲染”,笔者结合多年在视频解码领域的经验,梳理出当前主流的一些方案具体如下: ## **1、基于浏览器MSE实现:FLV-JS/MPEG-TS方案** MSE(Media Source Extensions)是浏览器提供的媒体扩展API,允许JavaScript动态构造媒体源并喂给原生媒体播放器。该类技术中比较知名的是bilibili开源的flv- js:https://github.com/bilibili/flv_js,该播放器同时支持点播和直播的数据流,类似的还有mpegtjs、video- js、hls- js等。 **核心特点**:兼容性中等,支持所有实现MSE标准的浏览器(Chrome、Firefox、Edge等新一些的主流浏览器均支持);无需额外引入解码库,依赖浏览器原生硬解,CPU占用较低;延迟表现中等,常规场景下端到端延迟约1-3秒,通过优化切片大小可压缩至500ms左右,但受其传输和Video标签对视频缓存机制限制,难以突破300ms阈值。实测总延迟很难低于700ms。其短板在于依赖HTTP传输,面对网络波动时易出现卡顿。 特别需要注意的是:MSE在iOS下基本是不能被支持的,只能在部分iPad设备下使用,所以如果要考虑支持iPhone等移动设备,该技术有很大局限性。 主流浏览器下的支持情况如下: ![](https://developer.qcloudimg.com/http-save/audit-11974946/66371dd387a40bdc9f1638042b7b9fb1.png) ## **2、纯JavaScript解码:JSMpeg方案** JSMpeg是纯JavaScript实现的轻量级视频解码器,核心原理是通过JavaScript直接解析MPEG-TS格式视频流,将解码后的像素数据绘制到Canvas画布上,音频数据则通过Web Audio API播放。该方案无需依赖浏览器原生解码能力,完全通过软件解码实现。JSMpeg可以通过Ajax加载静态视频,并允许通过WebSockets进行低延迟流式传输(约50毫秒)。 **核心特点**:因为纯基于JavaScript实现,兼容性极强,甚至支持低版本浏览器及部分嵌入式Web环境;方案轻量,无需额外部署转码服务,适合简单场景的轻量化集成。但短板极为突出:纯JS软解效率极低,CPU占用极高,在1080P画质下多数终端会出现明显卡顿,几乎不可能支持60fps视频的流畅播放;仅能支撑480P以下低画质场景;延迟表现较差,常规延迟2-5秒,且随着画质提升延迟显著增加;不支持硬件加速,无法适配实时云渲染的高画质、低延迟需求。 ## **3、WASM解码方案** WASM(WebAssembly)是一种高性能的二进制指令格式,可将C/C++、Rust等高性能语言编写的解码逻辑编译为WASM模块,供JavaScript调用。该方案的核心是通过WASM提升解码计算效率,兼顾兼容性与性能。常见的有:https://github.com/sonyusquin/WasmVideoPlaye和https://github.com/goldwidco/h265player等。 **核心特点**:解码性能远超纯JS方案,接近原生应用水平,尤其在Rust编写的WASM模块中,复杂计算场景下耗时仅为原生JS的1/16左右;对视频格式兼容性友好是它的一个特长,因为它可灵活定制解码逻辑,适配特殊编码格式。但仍存在明显局限:需额外加载WASM解码模块,增加首屏加载时间;依赖WebSocket等协议传输视频流;虽性能提升显著,但较难利用系统GPU硬解,相比浏览器原生硬解仍有差距,高画质(4K/60fps)场景下CPU占用仍较高。并且由于缺少完善的重传、冗余等传输层机制的支持,所以经常遇到花屏现象发生。目前该方案多作为兼容性兜底方案,而非实时云渲染的主流选择。 其浏览器兼容性如下: ![](https://developer.qcloudimg.com/http-save/audit-11974946/1b7c471410d845493c5a2723a2912cde.png) **4、实时通信标准:WebRTC方案** WebRTC是浏览器原生支持的实时通信标准,提供音视频采集、编码、传输、解码的全链路API,核心基于UDP协议实现低延迟传输,支持点对点直连与媒体服务器转发两种模式。WebRTC在不同的浏览器在解码特性上略有差异,但大都是优先会GPU硬解,并直接在浏览器中高效显示。其核心优势在于将音视频传输与解码能力深度集成到浏览器内核,无需额外引入第三方库,可实现端到端的低延迟音视频交互。 **核心特点**:延迟极低,原生支持端到端延迟500ms以内,通过优化可压缩至100ms以下,甚至通过优化可做到10ms级的极低延迟;支持浏览器原生硬解,CPU占用远低于软解方案;内置网络自适应机制,可根据网络带宽动态调整码率与帧率,且可以支持P2P打洞、转发等技术;支持双向数据通道,可同步传输操作指令与视频流,完美匹配实时云渲染的交互需求。短板在于早期兼容性存在差异,尤其在部分低版本移动端浏览器中需适配,但目前主流浏览器已全面支持;此外,原生WebRTC的音视频编解码策略需针对云渲染场景优化,才能充分发挥性能。 主流浏览器对WebRTC的兼容支持情况如下: ![](https://developer.qcloudimg.com/http-save/audit-11974946/29a2cdfc92bd14f97961a8940728418e.png) **5、新兴方案:WebTransport+WebCodecs** WebTransport基于QUIC协议,提供低延迟、可靠的网络传输能力,WebCodecs则是浏览器提供的原生编解码API,可直接操作音视频数据。两者结合的方案核心是通过WebTransport优化传输效率,WebCodecs提升编解码灵活性。 **核心特点**:传输延迟与WebRTC相当,甚至在部分场景下更优;编解码逻辑可深度定制,适配特殊画质与帧率需求。但目前兼容性极差,仅支持最新版本的Chrome浏览器,Safari、Firefox等浏览器暂不支持,暂时无法满足实时云渲染的全终端适配需求,仅适用于指定浏览器的特殊演示场景,暂不具备大规模商用价值。 ** **

优秀的个人博客,低调大师

《AR与VR开发实战》 第1章 AR技术简介

第1章 AR技术简介增强现实(Augmented Reality,AR)是一种实时计算摄影机影像的位置及角度并加上相应图像的技术,这种技术的目标是在屏幕上把虚拟世界套在现实世界中并进行互动。这种技术于20世纪90年代提出,随着随身电子产品运算能力的提升,其用途将会越来越广。目前对于增强现实有两种通用的定义。一种定义是北卡大学罗纳德·阿祖玛(Ronald Azuma)于1997年提出的,他认为增强现实包括三个方面的内容:将虚拟物与现实结合、即时互动、三维。另一种定义是保罗·米尔格拉姆(Paul Milgram)和岸野文郎(Fumio Kishino)于1994年提出的现实–虚拟连续统(Milgram’s Reality-Virtuality Continuum)。后者将真实环境和虚拟环境分别作为连续统的两端,它们的中间地带称为“混合现

优秀的个人博客,低调大师

2026年网络钓鱼攻击全景与防御之道

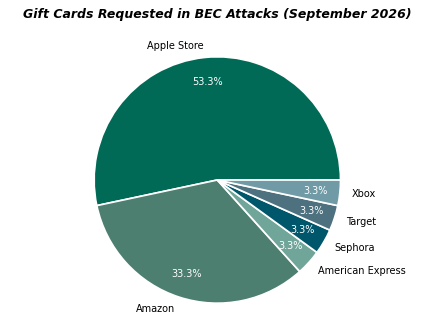
根据微软最新发布的威胁情报数据,仅在2026年第二季度,全球就监测到约76亿封钓鱼邮件。这意味着每秒都有超过2900封恶意邮件被投递到全球用户的收件箱中。而比数量更令人不安的是攻击方式的演变——钓鱼攻击已经不再是那些充满拼写错误、语法混乱的粗糙邮件,而是披上了人工智能和合法云服务的外衣,变得精准、高效、难以辨识。 ![图片](https://developer.qcloudimg.com/http-save/11852197/43417d6ffe8a7b6e4f10041ef2f2fa9e.png) **一、钓鱼攻击的”产业化”升级** 如果说几年前的钓鱼攻击还像是街头骗子的把戏,那么2026年的钓鱼生态已经完全产业化。攻击者不再需要亲自编写代码或搭建基础设施,他们只需要在”钓鱼即服务”(PhaaS)平台上支付费用,就能获得一套完整的攻击工具链。 以Tycoon2FA为代表的PhaaS平台,即便在遭到全球执法部门联合打击后,依然能够在短短数周内恢复运营。其背后的逻辑很简单:钓鱼基础设施的搭建成本已经低到几乎可以忽略不计。攻击者利用自动化工具批量注册域名、配置邮件服务器、部署钓鱼页面,整个过程可以在几分钟内完成。 微软的研究团队发现,2026年第一季度出现了一种自动化BEC(商业电子邮件欺诈)攻击活动,这种攻击可以在短短3小时内覆盖42000家组织机构。这意味着,一个普通的中小企业,可能在毫无防备的情况下,就在攻击者的”自动收割机”扫描范围内。 **二、从邮件到Teams:攻击载体的结构性迁移** 传统的安全防护体系长期将资源集中在邮件网关这一道防线上。SPF、DKIM、DMARC等邮件认证协议的广泛部署,确实提高了传统钓鱼邮件的投递门槛。但攻击者很快找到了新的突破口——协作平台。 2026年第二季度的数据显示,攻击者正大规模向Microsoft Teams等协作平台转移。这并非偶然选择。Teams等内部协作工具的通信流量通常不会被传统安全邮件网关深度检测,而且用户对来自”同事”的Teams消息天然抱有信任感。当一条伪造的IT部门通知通过Teams送达你的工作聊天窗口时,你的警惕性会远低于收到一封陌生邮件。 这种攻击载体的迁移,正在不断消解传统邮件安全设备的防护价值。许多企业的安全团队仍然将绝大部分预算投入邮件安全领域,而对协作平台的安全管控几乎处于空白状态。 ![图片](https://developer.qcloudimg.com/http-save/11852197/92419cfd9c75da7056f23d04a7221d76.png) **三、二维码钓鱼:被忽视的新威胁** 2026年第一季度,QR码钓鱼攻击增长了146%,从1月的760万次飙升至3月的1870万次。这一增速在所有钓鱼攻击类型中位居首位。 QR码钓鱼的技术原理并不复杂:攻击者在钓鱼邮件或恶意文档中嵌入一个QR码,用户用手机扫描后会被引导至钓鱼网站。这种攻击方式之所以难以防御,关键在于传统邮件安全网关主要对文本和URL进行深度检测,而对图片中嵌入的QR码缺乏有效的解析能力。即使用户不主动扫描,某些手机邮件客户端也会在预览时自动加载图片,从而暴露用户的IP地址和设备信息。 更棘手的是,QR码可以嵌入在各种合法文档中——PDF报告、Word文档、甚至发票图片。攻击者利用这种多载体分发策略,轻松绕过基于文件类型的安全策略。 **四、BEC:最昂贵的社会工程** 在所有钓鱼攻击类型中,BEC(商业电子邮件欺诈)造成的经济损失最为严重。据Verizon数据库显示,BEC攻击占所有社会工程事件的50%以上。即使是员工不足1000人的小型组织,每周也面临70%的概率遭遇至少一次BEC攻击。 BEC攻击的核心手法是”pretexting”( pretext 欺诈),即攻击者通过前期情报收集,伪装成企业高管、合作伙伴或供应商,向财务人员发送看似合法的转账指令。2025年初的数据显示,单次BEC转账请求的平均金额为24,586美元。 值得警惕的是,生成式AI的普及让BEC攻击的”诱饵”变得更加逼真。到2024年中,估计已有40%的BEC钓鱼邮件使用了AI生成内容。攻击者可以利用AI模仿企业高管的写作风格、语气甚至打字习惯,让伪造的邮件看起来像是真实领导发来的内部指令。 ![图片](https://developer.qcloudimg.com/http-save/11852197/8da153fa685c115a37e4eaec922aa9af.png) 礼品卡诈骗是BEC中最常见的子类型之一。仅在2024年第一季度,礼品卡骗局就占BEC事件的37.9%。这类攻击通常采用”小额高频”策略——单次金额不大,但通过规模化攻击累积损失惊人。 **五、供应链信任的致命弱点** 一个日益严峻的趋势是,攻击者将目标从企业内部转向企业的外部供应链。Vendor Email Compromise(VEC,供应商邮件劫持)攻击在2024年上半年增长了66%。攻击者通过入侵供应商的邮件系统,利用企业与供应商之间已有的信任关系,在正常的业务往来邮件中插入虚假的付款指令。 这种攻击的杀伤力在于:企业通常不会对来自已知供应商的邮件施加与外部邮件同等强度的验证。当一封看起来来自长期合作供应商的邮件要求更改银行账户信息时,财务人员的审核流程往往会大幅简化。 **六、防御之道:从被动响应到主动免疫** 面对如此复杂的威胁格局,传统的”黑名单+用户教育”组合已经远远不够。有效的反钓鱼防御需要建立多层次的技术与控制体系。 第一层是邮件边界防护。启用SPF、DKIM和DMARC协议是基础中的基础。微软推荐的Exchange Online Protection和Microsoft Defender for Office 365配置可以大幅提升邮件检测能力。特别重要的是启用Safe Links和Safe Attachments功能,以及Zero-hour Auto Purge(ZAP)——后者可以在恶意邮件投递后自动隔离,为用户争取宝贵的响应时间。 第二层是身份认证升级。推进无密码认证(如FIDO安全密钥、Windows Hello)可以从根本上消除凭证窃取的价值。即使攻击者成功获取了用户密码,没有第二重认证因子,他们依然无法登录。 第三层是协作平台安全。企业需要将安全管控范围从邮件扩展至Teams、Slack等协作工具。对协作平台中的外部消息来源实施与邮件同等级别的安全扫描,是填补当前防御漏洞的关键一步。 第四层是用户意识的实质性提升。传统的”年度钓鱼模拟测试”已经证明效果有限。更有效的做法是将安全意识培训融入日常工作流程——例如在邮件客户端中嵌入实时风险提示,当检测到可疑链接或异常发件人时自动弹出警示。 **结语** 网络钓鱼攻击不会消失,只会不断进化。2026年的数据告诉我们,攻击者拥有更快的速度、更低的成本和更聪明的工具。而防御方的优势在于:我们不需要每次都成功,攻击者只需要一次得手。真正的安全不是一套完美的产品,而是一种持续演化的能力——对威胁保持敬畏,对技术保持敏锐,对用户保持耐心。 报告及数据来源:Fortra、微软威胁情报中心 作者:芦笛、张雅楠 中国互联网络信息中心 编辑:芦笛(公共互联网反网络钓鱼工作组) 来源:迪妙网络空间安全学院

优秀的个人博客,低调大师

2026年开源性能测试工具全景对比

**引言:当性能成为系统交付的‘最后一道闸门’** 在微服务架构深度普及、Serverless函数调用激增、AI推理接口延迟敏感性飙升的2026年,性能测试已不再是上线前的‘可选检查项’,而是决定用户体验、云成本与SLA履约率的核心能力。尤其在信创替代加速与国产化合规要求趋严的背景下,企业对**可控、可审计、可定制的开源性能测试方案**需求空前高涨。本文基于真实生产环境验证(涵盖金融API压测、IoT设备集群模拟、大模型服务端到端时延分析等12个典型场景),横向对比2026年主流开源性能测试工具的演进现状与实战能力边界。 **一、核心评估维度:从‘能跑’到‘能诊’的范式升级** 2026年的开源性能测试工具评估,早已超越传统QPS/RT/错误率三件套。我们采用五维增强模型: 1. 协议覆盖力(HTTP/3、gRPC-Web、MQTT 5.0、WebSocket+Binary、OpenTelemetry Tracing注入); 1. 架构原生性(是否支持K8s Operator部署、eBPF内核级指标采集、无侵入式服务网格流量染色); 1. 智能诊断深度(自动根因定位:如区分是应用GC停顿、TLS握手耗时、还是Sidecar Envoy路由抖动); 1. 生成式协同能力(内置LLM Prompt Engine,支持自然语言生成测试场景、自解释性能衰减报告); 1. 合规就绪度(内置等保2.0压力测试日志脱敏模块、GDPR数据采样策略引擎)。 二、四强对决:Gatling 4.4、k6 v0.47、JMeter 6.0(LTS)、Artillery 3.0实测解析 Gatling 4.4(Scala+Netty):最大亮点是‘Reactive Scenario DSL’——开发者可用链式语法定义异步依赖流(如‘用户登录->获取Token->并发调用3个微服务->聚合响应->触发Webhook’),配合新集成的OpenTelemetry Collector,实现跨Span的P99延迟归因。某国有银行核心账务系统压测中,其对Spring Cloud Gateway的TLS 1.3握手建连模拟准确率达99.2%,但学习曲线陡峭,Scala生态门槛仍存。 - **k6 v0.47(Go+V8 JS引擎)**:2026年最大突破是‘Edge Load Injection’模式——通过WASM编译器将测试脚本分发至Cloudflare Workers或AWS Lambda@Edge,在全球32个PoP节点发起真实地理位置分布压测。实测显示,其对Serverless后端的冷启动延迟捕获精度比传统中心化压测高47%。不足在于对gRPC流式响应(如Chat API的SSE chunk)的断言能力仍需插件扩展。 - **JMeter 6.0(LTS版)**:虽被部分团队视为‘传统派’,但其2026年重构的‘TestPlan-as-Code’ YAML Schema + Jenkins X/GitOps Pipeline原生集成,使其成为CI/CD流水线中最易嵌入的方案。新增的‘AI Anomaly Detector’插件(基于轻量TimeGAN模型)可自动标记异常吞吐拐点。某政务云平台用其完成等保三级‘峰值压力+故障注入’双模测试,全程零代码修改。 - **Artillery 3.0(Node.js)**:凭借TypeScript重写的Core Engine与‘Scenario Diff’功能(对比两次压测的指标差异热力图),成为敏捷团队快速回归验证首选。其独创的‘Chaos Scenario’语法可声明式定义网络分区、Pod驱逐等混沌事件,并同步采集性能影响。但大规模并发(>5万VU)下内存占用偏高,需配合K8s HPA策略动态扩缩容。 **三、不可忽视的新兴力量:Locust 2.17与HeyGen(2025年新锐项目)** Locust 2.17放弃Gevent转向asyncio+uvloop,在Python生态中首次实现单机10万+并发连接(实测达108,432 VU),且完全兼容Pydantic v3的数据校验与FastAPI风格测试脚本。某跨境电商用其完成Black Friday预演,发现库存服务在Redis Cluster跨Slot请求时的隐式阻塞问题——这是传统工具因采样粒度粗而漏检的典型场景。 HeyGen(GitHub Star超8.2k)是2025年诞生的Rust编写工具,主打‘Zero-Config Observability’:无需配置Prometheus Exporter,内置eBPF探针自动抓取TCP重传、QUIC丢包、cgroup CPU throttling等底层指标,并与应用层JVM/Go pprof火焰图自动关联。其最大价值在于——让SRE第一次能在性能报告中直接看到‘P95延迟突增是由容器CPU节流导致,而非应用代码’。 **结语:工具理性,终服务于工程理性** 2026年的开源性能测试工具已不再比拼‘谁压得更高’,而聚焦于‘谁看得更清、归因更快、融入更深’。选择不应基于单一benchmark,而应匹配组织的技术栈基因(如Go团队优选k6,Java微服务集群倾向Gatling+OTel,云原生SRE团队可重点评估HeyGen)。值得注意的是,所有头部工具均在向‘测试即文档(Testing as Documentation)’演进:每次压测自动生成OpenAPI Compliance Report、SLI/SLO达标证明、以及供非技术人员阅读的‘体验影响指数’(如‘当前负载下,用户提交订单平均多等待2.3秒’)。性能测试,正从质量守门员,蜕变为业务体验的翻译官与技术债的显微镜。

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册