首页 文章 精选 留言 我的

精选列表

搜索[双因素认证],共10003篇文章
优秀的个人博客,低调大师

选择中间件,SOA不是重要考虑因素

中间件自诞生之日起,它的内涵就一直在扩充。现在市场上很多中间件都宣称支持SOA。企业CIO该如何选择适合的中间件产品呢? 中间件是处于操作系统和应用系统之间的基础软件,它的作用在于为处于其上层的应用软件提供运行与开发的环境,实现灵活、高效地开发和集成复杂应用软件。 在IT应用方面,国内稍有规模的企业都已先后部署了企业的信息化系统,应该说很多企业已经完成了初级的信息化建设。但是由于早期信息化系统建设的局限性,目前在企业内部存在着很多信息系统“孤岛”,与当今网络化的业务环境极不相称。另外,很多行业内部企业之间的兼并、重组要求业务进行整合。如近些年的中国电信重组、中国航空业的重组等要求IT 基础建设必须配合新型业务的需求;此外企业之间所形成的价值链关系也要求IT 系统的互通互联。 SOA概念的提出也是迎合了上面提到的动态B2B应用整合的问题,只是厂商寻找新的技术市场的需要。市场上提出的SOA中间件只是借助中间件的势头,细数细分产品各自功能并非和SOA理念尽合,如:应用服务器、门户中间件、一些新的工作流系统等,与互联网关系密切,本身就支持Web服务的封装,基于它们开发的应用的功能很容易就能封装成Web服务,支持SOA;但是对于消息中间件、交易中间件等来谈论SOA,其意义就不大了。 SOA理念并非完美无缺,国内中间件产品的设计可以在更广大范围内满足企业信息化需要,而不是迎合SOA而设计。 SOA只是一种应用部署架构思想,而中间件是解决各类应用开发实际问题的产品。企业的CIO则要面对企业的实际业务环境和业务需要选择合适的中间件厂商,而非借有无SOA概念去评判中间件的性能。 本文转自 牛海彬 51CTO博客,原文链接:http://blog.51cto.com/newhappy/77130,如需转载请自行联系原作者

优秀的个人博客,低调大师

Docker应用的四个关键设计因素

如今,Docker已成为无处不在的容器技术。人们在设计时要考虑可移植性的应用程序,可以帮助企业充分利用所提供的容器所有的技术优势。 随着Docker应用和容器的日益普及,许多企业都在云操作系统和应用程序寻求采用容器技术。由于容器提供的可扩展性、可移植性和效率,企业选择在VMS系统运行。不同于虚拟机,多个容器可以在主机操作系统的同一内核上运行,从而减少开销,并提供更好的性能。 Docker为了容器内的应用提供了一个平台之间移植的环境。Docker是一个受欢迎的选择,因为它简化了应用程序的部署和管理。由于其开放源码设计,开发人员可以开发他们的企业的独特需求的功能。Docker的一个优点是,它是一种广泛使用的容器管理系统;因此,许多支持资源可用。 优化Docker和容器应用程序的设计为,要遵循这四条建议: (1)想想你的业务和应用的目标 容器是专用的服务器和虚拟机之间的中点。它为一个操作系统(操作系统)提供了更多的隔离,但却不如一个虚拟机。确定使用容器的目标和你期望得到的东西。答案是你设计的Docker的应用。 使用容器的最佳理由是建立一个与公共云服务杂交的私有云的能力。容器有助于统一一种混合的云计算操作规范;混合容器最好在一个共同的操作系统平台下工作。因为所有的容器都在同一个内核上运行,因此要确保操作系统是一致的,以防止不兼容情况发生。使用中间件服务来匹配你的操作系统版本的容器应用程序。如果你在不同的操作系统运行Docker的应用程序,应将它们作为独立的Docker社区。 (2)采取集体思维定势 Docker的工作可以充分发挥其潜力,如果一个应用程序及其相关部件设计、移动和缩放在同一台服务器上的话。通过在一个专用的容器打包应用程序和组件在一起,你会利用Docker的优势。 打包应用程序的关键是了解组件的工作流程。找到自然分组的组件,通过跟踪组件之间的工作线索,并确定在哪里进行交换。 (3)进行命名 Docker会为每个容器提供自己的命名空间和文件系统。确保其他进程可以访问此功能和共享数据。网络的连通性是其中的一个方面,而另一个是控制应用程序的所有目录,包括域名系统(DNS)。 可以将这些收集组件和微服务看作一个独立的子网,比如现在一个Docker容器服务器的一套主机。你要管理这些服务器的URL,而采用Docker容器也一样能做到。如果你使用Docker容器与SOA/SOAP,需要确保在部署或移动容器和集合时的服务目录更新。 (4)进行连接 云计算的容器经常与非容器的应用要素相互融合。Docker做了很多管理容器的部署,但远不及管理工作流程的整合。在选择与容器一起工作时,找出哪些是提供的,确保其符合你的要求。最常见的问题是新的Docker用户报告无法访问互联网或Docker应用的企业网络。Docker可以促进广域连接,但你将不得不进行连接。 Docker真的可以有助于保证容器的兼容性。不幸的是,在云容器的集成工作流程时,并没有保证兼容性。大部分工作是通过目录功能的集成(如DNS),以确保在部署或移动容器时更新目录。本文转自d1net(转载)

优秀的个人博客,低调大师

centos7添加新网卡实现双IP双网关

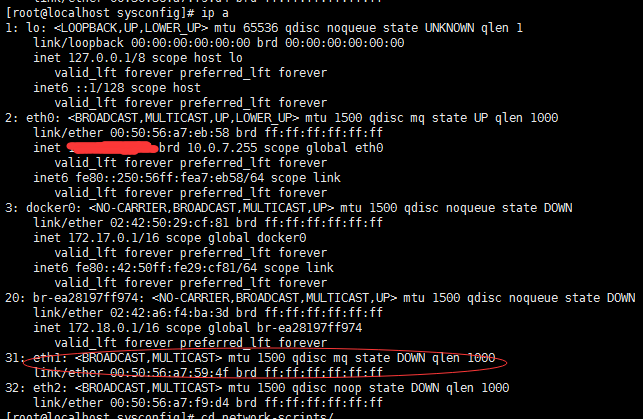
问题背景: 业务需要,针对业务需要不同地域的机构访问,所以需要在同一台机器上配置不同IP并配置不同网关,实现不用机构可以访问同一台服务器办理业务。 系统环境: centos linux7 网络环境: 服务器是vmware虚拟服务器,手动添加一块新网卡eth1,要求配置如下。 eth0:10.0.7.2 gw :10.0.7.254 netmask:255.255.255.0 eth1:168.6.101.2 gw :168.6.101.254netmask:255.255.255.0 配置方法: 1、添加新网卡eth1网段是168.6.101.0网段。添加成功后进入系统中,如果使用ifconfig到并不会看到添加网卡内容。 其中eth1是新添加的网卡 手动创建网卡配置文件,通过copy ifcfg-eth0 复制出一份 ifcfg-eth1的副本出来,配置网卡1的时候有两点需要注意一下。 ********UUID=9420c638-16e9-41a1-bf59-325c6f601871 ——需要改成eth1的UUID,查看方法# uuidgen eth1即可得到结果******** ********GATEWAY=10.0.7.254 ——由于同一台机器中新加网卡,原默认网关是eth0的,如果在手动修改eth1的时候添加新的网关会导致冲突,结果就是两个网卡都会断开连接。******** 修改eth1配置文件时: #vim /etc/iproute2/rt_tables/ifcfg-eth1 修改:NAME、DEVICE、UUID、IPADDR、NETMASK 删除:GATEWAY 2、修改完成之后重启网络服务 启动第二块网卡:ifup eth1 重启网络服务: service network restart 验证网卡是否启动:ifconfig查看即可 #以上完成之后并不能实现不同IP访问不同网关,只能实现10网段的地址可以通过网关访问出去,但168网段的地址只能在同一个vlan下的局域网内互相访问。 #原因是我们在修改配置文件的时候,eth0有添加网关内容,eth1并没有设置网关,系统默认使用10.0.7.254 网关,168肯定是不能使用的了。 3、添加编辑路由表 (1)修改vim /etc/iproute2/rt_tables,添加内容: 252 1 251 2 (2)#命令行执行下列命令,添加原路返回路由——此处注意在命令行执行下列命令是临时生效。 ip route flush table 1 ip route add default via 10.0.7.254 dev eth0 src 10.0.7.2 table 1 ip rule add from 10.0.7.2 table 1 ip route flush table 2 ip route add default via 168.6.101.254dev eth1 src 168.6.101.2 table 2 ip rule add from 168.6.101.2 table 2 4. 将添加以上命令时建议添加到/etc/rc.d/init.d/network文件的后面,保证机器重启开机自动运行。 4、可以验证效果了

优秀的个人博客,低调大师

物联网中的不安全因素:隐藏

云栖号:https://www.aliyun.com/#module-yedOfott8第一手的上云资讯,不同行业精选的上云企业案例库,基于众多成功案例萃取而成的最佳实践,助力您上云决策! 物联网设备的爆发式增长将我们的物理世界与网络世界连接起来,使得我们的物理环境可编程,并使我们的家庭、车辆和城市陷入严重的网络安全威胁之中。 隐藏物联网?但黑客可以看到! 全球连网设备的数量正以惊人的速度增长。物联网(IoT)设备目前的数量已经超过了世界人口,Gartner预计,今年晚些时候这一数字将达到142亿。物联网设备的爆发式增长将我们的物理世界与网络世界连接起来,使得我们的物理环境可编程,并使我们的家庭、车辆和城市陷入严重的网络安全威胁之中。 这个问题足够大,以至于政府也必须采取行动。为了保护联邦政府免受物联网安全漏洞的侵害,并提高私营部门对物联网安全的认识,美国国会推出了《物联网网络安全改进法案》。该法案为政府购买的连网设备制定了最低安全标准,并验证使用物联网设备的所有组织普遍需要的安全措施。 对许多组织来说,最大的挑战实际上并不是技术,而是思维方式的转变:人们倾向于认为安全性在于隐藏系统的访问点及其交换的数据。事实上,降低可见性是一个危险的游戏,隐藏访问点时,通常不会向黑客隐藏它们。更有可能的是,你把它们隐藏起来,会让那些试图保护它们的人无法看到。 由于系统和它们交换的数据之间的连接缺乏内部可见性和治理,一些公司正在玩俄罗斯轮盘赌。不是他们是否会受到攻击,而是何时。 可编程世界中的安全性 我们生活在一个可编程的物理世界中:自动驾驶汽车和机器人吸尘器处理感官信息以导航世界,而智能灯泡可以通过智能手机打开或关闭。但另一方面,同样的自动驾驶汽车的GPS系统可以被黑客远程控制,机器人吸尘器可以被用作监控器,智能灯泡可以被用来泄露私人信息。随着物理世界和数字世界通过物联网设备交织在一起,物理安全和网络安全将变得相互依赖。 保护物联网安全的一个主要障碍是,人们普遍不了解如何保护一个既包含硬件又包含软件的系统。大多数开发人员基本都接受过一些关于如何保护软件系统的培训,但物理领域带来了新的挑战。硬件制造商的软件安全能力可能非常有限,或者他们可能已将安全外包给其他人。此外,物联网设备运行的操作系统通常都是非常规的,它们的通信方式、协议和网络通常与软件系统不同。 保护物联网的另一个障碍是,这些设备绕过了“人类中间人”按下按钮或发出命令的需要。人类采取手动操作通常会知道其操作的潜在负面结果,但软件却缺乏这种细致入微的思维。如果没有一个有意识的参与者来执行健全性检查,那么大量物联网设备的大规模自动化可能会产生灾难性后果。整个设备队列最终可能会“无意识地”响应一个事件,从而增加对物理世界的影响。 以智能电表为例,智能电表是一种物联网设备,可以记录电力消耗,并将信息传送给电力公司,以进行监控和计费。由于智能电表也可以调节耗电量,因此更新其软件的错误信号会导致数百万个电表在相同的时间内被重置。这一信号实际上可能导致大范围的社区停电,严重损害经济并导致医院需求激增。黑客可以利用这一漏洞,在更新中引入错误,从而导致这种错误信号并造成损害。 当大量连网设备协同工作时,其行动的后果会被放大。而智能电表只是一个例子,黑客针对连接互联网的交通信号灯发起攻击,可以通过改变交通信号来使整个城市陷入瘫痪。安全摄像头可能会感染恶意软件,然后作为一个整体被控制,以对整个社区进行监控并分析,从而发现房屋何时无人或防范较弱。这些现象是大规模自动化的结果,大规模自动化只有在物理世界与软件世界连接后才可能实现。 知道数据在哪里 为了有效保护物联网设备,首先需要确保它们的安全性。这需要将安全性纳入系统的设计中,而不是作为一个问题留待以后解决。 企业需要在每一层建立标准化且有据可查的接口,而不是试图通过隐藏各种软件的必要层和层下的功能来保护物联网,并希望没有人会发现它们。许多人认为安全性就是隐藏敏感数据,但是当每个系统的意图都明确时,安全性实际上是最有效的。每个接口都应表明其公开的数据和功能,以便可以应用适当的控件。这些接口中暴露的漏洞可以在任何时候得到解决,从而可以在黑客利用它们之前进行快速修复。 当将物联网设备作为应用程序网络中的节点进行管理时,安全最佳实践可以系统地应用于它们。例如,人们可以问:谁有权访问物联网设备提供的数据?在这些设备上应制定什么样的政策?必要时如何关掉它们?根据这些答案,可以采用不同的做法。既然你现在知道数据在哪里以及如何共享,您可以在必要时应用进一步的保护。 可见性也为复杂事件处理的未来铺平了道路。例如,现在很容易为任何一种异常行为创建警报,例如成千上万的智能电表试图在一分钟内重置。有了这样的警报,人类可以在认为有必要时才进行干预。未来,机器学习系统将从人类对这些复杂事件的反应中学习,从而在不等待人类干预的情况下实现进一步的自动化和对安全问题的更快反应。机器学习不仅可以识别异常,而且还可以重新连接周围的应用程序网络,以自动缓解问题,例如通过以电网能够处理的速度交错进行智能电表更新。 实际上,在纯软件生态系统中,即使尚未广泛实践,也已经理解了这类自动化和响应。在日益分散的世界里,可见性也是保护物联网的关键,解决方案已经触手可及,现在是执行的时候了! 原文发布时间:2019-12-17本文作者:iothome 本文来自阿里云云栖号合作伙伴“物联之家网”,了解相关信息可以关注“物联之家网”

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册