首页 文章 精选 留言 我的

精选列表

搜索[黑客马拉松],共5248篇文章
优秀的个人博客,低调大师

github上有黑客通过麦克风盗取密码

Github 搜: "ggerganov/kbd-audio" 该项目的原理 主要目标是利用按键盘按键作为副声道产生的声音,以便猜测所键入文本的内容。为此,该算法将包含音频记录的训练集以及在该记录期间键入的相应键作为输入。使用此数据,算法可 了解不同按键的声音是什么,然后尝试仅使用捕获的音频来识别声音。从某种意义上讲,该训练集是针对特定的设置的-键盘,麦克风和二者之间的相对位置。更改这些因素中的任何一个都会使该方法无效。另外,当前的实现可以实时进行预测。 实施中涉及的主要步骤如下: 收集培训数据 创建预测模型(学习步骤) 按键检测 预测检测到的按键的按键 收集培训数据 在当前的实现中,击键之间的声音被简单地丢弃。在实际按下之前和之后,我们仅将音频保持在75-100毫秒之内。这有点棘手,因为按键和程序捕获的事件之间似乎存在随机延迟-最有可能涉及硬件和软件因素。 例如,这是在键盘上按字母“ g”的完整音频波形如下所示: 从图中可以看出,在压力峰值之后不久还有一个附加的释放峰值。Keytap只是忽略发布峰值。这里可能有可能提取其他信息,但是为了简单起见,数据被丢弃。最后,此键的训练数据如下所示: 显然,75 ms的窗口对键入速度施加了一定的限制-如果在此时间段内击键重叠,则会混入不同键的训练数据。 另一个观察结果是,某个键的可用训练波形越多-越好。组合多个波形有助于减轻环境噪声。此外,根据用户按下按键的方式,各个按键的听起来可能略有不同,因此可能会捕获各种按键可能发出的声音。 创建预测模型 人们可以在这里获得很大的创造力-机器学习,人工智能,神经网络等。Keytap 使用非常简单的方法。对于每个培训密钥,我们执行3个步骤: 对齐收集的波形的峰值。这有助于避免在检测到按键事件之前进行随机的时间延迟(前面已说明)。 基于相似性度量的波形更精细的对齐。有时,峰值并不是最好的指标,因此我们使用更精确的方法。 对齐波形的简单加权平均。权重由相似性度量标准定义。 我们不希望直接应用步骤2,因为相似度指标的计算可能会占用大量CPU资源。因此,步骤1有效地缩小了对齐窗口的范围并减少了计算量。 在第3步之后,我们为每个键最终得到一个平均波形。稍后将其与实时捕获的数据进行比较,并用于预测最可能的密钥。 按键过程中使用的相似性指标是互相关(CC): 在此,Ai和Bi是被比较的两个波形的波形样本。较高的CC值对应于多个相似的波形。也可以使用其他相似性度量。 按键之间间隔的时间信息可能会集成到预测模型中。到目前为止,我已经避免了这样的方法,因为它们很难实施。 按键检测 Keytap使用相对简单的阈值技术来检测原始音频中的按键事件。显然,我们希望用户按下按键时会出现一个巨大的峰值,所以这就是我们想要的。该阈值是自适应的-它相对于过去几百毫秒的平均样本强度而言。 这种方法绝对不是完美的,我希望我知道如何做出更可靠的方法来检测新闻事件。我也不喜欢与当前阈值处理技术相关联的free参数。 预测检测到的按键的按键 一旦识别出潜在的按键事件,我们就可以确定波形中峰值的位置,并计算该部分波形与训练数据中所有平均波形的相似性度量。我们允许在峰周围有一个小的对齐窗口(如前所述)。我们期望最高相似性度量将对应于所键入的密钥。 一些观察 我注意到,当算法无法检测到正确的密钥时,它仍会预测附近的密钥。邻近,因为它位于真钥匙旁边。为此,我可以想到2种解释: 键盘上的附近按键会发出类似的声音 在这种方法中,按键相对于麦克风的位置对于预测非常重要 我认为选项1不太可能。 另一个观察结果是,与非机械键盘相比,机械键盘更容易受到此类攻击。 按键2 我很确定可以实现一种根本不需要收集训练数据的预测方法。假设用户以某种已知语言(例如英语)键入文本,则与该语言的N-gram有关的统计信息与检测到的按键的相似性度量结合起来足以检测出正在键入的文本。实际上,它归结为打破替代密码。 Keytap2是尝试演示这种攻击的一种尝试。我仍在努力-我停留在根据其CC对按键进行聚类的部分。但是我认为至少我已经准备好了替代密码破解部分。在实际工作时会尝试提供更多详细信息。

优秀的个人博客,低调大师

黑客组织Fancy Bear:窃取高知名度的网络钓鱼电子邮件帐户

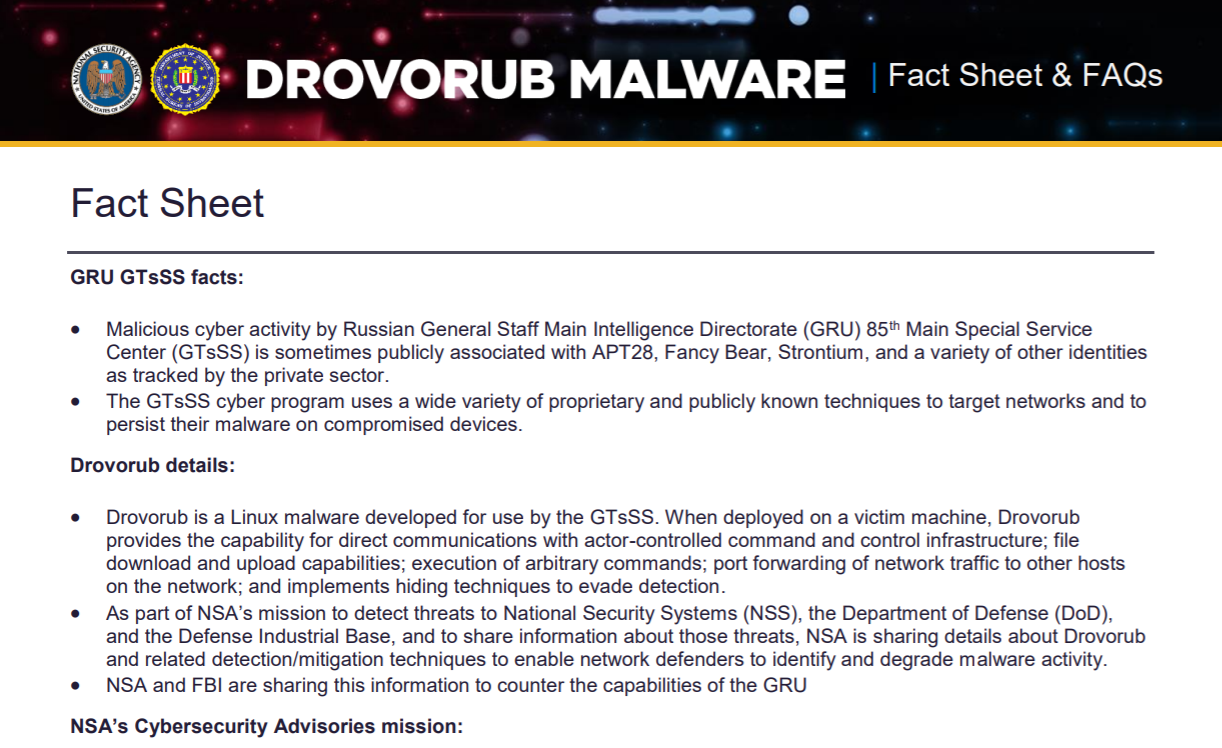
趋势科技的安全研究人员表示,与俄罗斯有关的网络间谍组织Pawn Storm一直在利用窃取的电子邮件帐户向潜在受害者发送钓鱼邮件。 Pawn Storm至少从2004年开始活跃,也被称为APT28、Sednit、Fancy Bear和Strontium。据传是由俄罗斯GRU情报机构赞助,曾在在2016年美国大选之前策划了对乌克兰、北约国家和DNC的攻击活动。 多年以来,Pawn Storm一直依靠网络钓鱼来获取感兴趣的系统,但在2019年5月,趋势科技观察到他们的策略、技术和程序(TTP)发生了转变。该组织开始窃取高知名度电子邮件帐户来发送网络钓鱼电子邮件。 该计划在2019年和2020年都付诸实践。其中属于中东国防公司的电子邮件帐户被滥用最多。而在运输、公用事业和政府部门也观察到了其他邮件被窃取的受害者。 “目前还不清楚为什么中东地区的国防公司还会转而使用泄露的电子邮件账户。但Pawn Storm可能试图逃避垃圾邮件过滤,代价则是让一些感染的邮件账户被安全公司知道。但是,我们又没有注意到该组织的垃圾邮件活动的成功收件箱交付有重大变化,因此,还是很难理解。” 去年,该小组还对全球的电子邮件服务器和Microsoft Exchange Autodiscover服务器进行了探测,主要针对TCP端口443,IMAP端口143和993,POP3端口110和995,以及SMTP端口465和587。这一行为的目的可能是寻找容易受攻击的系统,以获取强力凭证、泄露电子邮件并发送垃圾邮件。 2019年8月至11月之间,该小组主要针对武装部队、国防公司、政府、律师事务所、政党和大学,以及法国和英国的私立学校以及德国的幼儿园。 2019年11月至2019年12月之间,攻击者使用相同的IP地址托管网站并扫描具有暴露的445和1433端口的系统,可能是为了寻找运行Microsoft SQL Server和目录服务的易受攻击的服务器。 安全研究人员指出,在2017年至2019年期间,Pawn Storm在其服务器上发起了多个凭据网络钓鱼活动,包括针对美国,俄罗斯和伊朗的Web邮件提供商的垃圾邮件运动。 该组织拥有大量资源,可以让他们进行漫长的战役。他们的攻击范围从复杂的DNS攻击到破坏DNS设置、禁止操作到创建水坑和利用0day漏洞。正如他们最近的活动所证明的那样,我们预计会有更多针对不依赖恶意软件的webmail和云服务的直接攻击。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册