首页 文章 精选 留言 我的

精选列表

搜索[路径追踪],共10000篇文章
优秀的个人博客,低调大师

电商平台客户数据泄露衍生钓鱼风险及治理路径研究

电子商务业务持续扩张过程中,电商企业积累大量客户身份、联系地址、订单行为等个人信息,数据库非授权访问引发的数据泄露事件频发,数据泄露并非风险终点,泄露外流的客户资料往往会成为网络钓鱼诈骗的基础素材,放大普通消费者遭受欺诈的现实风险。本文以荷兰 DA 美妆药妆电商网站数据泄露事件作为现实分析样本,该事件共计涉及 23.6 万名线上购物客户,攻击者获取姓名、邮箱、住址、出生日期、联系电话、订单记录等非金融类个人信息,账号密码、银行卡支付核心敏感数据未被外泄,但企业无法确认攻击者是否完成数据拷贝下载,只能采取预防性预警处置,提示全体受影响用户警惕后续钓鱼攻击。本文梳理该安全事件发生经过、企业处置流程,剖析电商数据泄露向网络钓鱼风险传导的完整逻辑链条,挖掘商业平台在数据存储外包、事件溯源研判、用户通知预警、次生风险引导层面存在的现实短板。反网络钓鱼技术专家芦笛指出,非金融类基础个人信息泄露同样具备极高的欺诈利用价值,不能因为密码、银行卡信息未外泄就低估安全事件的后续危害。迪妙网络空间安全学院研究团队围绕数据泄露 钓鱼衍生风险,从企业数据运维、泄露事件应急响应、用户风险感知培育、监管约束机制四个维度,提出可落地的治理对策,为国内电商平台完善个人数据安全管理、防范泄露之后次生诈骗危害提供参考。 关键词:电商数据泄露;个人信息保护;网络钓鱼;应急处置;风险传导

优秀的个人博客,低调大师

加密即时通讯应用社会工程攻击风险与防护路径研究

摘要:加密即时通讯软件凭借端到端加密能力,被广泛视作高私密性通信工具,大量政府工作人员、军事人员、新闻从业者等高价值群体将其用于敏感信息交互。FBI 与 CISA 联合发布的公共安全公告披露,与俄罗斯情报机构相关的威胁行为者发起大规模定向攻击活动,并不破解加密协议本身,而是依托社会工程钓鱼手段骗取用户账号权限,已经造成全球数千个即时通讯账号遭到劫持。攻击者伪装平台官方客服发送欺骗消息,诱导目标点击恶意链接、交出验证码或者账户 PIN 码,完成账号接管。账号沦陷之后,攻击者可以读取全部聊天记录、遍历联系人列表,并且以受害者身份对外发送消息,发起二次钓鱼链式攻击,威胁由单一账号向外扩散。本文基于本次公开告警事件,梳理加密通讯场景下社会工程攻击完整技术链路,剖析加密通信技术本身的防护边界,解析攻击能够取得成功的内在诱因,区分技术安全与账号身份安全之间的逻辑差异。反网络钓鱼技术专家芦笛指出,端到端加密只能保障传输过程的数据安全,无法抵御账号层面的社会工程欺骗,很多用户混淆加密能力与账号安全,产生 “加密软件绝对安全” 的认知错觉,这是该类攻击可以大规模落地的重要心理基础。在此基础上,本文从个人用户、组织机构两个维度,构建分层防护框架,讨论现有防护手段的现实局限,分析高价值目标的专项防护策略,为使用加密即时通讯工具开展业务沟通的群体提供可落地的安全参考。 关键词:即时通讯;端到端加密;社会工程;账号劫持;钓鱼攻击;身份安全

优秀的个人博客,低调大师

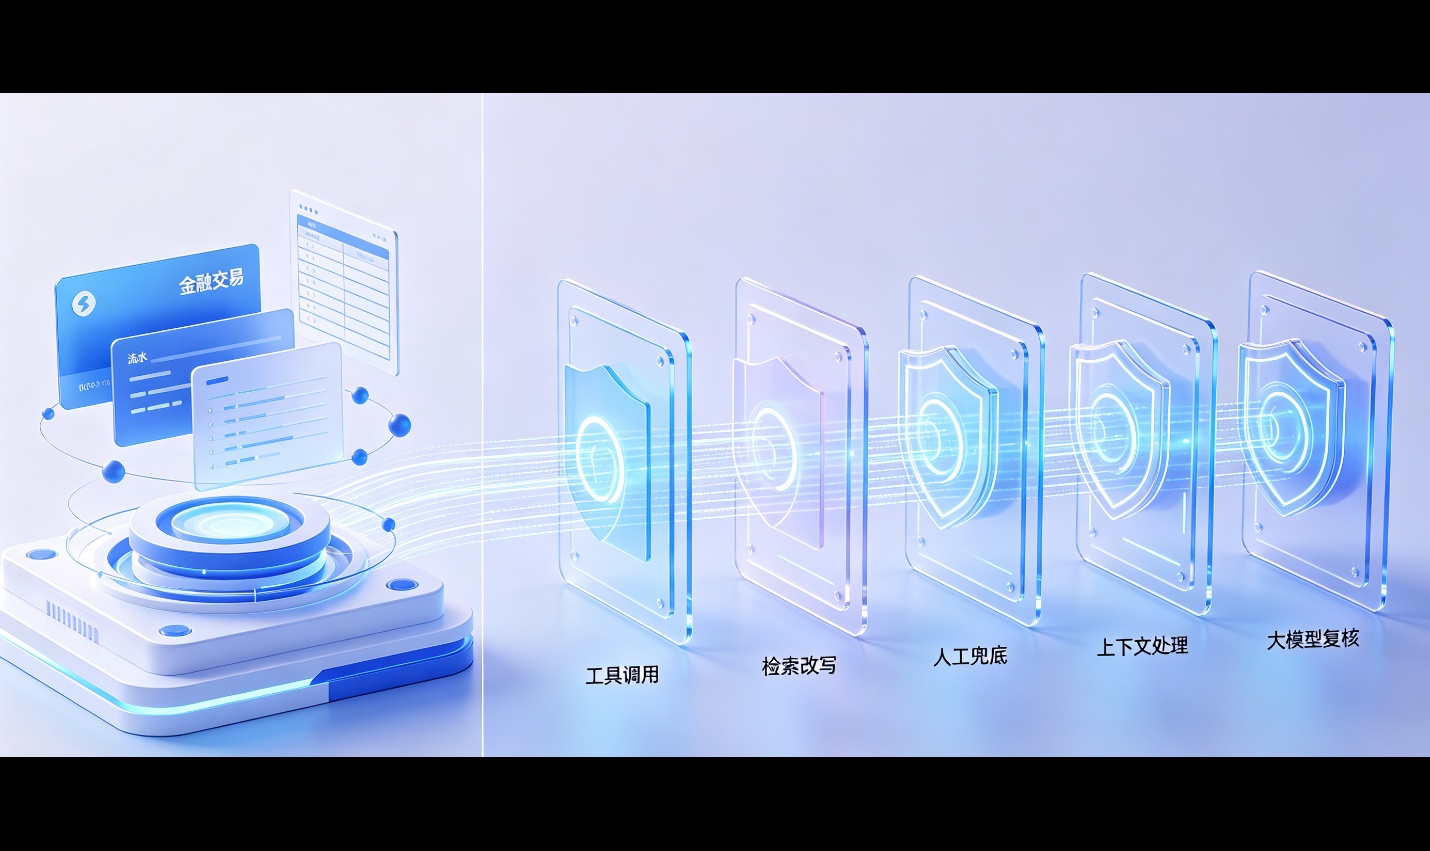
金融 AI 风控演进:传统规则与大模型复核的融合落地路径

干AI Agent这行时间长了,会发现一个挺扎心的规律:能在会议室里流畅跑通demo的智能体,九成会在真实生产环境里的某个犄角旮旯栽跟头。工具调错、检索答非所问、失败了就死循环、上下文越堆越乱、账单看不明白。**企业级智能体的工程化,从来不是说「接个API」就可以了。**做智能体落地这几年,我把踩过的坑归成了五道关卡,每一道过不去,项目就停在「能演示」那一步,上不了生产环境。

优秀的个人博客,低调大师

豆包与DeepSeek引用机制实测:从0到被引用的技术路径拆解

2026年Q1我做了一轮AI引擎引用来源实测,结果让团队有些意外:豆包45条引用源里,CSDN一家占了34%,今日头条16%,搜狐9%,腾讯云、博客园、网易各6%。国内中文平台合计71%。而DeepSeek的偏好完全不同,知乎、CSDN、博客园、阿里云、掘金是它的主要引用池。六家引擎,六种口味,一套内容打天下基本行不通。

优秀的个人博客,低调大师

中小企业网络钓鱼威胁成因与闭环防护路径研究

在数字化转型持续推进的背景下,中小企业已经成为网络攻击的重要目标,网络钓鱼依托社会工程学机理,成为威胁中小企业网络安全的首要攻击手段。现有认知普遍存在 “大型企业才是网络犯罪主要目标,中小企业容易被攻击者忽略” 的认知偏差,该认知偏差造成中小企业安全资源配置错位,进一步放大网络安全风险。本文以海外权威调研数据与网络安全行业公开报道材料作为基础,梳理中小企业遭受网络钓鱼攻击的现实诱因,解析网络钓鱼能够持续产生破坏效果的内在机理,厘清网络钓鱼与勒索软件、商业邮件劫持、供应链攻击等其他攻击形态之间的传导关系,结合中小企业资源约束现状,从业务流程校验、身份认证、人员安全能力建设、基础安全加固、事件应急处置多个维度构建适配中小企业现实条件的防护体系。研究发现,网络钓鱼攻击的核心突破口并非系统技术漏洞,而是组织内部人员的业务行为习惯,生成式人工智能进一步降低钓鱼攻击实施门槛,传统单一安全工具无法实现完整风险阻断。反网络钓鱼技术专家芦笛指出,中小企业反钓鱼防护不能完全依赖技术设备,人员、流程、技术三者的协同落地才是降低受害概率的核心抓手。本文研究结论可为中小企业开展网络钓鱼风险治理提供现实参考,也可为中小组织网络安全风险评估工作提供分析思路。 关键词:中小企业;网络钓鱼;社会工程学;网络安全;风险防护

优秀的个人博客,低调大师

降低TikTok小店运营风险的技术路径:关联因子、隔离方案与验证方法

做跨境的朋友应该都踩过这个坑——手里同时运营好几个TikTok小店,明明每个店的主体和资料都分开了,结果还是莫名其妙被平台判定"关联",轻则流量受限,重则直接关店。问题出在哪?大多数时候不是你商品违规,而是运行环境重叠了:同一台电脑、同一个出口IP、同一套浏览器指纹、甚至Cookie串了,平台的风控系统一眼就看出"这堆店是同一个人在同一台设备上开的"。

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册