首页 文章 精选 留言 我的

精选列表

搜索[事件发布],共10000篇文章
优秀的个人博客,低调大师

2024 LLM 年度事件回顾:价格全面下跌、多模态能力爆发……

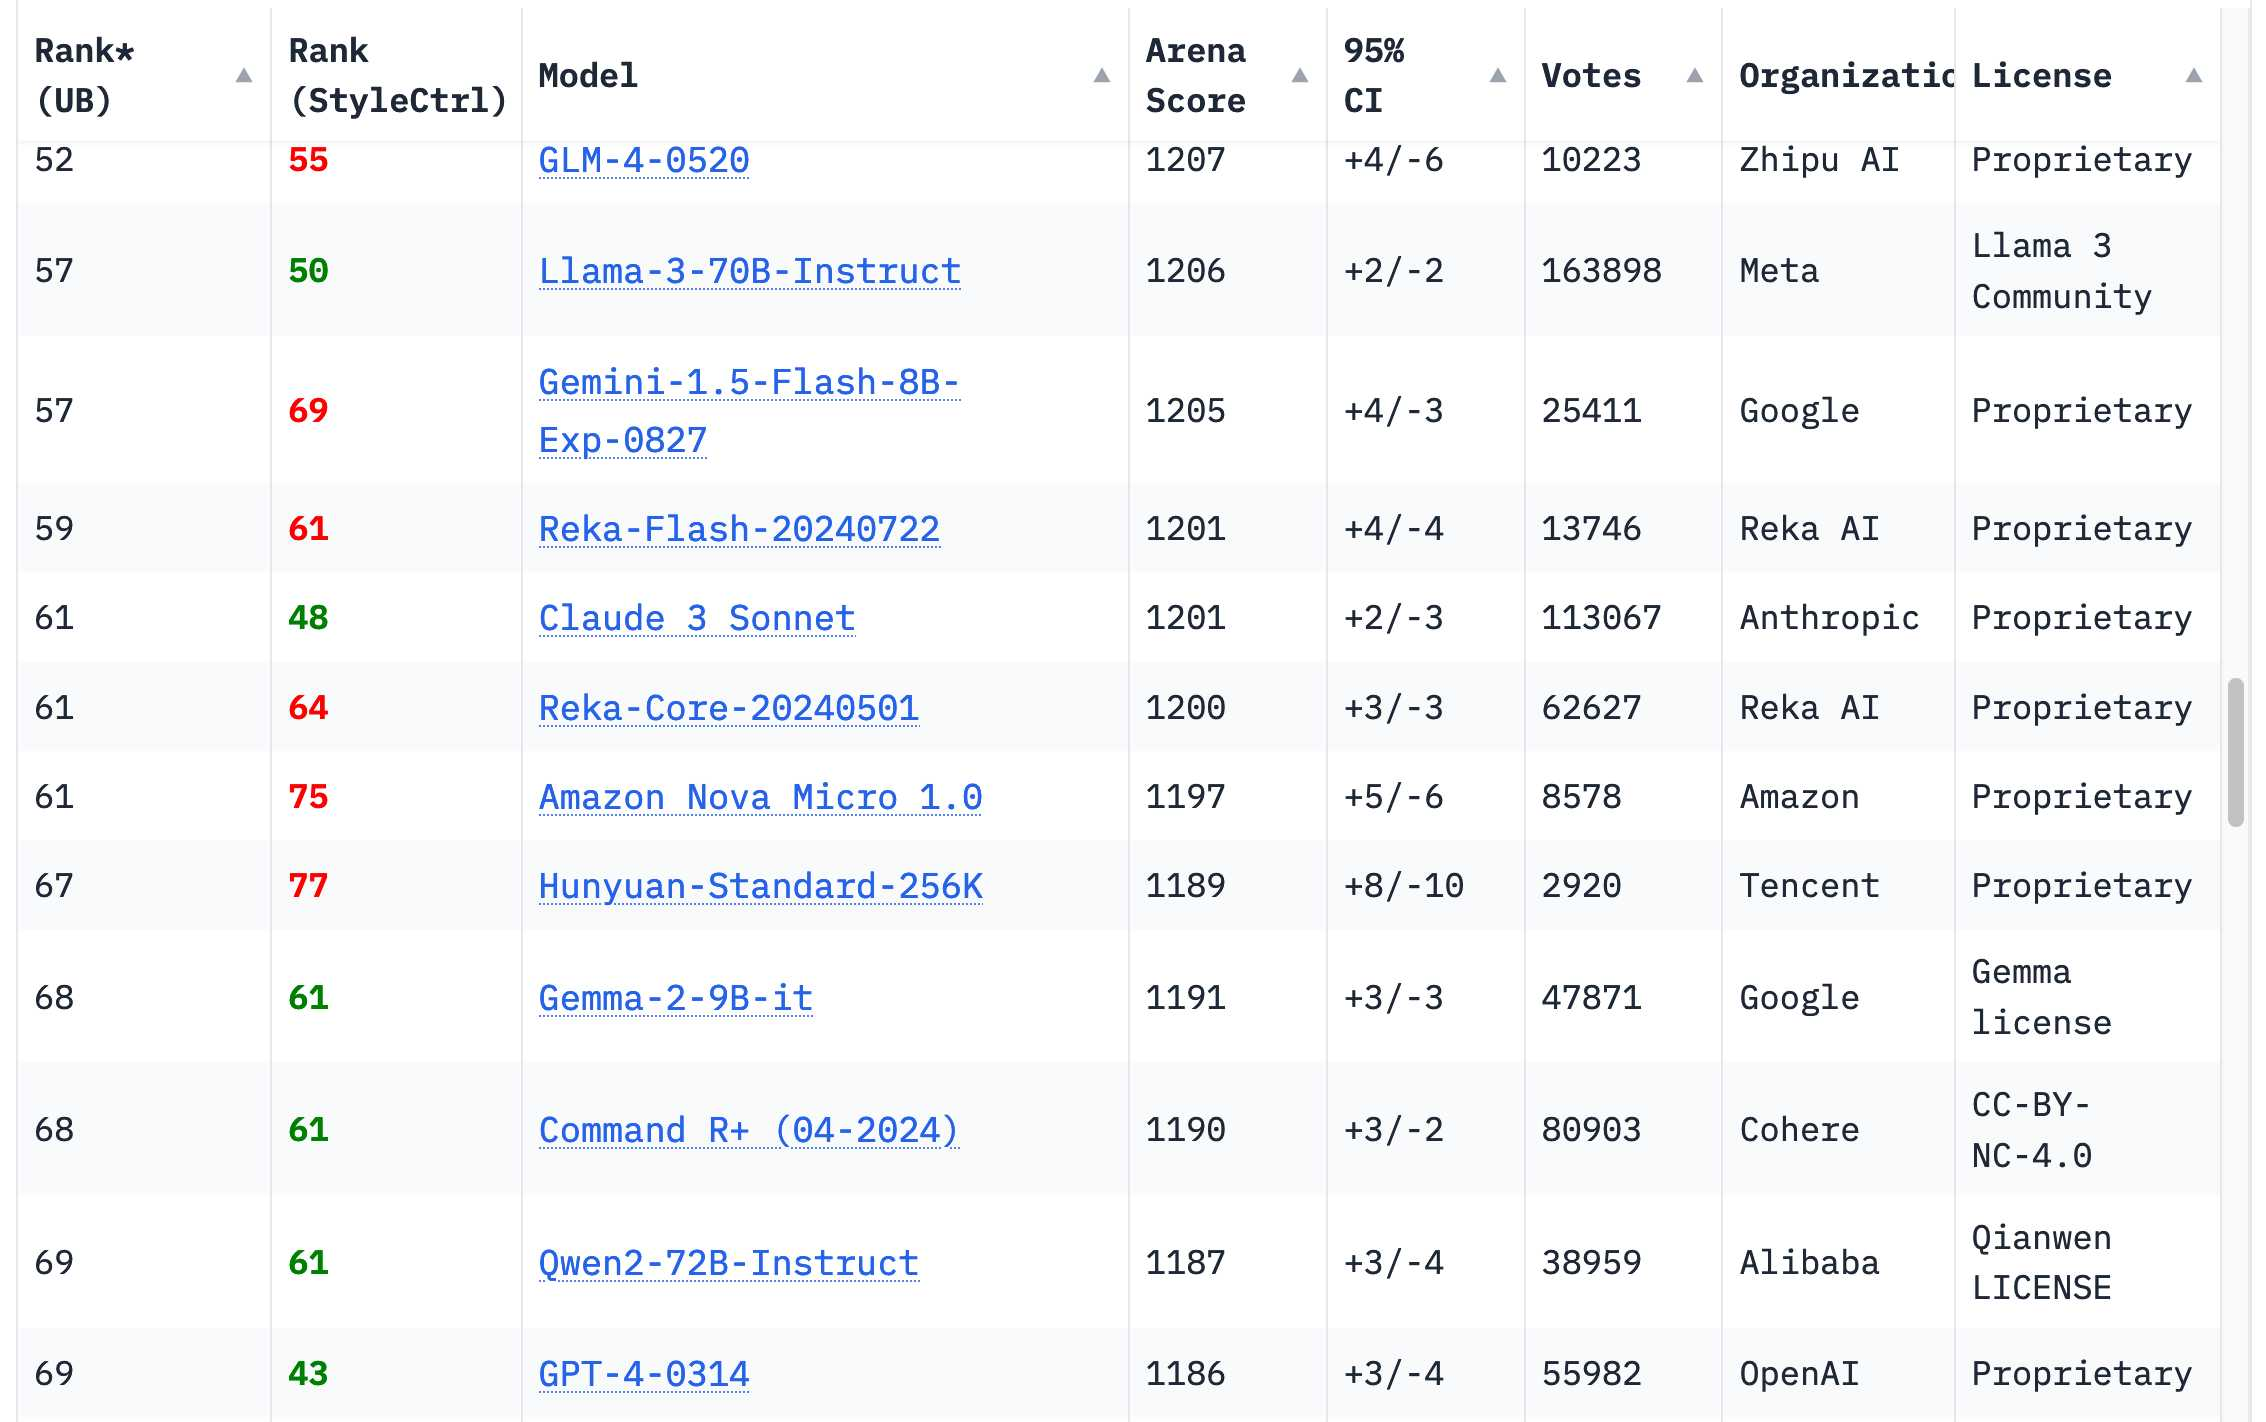
2025年伊始,Django的作者之一Simon Willison,带我们回顾了2024年AI的重磅进展,堪称大模型的“里程碑”盘点。快来看看有哪些突破,刷新了我们对AI的认知! 原文很长,下面给大家列几个关键点: - GPT-4壁垒被突破:从前,GPT-4 被视为无人能及的高度智能“天花板”,现在,Chatbot Area排行榜上已经有近 70 个模型,超过了2023年3月版本的 GPT-4。谷歌的 Gemini 1.5 Pro 不仅在输出质量上与GPT-4持平,还引入了1百万到2百万的上下文长度,以及视频输入能力。这些新功能彻底颠覆了我们对LLM应用的想象。 - 本地运行大模型:令人震撼的是,一些 GPT-4 同级模型已经可以在配置较高的笔记本上运行,如Meta的Llama 3.2 3B模型不仅可以在 MacBook Pro 上运行,还能通过免费的 MLC Chat iOS 应用在 iPhone 上运行。这意味着即便是移动设备,用户也能体验到强大的AI能力。 - LLM价格全面下跌:大量参与者带来的内卷,以及模型推理效率的提升,使得 LLM 的成本断崖式下降。以前昂贵的 API 费用,如今已经便宜到小团队也能轻松负担。谷歌的 Gemini 1.5 Flash 8B,为68000张图像生成一句话描述,总成本仅为1.68 美元,这比去年 GPT-3.5 Turbo 的费用下降了近27倍,极大地推动了LLM的普及。 - 多模态能力爆发:2024 年,多模态模型进入主流视野。除了文字,还能对图片、音频甚至视频进行处理。有些模型还能实时接收语音和视频输入,让人与 AI 的交互科幻味十足。如 OpenAI 的 GPT-4o 模型新增了语音和实时摄像头模式,用户可以通过语音与AI互动,甚至实时分享摄像头画面进行分析。谷歌的 NotebookLM 则能生成逼真的播客对话,展现了多模态 AI 的无限可能。 - 应用开发门槛降低:越来越多的 LLM 支持“一键式”生成代码、网页,甚至是交互式应用,整个开发流程在聊天界面就能完成, Claude Artifacts的出现,更是将低代码应用开发推向了高潮。此外,GitHub Spark 和 Mistral Chat 的 Canvas 功能也让开发者轻松构建应用。 - 智能Agent尚未到来:虽然 LLM 被寄予厚望,但让模型完全自主决策、执行任务的“智能Agent”仍面临可靠性难题,谷歌Search曾错误描述不存在的电影“Encanto 2”,说明 LLM 在信息准确性上还存在局限性。 - 数据中心与环保:谷歌、Meta、微软和亚马逊等公司都花费数十亿美元建设新的数据中心,甚至有人提议建造新的核电站为其供能。这无疑会对环境造成进一步影响,如何在效率与可持续发展之间取得平衡仍是焦点。 - AI垃圾充斥网络:2024 年,人们用“AI垃圾”来形容那些没有审核、胡乱生成的 AI 生成文字。由于AI生成的文章数量激增,国外某些杂志居然暂停接受投稿。此外,“AI洗稿”操作也让短视频内容同质化严重,甚至出现许多不符合事实的内容。随着AI生成内容的爆炸式涌现,如何避免低质量文字泛滥,成了一个新课题。 - 合成数据训练模型:随着数据越来越稀缺,新模型训练时,开始采用更大模型生成的“合成数据”。如 DeepSeek v3 使用了 DeepSeek-R1 的推理数据,训练成本仅为557.6万美元,相比 Meta 的 Llama 3.1 405B 模型的3084万美元,成本低了近11倍。OpenAI创始成员 Karpathy 称赞 DeepSeek V3,在有限预算上训练模型预更容易了,Meta科学家田渊栋也称其训练过程为“黑科技”。 - 专业门槛依旧存在:即便模型越来越强大,实际应用中依旧需要熟练掌握提示词、API 调用、工具接入等“高级技巧”,才能让AI发挥最大价值。例如,用户需要理解CSP和CORS HTTP头信息才能构建与外部API交互的Claude Artifact,否则容易遇到安全问题,这对普通用户来说仍是不小的挑战。 感兴趣的小伙伴可以阅读原文:https://simonwillison.net/2024/Dec/31/llms-in-2024/

优秀的个人博客,低调大师

2021年针对关键制造业漏洞的攻击事件激增

新的研究表明,在2021年上半年,关键制造业的漏洞增加了148%,基于勒索软件的全套服务(RaaS)驱动了大部分攻击数量的增幅。Nozomi Networks的报告发现ICS-CERT的漏洞也增加了44%。制造业是最容易受到影响的行业,而能源行业也被证明是脆弱的。 Nozomi Networks联合创始人兼首席技术官Moreno Carullo说:"Colonial Pipeline、JBS和最新的Kaseya软件供应链攻击都是痛苦的教训,说明勒索软件攻击的威胁是真实的。安全专业人员必须用网络安全和可视性解决方案来武装自己,这些解决方案要纳入实时威胁情报,并使之能够以可操作的建议和计划来快速应对。了解这些犯罪组织的工作方式,并预测未来的攻击,对于他们抵御这种不幸的新常态至关重要。" 物联网安全摄像机也在显示出弱点。预计今年全球将有超过10亿台网络摄像机投入生产,不安全的物联网安全摄像机是一个日益严重的问题。该报告包括对Verkada漏洞以及Reolink相机和ThroughTek软件的安全漏洞的分析。 "随着工业组织拥抱数字化转型,那些抱着等待和观望心态的人正在努力学习,他们没有为攻击做好准备,"Nozomi Networks首席执行官Edgard Capdevielle说。"威胁可能在增加,但打败它们的技术和做法现在已经有了。我们鼓励企业在入侵前采取后发制人的思维方式,在为时已晚之前加强他们的安全和运营复原力"。

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册