首页 文章 精选 留言 我的

精选列表

搜索[openstack],共3159篇文章
优秀的个人博客,低调大师

openstack学习笔记:Kvm基础实验环境

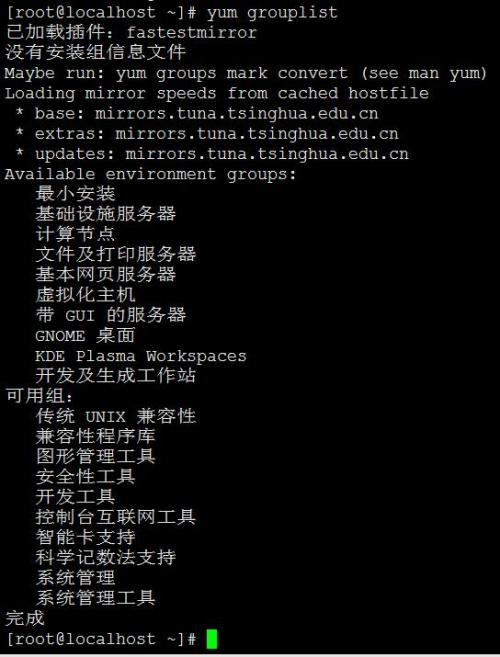
系统:centos7.1 安装环境:桌面环境、kvm基础服务 一、关闭selinux 1 2 [root@localhost~] #setenforce0 [root@localhost~] #sed-i's/enforcing/disabled/g'/etc/selinux/config 二、关闭iptables 1 2 [root@localhost~] #systemctlstopfirewalld [root@localhost~] #systemctldisablefirewalld 三、确认服务器cpu是否支持虚拟化 1 2 3 4 5 6 7 8 9 [root@localhost~] #grep-o'vmx\|svm'/proc/cpuinf vmx vmx vmx vmx vmx vmx vmx vmx 四、安装桌面 1、已经安装的软件以及可以安装的软件 2、安装图形桌面 1 [root@localhost~] #yum-ygroupinstall"XWindowSystem""GNOMEDesktop" 3、安装vncserver 1 [root@localhost~] #yum-yinstalltigervnc-server 4、配置vnc 1 2 3 4 5 6 7 8 9 10 [root@localhost~] #vncserver Youwillrequireapasswordtoaccessyourdesktops. Password: Verify: xauth: file /root/ .Xauthoritydoesnotexist New 'localhost.localdomain:1(root)' desktopislocalhost.localdomain:1 Creatingdefaultstartupscript /root/ .vnc /xstartup Startingapplicationsspecified in /root/ .vnc /xstartup Log file is /root/ .vnc /localhost .localdomain:1.log 5、使用vnc连接测试 五、安装kvm 1、安装kvm依赖包 1 2 3 4 [root@localhost~] #yum-yinstallqemu-kvmlibvirtvirt-installbridge-utilsvirt-manager [root@localhost~] #lsmod|grep kvmkvm_intel1480810 kvm4611261kvm_intel 2、启动libvirt服务 1 2 [root@localhost~] #systemctlstartlibvirtd [root@localhost~] #systemctlenablelibvirtd 这样就可以创建kvm虚拟机了 本文转自 wangpengtai 51CTO博客,原文链接:http://blog.51cto.com/wangpengtai/1953235,如需转载请自行联系原作者

优秀的个人博客,低调大师

OpenStack Juno系列之控制节点搭建

OpenStackJuno系列之控制节点搭建 controller控制节点搭建 安装keystone ------------- 所有主机hosts: 取消其中127.0.0.1 10.0.0.11controller 10.0.0.21neutron 10.0.0.31compute toconfigureprerequisites: apt-getinstallpython-software-properties add-apt-repositorycloud-archive:juno apt-getupdate&&apt-getdist-upgrade 安装数据库 apt-getinstallmariadb-serverpython-mysqldb vi/etc/mysql/my.cnf [mysqld] bind-address=10.0.0.11 default-storage-engine=innodb innodb_file_per_table collation-server=utf8_general_ci init-connect='SETNAMESutf8' character-set-server=utf8 重启服务 servicemysqlrestart 初始化数据库 mysql_secure_installation MQ服务安装: apt-getinstallrabbitmq-server rabbitmqctlchange_passwordguestRABBIT_PASS(可以不设置保持默认) installandconfigureIdentityserviceonthecontrollernode: #mysql-uroot-p CREATEDATABASEkeystone; GRANTALLPRIVILEGESONkeystone.*TO'keystone'@'localhost'\ IDENTIFIEDBY'KEYSTONE_DBPASS'; GRANTALLPRIVILEGESONkeystone.*TO'keystone'@'%'\ IDENTIFIEDBY'KEYSTONE_DBPASS'; 生成tokenkeys: opensslrand-hex10 安装Keystone: apt-getinstallkeystonepython-keystoneclient vi/etc/keystone/keystone.conf [DEFAULT] admin_token=ADMIN_TOKEN写上前面生成的token: verbose=True [database] connection=mysql://keystone:KEYSTONE_DBPASS@controller/keystone [token] provider=keystone.token.providers.uuid.Provider driver=keystone.token.persistence.backends.sql.Token 同步数据库 su-s/bin/sh-c"keystone-managedb_sync"keystone 重启服务 servicekeystonerestart 删除默认数据库 rm-f/var/lib/keystone/keystone.db 定时清理过期令牌 (crontab-l-ukeystone2>&1|grep-qtoken_flush)||\ echo'@hourly/usr/bin/keystone-managetoken_flush>/var/log/keystone/keystone-tokenflush.log2>&1'\ >>/var/spool/cron/crontabs/keystone 生成一定的环境变量: visource.sh exportOS_SERVICE_TOKEN=ADMIN_TOKEN exportOS_SERVICE_ENDPOINT=http://controller:35357/v2.0 创建租户、角色 keystonetenant-create--nameadmin--description"AdminTenant" keystoneuser-create--nameadmin--passADMIN_PASS--emailEMAIL_ADDRESS keystonerole-create--nameadmin keystoneuser-role-add--tenantadmin--useradmin--roleadmin keystonerole-create--name_member_ keystoneuser-role-add--tenantadmin--useradmin--role_member_ keystonetenant-create--namedemo--description"DemoTenant" keystoneuser-create--namedemo--passDEMO_PASS--emailEMAIL_ADDRESS keystoneuser-role-add--tenantdemo--userdemo--role_member_ keystonetenant-create--nameservice--description"ServiceTenant" TocreatetheserviceentityandAPIendpoint: keystoneservice-create--namekeystone--typeidentity\ --description"OpenStackIdentity" keystoneendpoint-create\ --service-id$(keystoneservice-list|awk'/identity/{print$2}')\ --publicurlhttp://controller:5000/v2.0\ --internalurlhttp://controller:5000/v2.0\ --adminurlhttp://controller:35357/v2.0\ --regionregionOne keystone配置租户管理员 unsetOS_SERVICE_TOKENOS_SERVICE_ENDPOINT keystone--os-tenant-nameadmin--os-usernameadmin--os-passwordADMIN_PASS\ --os-auth-urlhttp://controller:35357/v2.0token-get keystone--os-tenant-nameadmin--os-usernameadmin--os-passwordADMIN_PASS\ --os-auth-urlhttp://controller:35357/v2.0tenant-list keystone--os-tenant-nameadmin--os-usernameadmin--os-passwordADMIN_PASS\ --os-auth-urlhttp://controller:35357/v2.0user-list keystone--os-tenant-nameadmin--os-usernameadmin--os-passwordADMIN_PASS\ --os-auth-urlhttp://controller:35357/v2.0role-list keystone--os-tenant-namedemo--os-usernamedemo--os-passwordDEMO_PASS\ --os-auth-urlhttp://controller:35357/v2.0token-get keystone--os-tenant-namedemo--os-usernamedemo--os-passwordDEMO_PASS\ --os-auth-urlhttp://controller:35357/v2.0user-list Youarenotauthorizedtoperformtherequestedaction,admin_required.(HTTP403) viadmin-openrc.sh exportOS_TENANT_NAME=admin exportOS_USERNAME=admin exportOS_PASSWORD=ADMIN_PASS exportOS_AUTH_URL=http://controller:35357/v2.0 videmo-openrc.sh exportOS_TENANT_NAME=demo exportOS_USERNAME=demo exportOS_PASSWORD=DEMO_PASS exportOS_AUTH_URL=http://controller:5000/v2.0 sourceadmin-openrc.sh ------------------- 安装nova-controller ------------------- 创建数据库 CREATEDATABASEnova; GRANTALLPRIVILEGESONnova.*TO'nova'@'localhost'\ IDENTIFIEDBY'NOVA_DBPASS'; GRANTALLPRIVILEGESONnova.*TO'nova'@'%'\ IDENTIFIEDBY'NOVA_DBPASS'; 注册nova服务用户 sourceadmin-openrc.sh keystoneuser-create--namenova--passNOVA_PASS keystoneuser-role-add--usernova--tenantservice--roleadmin keystoneservice-create--namenova--typecompute\ --description"OpenStackCompute" keystoneendpoint-create\ --service-id$(keystoneservice-list|awk'/compute/{print$2}')\ --publicurlhttp://controller:8774/v2/%\(tenant_id\)s\ --internalurlhttp://controller:8774/v2/%\(tenant_id\)s\ --adminurlhttp://controller:8774/v2/%\(tenant_id\)s\ --regionregionOne 安装novacontroller服务 apt-getinstallnova-apinova-certnova-conductornova-consoleauth\ nova-novncproxynova-schedulerpython-novaclient 编辑配置文件 vi/etc/nova/nova.conf [database] connection=mysql://nova:NOVA_DBPASS@controller/nova [DEFAULT] rpc_backend=rabbit rabbit_host=controller rabbit_password=RABBIT_PASS [DEFAULT] verbose=True auth_strategy=keystone my_ip=10.0.0.11(controllerip) vncserver_listen=10.0.0.11 vncserver_proxyclient_address=10.0.0.11 [keystone_authtoken] auth_uri=http://controller:5000/v2.0 identity_uri=http://controller:35357 admin_tenant_name=service admin_user=nova admin_password=NOVA_PASS [glance] host=controller 同步数据库 su-s/bin/sh-c"nova-managedbsync"nova 重启服务 servicenova-apirestart servicenova-certrestart servicenova-consoleauthrestart servicenova-schedulerrestart servicenova-conductorrestart servicenova-novncproxyrestart 脚本: foriinapicertconsoleauthschedulerconductornovncproxy;doservicenova-$irestart;done 删除默认数据库 rm-f/var/lib/nova/nova.sqlite ------------------ neutron-server -------------------- 在控制节点上创建数据库: mysql-uroot-p CREATEDATABASEneutron; GRANTALLPRIVILEGESONneutron.*TO'neutron'@'localhost'\ IDENTIFIEDBY'NEUTRON_DBPASS'; GRANTALLPRIVILEGESONneutron.*TO'neutron'@'%'\ IDENTIFIEDBY'NEUTRON_DBPASS'; 执行变量注册neutron用户 sourceadmin-openrc.sh keystoneuser-create--nameneutron--passNEUTRON_PASS keystoneuser-role-add--userneutron--tenantservice--roleadmin keystoneservice-create--nameneutron--typenetwork\ --description"OpenStackNetworking" keystoneendpoint-create\ --service-id$(keystoneservice-list|awk'/network/{print$2}')\ --publicurlhttp://controller:9696\ --adminurlhttp://controller:9696\ --internalurlhttp://controller:9696\ --regionregionOne 安装neutron-server服务 apt-getinstallneutron-serverneutron-plugin-ml2python-neutronclient 编辑配置文件 vi/etc/neutron/neutron.conf [DEFAULT] verbose=True rpc_backend=rabbit rabbit_host=controller rabbit_password=RABBIT_PASS auth_strategy=keystone core_plugin=ml2 service_plugins=router allow_overlapping_ips=True notify_nova_on_port_status_changes=True notify_nova_on_port_data_changes=True nova_url=http://controller:8774/v2 nova_admin_auth_url=http://controller:35357/v2.0 nova_region_name=regionOne nova_admin_username=nova nova_admin_tenant_id=SERVICE_TENANT_ID此ID下面命令产生 nova_admin_password=NOVA_PASS 执行脚本查看租户ID sourceadmin-openrc.sh keystonetenant-getservice 继续编辑配置文件 [keystone_authtoken] auth_uri=http://controller:5000/v2.0 identity_uri=http://controller:35357 admin_tenant_name=service admin_user=neutron admin_password=NEUTRON_PASS [database] connection=mysql://neutron:NEUTRON_DBPASS@controller/neutron 编辑ml2配置文件 vi/etc/neutron/plugins/ml2/ml2_conf.ini [ml2] type_drivers=flat,gre tenant_network_types=gre mechanism_drivers=openvswitch [ml2_type_gre] tunnel_id_ranges=1:1000 [securitygroup] enable_security_group=True enable_ipset=True firewall_driver=neutron.agent.linux.iptables_firewall.OVSHybridIptablesFirewallDriver 编辑nova配置文件 vi/etc/nova/nova.conf [DEFAULT] network_api_class=nova.network.neutronv2.api.API security_group_api=neutron linuxnet_interface_driver=nova.network.linux_net.LinuxOVSInterfaceDriver firewall_driver=nova.virt.firewall.NoopFirewallDriver [neutron] url=http://controller:9696 auth_strategy=keystone admin_auth_url=http://controller:35357/v2.0 admin_tenant_name=service admin_username=neutron admin_password=NEUTRON_PASS 同步数据库 su-s/bin/sh-c"neutron-db-manage--config-file/etc/neutron/neutron.conf\ --config-file/etc/neutron/plugins/ml2/ml2_conf.iniupgradejuno"neutron 重启服务 servicenova-apirestart servicenova-schedulerrestart servicenova-conductorrestart serviceneutron-serverrestart 验证neutron是否搭建成功 sourceadmin-openrc.sh neutronext-list 在控制节点mysql上创建glance数据库 CREATEDATABASEglance; GRANTALLPRIVILEGESONglance.*TO'glance'@'localhost'\ IDENTIFIEDBY'GLANCE_DBPASS'; GRANTALLPRIVILEGESONglance.*TO'glance'@'%'\ IDENTIFIEDBY'GLANCE_DBPASS'; 在keystone节点注册glance用户 sourceadmin-openrc.sh keystoneuser-create--nameglance--passGLANCE_PASS keystoneuser-role-add--userglance--tenantservice--roleadmin keystoneservice-create--nameglance--typeimage\ --description"OpenStackImageService" keystoneendpoint-create\ --service-id$(keystoneservice-list|awk'/image/{print$2}')\ --publicurlhttp://controller:9292\ --internalurlhttp://controller:9292\ --adminurlhttp://controller:9292\ --regionregionOne 安装并且配置glance服务 apt-getinstallglancepython-glanceclient vi/etc/glance/glance-api.conf [database] connection=mysql://glance:GLANCE_DBPASS@controller/glance [keystone_authtoken] auth_uri=http://controller:5000/v2.0 identity_uri=http://controller:35357 admin_tenant_name=service admin_user=glance admin_password=GLANCE_PASS [paste_deploy] flavor=keystone [glance_store] default_store=file filesystem_store_datadir=/var/lib/glance/images/ [DEFAULT] verbose=True 编辑配置文件 vi/etc/glance/glance-registry.conf [database] connection=mysql://glance:GLANCE_DBPASS@controller/glance [keystone_authtoken] auth_uri=http://controller:5000/v2.0 identity_uri=http://controller:35357 admin_tenant_name=service admin_user=glance admin_password=GLANCE_PASS [paste_deploy] flavor=keystone [DEFAULT] verbose=True 同步数据库: su-s/bin/sh-c"glance-managedb_sync"glance 重启服务 serviceglance-registryrestart serviceglance-apirestart 删除默认数据库 rm-f/var/lib/glance/glance.sqlite 下载镜像 mkdir/tmp/images cd/tmp/images wgethttp://cdn.download.cirros-cloud.net/0.3.3/cirros-0.3.3-x86_64-disk.img sourceadmin-openrc.sh glanceimage-create--name"cirros-0.3.3-x86_64"--filecirros-0.3.3-x86_64-disk.img\ --disk-formatqcow2--container-formatbare--is-publicTrue--progress 验证glance是否搭建成功 glanceimage-list 本文转自Devin 51CTO博客,原文链接:http://blog.51cto.com/devingeng/1582323

优秀的个人博客,低调大师

OpenStack Juno系列之计算节点搭建

OpenStackJuno系列之计算节点搭建 nova-compute安装配置 -------------------- apt-getinstallnova-computesysfsutils 编辑配置文件 vi/etc/nova/nova.conf [DEFAULT] verbose=True rpc_backend=rabbit rabbit_host=controller rabbit_password=RABBIT_PASS auth_strategy=keystone my_ip=MANAGEMENT_INTERFACE_IP_ADDRESS此处为控制节点管理地址10.0.0.31 vnc_enabled=True vncserver_listen=0.0.0.0 vncserver_proxyclient_address=MANAGEMENT_INTERFACE_IP_ADDRESS此处为控制节点管理地址10.0.0.31 novncproxy_base_url=http://controller:6080/vnc_auto.html [keystone_authtoken] auth_uri=http://controller:5000/v2.0 identity_uri=http://controller:35357 admin_tenant_name=service admin_user=nova admin_password=NOVA_PASS [glance] host=controller 查看机器是否支持虚拟化如果返回是0那说明不支持虚拟化则在配置文件里面修改为QEMU egrep-c'(vmx|svm)'/proc/cpuinfo 编辑配置文件 vi/etc/nova/nova-compute.conf [libvirt] virt_type=kvm 重启服务 servicenova-computerestart 删除默认数据库 rm-f/var/lib/nova/nova.sqlite 执行下变量验证nova服务是否搭建成功 sourceadmin-openrc.sh novaservice-list +----+------------------+------------+----------+---------+-------+----------------------------+-----------------+ |Id|Binary|Host|Zone|Status|State|Updated_at|DisabledReason| +----+------------------+------------+----------+---------+-------+----------------------------+-----------------+ |1|nova-conductor|controller|internal|enabled|up|2014-09-16T23:54:02.000000|-| |2|nova-consoleauth|controller|internal|enabled|up|2014-09-16T23:54:04.000000|-| |3|nova-scheduler|controller|internal|enabled|up|2014-09-16T23:54:07.000000|-| |4|nova-cert|controller|internal|enabled|up|2014-09-16T23:54:00.000000|-| |5|nova-compute|compute1|nova|enabled|up|2014-09-16T23:54:06.000000|-| +----+------------------+------------+----------+---------+-------+----------------------------+-----------------+ 查看镜像 novaimage-list ------------------- 配置计算节点网络 ------------------- 配置转发 vi/etc/sysctl.conf net.ipv4.conf.all.rp_filter=0 net.ipv4.conf.default.rp_filter=0 sysctl-p 安装neuron apt-getinstallneutron-plugin-ml2neutron-plugin-openvswitch-agent vi/etc/neutron/neutron.conf [DEFAULT] verbose=True rpc_backend=rabbit rabbit_host=controller rabbit_password=RABBIT_PASS auth_strategy=keystone core_plugin=ml2 service_plugins=router allow_overlapping_ips=True [keystone_authtoken] auth_uri=http://controller:5000/v2.0 identity_uri=http://controller:35357 admin_tenant_name=service admin_user=neutron admin_password=NEUTRON_PASS 编辑ml2配置文件 vi/etc/neutron/plugins/ml2/ml2_conf.ini [ml2] ... type_drivers=flat,gre tenant_network_types=gre mechanism_drivers=openvswitch [ml2_type_gre] ... tunnel_id_ranges=1:1000 [securitygroup] ... enable_security_group=True enable_ipset=True firewall_driver=neutron.agent.linux.iptables_firewall.OVSHybridIptablesFirewallDriver [ovs] ... local_ip=INSTANCE_TUNNELS_INTERFACE_IP_ADDRESS tunnel_type=gre enable_tunneling=True 重启服务 serviceopenvswitch-switchrestart 编辑nova配置 vi/etc/nova/nova.conf [DEFAULT] ... network_api_class=nova.network.neutronv2.api.API security_group_api=neutron linuxnet_interface_driver=nova.network.linux_net.LinuxOVSInterfaceDriver firewall_driver=nova.virt.firewall.NoopFirewallDriver [neutron] ... url=http://controller:9696 auth_strategy=keystone admin_auth_url=http://controller:35357/v2.0 admin_tenant_name=service admin_username=neutron admin_password=NEUTRON_PASS 重启服务 servicenova-computerestart serviceneutron-plugin-openvswitch-agentrestart 查看是否搭建成功 $sourceadmin-openrc.sh $neutronagent-list +--------------------------------------+--------------------+---------+-------+----------------+---------------------------+ |id|agent_type|host|alive|admin_state_up|binary| +--------------------------------------+--------------------+---------+-------+----------------+---------------------------+ ... |a5a49051-05eb-4b4f-bfc7-d36235fe9131|OpenvSwitchagent|compute1|:-)|True|neutron-openvswitch-agent| +--------------------------------------+--------------------+---------+-------+----------------+---------------------------+ 本文转自Devin 51CTO博客,原文链接:http://blog.51cto.com/devingeng/1582325

优秀的个人博客,低调大师

openstack windows 镜像密码注入的问题

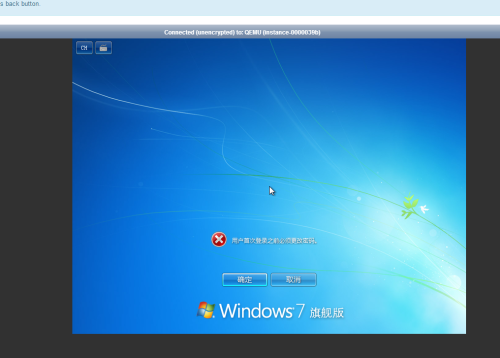
镜像制作过程网上一大堆, 问题表现在,可以通过cloudinit注入密码,但是注入后会提示首次登陆必须更改密码,谷歌了下似乎没人遇到这个问题,首先查看组策略,组策略中没有类似选项 如图 查看源代码 setuserpassword.py def _change_logon_behaviour(self, username, password_injected=False): """Post set password logic If the option is activated, force the user to change the password at next logon. """ if CONF.first_logon_behaviour == NEVER_CHANGE: return clear_text = CONF.first_logon_behaviour == CLEAR_TEXT_INJECTED_ONLY always = CONF.first_logon_behaviour == ALWAYS_CHANGE if always or (clear_text and password_injected): osutils = osutils_factory.get_os_utils() osutils.change_password_next_logon(username) 得知解决办法 要么在 cloud.conf中添加first_logon_behaviour = NEVER_CHANGE 要么直接修改这段代码 。 本文转自 superbigsea 51CTO博客,原文链接:http://blog.51cto.com/superbigsea/1854686

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册