首页 文章 精选 留言 我的

精选列表

搜索[启动管理器],共10000篇文章
优秀的个人博客,低调大师

deepin 用户自研字体管理器,现已上架应用商店

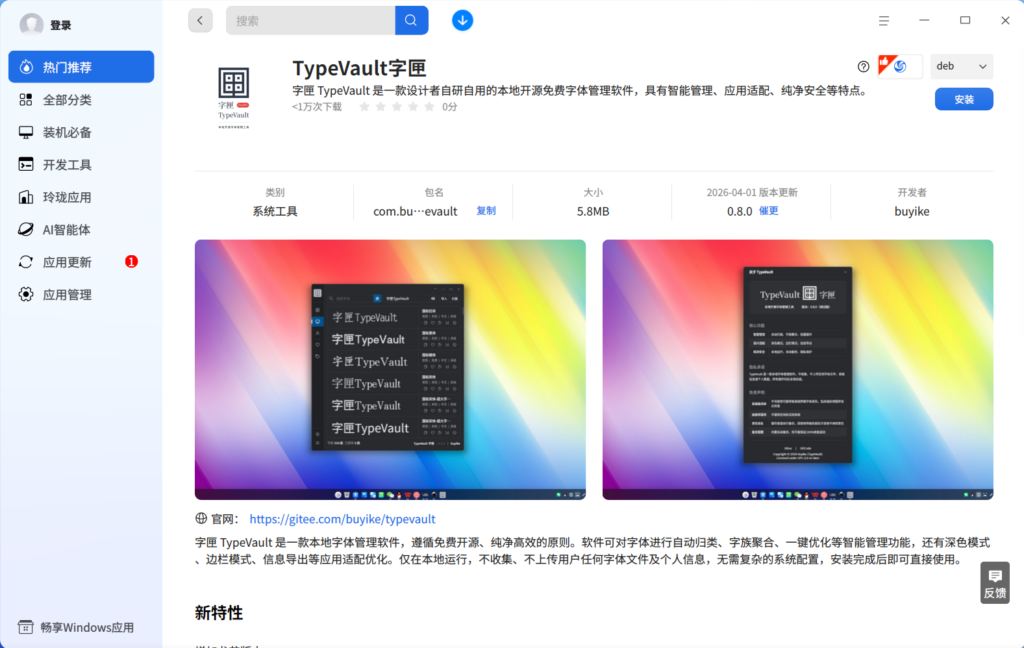
我是一名长期在 deepin 系统上工作的设计师,也是开源软件爱好者。在日常使用中我发现,Linux 平台缺少一款真正贴合日常需求、简单干净的本地字体管理工具。 抱着 “自己痛点自己解决” 的想法,经过几个月的构思、测试与不断打磨,这款由自身需求出发、结合产品思维、AI 辅助与技术朋友建议共同完成的工具TypeVault 字匣,现已更新至V0.8 稳定版本,并正式上架 deepin 应用商店,希望能真正帮大家解决字体管理的实际问题。 应用特性 TypeVault字匣是一款纯本地运行的字体管理工具,始终坚持免费开源、纯净高效的原则。应用全程在本地运行,不收集、不上传任何字体文件与个人信息,无需复杂配置,安装即用。目前已深度适配 deepin 等主流 Linux 系统,无论设计师还是普通用户,都能轻松上手、高效管理字体。 核心功能 易用安全 考虑到字体与系统稳定性相关,删除字体需先禁用,确认不影响系统正常运行后才可操作,同时设有二次确认弹窗,避免误触;禁用的字体可一键恢复,删除的字体还会自动备份,最大程度降低误操作带来的影响。 智能管理 应用可自动扫描本地字体,将其分为系统字体和用户字体两大类,二级分类进一步细化为中文、英文及其他语言,方便用户快速查找目标字体。同时支持字族聚合功能,同一字族的不同字重可统一管理,也能单独浏览切换,满足不同使用需求。 适配场景 应用支持边栏模式和深色模式,边栏可置顶,能与其他软件同时运行,无需频繁切换窗口,提升使用效率;字体名称可通过右键菜单或字体卡片一键导出,方便配合设计软件等其他应用使用,贴合日常操作习惯。 使用说明 1.首次打开应用,需先点击右上角的扫描功能,扫描系统现有字体。扫描完成后,应用会弹出统计面板,面板包含字体统计、语言分类、核心字体和重复字体四部分,会按字体来源统计系统字体与用户字体的数量,同时列出系统核心字体及重复字体的名称,帮助大家快速了解自身系统的字体情况。 2. 应用的窗口模式和边栏模式,可在右键菜单中快速切换,其中窗口模式为默认模式。字体搜索、预览文字功能置于应用顶部显眼位置,同时配备字族开关、字号设置,以及导入字体、重新扫描字体等常用功能,方便大家快速操作。 3.主内容区的字体卡片采用左右布局,左侧仅显示预览文字,无多余元素干扰,便于字体预览与对比;右侧为操作区,可在此对字体进行各类相关操作。此外,字体卡片的显示内容,大家可根据自身喜好和使用需求,在设置面板中自行调整。 4. 在设置面板最下方,还提供了一键禁用、一键删除字体的功能,帮助大家快速批量管理系统字体。为了方便大家更好地使用和管理软件,应用还配备了帮助面板,对各项设置、分类及操作进行详细解说,新手也能快速上手。 开发经验分享 作为非技术人员,我的开发思路很实在:先把自己的产品思路和需求整理清楚,再向 AI 提出完整的产品构想与功能方向,拿到初步方案后,找懂技术的朋友深入交流、验证可行性,再把朋友的专业建议整理后交给 AI 持续优化、迭代调教,一步步把想法落地成可运行的产品。 一些 AI 好帮手: 开源与交流 这款应用最初是为满足自身使用需求开发的,目前已正式开源,希望能得到大家的使用和宝贵建议,进一步完善功能,为 deepin 系统生态贡献一份微薄之力。 项目代码仓库:https://gitee.com/buyike/typevault 可查看源码、获取安装包,欢迎 star、fork 参与项目优化。 大家也可前往deepin 论坛-字匣专帖交流使用心得、反馈问题。

优秀的个人博客,低调大师

🔥🔥🔥SDK 版本管理器 Version-Manager 发布 v0.6.3 !!!

官方主页:https://docs.vmr.us.kg/#/zh-cn/(在github上,可能需要代理) 注意:不要去gitee仓库star,gitee只是一个被动同步仓库,也没有binaries。了解和关注最新的版本,请到github仓库。 特点: 1、支持60+编程语言和工具。 2、支持对每个项目锁定SDK版本,使用cd命令切换,或者IDE/编辑器打开项目时,自动切换版本。 3、支持MacOS/Windows/Linux。 4、符合直觉的交互式TUI,TUI中有快捷按键提示,用户输入更少,同时也无需记忆各种命令。 5、支持代理设置,多线程下载,自定义下载源等。 6、无需插件,开箱即用。 7、更快,更简单,更稳定。 github当前star数:617 感兴趣的童鞋可以前往文章开头的链接围观。

优秀的个人博客,低调大师

SAP ABAP SM50事务码和Hybris Commerce的线程管理器

ABAP的SM50查看当前server可用的dialog process。 Hybris 查看某个thread当前detail状态: "TaskExecutor-junit-3459-TriggerTask [8796093416374]" prio=5 tid=0x3459 nid=0xd83 TIMED_WAITING - stats: cpu=0 blk=-1 wait=-1java.lang.Thread.State: TIMED_WAITING at sun.misc.Unsafe.park(Native Method) parking to wait for java.util.concurrent.locks.AbstractQueuedSynchronizer$ConditionObject@3f5b1c05 java.util.concurrent.locks.LockSupport.parkNanos(LockSupport.java:215) at java.util.concurrent.locks.AbstractQueuedSynchronizer$ConditionObject.awaitNanos(AbstractQueuedSynchronizer.java:2078)at java.util.concurrent.LinkedBlockingQueue.poll(LinkedBlockingQueue.java:467)at java.util.concurrent.ThreadPoolExecutor.getTask(ThreadPoolExecutor.java:1066)at java.util.concurrent.ThreadPoolExecutor.runWorker(ThreadPoolExecutor.java:1127)at java.util.concurrent.ThreadPoolExecutor$Worker.run(ThreadPoolExecutor.java:617)at java.lang.Thread.run(Thread.java:745)at de.hybris.platform.core.threadregistry.RegistrableThread.internalRun(RegistrableThread.java:145)at de.hybris.platform.core.threadregistry.RegistrableThread.run(RegistrableThread.java:135)Locked synchronizers: count = 0这个功能相当于ABAP的SM50里双击某个dialog process看到的detail callstack。 本文来自云栖社区合作伙伴“汪子熙”,了解相关信息可以关注微信公众号"汪子熙"。

优秀的个人博客,低调大师

OpenAI 启动“修补地球”网络安全计划

2026 年 6 月 23 日,OpenAI 正式发布了一项名为 "Patch the Planet"(修补地球)的网络安全计划。这个名字来自 1995 年经典黑客电影《Hackers》中的台词 "Hack the Planet",但它的使命恰好与破解相反——OpenAI 要做的不是攻破系统,而是修补它们。这项计划是 OpenAI 旗下 Daybreak 网络安全项目的最新扩展,由一个简单但长期被忽视的洞察驱动:AI 发现漏洞的速度已经远远超过了人类维护者修复它们的速度。 OpenAI 引用 Linux 基金会和哈佛大学的研究数据指出了一个结构性的失衡:在广泛使用的开源项目中,94% 的项目由不到 10 名开发者维护了超过 90% 的代码。当 AI 驱动的漏洞扫描工具可以在几分钟内生成数百条发现时,一个只有两三个志愿维护者的项目根本没有能力逐一审查、验证和修复。漏洞发现和修补之间的管道已经断裂——准确地说,这条管道从未被设计用来承受 AI 时代的吞吐量。Patch the Planet 试图用 AI 来修复 AI 自己造成的不对称:既然 AI 可以加速发现,那就可以同样用它来加速修复,但前提是每一个补丁在到达人的手中之前都经过了另一个人——而不是另一个 AI——的检查。 计划的具体运作方式值得仔细拆解。OpenAI 与安全公司 Trail of Bits 联合主导,并与漏洞协调平台 HackerOne 及安全研究机构 Calif 合作。专业安全研究人员使用 GPT-5.5-Cyber——一个专门针对网络安全任务微调的模型——配合 Codex Security 代码分析插件,对参与项目的代码库进行扫描、验证漏洞、去重报告,并生成可直接合并的补丁。关键的一步在于:每一个由 AI 生成的漏洞发现,在送达项目维护者之前,都必须经过人类安全工程师的人工审核。这个设计刻意避免了"AI 生成大量低质量报告淹没维护者"的风险——OpenAI 显然从过去一年中开发者社区对 AI 安全扫描工具的抱怨中学到了教训。 首周的成果令人印象深刻。Trail of Bits 组织了 25 名安全工程师,在 5 天内对 19 个项目进行了集中审查,发现了数百个潜在问题,已有数十个补丁被合并。值得记录的发现包括:OpenBSD 内核中一个存在了 23 年的 use-after-free 漏洞——这个漏洞的年龄意味着它穿越了从拨号上网到 AI 时代的整个互联网历史;Chrome V8 JavaScript 引擎中的 5 个可利用漏洞;Safari WebKit 中的超过 10 个漏洞;以及 Firefox 中的一个 WebAssembly 关键漏洞——该漏洞在 Pwn2Own Berlin 黑客大赛前一天被修补,之后 6 支注册参赛队伍中有 5 支退出了 Firefox 赛道的争夺,本质上等于 OpenAI 的安全研究人员提前"端掉"了整个比赛。dnsmasq 的案例尤其有趣:Codex Security 在沙箱模式中发现了一个漏洞,其模式与后来分配给 dnsmasq 的 4 个 CVE 编号中的部分高度匹配,表明系统可以在官方分配之前就识别出漏洞类型。 在更广的规模上,Codex Security 自 2026 年 3 月研究预览以来已扫描了超过 30,000 个代码库、分析了超过 3,000 万次代码提交,超过 70,000 个发现被人类审核员确认为已修复,另有超过 500,000 个发现被自动判定为已修复。目前已确认参与 Patch the Planet 的项目超过 30 个,包括 cURL、Go、Python、Sigstore 和 pyca/cryptography 这些互联网基础设施级别的关键项目。参与项目可获得 6 个月的 ChatGPT Pro、Codex Security 访问权限和 API 额度。 GPT-5.5-Cyber 的基准测试成绩为这一系列动作提供了数据支撑:在网络安全专项测试 CyberGym 上得分 85.6%(对比 Claude Opus 为 81.8%,标准 GPT-5.5 为 81.8%,Anthropic Mythos 5 为 83.8%);在漏洞利用测试 ExploitGym 上得分 39.5%(标准 GPT-5.5 仅为 25.95%);在 SEC-bench Pro 上得分 69.8%。值得注意的是,GPT-5.5-Cyber 不对外开放,仅通过"Trusted Access for Cyber"计划向经过审查的防御者组织提供——这个访问控制机制本身就是一个值得关注的安全策略选择。 与此同时,OpenAI 还宣布了 Daybreak 网络合作伙伴计划,初始名单包括 Cisco、CrowdStrike、Palo Alto Networks、IBM、Cloudflare、Wiz、SentinelOne 等约 30 家安全厂商。政府层面的可信访问协议已与美国、英国、澳大利亚、加拿大、法国、德国、日本、韩国以及欧盟 ENISA 签署。这些布局表明 Patch the Planet 不仅仅是一项公益性质的漏洞修补计划——它是 OpenAI 在网络安全市场中建立基础设施级地位的战略举措,同时也在 Anthropic 的 Mythos 5 因白宫出口管制问题被撤回之后,为 OpenAI 争取到了一个重要的竞争窗口。 Patch the Planet 背后的竞争动态同样值得关注。就在这项计划发布前不久,Anthropic 的网络安全专用模型 Mythos 5 因白宫出口管制审查被撤回——该模型被评估为"对国家级网络安全防御具有重要战略价值",美国政府不希望它通过 API 接口被境外用户访问。 这为 OpenAI 在网络安全专用 AI 领域创造了一个难得的窗口期:GPT-5.5-Cyber 在大多数基准上的成绩略低于 Mythos 5(CyberGym 85.6% vs 83.8% 实际上是持平或略优,但 Mythos 在 ExploitGym 上的成绩未公开),但 OpenAI 通过"Trusted Access for Cyber"的准入控制机制、30 家安全厂商的合作网络和 9 个国家政府级别的合作协议,在生态布局上迅速建立起了先发优势。Patch the Planet 的开源漏洞修补计划在战略层面还有一个精妙之处:它把 OpenAI 的角色从"技术供应商"重新定位为"社区共建者",这在开源社区长期对 AI 公司持怀疑态度的情况下,是一种精心设计的信任建设。 但就在 Patch the Planet 发布的同一天,一个令人哭笑不得的小插曲发生了:开发者在 GitHub 上发现 Codex CLI 工具在本地以约 5MB/s 的速度持续向 SQLite 日志文件写入数据,按此速率一年可达约 640TB,足以耗尽一块消费级 SSD 的写入寿命。OpenAI 随后确认已在最新版本中修复了这个问题。这个插曲恰好提醒了所有人:即使是用来修补地球漏洞的工具,自己也可能带着 bug 上线。 但如果从积极的角度看,这正是 Patch the Planet 存在的理由——如果连 OpenAI 自己最受关注的 CLI 工具都存在未被发现的问题,那么互联网上那数以万计的、由两三个志愿者维护的关键开源项目中潜藏着多少漏洞,就更是一个几乎不敢想象的数字。Codex 的日志 bug 在一天之内被发现、确认并修复,这个速度本身恰好证明了 OpenAI 想要通过 Patch the Planet 推广到整个开源生态中的那种工作方式是可以奏效的。问题不在于工具是否有 bug,而在于发现和修复之间的管道是否畅通。Patch the Planet 试图建造的,正是那条管道。 参考来源: OpenAI: Patch the Planet IT Brief: OpenAI expands Daybreak with patching tools & partners Wired: OpenAI Launches Full-Scale Effort to Patch Open-Source Bugs https://github.com/openai/codex/issues/28224

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册