首页 文章 精选 留言 我的

精选列表

搜索[AIOps最佳实践],共10000篇文章
优秀的个人博客,低调大师

Kubernetes日志采集与分析的最佳实践 资料下载

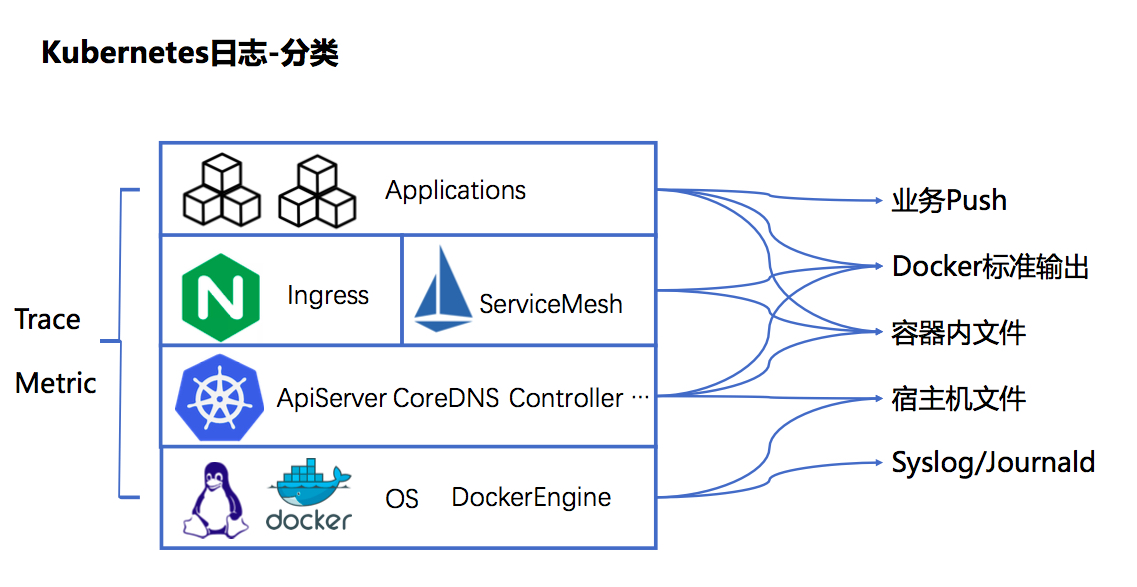
本次课程以动手环节为主,主要讲解如何采集Kubernetes中的各种日志数据,构建中心化日志仓库,包括业务应用日志、Kubernetes平台日志、ServiceMesh/Istio日志、Ingress日志等。此外还将介绍如何基于日志进行实时数据分析、告警、可视化等。分享嘉宾:阿里云日志服务技术专家 元乙直播视频全程链接:https://yq.aliyun.com/live/845PPT精彩内容一览:PPT下载地址:https://yq.aliyun.com/download/3311 Kubernetes社区大群欢迎你 进群方式:1.点击链接即可入群:https://dwz.cn/G2EELckH2.扫描下方二维码进群

优秀的个人博客,低调大师

智能污水处理系统的最佳实践

作者:阿里云MVP 王俊杰 一、项目介绍 1.1 目前现状及存在问题 近年来,我国污水处理行业逐渐进入迅速发展的阶段,中国城市污水处理无论在数量还是质量上都得到了迅速的发展。现如今大部分的污水处理厂都处于自动化、人工化、半自动化等生产模式,很多在运行管理模式上仍存在很多弊端。 由于污水处理企业下属厂区分布零散,很多生产环节需要依靠人工来运营维护,无法远程对各水厂自动化设备进行管理,需要相关人员跑场操控,人工巡视成本高,工作效率低。同时污水处理厂相关的运行数据统计源头不一,导致多头统计,不仅造成资源浪费,相关管理人员也无法清晰掌控各厂区的水质、产量、能耗、设备维修等数据。 另外,污水处理过程中药品添加的剂量,以及设备启停的管控,都是依靠人工经验操作,缺乏科学的指导,很大程度上造成药品、电力能耗的资源的浪费,不仅增加污水处理厂的运行管理成本,还

优秀的个人博客,低调大师

【最佳实践】如何搭建反向代理服务访问OSS资源?

1.当前存在的问题 无法通过固定的IP方式访问OSS:阿里云OSS通过Restful API方式对外提供服务。最终用户通过OSS默认域名或者绑定的自定义域名方式访问(例如:https://your_bucketname.oss-cn-hangzhou.aliyuncs.com/your_object ) 。您可以通过域名解析的方式获取某个Bucket域名对应的临时IP,但是由于阿里云OSS自身安全机制,Bucket域名对应的IP是会随机发生变化的。因此,您无法获取某个Bucket对应的长期有效IP地址。而某些企业由于安全机制,需要在出口防火墙配置策略,以限制内部员工和业务系统只能访问指定的公网IP。 互联网用户无法直接访问金融云OSS:由于金融云网络架构限制,金融云内网类型的Bucket只能在金融云内部访问。不支持在互联网上直接访问金

优秀的个人博客,低调大师

Docker 官方出品丨Docker 最佳实践系列指南(一)

本文首发自“Docker公司”公众号(ID:docker-cn)编译丨小东每周一、三、五 与您不见不散! Docker 企业版 (Docker EE) 是 Docker Inc 推出的旨在用于整条软件供应链的企业级容器平台。它是一种完全集成的解决方案,用于开发、部署和管理基于容器的应用程序。借助集成的端到端安全性,Docker EE 通过对您的基础架构进行抽象,使应用可以无缝地从开发转入生产,从而实现了应用程序的可移植性。 您将学到的知识 此参考架构描述了一种标准的生产级 Docker EE 部署。它还详细说明了 Docker EE 的各种组件,包括它们如何工作,如何自动化部署,如何管理用户和团队,如何为平台提供高可用性,以及如何管理基础架构。 本文将不会提供某些特定于环境的配置细节。例如,各种云平台和本地部署基础架构上的负载均衡器有很大差异。对于这些类型的组件,提供了对于特定于环境资源的一般指导原则。 了解 Docker 组件 从开发到生产,Docker EE 为本地以及云端的容器化应用程序提供了无缝的平台。Docker EE 分为三个级别,以满足不同的应用需求。Docker EE 标准版(原名 Docker Datacenter)和 Docker EE 高级版都包含下列组件: Docker EE 基础版(原名“商业支持版”或“CS”引擎),即商业支持的 Docker 容器运行时和平台; Universal Control Plane (UCP),基于 Web 的统一集群和应用管理解决方案; Docker Trusted Registry (DTR),具有弹性的安全镜像管理仓库; 它们合在一起提供了一套集成解决方案,其设计目的如下: 捷性性 — 使用 Docker API 与平台对接,确保可运作的功能不会拖慢应用程序交付速度; 可移植性 — 平台将为应用程序的基础架构的详细信息进行抽象; 可控性 — 环境在默认情况下是安全的,提供鲁棒的访问控制,以及所有操作的日志记录; 为了实现这些目标,平台必须具备弹性和高度的可用性。此参考架构演示了这种鲁棒的配置。 Docker EE 基础版 Docker EE 平台负责容器级别的操作,与 OS 进行交互,提供 Docker API,并运行 Swarm 集群。该引擎也是包括 OS 资源、联网和存储在内的基础架构的集成点。 Universal Control Plane(UCP) UCP 通过提供集成的应用管理平台来扩展 Docker EE 基础版。它既是用户的主要交互点,也是应用的集成点。UCP 在集群中的所有节点上运行代理程序来监视它们,并且在控制器节点上运行一组服务。这些服务包括用于管理用户的身份服务,用于用户和集群 PKI 的认证中心 (CA),提供 Web UI 和 API 的主控制器,用于 UCP 状态的数据存储,以及用于向后兼容的经典 Swarm 服务。 Docker Trusted Registry(DTR) DTR 是一个由 UCP 管理并与其集成的应用程序,它提供 Docker 镜像分发和安全服务。DTR 使用 UCP 的身份服务提供单点登录 (SSO),并建立相互信任,从而与其 PKI 集成。它以一组服务的形式运行于一个或多个从节点,其中包括用于存储和分发镜像的镜像库、镜像签名服务、Web UI、API 和用于镜像元数据和 DTR 状态的数据存储。 Swarm Mode 为了提供基于若干节点的无缝集群,DDC 需要依靠 Docker swarm mode 功能。Swarm mode 将节点分为工作节点(运行定义为服务的应用工作负载的节点)和管理节点(负责维护所需状态、管理集群的内部 PKI 和提供 API 的节点)。管理节点也可以运行工作负载。在Docker EE 环境中,它们运行的是 UCP 控制器,而不应该运行其他任何项目。 Swarm mode 服务模型为工作负载提供一种声明式所需状态,可扩展到若干个任务(服务的容器),可以通过稳定的可解析名称访问,而且可以选择暴露端点。可以从任何节点在全集群保留端口上访问暴露的服务,它们通过网格路由(使用 Linux 内核中的高性能交换的快速路由层)与任务通信。这一组功能实现了服务的内部和外部可发现性,UCP 的 HTTP 网格路由 (HRM) 则添加了主机名到服务的映射。 一种标准部署架构 本节演示 Docker EE 的一种标准生产级架构,它使用 10 个节点:3 个 UCP 控制器,3 个用于 DTR 的节点,以及 4 个用于应用工作负载的工作节点。工作节点的数量是任选的,大多数环境会根据应用需求增加工作节点数量,这不会改变架构或集群配置。 对环境的访问是通过 3 个负载均衡器(或 3 个负载均衡器虚拟主机)实现的,它们有与 UCP 控制器、DTR 从节点和集群中运行的应用对应的 DNS 条目。 DTR 从节点使用共享的镜像存储。本节中会论述与 S3 兼容的对象存储(默认)以及 NFS 存储。 节点大小 一个节点就是集群(虚拟或物理)中的一台运行Docker 引擎的机器。在配置每个节点时,都要给它分配一个角色:UCP控制器、DTR 或工作节点,从而使它们受到针对运行中的应用工作负载的保护。 要在 CPU、RAM 和存储资源方面确定节点应有的大小,请考虑下列因素: 所有节点都应该至少达到 UCP 2.2 的最低要求:2 GB RAM 和 3 GB 存储空间。更详细的要求请参见 UCP 文档。 应该为 UCP 控制器节点提供高于最低要求的资源,但如果这些节点上不运行其他任何项目,则不必分配太多资源。 理想的工作节点大小将根据您的工作负载而定,所以定义通用的标准大小是不可能的。 其他考虑因素包括目标密度(平均每个节点的容器数量)、需要一种标准节点类型还是多种类型,以及可能影响大小选择的其他运行考虑。 如有可能,应该通过试验和实际工作负载测试来确定节点大小,而且应该通过反复迭代来优化。下列做法是很好的起点:在您的环境中选择一种标准或默认的机器类型,并且仅使用这种机器的大小。如果标准机器类型提供的资源多于 UCP 控制器的需求,那么就应该为这些节点选择更小的节点大小。无论最初的选择是什么,务必监视资源使用情况和成本以改进模型。 两种示例方案: 一种标准节点大小:2 个 VCPU,8 GB RAM,20 GB 存储空间; 两种节点大小:2 个 VCPU,8 GB RAM,20 GB 存储空间,用于 UCP 控制器;4 个 VCPU,64 GB RAM,40 GB 存储空间,用于工作节点; 根据您选择的 OS,Docker 引擎的存储配置可能需要一些规划。请参阅支持矩阵以了解哪些存储驱动程序被支持用于您的主机 OS。如果您使用 RHEL 或 CentOS,这一点尤其重要,因为它们使用 device mapper 及 direct-lvm。 负载均衡器 负载均衡器的配置应该在安装之前完成,包括 DNS 条目的创建。大多数负载均衡器应该都能与 Docker EE 配合工作。仅有的要求是 TCP 透传和在 HTTPS 端点上执行健康检查的能力。 在我们的示例架构中,三个 UCP 控制器确保了在节点发生故障或控制器重新配置时的 UCP 弹性。通过 GUI 或 API 对 UCP 的访问始终是使用 TLS 完成的。负载均衡器配置为在端口 443 上进行简单的 TCP 透传,并使用位于 https:///_ping 的定制 HTTPS 健康检查。 务必为 UCP 主机创建 ucp.example.com 之类的 DNS 条目,并指向负载均衡器。 三个 DTR 从节点的设置与 UCP 控制器的设置类似。在这些节点上同样使用 TCP 透传至端口 443,但健康检查是在 https:///health。 为 DTP 主机创建 dtr.example.com 之类的 DNS 条目,并指向负载均衡器。务必使该条目尽可能简洁,因为它将是镜像全名的一部分。例如 user_a 的 webserver 镜像将名为 dtr.example.com/user_a/webserver。 通过应用负载均衡器可访问通过 UCP 的 HTTP 网格路由 (HRM) 暴露的服务 HTTP 端点。HRM 提供一个反向代理,将域名映射到暴露端口且连接到ucp-hrm Overlay 网络的服务。例如 voting 应用暴露 vote 服务的端口 80。HRM 将 http://vote.apps.example.com 映射到 ucp-hrm Overlay 网络上的此端口,而应用 LB 本身将 *.apps.example.com 映射到集群中的节点。 有关 UCP 上的应用负载均衡的更多详细信息,请参见 Universal Control Plane 2.0 服务发现与负载均衡。 DTR 存储 DTR 通常需要存储大量镜像。它使用的是外部存储(S3、NFS 等),而不是节点存储,因此可以在 DTR 从节点之间共享。DTR 在从节点之间复制元数据和配置信息,但不在镜像层本身之间复制。要确定存储大小,请以环境中使用的现有镜像的大小为起点进行调整。 最好使用环境中现有的存储解决方案,使镜像存储能够得益于现有的操作经验。如果您必须选择新的解决方案,请考虑使用与 S3 兼容的对象存储,它会更密切地映射到镜像库操作。 请参阅用于 Docker CaaS 的存储解决方案简介来了解关于选择存储解决方案的更多信息。

优秀的个人博客,低调大师

高德地图基于阿里云MaxCompute的最佳实践

云计算带来的变革不言而喻,作为一种新型的IT交付模式,切实为企业节省IT成本、加快IT与企业业务结合效率、提升创新能力、加强管理水平以及增强系统本身的可靠性等方面提供巨大支持,是企业实现新发展的重要途径,它已然成为全球IT产业的主流声音。 为此,CSDN记者日前采访了国内最早一批提供地图API互联网服务商高德的高级运维专家曾伟,从运维的角度分享了高德上云的背后故事和带来的好处、云上架构、运维核心价值的变化等,最终实现了应用服务可用性上升到99.99%,同比提升了5倍,以及运维人员从原先的45人降到16人。他也表示,企业应当及时抓住云计算技术带来的新机遇,针对自身不足,实施相应的技术和业务变革,拥抱云计算,充分发挥云计算技术在企业管理中的作用,从而增强企业的竞争能力。 高德的IT化信息化之路 高德于2002年成立,这十几年的发展使得高德产

优秀的个人博客,低调大师

Fastai深度学习课程的八大最佳实践

去年九月,我参加了《Practical Deep Learning for Coders(第一部分)》的课堂,由Fastai社区的Jeremy Howard教授,它将于2018年1月份可在慕课网上线。经过七周的时间,我学会了很多技能: 1.使用预训练模型构建世界一流的图像分类器; 2.从调查过的数据集中构建语言模型的情感分析工具; 3. 如何对结构化数据集进行深度学习; 4. 如何使用深度学习通过协同过滤构建构建推荐引擎。 上述工作都是通过Jupyter笔记本的高效接口以及PyTorch提供的fastai深度学习库来完成。本文介绍了这8种技术,在每种技术中,我将用较为简短的fastai代码片段概括其基本思想,并在括号内指出该技术是否普遍使用(在做图像识别和分类,自然语言处理,构建结构化数据或协同过滤时,深度学习是否适用?),或者具体

优秀的个人博客,低调大师

关于iOS应用设计的一些最佳实践

时刻铭记着views的生命周期 不要在init的方法中访问self.view 使用data source protocols(数据源协议)来明显地将data从view上区分开来 UIViewController 使用已经存在的navigationitem对象 NSObject 在头文件中仅暴露公有属性和方法 Debugging 使用lldb来进行测试 使用NSZombieEnabled来发现内存泄露 ----------------------------------------------------------------------------------------------------------------------- 时刻铭记着views的生命周期 不断地提醒自己,在任何时候,你的view都可能被销毁 (1) 不要在init的方法中访问self.view 你永远不应该在你的controller的init方法中访问self.view。这么做总是会导致很多难于调试的bug,因为在收到一个内存警告之后init的逻辑将无法再次执行一遍。 考虑下面这个简单的例子: - (id)initWithNibName:(NSString *)nibNameOrNil bundle:(NSBundle *)nibBundleOrNil { if ((self = [super initWithNibName:nibNameOrNil bundle:nibBundleOrNil])) { self.view.backgroundColor = [UIColor underPageBackgroundColor]; } return self; } 想象一下这个controller是一个navigation stack(注:iOS中使用栈的结构来管理那些navigationController相关的视图对象)的根对象,与此同时一个内存警告发生了(收到内存警告如果没有正确处理,iOS系统会销毁一些视图以释放内存空间)。当我们返回到该控制器的时候,该视图将不再以underPageBackgroundColor作为其背景色。这会给调试带来麻烦,即便是对于那些有经验的iOS工程师也是如此。 (2) 使用data source protocols(数据源协议)来明显地将数据从视图上区分开来 当你正在设计一个视图来与数据集进行交互的时候,你总是应该通过一个data source protocol来获取数据,而不是通过暴露访问器(setter)的形式。视图不是数据的容器,所以不应该让它们承受这样的“罪责”。正确的做法是,视图应该被当做一个“失去存在感”的可扩展的组件,在任何时候都是。 作为一个一般性的通用法则,在视图上的任何超出静态展现的信息都应该通过data source或者delegate来获取。 UILabel就是一个不需要datasource的视图,它是个很好的示例。它所有的属性通常都被设置一次,并且通常在视图的生命周期内都不期待被改变。 而从另一方面来说,UITableView是一个需要data source来提取数据的好例子。让我们想象一下当我们使用UITableView的时候不是通过一个datasource而是仅仅通过提供setter的情况将会是什么样子。 如果真是这样设计的话,当开发者企图使用table view对象来存储他们的数据的时候,将会导致不可避免的滥用。当收到内存警告,table view 不可避免地被释放时,数据也将一同消失(因为它通过setter存储在tableview对象内部)。这意味着我们需要存储的数据能够在任何情况下北table view的多个实例在其生命周期内可以访问。 UIViewController view controller用来完成model与view之间的绑定 (1)使用已存在的navigation item对象 每一个UIViewController的实例都有一个navigationItem属性,它应该被用来指定左/右导航按钮以及标题视图。你不应该创建一个UINavigationItem 对象,因为在你访问self.navigationItem的时候UIViewController的基类实现将自动帮你创建一个。简单地使用self.navigationItem来访问并为其设置属性: // UIViewController will automatically create the navigationItem object. self.navigationItem.rightBarButtonItem = doneButton; NSObject (1) 在头文件中仅暴露公有属性和方法 obj-c允许你在一个category interface(.m文件中)定义私有的属性。利用这个特性提供更好地访问限制吧。 这等价于通过@provate进行定义,并且能够带来一些额外的好处——对于代码的修改不需要重新编译并且不影响其他对象的内部结构。在一个大型项目中,这是大有裨益的。 示例: ViewController.h @interface ViewController : UIViewController @property (nonatomic, readonly, assign) NSInteger objectId; @end ViewController.m #import "ViewController.h" @interface ViewController() @property (nonatomic, readwrite, assign) NSInteger objectId; // Notice that this property doesn't need to be in the .h. Objective-C will create this // property on the fly! @property (nonatomic, readwrite, retain) UILabel* objectLabel; @end @implementation ViewController @synthesize objectId; @synthesize objectLabel; ... @end Debugging (1)使用lldb来进行测试 lldb允许你检查类的属性,不需要在对象的实例上有明确地定义 (2)使用NSZombieEnabled来发现内存泄露 当NSZombieEnabled被使用,那些从内存中被释放的对象都将被保存为“zombies”。如果在未来的某个时间你企图再次访问这些已被释放的对象。这对于你去判断在什么地方发生内存泄露将会大有帮助。 (注:关于这两个debug的配置,请自行google) 原文发布时间为:2012-09-10 本文作者:vinoYang 本文来自云栖社区合作伙伴CSDN博客,了解相关信息可以关注CSDN博客。

优秀的个人博客,低调大师

高级安全Windows防火墙概述以及最佳实践

简介 在Windows NT6.0之后微软推出了高级安全Windows防火墙(简称WFAS),高级安全Windows防火墙是分层安全模型的重要部分,通过为计算机提供基于主机的双向网络通讯筛选, 高级安全Windows防火墙 阻止未授权的网络流量流向或流出本地计算机。高级安全 Windows 防火墙 还是用网络感知,以便可以将相应安全设置应用到计算机连接到的网络类型。Windows 防火墙和 Internet 协议保护 (sec) 配置设置集成到名为 高级安全 Windows 防火墙 的单个 Microsoft 管理控制台 (MMC),高级安全Windows防火墙也成为网络隔离策略的重要部分。 适用场景 作为一个运维人员,越来越多的用户反映服务器被恶意攻击,密码被暴力破解等等,其实大多数原因都是自己给那些“入侵者”留的“后门”导致的。入

优秀的个人博客,低调大师

VPC最佳实践(二):VPC内如何使用云产品

大家知道,专有网络VPC(Virtual Private Cloud)是隔离的私有网络,默认情况下,VPC之间是无法通过私网通信的,VPC内的ECS也无法访问公网或者被公网访问,VPC更不能通过私网访问经典网络。那么就有一个问题,VPC内应该如何使用云产品呢? 云产品一般会提供如下几种网络访问能力 一是公网访问能力 如SLB提供了公网实例,VPC ECS可以通过绑定EIP提供公网访问能力,RDS 经典网络提供了外外访问域名等。 二是私网访问能力 私网访问相比公网访问更安全,更稳定,适合内部调用。私网访问能力又分为经典网络私网访问和专有网络(VPC)私网访问。 本文用于说明专有网络(VPC)私网访问,即用户在VPC内如何通过私网访问云产品。 注:阿里云95%以上需要支持VPC的产品都已经完成支持 首先,要避免一个误区,需要内部访问的云产

优秀的个人博客,低调大师

Greenplum 最佳实践 - 什么时候选择bitmap索引

标签 PostgreSQL , Greenplum , bitmap index 背景 PostgreSQL 目前支持8种索引接口,包括B-Tree, hash, gin, gist, sp-gist, brin, rum, bloom。 Greenplum 目前支持B-Tree, GiST, bitmap三种索引接口。 用户可以根据不同的数据类型,不同的请求类型,使用不同的索引接口建立相应的索引。例如对于数组,全文检索类型,可以使用GIN索引,对于地理位置数据,范围数据类型,图像特征值数据,几何类数据等,可以选择GiST索引。 PG的八种索引的介绍,可以参考bruce写的index internal、源码以及如下文档 http://leopard.in.ua/2015/04/13/postgresql-indexes#.WRHHH_mGOiQ

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册