首页 文章 精选 留言 我的

精选列表

搜索[非自回归核心技术],共10000篇文章
优秀的个人博客,低调大师

国产异步非阻塞通信框架 smart-socket 1.5.16 发布

smart-socket 是一款极简、易用、高性能的国产开源 AIO 通信框架,旨在帮助开发人员轻松打造企业级通信应用。 此版本主要变化 修复并发场景下的内存异常问题。 修复特定并发场景下的 TCP 连接资源没有及时释放问题。 优化内存池的内存申请效率。 优化 AioQuickClient#shutdown0 ,支持网络连接断开后复用 client 对象进行TCP 重连。 适当缩小 WriteBuffer 的锁粒度。 其他一些细节优化。 maven坐标 <dependency> <groupId>org.smartboot.socket</groupId> <artifactId>aio-core</artifactId> <version>1.5.16</version> </dependency> 想要进一步了解 smart-socket,请移步以下链接不迷路: 文档 https://smartboot.gitee.io/book/smart-socket/ Gitee仓库 https://gitee.com/smartboot/smart-socket Github仓库 https://github.com/smartboot/smart-socket

优秀的个人博客,低调大师

Magician 1.1.11 发布,异步非阻塞的网络协议解析包

本次更新修复了一个小bug,在之前的版本中websocket的报文解析存在一些问题,会导致消息长度超过126个字节后就无法获取了,并且会引发之后发送的所有消息都解析不出来。 在1.1.11 中 这个bug得到了解决。 除此之外还简化了一点点TCP服务创建的语法,真的只是一点点哦,加了个构造函数,使得在使用默认线程池的时候也可以指定EventRunner的数量了。 使用默认线程池时指定EventRunner数量 /* * EventGroup加了个构造函数,可以只指定EventRunner数量 * 以前是两个极端,要么连EventGroup都用默认,要么EventRunner的数量和线程池 全都自定义,不够灵活 */ EventGroup ioEventGroup = new EventGroup(1); EventGroup workerEventGroup = new EventGroup(10); workerEventGroup.setSteal(EventEnum.STEAL.YES); /* 创建TCP服务,默认采用http解码器 */ TCPServer tcpServer = Magician.createTCPServer(ioEventGroup, workerEventGroup) .soTimeout(3000) .handler("/", new DemoRequestHandler()) .bind(8080); 访问官网可以了解更多:http://magician-io.com

优秀的个人博客,低调大师

解 Bug 之路 — Dubbo 流量上线时的非平滑问题

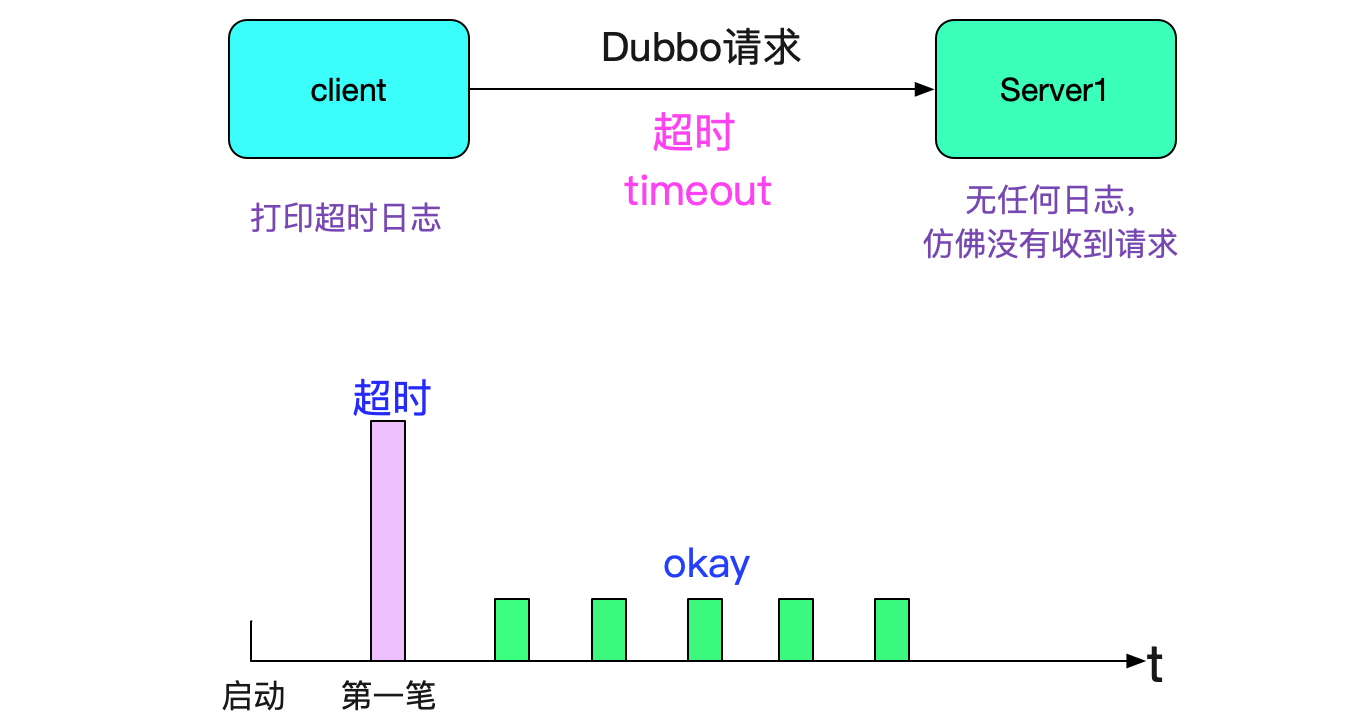
前言 笔者最近解决了一个困扰了业务系统很久的问题。这个问题只在发布时出现,每次只影响一两次调用,相较于其它的问题来说,这个问题有点不够受重视。由于种种原因,使得这个问题到了业务必须解决的程度,于是就到了笔者的手上。 问题现场 我们采用的是dubbo服务,这是个稳定成熟的RPC框架。但是我们在某些应用中会发现,只要这个应用一发布(或者重启),就会出现请求超时的问题,如下图所示: 而且都是第一笔请求会报错,之后就再也没有问题了。 排查日志 好了,现象我们知道了,于是开始排查那个时间点的日志。Server端没有任何日志,而Client(App1)端报错超时。报错如下所示: 2019-08-22 20:33:50.798 com.alibaba.dubbo.rpc.RpcException: Failed to invoke the method set in the servce XXXFacade, tries 1 times ...... start time: 2019-08-22 20:32:50.474 end time: 2019-08-22 30:33:50.767 timeout=60000,channel:/21.64.21.164:44502->21.64.35.75:20880 看日志报错是这个tcp五元组(21.64.21.164:44502->21.64.35.75:20880)有问题。于是笔者netstat了一下,查看当前此连接的状态: netstat -anp | grep 44502 21.64.21.164:44502 21.64.35.75:20880 ESTABLISHED 这个连接处于正常的ESTABLISHED状态,而且调用21.64.35.75这个server的连接只有这一个,那后续这台机器调用21.64.35.75这个server肯定只用到了这个连接,查看日志发现除了这一笔,其它调用一切正常。 思路1:Server端处理超时 按照上面的报错,肯定这个连接有问题,按照正常思路,是否是第一笔调用的时候各种初始化过程(以及jit)导致server处理请求过慢?如下图所示: 但这个问题很快被第二笔请求(和第一笔请求间隔只有一秒)给否决了。也就是说第一笔请求花了60s还超时,而第二笔请求在第一笔请求发出后的一秒后发出就成功了(而且耗时是毫秒级的)。如果按照上述思路,第二笔请求也应该等各种初始化完成之后再处理,也应该卡相当长的一段时间才对。再加上server端没有任何日志,就感觉好像没有收到请求。 思路2:Client端没有发送成功 于是我们开始了思路2,Client端没有发送成功。由于Dubbo是基于Netty的,其请求传输的处理过程是个NIO的异步化过程(只不过通过使用future机制对业务来说是同步的)。首先我们看下dubbo的超时检测机制,如下图所示: 当然,还有future的超时机制,这边我就不列举出来了。从这个机制可以看出,就算Client端发送的时候(因为写是写到socket的writebuffer里面,一般不会满,所以不会报错)没有发送出去,也不会在发的那一刻报出错误,而是要等定时扫描。为了验证这个猜想,笔者就开始着手排查连接的日志。 连接日志 因为规律是第一笔失败,那么笔者开始怀疑连接创建的有问题,但后面的请求成功又表明连接创建是没有问题的。那么,是否是连接还没有创建好就发送了第一笔请求呢?带着这样的疑问,笔者找到了如下的日志: 2019-08-22 20:32:51.876 (DubboClientReconnectTimer-thread-1) Successed connect to server /21.64.35.75:20880 ... channel is NettyChannel /21.64.21.164:44502 => /21.64.35.75:20880 由日志所示,21.64.21.164:44502这个连接串是在2019-08-22 20:32:51.876连接成功的,而上面出错的日志起始时间为 请求发送时间:2019-08-22 20:32:50.474 连接开始建立时间:2019-08-22 20:32:51.876 连接成功建立时间:2019-08-22 20:32:51.876 请求在连接成功建立之前,感觉非常符合笔者上述的猜想。但细想又不对,上述日志表示的是在2019-08-22 20:32:51.876开始建立连接并在1ms内建立成功连接。而请求确是50s发出的,dubbo本身代码不可能在连接还没做出创建动作的时候就开始发送请求(因为44502是由kernel分配的,没到创建连接动作之前是不可能知道这个端口号的,但它却在日志里面打印出来了),如下图所示: 思考了一段时间,笔者觉得这种情况很有可能是日志是不准确的,它仅仅打印当前连接包装类中的信息,之前那个出错的连接已经被新建的连接掩盖了(在日志中)。我们看下dubbo中对应的打印日志代码: private String getTimeoutMessage(boolean scan) { long nowTimestamp = System.currentTimeMillis(); return (sent > 0 ? "Waiting server-side response timeout" : "Sending request timeout in client-side") + (scan ? " by scan timer" : "") + ". start time: " + (new SimpleDateFormat("yyyy-MM-dd HH:mm:ss.SSS").format(new Date(start))) + ", end time: " + (new SimpleDateFormat("yyyy-MM-dd HH:mm:ss.SSS").format(new Date())) + "," + (sent > 0 ? " client elapsed: " + (sent - start) + " ms, server elapsed: " + (nowTimestamp - sent) : " elapsed: " + (nowTimestamp - start)) + " ms, timeout: " + timeout + " ms, request: " + request + ", channel: " + channel.getLocalAddress() + " -> " + channel.getRemoteAddress(); } 这个21.64.21.164:44502是由channel.getLocalAddress()得出的,我们看下调用链: channel.getLocalAddress() |->nettyClient.channel.getLocalAddress() 笔者看了下代码,dubbo在reconnect(重新连接的时候)会把nettyClient.channel换掉,从而可能打印出来和发送请求时不同的client端口信息。再加上日志里面打印出来的线程号DubboClientReconnectTimer-thread-1就几乎可以确定,之前还有一个连接,只不过这个连接失败了,新建的连接为21.64.21.164:44502。再仔细的找了下日志,发现了下面这条日志: ------------------日志分割线---------------- 2019-08-22 20:32:51,876(DubboClientReconnectTimer-thread-1) Close old Netty channel /21.64.21.164:44471 :> 21.64.35.75:20880 on create new netty channel /21.64.21.164:44502 => /21.64.35.75:20880 ------------------日志分割线---------------- 2019-08-22 20:32:51.876 (DubboClientReconnectTimer-thread-1) Successed connect to server /21.64.35.75:20880 ... channel is NettyChannel /21.64.21.164:44502 => /21.64.35.75:20880 即是说dubbo在把21.64.21.164:44471关闭后,立马创建了21.64.21.164:44502 那么整体过程如下图所示: 我们看下21.64.21.164:44471是什么时候创建的,继续搜寻日志: zgrep '21.64.21.164:44471' dubbo.log.1.zip 2019-08-22 20:31:59.871 (ZkClient-EventThread-23) Successed connect to server /21.64.35.75:20880 ... channel is NettyChannel /21.64.21.164: 44471 => /21.64.35.75:20880 ------------------日志分割线---------------- 2019-08-22 20:32:51,876(DubboClientReconnectTimer-thread-1) Close old Netty channel /21.64.21.164:44471 :> 21.64.35.75:20880 发现其在 连接1创建时间:2019-08-22 20:31:59.871 请求发送时间:2019-08-22 20:32:50.474 连接1关闭时间:2019-08-22 20:32:51,876 而且笔者翻看了业务日志,发现连接1在其生命周期内有且只有一笔请求,这笔请求就是报错的请求,由此可以看出这个连接1从建立成功开始就无法使用。 为什么连接建立成功确无法使用 首先由于dubbo是基于netty的,这种成熟的广泛应用的框架在创建连接这种问题上不应该会有问题。 而笔者仔细翻看netty翻看netty源码也确实遵守了NIO的编写套路。那么问题可能出现在环境上,既然应用(client/server)本身日志找不到更多的有用信息,那么看看操作系统能否有什么可以追寻的蛛丝马迹。于是笔者首先用dmesg查看下kernel打印的日志,client端没发现什么有用的信息,但server端的dmesg引起了笔者的注意 possible SYN flooding on port 20880. Sending cookies. possible SYN flooding on port 20880. Sending cookies. possible SYN flooding on port 20880. Sending cookies. possible SYN flooding on port 20880. Sending cookies. possible SYN flooding on port 20880. Sending cookies. 其字面意思为kenerl本身可能在20880端口遭到了SYN泛洪攻击,发送cookies。 这种日志会在并发连接过多的情况下由kernel打印出来。笔者netstat了下频繁出问题的机器,发现其特点都是连接特别多(达到了好几千甚至上万)。而dubbo的上线机制是只要注册到zookeeper后,zookeeper给所有的机器推送,所有的机器立马连接,这样就会造成比较高的并发连接,如下图所示: 既然怀疑到了高并发connect,那么笔者就立马用netstat看下kernel对于tcp的统计信息: netstat -s ... TcpExt: ... 1607 times the listen queue of a socket overflowed ... 果然有这种并发连接导致的统计信息,socket overflowed表示的是server端的tcp_backlog队列溢出了。到这里笔者有八成把握是这个tcp_backlog设置的过小的问题了。下面就是分析,tcp_backlog溢出为什么会导致上述连接虽然成功但是第一笔报错的现象,从而和日志相印证,来证明笔者的猜测。 tcp_backlog溢出分析 tcp的三次握手 先从tcp的三次握手进行着手分析,从tcp_v4_do_rcv函数进行入手,因为这个函数是tcp协议获取packet的地方,当三次握手的SYN第一次进来的时候,应该会走这个函数: // 先考察一下三次握手的第一个SYN int tcp_v4_do_rcv(struct sock *sk, struct sk_buff *skb){ if (sk->sk_state == TCP_LISTEN) { ...... // 由于现在连接处于第一个SYN,现在server端的socket处于LISTEN状态 struct sock *nsk = tcp_v4_hnd_req(sk, skb); ...... } } // 我们继续看下tcp_v4_hnd_req代码,三次握手第一个SYN kernel走的分支 tcp_v4_do_rcv /* 由于tcp_v4_hnd_req没有发现和此五元组对应的连接,所以do nothing */ |->tcp_v4_hnd_req |->tcp_rcv_state_process /** case TCP_LISTEN && th->syn */ |->conn_request(tcp_v4_conn_request) 我们继续分析conn_request函数,由于里面很多逻辑,所以我们滤掉了很多细节: int tcp_v4_conn_request(struct sock *sk, struct sk_buff *skb) { // 如果csk的reqsk queue满了,则设置want_cookie标识 if (inet_csk_reqsk_queue_is_full(sk) && !isn) { if (sysctl_tcp_syncookies) { want_cookie = 1; } ...... if(want_cookie){ // 下面这行就是打印possible SYN flooding的地方 syn_flood_warning(skb); ...... } // 发送synack,即三次握手的第二次握手 // 注意want_cookie的时候并不把对应的req加入到reqsk的hash列表中 if (__tcp_v4_send_synack(sk, req, dst) || want_cookie) goto drop_and_free; // 如果发送syack成功,则加到hash列表里面 inet_csk_reqsk_queue_hash_add(sk, req, TCP_TIMEOUT_INIT); ...... drop_and_free; reqsk_free(req); return 0; } } 上面就是三次握手的前两次握手,如下图所示: 现在让我们看下最关键的第三次握手(客户端发给server ack的过程),依旧从tcp_v4_do_rcv开始 tcp_v4_hnd_req |->tcp_v4_hnd_req // 这里面分两种情况 static struct sock *tcp_v4_hnd_req(struct sock *sk, struct sk_buff *skb){ // 首先从inet_csk_search_req看是否有对应的五元组 struct request_sock *req = inet_csk_search_req(sk, &prev, th->source, iph->saddr, iph->daddr); // 这边的req分支下的tcp_check_req是重点,我们下面再分析 if (req) return tcp_check_req(sk, skb, req, prev); // 处理established情况 // 如果inet_csk没找到,则可能是需要syn cookie,处理syn cookie // 下面这条语句应该是在syn sk = cookie_v4_check(sk, skb, &(IPCB(skb)->opt)); // 如果处理成功,则把其加入到inet_csk_reqsk_queue_add队列中 ...... } 上面这些代码片段主要表明的就是如果三次握手成功,会在server端把新创建的server端sock放到inet_csk_reqsk里面,然后由后面的tcp_child_process去处理。 tcp_check_req 上面分析完大致的tcp三次握手代码逻辑之后,我们现在看看造成本文问题现象的核心分支tcp_check_req,这个是在对应的req被放到inet_csk_reqsk(即不需要cookie或者cookie校验成功)后才能执行到这一句,源码如下: // 下边是client ack回来后的处理过程 // 笔者为了简单起见,我们省略cookie校验的逻辑 struct sock *tcp_check_req(......){ /* 各种处理,各种校验 */ child = inet_csk(sk)->icsk_af_ops->syn_recv_sock(sk, skb, req, NULL); // 如果syn_recv_sock返回空,则跳到listen_overflow if (child == NULL) goto listen_overflow; ...... listen_overflow: // 如果没有设置tcp_abort_on_overflow则设置acked=1 if (!sysctl_tcp_abort_on_overflow) { inet_rsk(req)->acked = 1; return NULL; }} // 增加内核统计参数 NET_INC_STATS_BH(sock_net(sk), LINUX_MIB_EMBRYONICRSTS); // 如果设置了tcp_abort_on_overflow则发送reset报文 if (!(flg & TCP_FLAG_RST)) req->rsk_ops->send_reset(sk, skb); // 同时将当前sock从csk_reqsk中删除,即当client端下次报文过来的时候,无法找到 // 对应的csk_reqsk inet_csk_reqsk_queue_drop(sk, req, prev); return NULL; 如果进了listen_overflow分支,server端会有两种现象,一个是直接将acked设置为1(仅设置标识不发送ack),另一个是发送ack。这两个分支都会把对应的req从reqsk_queue中删除。下图就是走了listen_overflow后不同分之,三次握手的情况: 不设置tcp_abort_on_overflow 设置tcp_abort_on_overflow 由上面看出设置了tcp_abort_on_overflow会在三次握手之后立马置为closed状态,二不设置tcp_abort_on_overflow会等第一个请求发出来的时候才会知道这个连接其实已经被server端丢弃了。 什么时候listen_overflow 看上面的代码,即在syn_recv_sock返回null的时候,会到listen_overflow,对应的tcp协议的函数为: struct sock *tcp_v4_syn_recv_sock(struct sock *sk, struct sk_buff *skb, struct request_sock *req, struct dst_entry *dst){ .... if (sk_acceptq_is_full(sk)) goto exit_overflow; ...... } sk_acceptq_is_full里面判断full的队列长度是下面这三个参数中的最小值: 取三者中的最小值 /proc/sys/inet/ipv4/tcp_max_syn_backlog /proc/sys/net/core/somaxconn tcp listen函数调用时候传入的back_log 限于篇幅,就不给出这里判断队列是否为full的源码了。 修复方案 设置kernel参数 一开始笔者仅仅在server端设置了下面这三个参数(天真的以为dubbo考虑到了backlog,设置了一个较大的数值,其实其用了jdk默认的50) 注意,这边511是根据redis的建议值设置的 /proc/sys/inet/ipv4/tcp_max_syn_backlog 511 /proc/sys/net/core/somaxconn 511 /proc/sys/net/ipv4/tcp_abort_on_overflow 1 发现依旧有Close old netty client这样的错误日志,但是业务方确告诉笔者已经没有上线流量损失的情况了。笔者上去观察了一下情况,发现没有流量损失是由于如上图所述reset报文立马发回来,导致能够出错的时间窗口缩小为2s,而不是之前的第一笔必报错,2s内由于没有任何请求,所以大大减少了出错概率。如下图所示: 而创建连接和close old netty client日志的间隔都是小于等于两秒也证明了tcp_abort_on_overflow生效了 dubbo代码增加backlog的设置 由于dubbo用的是jdk默认的backlog(50),所以笔者在dubbo源码对应的部分做了调整,如下代码所示: public class NettyServer extends AbstractServer implements Server { ...... protected void doOpen() throws Throwable { ... // 可以从jvm参数中动态调整这个backlog String backlog = System.getProperty(BACK_LOG_KEY); if(StringUtils.isEmpty(backlog)){ // 默认为2048,这边调大点,反正改内核参数是即时生效的 backlog = DEFAULT_BACK_LOG; } bootstrap.setOption("backlog",backlog); ...... } } 将这个修改过的dubbo版本给业务方(server端)用了以后,再也没有对应的报错日志了,dubbo上线也平滑了。 总结 事实上,从开始分析问题到猜测要调整backlog所花费的时间并不长。但是笔者喜欢把所有的细节和自己的猜想一一印证,通过源码分析出来的过程图景能够将所有的问题现象全部解释,是一件很爽快的事情。 原文链接 https://my.oschina.net/alchemystar/blog/3098219

优秀的个人博客,低调大师

解Bug之路-dubbo流量上线时的非平滑问题

前言 笔者最近解决了一个困扰了业务系统很久的问题。这个问题只在发布时出现,每次只影响一两次调用,相较于其它的问题来说,这个问题有点不够受重视。由于种种原因,使得这个问题到了业务必须解决的程度,于是就到了笔者的手上。 问题现场 我们采用的是dubbo服务,这是个稳定成熟的RPC框架。但是我们在某些应用中会发现,只要这个应用一发布(或者重启),就会出现请求超时的问题,如下图所示: 而且都是第一笔请求会报错,之后就再也没有问题了。 排查日志 好了,现象我们知道了,于是开始排查那个时间点的日志。Server端没有任何日志,而Client(App1)端报错超时。报错如下所示: 2019-08-22 20:33:50.798 com.alibaba.dubbo.rpc.RpcException: Failed to invoke the method set in the servce XXXFacade, tries 1 times ...... start time: 2019-08-22 20:32:50.474 end time: 2019-08-22 30:33:50.767 timeout=60000,channel:/21.64.21.164:44502->21.64.35.75:20880 看日志报错是这个tcp五元组(21.64.21.164:44502->21.64.35.75:20880)有问题。于是笔者netstat了一下,查看当前此连接的状态: netstat -anp | grep 44502 21.64.21.164:44502 21.64.35.75:20880 ESTABLISHED 这个连接处于正常的ESTABLISHED状态,而且调用21.64.35.75这个server的连接只有这一个,那后续这台机器调用21.64.35.75这个server肯定只用到了这个连接,查看日志发现除了这一笔,其它调用一切正常。 思路1:Server端处理超时 按照上面的报错,肯定这个连接有问题,按照正常思路,是否是第一笔调用的时候各种初始化过程(以及jit)导致server处理请求过慢?如下图所示: 但这个问题很快被第二笔请求(和第一笔请求间隔只有一秒)给否决了。也就是说第一笔请求花了60s还超时,而第二笔请求在第一笔请求发出后的一秒后发出就成功了(而且耗时是毫秒级的)。如果按照上述思路,第二笔请求也应该等各种初始化完成之后再处理,也应该卡相当长的一段时间才对。再加上server端没有任何日志,就感觉好像没有收到请求。 思路2:Client端没有发送成功 于是我们开始了思路2,Client端没有发送成功。由于Dubbo是基于Netty的,其请求传输的处理过程是个NIO的异步化过程(只不过通过使用future机制对业务来说是同步的)。首先我们看下dubbo的超时检测机制,如下图所示: 当然,还有future的超时机制,这边我就不列举出来了。从这个机制可以看出,就算Client端发送的时候(因为写是写到socket的writebuffer里面,一般不会满,所以不会报错)没有发送出去,也不会在发的那一刻报出错误,而是要等定时扫描。为了验证这个猜想,笔者就开始着手排查连接的日志。 连接日志 因为规律是第一笔失败,那么笔者开始怀疑连接创建的有问题,但后面的请求成功又表明连接创建是没有问题的。那么,是否是连接还没有创建好就发送了第一笔请求呢?带着这样的疑问,笔者找到了如下的日志: 2019-08-22 20:32:51.876 (DubboClientReconnectTimer-thread-1) Successed connect to server /21.64.35.75:20880 ... channel is NettyChannel /21.64.21.164:44502 => /21.64.35.75:20880 由日志所示,21.64.21.164:44502这个连接串是在2019-08-22 20:32:51.876连接成功的,而上面出错的日志起始时间为 请求发送时间:2019-08-22 20:32:50.474 连接开始建立时间:2019-08-22 20:32:51.876 连接成功建立时间:2019-08-22 20:32:51.876 请求在连接成功建立之前,感觉非常符合笔者上述的猜想。但细想又不对,上述日志表示的是在2019-08-22 20:32:51.876开始建立连接并在1ms内建立成功连接。而请求确是50s发出的,dubbo本身代码不可能在连接还没做出创建动作的时候就开始发送请求(因为44502是由kernel分配的,没到创建连接动作之前是不可能知道这个端口号的,但它却在日志里面打印出来了),如下图所示: 思考了一段时间,笔者觉得这种情况很有可能是日志是不准确的,它仅仅打印当前连接包装类中的信息,之前那个出错的连接已经被新建的连接掩盖了(在日志中)。我们看下dubbo中对应的打印日志代码: private String getTimeoutMessage(boolean scan) { long nowTimestamp = System.currentTimeMillis(); return (sent > 0 ? "Waiting server-side response timeout" : "Sending request timeout in client-side") + (scan ? " by scan timer" : "") + ". start time: " + (new SimpleDateFormat("yyyy-MM-dd HH:mm:ss.SSS").format(new Date(start))) + ", end time: " + (new SimpleDateFormat("yyyy-MM-dd HH:mm:ss.SSS").format(new Date())) + "," + (sent > 0 ? " client elapsed: " + (sent - start) + " ms, server elapsed: " + (nowTimestamp - sent) : " elapsed: " + (nowTimestamp - start)) + " ms, timeout: " + timeout + " ms, request: " + request + ", channel: " + channel.getLocalAddress() + " -> " + channel.getRemoteAddress(); } 这个21.64.21.164:44502是由channel.getLocalAddress()得出的,我们看下调用链: channel.getLocalAddress() |->nettyClient.channel.getLocalAddress() 笔者看了下代码,dubbo在reconnect(重新连接的时候)会把nettyClient.channel换掉,从而可能打印出来和发送请求时不同的client端口信息。再加上日志里面打印出来的线程号DubboClientReconnectTimer-thread-1就几乎可以确定,之前还有一个连接,只不过这个连接失败了,新建的连接为21.64.21.164:44502。再仔细的找了下日志,发现了下面这条日志: ------------------日志分割线---------------- 2019-08-22 20:32:51,876(DubboClientReconnectTimer-thread-1) Close old Netty channel /21.64.21.164:44471 :> 21.64.35.75:20880 on create new netty channel /21.64.21.164:44502 => /21.64.35.75:20880 ------------------日志分割线---------------- 2019-08-22 20:32:51.876 (DubboClientReconnectTimer-thread-1) Successed connect to server /21.64.35.75:20880 ... channel is NettyChannel /21.64.21.164:44502 => /21.64.35.75:20880 即是说dubbo在把21.64.21.164:44471关闭后,立马创建了21.64.21.164:44502 那么整体过程如下图所示: 我们看下21.64.21.164:44471是什么时候创建的,继续搜寻日志: zgrep '21.64.21.164:44471' dubbo.log.1.zip 2019-08-22 20:31:59.871 (ZkClient-EventThread-23) Successed connect to server /21.64.35.75:20880 ... channel is NettyChannel /21.64.21.164: 44471 => /21.64.35.75:20880 ------------------日志分割线---------------- 2019-08-22 20:32:51,876(DubboClientReconnectTimer-thread-1) Close old Netty channel /21.64.21.164:44471 :> 21.64.35.75:20880 发现其在 连接1创建时间:2019-08-22 20:31:59.871 请求发送时间:2019-08-22 20:32:50.474 连接1关闭时间:2019-08-22 20:32:51,876 而且笔者翻看了业务日志,发现连接1在其生命周期内有且只有一笔请求,这笔请求就是报错的请求,由此可以看出这个连接1从建立成功开始就无法使用。 为什么连接建立成功确无法使用 首先由于dubbo是基于netty的,这种成熟的广泛应用的框架在创建连接这种问题上不应该会有问题。 而笔者仔细翻看netty翻看netty源码也确实遵守了NIO的编写套路。那么问题可能出现在环境上,既然应用(client/server)本身日志找不到更多的有用信息,那么看看操作系统能否有什么可以追寻的蛛丝马迹。于是笔者首先用dmesg查看下kernel打印的日志,client端没发现什么有用的信息,但server端的dmesg引起了笔者的注意 possible SYN flooding on port 20880. Sending cookies. possible SYN flooding on port 20880. Sending cookies. possible SYN flooding on port 20880. Sending cookies. possible SYN flooding on port 20880. Sending cookies. possible SYN flooding on port 20880. Sending cookies. 其字面意思为kenerl本身可能在20880端口遭到了SYN泛洪攻击,发送cookies。 这种日志会在并发连接过多的情况下由kernel打印出来。笔者netstat了下频繁出问题的机器,发现其特点都是连接特别多(达到了好几千甚至上万)。而dubbo的上线机制是只要注册到zookeeper后,zookeeper给所有的机器推送,所有的机器立马连接,这样就会造成比较高的并发连接,如下图所示: 既然怀疑到了高并发connect,那么笔者就立马用netstat看下kernel对于tcp的统计信息: netstat -s ... TcpExt: ... 1607 times the listen queue of a socket overflowed ... 果然有这种并发连接导致的统计信息,socket overflowed表示的是server端的tcp_backlog队列溢出了。到这里笔者有八成把握是这个tcp_backlog设置的过小的问题了。下面就是分析,tcp_backlog溢出为什么会导致上述连接虽然成功但是第一笔报错的现象,从而和日志相印证,来证明笔者的猜测。 tcp_backlog溢出分析 tcp的三次握手 先从tcp的三次握手进行着手分析,从tcp_v4_do_rcv函数进行入手,因为这个函数是tcp协议获取packet的地方,当三次握手的SYN第一次进来的时候,应该会走这个函数: // 先考察一下三次握手的第一个SYN int tcp_v4_do_rcv(struct sock *sk, struct sk_buff *skb){ if (sk->sk_state == TCP_LISTEN) { ...... // 由于现在连接处于第一个SYN,现在server端的socket处于LISTEN状态 struct sock *nsk = tcp_v4_hnd_req(sk, skb); ...... } } // 我们继续看下tcp_v4_hnd_req代码,三次握手第一个SYN kernel走的分支 tcp_v4_do_rcv /* 由于tcp_v4_hnd_req没有发现和此五元组对应的连接,所以do nothing */ |->tcp_v4_hnd_req |->tcp_rcv_state_process /** case TCP_LISTEN && th->syn */ |->conn_request(tcp_v4_conn_request) 我们继续分析conn_request函数,由于里面很多逻辑,所以我们滤掉了很多细节: int tcp_v4_conn_request(struct sock *sk, struct sk_buff *skb) { // 如果csk的reqsk queue满了,则设置want_cookie标识 if (inet_csk_reqsk_queue_is_full(sk) && !isn) { if (sysctl_tcp_syncookies) { want_cookie = 1; } ...... if(want_cookie){ // 下面这行就是打印possible SYN flooding的地方 syn_flood_warning(skb); ...... } // 发送synack,即三次握手的第二次握手 // 注意want_cookie的时候并不把对应的req加入到reqsk的hash列表中 if (__tcp_v4_send_synack(sk, req, dst) || want_cookie) goto drop_and_free; // 如果发送syack成功,则加到hash列表里面 inet_csk_reqsk_queue_hash_add(sk, req, TCP_TIMEOUT_INIT); ...... drop_and_free; reqsk_free(req); return 0; } } 上面就是三次握手的前两次握手,如下图所示: 现在让我们看下最关键的第三次握手(客户端发给server ack的过程),依旧从tcp_v4_do_rcv开始 tcp_v4_hnd_req |->tcp_v4_hnd_req // 这里面分两种情况 static struct sock *tcp_v4_hnd_req(struct sock *sk, struct sk_buff *skb){ // 首先从inet_csk_search_req看是否有对应的五元组 struct request_sock *req = inet_csk_search_req(sk, &prev, th->source, iph->saddr, iph->daddr); // 这边的req分支下的tcp_check_req是重点,我们下面再分析 if (req) return tcp_check_req(sk, skb, req, prev); // 处理established情况 // 如果inet_csk没找到,则可能是需要syn cookie,处理syn cookie // 下面这条语句应该是在syn sk = cookie_v4_check(sk, skb, &(IPCB(skb)->opt)); // 如果处理成功,则把其加入到inet_csk_reqsk_queue_add队列中 ...... } 上面这些代码片段主要表明的就是如果三次握手成功,会在server端把新创建的server端sock放到inet_csk_reqsk里面,然后由后面的tcp_child_process去处理。 tcp_check_req 上面分析完大致的tcp三次握手代码逻辑之后,我们现在看看造成本文问题现象的核心分支tcp_check_req,这个是在对应的req被放到inet_csk_reqsk(即不需要cookie或者cookie校验成功)后才能执行到这一句,源码如下: // 下边是client ack回来后的处理过程 // 笔者为了简单起见,我们省略cookie校验的逻辑 struct sock *tcp_check_req(......){ /* 各种处理,各种校验 */ child = inet_csk(sk)->icsk_af_ops->syn_recv_sock(sk, skb, req, NULL); // 如果syn_recv_sock返回空,则跳到listen_overflow if (child == NULL) goto listen_overflow; ...... listen_overflow: // 如果没有设置tcp_abort_on_overflow则设置acked=1 if (!sysctl_tcp_abort_on_overflow) { inet_rsk(req)->acked = 1; return NULL; }} // 增加内核统计参数 NET_INC_STATS_BH(sock_net(sk), LINUX_MIB_EMBRYONICRSTS); // 如果设置了tcp_abort_on_overflow则发送reset报文 if (!(flg & TCP_FLAG_RST)) req->rsk_ops->send_reset(sk, skb); // 同时将当前sock从csk_reqsk中删除,即当client端下次报文过来的时候,无法找到 // 对应的csk_reqsk inet_csk_reqsk_queue_drop(sk, req, prev); return NULL; 如果进了listen_overflow分支,server端会有两种现象,一个是直接将acked设置为1(仅设置标识不发送ack),另一个是发送ack。这两个分支都会把对应的req从reqsk_queue中删除。下图就是走了listen_overflow后不同分之,三次握手的情况: 不设置tcp_abort_on_overflow 设置tcp_abort_on_overflow 由上面看出设置了tcp_abort_on_overflow会在三次握手之后立马置为closed状态,二不设置tcp_abort_on_overflow会等第一个请求发出来的时候才会知道这个连接其实已经被server端丢弃了。 什么时候listen_overflow 看上面的代码,即在syn_recv_sock返回null的时候,会到listen_overflow,对应的tcp协议的函数为: struct sock *tcp_v4_syn_recv_sock(struct sock *sk, struct sk_buff *skb, struct request_sock *req, struct dst_entry *dst){ .... if (sk_acceptq_is_full(sk)) goto exit_overflow; ...... } sk_acceptq_is_full里面判断full的队列长度是下面这三个参数中的最小值: 取三者中的最小值 /proc/sys/inet/ipv4/tcp_max_syn_backlog /proc/sys/net/core/somaxconn tcp listen函数调用时候传入的back_log 限于篇幅,就不给出这里判断队列是否为full的源码了。 修复方案 设置kernel参数 一开始笔者仅仅在server端设置了下面这三个参数(天真的以为dubbo考虑到了backlog,设置了一个较大的数值,其实其用了jdk默认的50) 注意,这边511是根据redis的建议值设置的 /proc/sys/inet/ipv4/tcp_max_syn_backlog 511 /proc/sys/net/core/somaxconn 511 /proc/sys/net/ipv4/tcp_abort_on_overflow 1 发现依旧有Close old netty client这样的错误日志,但是业务方确告诉笔者已经没有上线流量损失的情况了。笔者上去观察了一下情况,发现没有流量损失是由于如上图所述reset报文立马发回来,导致能够出错的时间窗口缩小为2s,而不是之前的第一笔必报错,2s内由于没有任何请求,所以大大减少了出错概率。如下图所示: 而创建连接和close old netty client日志的间隔都是小于等于两秒也证明了tcp_abort_on_overflow生效了 dubbo代码增加backlog的设置 由于dubbo用的是jdk默认的backlog(50),所以笔者在dubbo源码对应的部分做了调整,如下代码所示: public class NettyServer extends AbstractServer implements Server { ...... protected void doOpen() throws Throwable { ... // 可以从jvm参数中动态调整这个backlog String backlog = System.getProperty(BACK_LOG_KEY); if(StringUtils.isEmpty(backlog)){ // 默认为2048,这边调大点,反正改内核参数是即时生效的 backlog = DEFAULT_BACK_LOG; } bootstrap.setOption("backlog",backlog); ...... } } 将这个修改过的dubbo版本给业务方(server端)用了以后,再也没有对应的报错日志了,dubbo上线也平滑了。 总结 事实上,从开始分析问题到猜测要调整backlog所花费的时间并不长。但是笔者喜欢把所有的细节和自己的猜想一一印证,通过源码分析出来的过程图景能够将所有的问题现象全部解释,是一件很爽快的事情。 原文链接 https://my.oschina.net/alchemystar/blog/3098219

优秀的个人博客,低调大师

安装llvm、clang指定使用非默认gcc、g++

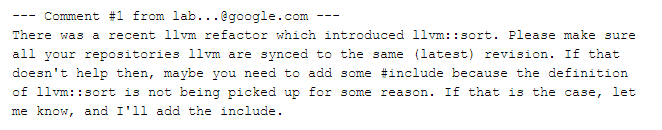
安装LLVM、clang时不使用系统默认的gcc、g++版本: 官方手册安装文档: We use here the command-line, non-interactive CMake interface. Downloadand install CMake. Version 3.4.3 is the minimum required. Open a shell. Your development tools must be reachable from this shell through the PATH environment variable. Create a build directory. Building LLVM in the source directory is not supported. cd to this directory: $ mkdir mybuilddir $ cd mybuilddir Execute this command in the shell replacingpath/to/llvm/source/rootwith the path to the root of your LLVM source tree: $ cmake path/to/llvm/source/root CMake will detect your development environment, perform a series of tests, and generate the files required for building LLVM. CMake will use default values for all build parameters. See theOptions and variablessection for a list of build parameters that you can modify. This can fail if CMake can’t detect your toolset, or if it thinks that the environment is not sane enough. In this case, make sure that the toolset that you intend to use is the only one reachable from the shell, and that the shell itself is the correct one for your development environment. CMake will refuse to build MinGW makefiles if you have a POSIX shell reachable through the PATH environment variable, for instance. You can force CMake to use a given build tool; for instructions, see theUsagesection, below. After CMake has finished running, proceed to use IDE project files, or start the build from the build directory: $ cmake --build . The--buildoption tellscmaketo invoke the underlying build tool (make,ninja,xcodebuild,msbuild, etc.) The underlying build tool can be invoked directly, of course, but the--buildoption is portable. After LLVM has finished building, install it from the build directory: $ cmake --build . --target install The--targetoption withinstallparameter in addition to the--buildoption tellscmaketo build theinstalltarget. It is possible to set a different install prefix at installation time by invoking thecmake_install.cmakescript generated in the build directory: $ cmake -DCMAKE_INSTALL_PREFIX=/tmp/llvm -P cmake_install.cmake 其中第四步添加些参数: cmake -DCMAKE_INSTALL_PREFIX=/usr/local/llvm-6.0.0_gcc-7.2.0/ -DCMAKE_C_COMPILER=/usr/local/gcc/bin/gcc -DCMAKE_CXX_COMPILER=/usr/local/gcc/bin/g++ -DCMAKE_C_FLAGS=-L/usr/local/gcc/lib64 -DCMAKE_CXX_FLAGS=-L/usr/local/gcc/lib64 -DCMAKE_CXX_LINK_FLAGS="-L/usr/local/gcc/lib64 -Wl,-rpath,/usr/local/gcc/lib64" -DGCC_INSTALL_PREFIX=/usr/local/gcc -DCMAKE_BUILD_TYPE=Release /usr/local/llvm-6.0.0.src CMAKE_INSTALL_PREFIX llvm安装路径 LLVM_LIBDIR_SUFFIX llvm库路径 CMAKE_C_COMPILER 指定gcc路径 CMAKE_CXX_COMPILER 指定g++路径 CMAKE_C_FLAGS c库路径 CMAKE_CXX_FLAGS c++库路径 CMAKE_CXX_LINK_FLAGS c++动态链接库 GCC_INSTALL_PREFIX clang安装参考:http://clang.llvm.org/get_started.html Note: as an experimental setup, you can use a single checkout with all the projects, and an easy CMake invocation, see the LLVM Doc "For developers to work with a git monorepo" If you would like to check out and build Clang, the current procedure is as follows: Get the required tools. See Getting Started with the LLVM System - Requirements. Note also that Python is needed for running the test suite. Get it at: http://www.python.org/download Standard build process uses CMake. Get it at: http://www.cmake.org/download Check out LLVM: Change directory to where you want the llvm directory placed. svn co http://llvm.org/svn/llvm-project/llvm/trunk llvm Check out Clang: cd llvm/tools svn co http://llvm.org/svn/llvm-project/cfe/trunk clang cd ../.. Check out extra Clang tools: (optional) cd llvm/tools/clang/tools svn co http://llvm.org/svn/llvm-project/clang-tools-extra/trunk extra cd ../../../.. Check out Compiler-RT (optional): cd llvm/projects svn co http://llvm.org/svn/llvm-project/compiler-rt/trunk compiler-rt cd ../.. Check out libcxx: (only required to build and run Compiler-RT tests on OS X, optional otherwise) cd llvm/projects svn co http://llvm.org/svn/llvm-project/libcxx/trunk libcxx(这个可选包被我删了) cd ../.. Build LLVM and Clang: mkdir build (in-tree build is not supported) cd build cmake -G "Unix Makefiles" ../llvm make This builds both LLVM and Clang for debug mode. Note: For subsequent Clang development, you can just run make clang. CMake allows you to generate project files for several IDEs: Xcode, Eclipse CDT4, CodeBlocks, Qt-Creator (use the CodeBlocks generator), KDevelop3. For more details see Building LLVM with CMake page. If you intend to use Clang's C++ support, you may need to tell it how to find your C++ standard library headers. In general, Clang will detect the best version of libstdc++ headers available and use them - it will look both for system installations of libstdc++ as well as installations adjacent to Clang itself. If your configuration fits neither of these scenarios, you can use the -DGCC_INSTALL_PREFIX cmake option to tell Clang where the gcc containing the desired libstdc++ is installed. Try it out (assuming you add llvm/build/bin to your path): clang --help clang file.c -fsyntax-only (check for correctness) clang file.c -S -emit-llvm -o - (print out unoptimized llvm code) clang file.c -S -emit-llvm -o - -O3 clang file.c -S -O3 -o - (output native machine code) Run the testsuite: make check-clang 按照官方的这个操作编译clang时会出现如下错误: error: ‘sort’ is not a member of ‘llvm’ 官方的答复是: 解决方法: http://releases.llvm.org/download.html从这里下载最新的clang代码,替换llvm/tools/clang下的所有文件,重新编译就可以了 参考: 官方文件:http://llvm.org/docs/CMake.html#usage clan安装:http://clang.llvm.org/get_started.html https://www.cnblogs.com/zengkefu/p/6349534.html

优秀的个人博客,低调大师

童玲:跨越非连续性,拥抱更好的自己

一百年前,一系列发生在欧洲和美洲的女权运动毫无疑问大大提升了劳动女性的社会地位与话语权,同时也共同促成了“三八国际妇女节”的诞生。如今,女性在各行各业都绽放着她们独特的温柔力量,让世界充满了爱与想象。 但我们仍然不能忽视的是,目前在STEM(S代表Science科学,T代表Technology科技,E代表Engineering工程,M代表 Mathematic数学)这类学科的教育和职业选择中,女性参与的比例仍然较少。 对科学的热爱应是不分性别的,同时我们也相信榜样的力量是无穷的。至此一年一度的“三八国际妇女节”到来之际,蚂蚁金服科技将与大家分享我们女技术人的故事,以启发更多年轻的女性能够加入技术探索的世界。在蚂蚁金服的技术岗位中,女性人数超过600人,该比例仍在持续增长。在这群充满智慧的女技术人中,大家各自扮演者不同的角色,甚至在技术

优秀的个人博客,低调大师

iOS 防 DNS 污染方案调研--- HTTPS(非SNI) 业务场景

1. 背景说明 本文主要介绍 HTTPS(含SNI) 业务场景下在 iOS 端实现 “IP直连” 的通用解决方案。 1.1 HTTPS 发送 HTTPS 请求首先要进行 SSL/TLS 握手,握手过程大致如下: 客户端发起握手请求,携带随机数、支持算法列表等参数。 服务端收到请求,选择合适的算法,下发公钥证书和随机数。 客户端对服务端证书进行校验,并发送随机数信息,该信息使用公钥加密。 服务端通过私钥获取随机数信息。 双方根据以上交互的信息生成session ticket,用作该连接后续数据传输的加密密钥。 上述过程中,和“IP直连”有关的是第3步,客户端需要验证服务端下发的证书,验证过程有以下两个要点: 客户端用本地保存的根证书解开证书链,确认服务端下发的证书是由可信任的机构颁发的。 客户端需要检查证书的 domain 域和扩展域,看是否包含本次请求

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册