首页 文章 精选 留言 我的

精选列表

搜索[防御矩阵],共6705篇文章
优秀的个人博客,低调大师

分布式事务 SAGA 深度落地:补偿语义、异常防御与流程编排

最近在做跨系统采购链路的对接,整条链路涉及订单、库存、支付三套独立的外部系统,全部通过HTTP API交互。最开始图省事,按顺序串行调用接口,用本地事务包一层,结果上线没多久就出了两次问题:中间某一步超时失败,前面已经执行成功的操作没法回滚,要么库存多扣要么资金单边账,资损风险极高。

优秀的个人博客,低调大师

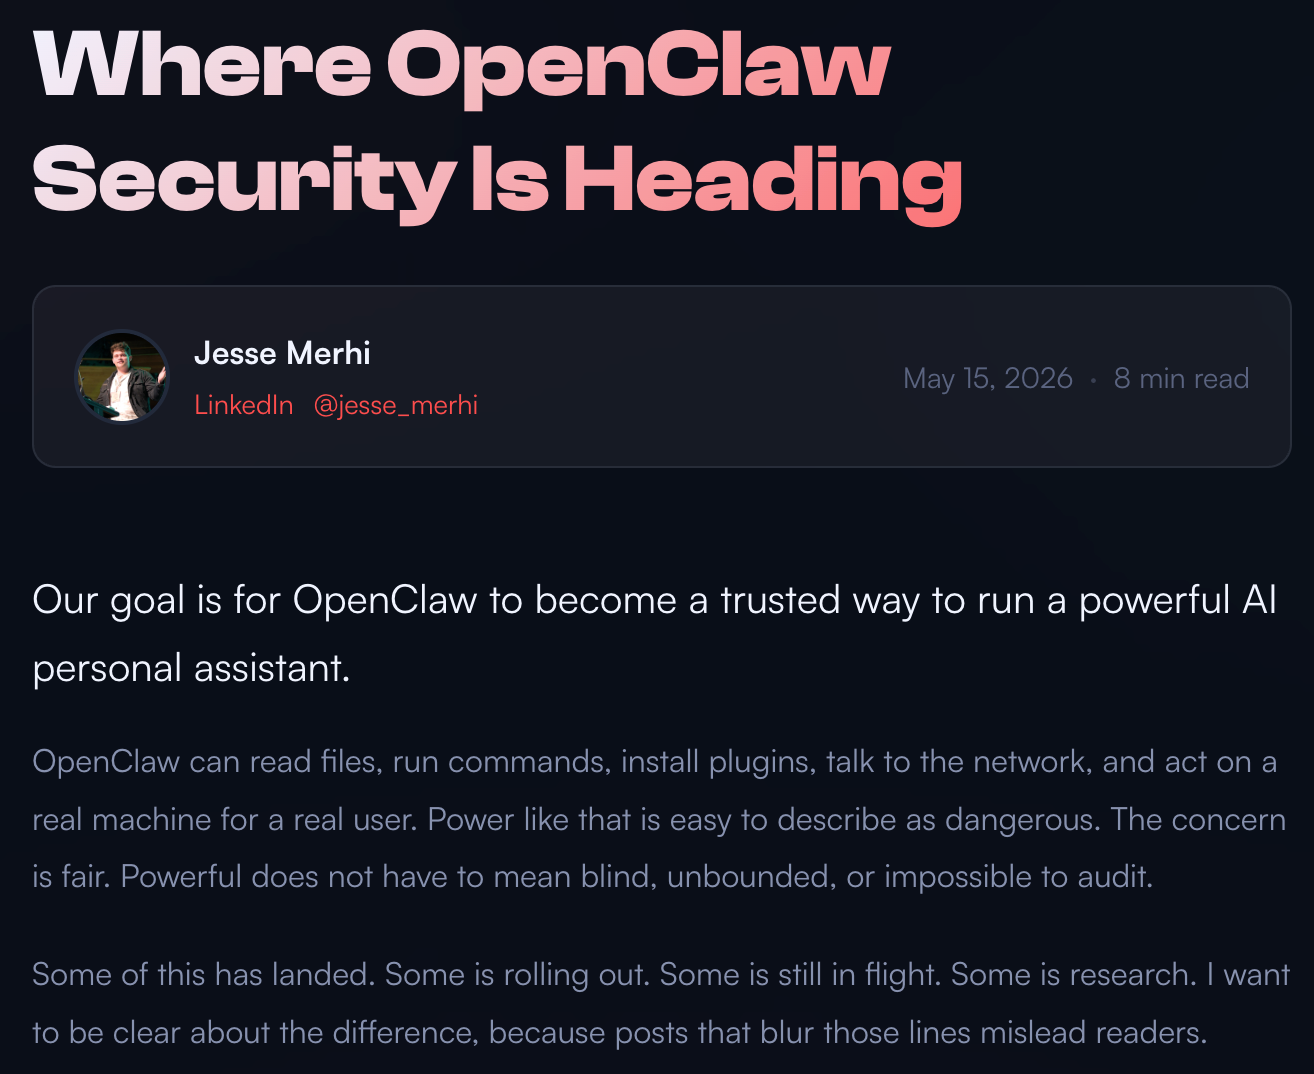
OpenClaw 公布安全路线图,让 AI 助手变得可防御

OpenClaw 是一款可以在用户真实机器上读写文件、执行命令、安装插件、访问网络的 AI 个人助手助手。这样的能力容易被描述为"危险的",但 OpenClaw 团队认为强大不等于盲目、不等于无边界、更不等于无法审计。近日,OpenClaw 官方发布了安全路线图,阐述了他们正在和即将实施的多层安全机制。 文件系统安全是第一个战场。OpenClaw 运行在用户的本地机器上,理论上可以访问文档、代码库和照片。路径穿越是最常见的文件系统风险,但实际上这只是更大类问题的一个症状:代码以为自己在某个目录根下写入,但 symlink、绝对路径、压缩包解压或松散的路径拼接会导致越界写入。OpenClaw 内部已经发展出一套 fs-safe 模式,将安全文件系统模式提取为共享库,供核心代码、插件和相邻服务使用。这不是沙箱——允许运行任意 shell 命令的插件仍然可以做任意事情,但 fs-safe 可以在文件系统代码中防止边界穿越 bug。下一个目标是让 ClawHub 上的插件也将这些原语作为预期模式使用。 网络出口安全是第二个战场。在普通 Web 服务中,用户控制的 URL 是例外;在 Agent 运行时中,用户控制或模型影响的 URL 是正常产品行为。"因为有人或什么东西要求获取这个 URL"是正常的工作。OpenClaw 最初采用了验证 URL 的方法,但这不够——验证时 DNS 解析一次,获取时 DNS 再解析一次,两者之间答案可能发生变化。解决方案是将控制点移近出口。Proxyline 是 OpenClaw 的 Node 进程路由层,在 Node 网络表面安装进程级路由,并将流量发送到用户配置的代理。配置的代理才是连接时策略应该存在的地方:阻止元数据地址、私有地址段、环回检测地址,以及环境需要的任何其他阻止项。Proxyline 路由,代理执行。 插件信任体系是第三个战场。ClawHub 必须成为插件信任和来源的权威。当插件来自 ClawHub 时,OpenClaw 应在安装和更新期间使用这些信号,而不是仅依赖事后本地检查。ClawHub 的管道混合了多种信号:ClawScan、VirusTotal、静态分析、元数据检查、来源追溯和人工审核。这些信号可以为特定版本附加信任证据,表明这个版本是干净的、可疑的、待审核的、隔离的、撤销的或恶意的。它可以阻止恶意或隔离版本的下载。它可以向用户显示更改内容和原因。 命令审批的 prompt 疲劳是第四个问题。Prompts 来得太快,没人能读完。几分钟后用户就会打开 YOLO 模式让工作继续,此时 prompts 已经在训练用户停止阅读。解决方案是更少的 prompts、更好的 prompts。准确性从解析开始——字符串匹配不够。如果 allowlist 或 blocklist 只看到外层命令,包装器就成为绕过途径。OpenClaw 的 shell 审批路径现在评估内部命令链中常见的 shell -c 包装器。如果内部链包含不允许的可执行文件,包装器不应该使其安全。命令高亮器还使用 Tree-sitter 来显示 OpenClaw 在包装器内找到的内容。 静态分析是第五个领域。OpenClaw 收到过大量 GitHub 安全公告。第一个工作是堵住漏洞。下一个工作是确保同一类 bug 不会卷土重来。公告是关于一个 bug 类的证据,而不仅仅是一个 bug。分类后的关键是:能找到所有看起来像这个 bug 的代码吗? OpenClaw 为此使用 OpenGrep 和精确的规则包。每个规则都绑定到一个公告、报告或审查发现。基线目标是回归检测:如果相同的漏洞形式回来,CI 在审查之前捕获它。更好的目标是变体检测:捕获相同错误的附近版本。当前检查的精确 OpenGrep 规则包有 148 条规则,在 PR diff 上运行,全量扫描可以手动运行。 来源:OpenClaw Blog (https://openclaw.ai/blog/where-openclaw-security-is-heading)

优秀的个人博客,低调大师

以色列遭到黑客攻击,以色列宣布成功防御对国防公司的网络攻击

以色列国防部宣布,挫败了针对该国国防制造商的外国威胁组织的一次网络攻击企图。 以色列国防部周三宣布,它挫败了外国威胁者针对该国国防制造商的网络攻击。 据官员称,该攻击是由“一个名为'Lazarus'的国际网络组织发起的。LazarusAPT与朝鲜有关,该组织的活动在2014年和2015年激增,其成员大多在他们的定制产品中使用了恶意软件。攻击。该组织与几种主要的网络攻击有关,包括2014年的Sony Pictures黑客,自2016年以来的几次SWIFT银行攻击以及2017年的WannaCry勒索软件感染。 卡巴斯基专家最近报道说,Lazarus APT Group已使用一种称为MATA的新的多平台恶意软件框架来定位全球实体。 以色列的声明未明确提及平壤政府,也未提供有关袭击的详细信息(目标公司,袭击数据)。 国防部告诉法新社:“网络攻击是实时识别的,并且受到挫败。”它补充说,“没有损害或破坏”。 9月,美国财政部对与朝鲜有联系的三个黑客组织Lazarus Group,Bluenoroff和Andarial实施了制裁。 今年3月,美国财政部逮捕了两名涉嫌与拉撒路集团(Lazarus Group)合作的黑客,他们也因涉嫌2018年4月黑客攻击一家未具名的加密货币交易所而被指控。 攻击者对目标公司的员工发起了鱼叉式网络钓鱼攻击,这些消息冒充了人力资源部门的经理,首席执行官和主要官员。 “攻击者冒充了人事部门的经理,首席执行官和主要官员……并联系了以色列主要国防工业的雇员。”以色列国防部的声明继续说。 攻击旨在窃取员工计算机中的敏感数据。以色列继续受到外国黑客的攻击,4月,袭击袭击了以色列的一家水厂,试图改变水氯含量。 6月,水务局的官员透露了对该国其他设施的两次网络攻击。六月份发生了两次网络攻击,据官员说,它们没有对目标基础设施造成任何破坏。 一次袭击袭击了上加利利的农业用水泵,另一起袭击袭击了中部省份Mateh Yehuda。 以色列国家网络管理局宣布已收到有关针对废水处理厂,泵站和污水处理设施的监控和数据采集(SCADA)系统进行网络攻击的报告。 建议组织实施补充安全措施,以保护水和能源部门使用的SCADA系统。政府敦促立即更改在线公开的控制系统的密码,确保其软件是比较新的,并减少在线公开的控制系统。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册