首页 文章 精选 留言 我的

精选列表

搜索[消息通知],共10000篇文章
优秀的个人博客,低调大师

【漏洞通知】 Apache Shiro 又爆出认证绕过高危漏洞 CVE-2023-34478

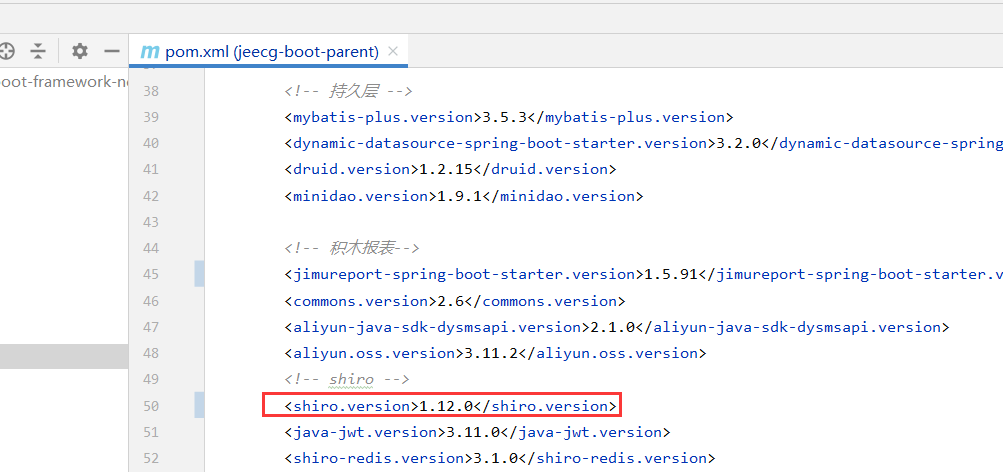
2023 年 7 月 24 日,Apache Shiro 发布更新版本,修复了一个身份验证绕过漏洞,漏洞编号:CVE-2023-34478,漏洞危害等级:高危。 Apache Shiro 版本 1.12.0 之前和 2.0.0-alpha-3 之前容易受到路径遍历攻击,当与基于非规范化请求路由请求的 API 或其他 web 框架一起使用时,可能导致身份验证绕过。 JeecgBoot 官方已修复,建议大家尽快升级至 Apache Shiro 1.12.0 版本。 一、漏洞描述 Apache Shiro 发布更新版本,修复了一个身份验证绕过漏洞,漏洞编号:CVE-2023-34478,漏洞危害等级:高危 二、影响范围 Apache Shiro 版本 < 1.12.0 Apache Shiro 版本 < 2.0.0-alpha-3 三、安全措施 3.1 升级版本 目前该漏洞已经修复,受影响用户可升级到以下版本: Apache Shiro 版本 >= 1.12.0 Apache Shiro 版本 >= 2.0.0-alpha-3 下载链接: https://github.com/apache/shiro/tags 四、JeecgBoot 修复方案 升级 jeecg-boot/pom.xml 中的 shiro 版本至 1.12.0 即可,如下图: 点击可参考修复方案

优秀的个人博客,低调大师

重要通知|针对新一轮比特币勒索蠕虫病毒的安全建议

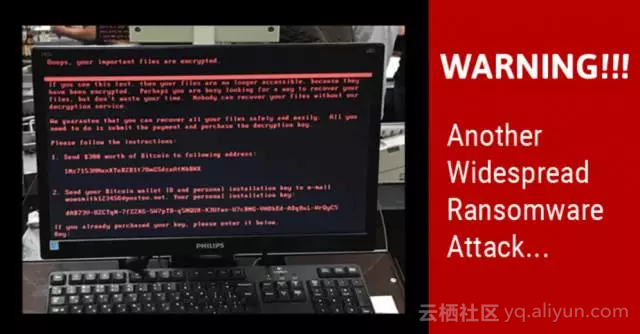
6月27日晚间,一波大规模勒索蠕虫病毒攻击重新席卷全球。 雷锋网报道,欧洲、俄罗斯等多国政府、银行、电力系统、通讯系统、企业以及机场都不同程度的受到了影响。 阿里云安全团队第一时间拿到病毒样本,并进行了分析: 这是一种新型勒索蠕虫病毒。电脑、服务器感染这种病毒后会被加密特定类型文件,导致系统无法正常运行。 目前,该勒索蠕虫通过Windows漏洞进行传播,一台中招可能就会感染局域网内其它电脑。 一、Petya与WannaCry病毒的对比1、加密目标文件类型Petya加密的文件类型相比WannaCry少。 Petya加密的文件类型一共65种,WannaCry为178种,不过已经包括了常见文件类型。2、支付赎金Petya需要支付300美金,WannaCry需要支付600美金。 二、云用户是否受影响?截止发稿,云上暂时未发现受影响用户。 6月28日凌晨,

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册