首页 文章 精选 留言 我的

精选列表

搜索[管理工具],共4316篇文章
优秀的个人博客,低调大师

Joyent 开源其中心云计算和容器管理工具

这周在巴黎召开的 OpenStack 峰会上,Joyent 宣布开源其核心产品 SmartDataCenter 和 Manta。Joyent 是一个可以和 OpenStack 和其他云提供者竞争的平台。 SmartDataCenter (SDC) 是一个开源的云管理平台,提供下一代基于容器、面向服务架构的多数据库中心管理。其重点是为了简化安装和管理。目前 Joyent 公有云和很多私有云都使用该系统进行管理。 SDC 特性: SmartOS 提供高性能的容器虚拟化,KVM 支持意味着支持 Linux 和 Windows guest 系统 RESTful API 和 CLI 工具用于客户自服务 完整的操作门户 (web GUI) 可靠和可观测的面向服务架构 自动化的 USB key 安装 SDC 包含如下组件: 公共 API 用于提供实例、网络、用户和映像等的管理 操作者门户 一组私有 API Agents running in the global zone of CNs for management and monitoring. SDC 使用 SmartOS 作为宿主操作系统。 而Manta 是 Joyent 的一个开源的基于 HTTP 的对象存储系统。使用 OS 容器运行任意数据计算。 使用场景包括: Web 资源 (例如图片、CSS、JS 和静态页面)也可直接对图像大小进行 Manta 内的处理 存储备份 视频存储和转换 日志存储和分析 数据仓库 软件崩溃 dump 存储和分析 文章转载自 开源中国社区 [http://www.oschina.net]

优秀的个人博客,低调大师

谷歌等公司重写 OpenStack 生命周期管理工具

虽然OpenStack已经成为受欢迎的开源云软件堆栈,但是另一方面,它的DevOps项目Fuel却在赢得用户方面遇到难题。现在,谷歌、英特尔和Mirantis正在重写以利用Kubernetes作为底层调度引擎。 聪明之举! 从Fuel原设计者的方方面面来看,这个工具从来就没有崛起。另一方面,Kubernetes已经拥有了很多用户。 正如大多数人所知,Kubernetes是一个容器管理和DevOps项目。在 OpenStack上,Kubernetes部署将利用Docker容器。基于Kubernetes的Fuel将提供单一平台让虚拟机、容器、裸机系统动 态地控制OpenStack操作和生命周期管理。 该计划是提供一个持续集成/持续交付(CI/CD)通道。新的Fuel将让用户可以精细地控制服务部署和管理,可以推出更新,并让OpenStack控制面板能够自愈且更有弹性,而且这还将让创建基于容器的应用路径更加平滑。 这业界三巨头并不是第一次提出这个观点。Mirantis和CoreOS从去年就开始致力于这个方向了,当时他们将Kubernetes引入了OpenStack。这是该计划自然而然迈出的下一步。 毕竟,作为Mirantis首席运营官Boris Renski在声明中称:“随着Docker的兴起成为标准的容器图像格式,Kubernetes成为容器调度的标准,我们终于看到人们处理分布式应用操 作方式上的持续性。将Kubernetes与Fuel结合起来,这将打开OpenStack的一种新交付模式,让更新消耗地更快,帮助客户更快地得到结 果。” 到目前为止,谷歌都还不是主流的OpenStack玩家,现在它也加入了 OpenStack阵营,正如谷歌高级产品经理Craig McLuckie说:“在Fuel中利用Kubernetes将把OpenStack变成一个真正的微服务应用,弥合传统基础设施软件和下一代应用开发之 间的差距。从使用容器和先进的集群管理作为实现弹性的、高度可扩展的基础设施打下基础,这将让很多企业受益。” 这是否有助于加速OpenStack的部署?我当然希望如此。OpenStack是一个非常强大且有用的云计划,但也存在难以部署和维护的缺点。我认为将Fuel和Kubernetes结合起来正是OpenStack需要的。 文章转载自 开源中国社区[http://www.oschina.net]

优秀的个人博客,低调大师

centos7安装docker镜像源管理工具harbor

1.安装harbor 安装harbor之前需要确保docker已经安装并启动了。 Systemctl status docker.service。 https://github.com/vmware/harbor/blob/master/docs/installation_guide.md,这是安装harbor的官网,最好是下载“Offline installer”离线版的,因为“online installer”在线版的依赖网络环境,我用在线版的装了四五次都没成功,而且报错提示很无厘头。 注:装harbor主要的障碍点就是选择了“在线安装”,然后因为网络原因装失败,而报错提示好像是服务器配置的原因,所以就会纠结于修改配置文件。 下载完之后解压,然后进入harbor目录,vim harbor.cfg,如果暂时用不到其他功能(邮箱配置、外部存储配置、ladp配置、https配置),则只需要修改“hostname”为本机的主机名,保存文件。 然后./install.sh进行安装,安装挺快的,结果如下, 安装完成后,就可以在访问dockerhub.sfbest.com(本地机器必须解析到harbor机器的IP)来进入web管理界面了,默认用户名密码,admin/Harbor12345。注:我将默认密码改成!!big1small2了。 如果./install.sh时遇到错误什么镜像被删除一类的,是因为删除有关镜像后没有重启docker,重启docker后,再./install.sh就没事了。 2.修改docker客户端启动参数,使其用http连接镜像源 docker客户端通过命令docker login dockerhub.sfbest.com可以登录和操作镜像,但是docker默认使用https与镜像源进行通信,所以,要么镜像源配置成https的,要么docker客户端通过http来访问。因为镜像源要配置https的需要购买证书(如果是私人做的证书,也需要别的配置),所以我们选择修改docker客户端的启动参数,使其用http连接, Centos6的话: 修改/etc/sysconfig/docker文件,添加启动参数: 注:这个参数必须添加到所有要pull的机器上。 Centos7的话: 注:dockerhub.sfbest.com是本机主机名;修改了docker.service后,需要重启系统才能生效(可能有其他办法让它生效,但是目前我不知道,反正仅重启docker的话docker.service配置不生效) 配置完上面的参数后,重启服务器,启动docker,然后就可以docker login dockerhub.sfbest.com登录内网镜像源了(linux系统里),然后就可以docker pull dockerhub.sfbest.com/sfbest01/centos来下载镜像了,如果要push镜像到内网docker源,需要给用户授权操作该仓库的权限(默认是访客权限,将该用户改为开发权限就可以上传镜像了)。 3.harbor的ldap配置 下面是harbor.cfg的完整配置,包含ldap配置, vim /usr/src/harbor/harbor.cfg, hostname = dockerhub.sfbest.com ui_url_protocol = http email_identity = email_server = smtp.mydomain.com email_server_port = 25 email_username = sample_admin@mydomain.com email_password = abc email_from = admin <sample_admin@mydomain.com> email_ssl = false harbor_admin_password = Harbor12345 AUTH_LDAP_USER_SEARCH = LDAPSearch('OU=SF-Express,DC=sf,DC=com', ldap.SCOPE_SUBTREE, "(sAMAccountName=%(user)s)") auth_mode = ldap_auth ldap_url = ldap://LDAP_IP:PORT ldap_searchdn = CN=TEST,OU=TEST,OU=TEST,OU=TEST,DC=TEST,DC=com ldap_search_pwd = TEST ldap_basedn = OU=TEST,DC=TEST,DC=com ldap_uid = uidtest ldap_scope = 3 db_password = root123 self_registration = on use_compressed_js = on max_job_workers = 3 token_expiration = 30 verify_remote_cert = on customize_crt = on crt_country = CN crt_state = State crt_location = CN crt_organization = organization crt_organizationalunit = organizational unit crt_commonname = example.com crt_email = example@example.com project_creation_restriction = everyone ssl_cert = /data/cert/server.crt ssl_cert_key = /data/cert/server.key 4.常用操作 4.1 修改harbor.cfg或其他.yml配置文件后操作 docker-compose down //移除harbor中的相关镜像,但这些镜像及数据库文件仍保存在磁盘上 vim harbor.cfg //编辑文件、保存 ./install.sh //重新安装 4.2 常用命令 docker-compose -h//查看帮助 docker-compose stop //停掉harbor docker-compose start //启动harbor docker-compose down //在harbor中移除镜像 docker-compose up //添加镜像并启动 4.3 其他操作 4.3.1 存储配置 harbor默认将镜像存储在本地磁盘,也可以挂后端存储,比如后端挂openstack swift,配置就类似下面这种, vim common/templates/registry/config.yml, storage: swift: username: admin password: ADMIN_PASS authurl: http://keystone_addr:35357/v3/auth tenant: admin domain: default region: regionOne container: docker_p_w_picpaths 4.3.2 配置harbor监听自定义的端口 下面的配置是HTTP的,HTTPS的类似,只是修改“443”行的配置。 默认的话,harbor监听80和443端口,也可以自定义监听端口。 1.vim docker-compose.yml 将下面的第一个80改成6666, 2.vim common/templates/registry/config.yml auth: token: issuer: registry-token-issuer realm: $ui_url:6666/service/token rootcertbundle: /etc/registry/root.crt service: token-service 3. docker-compose down ./install.sh 恳请各位批评指教,共勉。

优秀的个人博客,低调大师

Quick Vector 1.0.0 发布,桌面 GIS 矢量数据管理工具

Quick Vector 1.0.0 版本发布 Quick Vector 是一款基于 Electron 、VUE 、OpenLayers 、jsts 开发,使用 EPSG:4326(WGS84) 坐标系进行开发的一款桌面 GIS 矢量数据分析,查看软件。 项目地址: https://gitee.com/pychfarm_admin/quick-vector 、https://github.com/huifer/quick-vector 本次新版本是项目的首个发布版本,在项目使用过程中或多或少会存在一写问题,欢迎大家在 issues上记录问题。作者会及时修复相关问题,同时也欢迎用户对项目提出功能意见,作者会及时更新相关功能。 功能清单 支持CSV文件带有空间数据和无空间数据的点、线数据成图。 支持GeoJson文件成图。 支持MySQL数据库表带有空间数据成图。 支持导出GeoJson文件。 支持图层树、属性窗口(查看属性)、居中显示图层。 支持缓冲区分析。 支持线图层的环分析 支持线图层的自重叠分析 支持点图层的空间数据重复分析 支持点图层的属性数据重复分析 支持天地图矢量和卫星影像查看(基于WGS84坐标系) 支持属性表查看

优秀的个人博客,低调大师

Istio 1.18 发布,大型微服务系统管理工具

Istio 最初是一个由 Google、IBM 与 Lyft 共同开发的开源项目,旨在提供一种统一化的微服务连接、安全保障、管理与监控方式。具体来说,Istio 是一个开源服务网格平台,它确保微服务在处理故障时以指定的方式相互连接。2022 年 Google 和 Istio 指导委员会已将 Istio 项目捐赠给了 CNCF。 Istio 1.18 正式发布,这是 2023 年发布的第二个 Istio 版本,也是第一个搭载 Ambient Mesh 的版本。 Ambient Mesh Istio 1.18 版本的发布标志着 Ambient Mesh 正式上线,这是一种新的 Istio 数据平面模式,旨在简化操作、扩大应用兼容性,并降低基础设施成本。 改进 Gateway API 支持 Istio 1.18 改进了对 Kubernetes Gateway API 的支持,包括对额外的 v1beta1 资源的支持和对自动化部署逻辑的改进,不再依赖 pod 注入。 Proxy Concurrency 变化 以前代理的 concurrency 设置,即配置代理运行的工作线程数,在 sidecars 和不同的网关安装机制之间配置不一致。在 Istio 1.18 中,concurrency 配置已被调整为跨部署类型的一致性。 对 istioctl 命令的改进 为 istioctl 命令增加了一些增强功能,包括对错误报告过程的增强和对 istioctl 分析命令的各种改进。 更多详情可查看:https://istio.io/latest/news/releases/1.18.x/announcing-1.18/

优秀的个人博客,低调大师

Istio 1.17 发布,大型微服务系统管理工具

Istio 最初是一个由 Google、IBM 与 Lyft 共同开发的开源项目,旨在提供一种统一化的微服务连接、安全保障、管理与监控方式。具体来说,Istio 是一个开源服务网格平台,它确保微服务在处理故障时以指定的方式相互连接。2022 年 Google 和 Istio 指导委员会已将 Istio 项目捐赠给了 CNCF。 近日 Istio 1.17 正式发布,这也是 Istio 在 2023 年发布的第一个版本。 新内容 自 1.16 版本发布以来,Istio 增加了一些重要的新功能,并将一些现有的功能标记为 Beta 版,表明它们已经可以用于生产。以下是 Istio 1.17 版本中的一些亮点: 金丝雀升级和修订标签被提升为 Beta 版 在 Istio 1.6 版本中引入了对使用修订版按照金丝雀模式升级服务网格的基本支持。使用这种方法,你可以在不影响现有部署的情况下并排运行多个控制平面,并将工作负载从旧控制平面慢慢迁移到新控制平面。在 Istio 1.10 中,引入了修订标签,作为对金丝雀升级的改进,以帮助减少操作员使用修订的次数,并安全地升级 Istio 控制平面。这是我们用户在生产中非常广泛采用和使用的功能。所有的集成测试和涵盖文档的端到端测试都已完成,该功能将升级为 Beta 版。 Helm 安装被提升为 Beta 版 Istio 的基于 Helm 的安装,首次在 Istio 0.4 中引入,现在已经提升为 Beta。它是生产中最广泛使用的安装 Istio 的方法之一。在这个版本中完成了将该功能提升为 Beta 版的所有要求,包括更新集成测试以使用 Helm 图表进行安装/升级,更新 Helm 集成测试,并在values.yaml中记录高级 Helm 图表的定制和属性。 升级了对 Kubernetes Gateway API 的支持 Istio 对 Gateway API 的实现已经转移到最新版本的 API(0.6.1),现在已经完全兼容。 Istio 双栈支持 Kubernetes 在 1.16 版本中加入了双栈模式的 IPv6 支持,并在 1.22 版本中升级为稳定版。在 Istio 中启用双栈支持的基本基础是在 Istio 1.16 版本中开始的。在 Istio 1.17 版本中,在 Istio 中实现了双栈支持。 增加了对 Istio 中使用QuickAssist Technology(QAT)PrivateKeyProvider的支持 在 SDS 中增加了对使用 QuickAssist Technology(QAT)PrivateKeyProvider的支持,并增加了相应的配置,为网关和 sidecars 选择 QAT 私钥提供者。 其他 对 RequestAuth API 的改进 增强了 istioctl 命令 …… 更多详情可查看:https://istio.io/latest/news/releases/1.17.x/announcing-1.17/

优秀的个人博客,低调大师

phpMyAdmin 4.9.11 和 5.2.1 发布,MySQL 可视化管理工具

phpMyAdmin 开发团队发布了 4.9.11 和 5.2.1 版本。5.2.1 主要是修复错误,包含了对拖放上传功能中的 XSS 漏洞的安全修复(PMASA-2023-01)。4.9.11 则专门修复了 XSS 漏洞。 5.2.1 主要更新内容: issue #17506 修复在没有 XMLWriter 或 Imagick 的情况下配置 2FA 时的错误 issue #17519 修复导出页面 (Export pages) 在某些情况下无法运行的问题 issue #17121 修复 password_hash 函数在哈希之前错误地向密码添加单引号的问题 issue #17736 添加 utf8mb3 作为字符集描述页面上 utf8 的别名 issue #17248 支持 MariaDB >= 10.7 的 UUID 数据类型 issue #16042 修复使用 gzip 压缩类型和 FireFox 浏览器时格式错误的下载 添加spellcheck="false"到所有密码字段和一些文本字段,避免拼写劫持数据泄漏 修复了使用 Designer 时的 JavaScript 错误 修复了 PHP 8.2 兼容性 详情查看 Changelog。 下载地址:https://www.phpmyadmin.net/downloads/

优秀的个人博客,低调大师

Aeraki Mesh 1.2.0 发布,Istio 服务网格流量管理工具

Aeraki Mesh 发布了 1.2.0 版本,主要变化是支持 Istio 1.14 版本系列。目前已支持 1.14 系列的最新小版本 1.14.4。 Aeraki[Air-rah-ki]是希腊语”微风“的意思。该命名的寓意是希望Aeraki Mesh这股“微风”能帮助Istio和Kubernetes在云原生的旅程中行得更快更远。Aeraki Mesh的定位非常明确:只处理服务网格的非HTTP七层流量,将HTTP流量留给Istio。 Aeraki Mesh架构: 版本下载地址:https://github.com/aeraki-mesh/aeraki/releases/tag/1.2.0 版本安装教程:https://www.aeraki.net/zh/docs/v1.x/install/

优秀的个人博客,低调大师

Netbox 3.1.4 发布,IP 地址与数据中心管理工具

NetBox 是一个 IP 地址管理(IP address management,IPAM)和数据中心基础设施管理(data center infrastructure management,DCIM)工具。 Netbox 3.1.4 现已完成发布,具体更新内容如下: Enhancements #8192- 添加“add prefix”按钮到聚合子前缀视图中 #8194- 在管理界面下启用批量用户分配到组的功能 #8197- 连接 cable 时允许按组过滤站点 #8210- 建立netbox/local/作为本地资源的一个路径 Bug 修复 #8187- 修复对象表中标签列的呈现 #8191- 修复向 VM 接口添加IP地址时的返回URL #8196- 在 UI 中查看大型 IPv6 前缀时修复 IndexError 异常 #8201- 自定义整数字段应允许负整数作为最小值/最大值 更新说明:https://github.com/netbox-community/netbox/releases/tag/v3.1.4

优秀的个人博客,低调大师

带你了解Node.js包管理工具:包与NPM

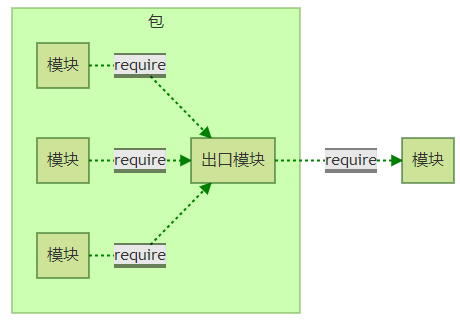
摘要:包与NPM Node组织了自身的核心模块,也使得第三方文件模块可以有序的编写和使用。 本文分享自华为云社区《NodeJs深入浅出之旅:包与NPM》,作者:空城机。 包与NPM Node组织了自身的核心模块,也使得第三方文件模块可以有序的编写和使用。 但是在第三方模块中,模块与模块之间仍然是散列在各地的,相互之间不能直接引用 所以在模块外,包和NPM是将模块联系起来的机制。 包组织模块示意图 CommonJS 的包规范定义其实也很简单,由包结构和包描述文件两部分组成。 包结构 用于组织包中的各种文件,是一个存档文件,即一个目录直接打包为.zip或tar.gz格式的文件。 符合规范的包目录: package.json: 包描述文件 bin: 用于存放可执行二进制文件的目录 lib: 用于存放JavaScript代码的目录 doc: 用于存放文档的目录 test: 用于存放单元测试用例的代码 package.json包描述文件 NPM所有行为都与包描述文件的字段息息相关 一些字段: name: 包名。 规范定义需要用小写的字母和数字组成,不允许出现空格。 包名必须是唯一的,以免对外公布时产生重名冲突 description: 包简介 version: 版本号,关于其介绍在《Node.js学习(一)——简介》也有提及 keywords: 关键字数组, NPM中主要用来作分类搜索。 maintainers: 包维护者列表。 每个维护者由name、email和web这3个属性组成。 NPM通过这个属性进行权限认证。 格式: "maintainers":[{ "name":"kongchengji", "email":"111@.com", "web":"[http:](https://blog.csdn.net/qq_36171287)" }] contributors: 贡献者列表,格式与维护者列表相同 bugs: 一个可以反馈bug的网页地址或邮件地址 licenses: 当前包所使用的许可证列表,表示包在哪些许可证下使用 格式: "licenses":[{ "type": "GPLv2", "url":"" }] // 或者 "license": "ISC" repositories: 托管源代码的位置列表,表明可以通过哪些方式和地址访问包源代码。 格式: "repository": { "type": "git", "url": "git+https://github.com/kongchengji/UiSelfMade.git" }, dependencies:使用当前包所需要依赖的包列表。 这个属性非常重要 homepage: 当前包的网站地址 os: 操作系统支持列表, 如果列表为空,则不对操作系统做任何假设 cpi: CPU架构支持列表 engine:支持的JavaScript引擎列表 directories:包目录说明 implements: 实施规范的列表。 标志当前包实现了CommonJS哪些规范 scripts: 脚本说明对象。 主要用于被包管理器用来安装、编译、测试和卸载包 格式: "scripts": { "dev": "webpack-dev-server --inline --progress --config build/webpack.dev.conf.js", "start": "npm run dev", "lint": "eslint --ext .js,.vue src", "build": "node build/build.js" }, NPM与包规范区别在于多了四个字段: author: 包作者 :ok_man: bin: 一些包作者希望包可以作为命令行工具使用。 main: 模块引入包时,会有限检查这个字段,并将其作为包中其余模块的入口模块。 如果不存在,require会查找包目录下的index.js、index.node、index.json作为默认入口 devDependencies: 一些模块只在开发时需要依赖。 devDependencies:开发环境使用 dependencies:生产环境使用 前后端共用模块 JavaScript在Node出现后,有一项优势 --> 一些模块可以在前后端实现共用。 但是前后端上始终还是有一些差别的 :sweat_drops: 前后端模块侧重点 前后端JavaScript分别搁置在HTPP的两端,扮演的角色并不同。 浏览器端的JavaScript需要经历从同一个服务器端分发到多个客户端执行,瓶颈是带宽,从网络加载代码 服务器端的JavaScript是相同代码需要多次执行,瓶颈是CPU和内存等资源,从磁盘中加载 在前端JavaScript中,主要还是应用AMD规范。 CommonJS并不完全适用于前端JavaScript,比如Node的模块引入基本是同步的,但是前端引入如果使用同步引入,UI在初始化过程中需要花费很多时间等待脚本加载完成。 AMD规范 AMD规范 是CommonJS规范的一个延伸,全称:Asynchronous Module Definition。 是异步模块定义 模块定义:define(id?, dependencies?, factory); id 是模块的名字,它是可选的参数。 dependencies 指定了所要依赖的模块列表,它是一个数组,也是可选的参数 AMD需要在声明模块时指定所有的依赖,通过形参传递依赖到模块内容中: define(['./a', './b'], function (dep1, dep2) { a.doSomethimg() b.doSomething() }); CMD规范 与AMD规范相对的还有CMD规范,全称:Common Module Definition。 是公共模块定义 这是由国内的玉伯(也是一位大佬)提出的 模块定义:define(factory) CMD支持动态引入: define(function(require, exports, module) { var a=require('./a') a.doSomethimg() var b=require('./b') b.doSomething() }) 在需要依赖模块时, 随时调用require()引入即可 CMD 推崇依赖就近; AMD 推崇依赖前置 CMD 是延迟执行; AMD 是提前执行 CMD性能好,因为只有用户需要的时候才执行; AMD用户体验好,因为没有延迟,依赖模块提前执行了 AMD和CMD最大的区别是对依赖模块的执行时机处理不同 兼容多种模块规范 创建一个hello方法,让hello方法能在不同运行环境中运行,兼容Node、AMD、CMD和常见浏览器 匿名函数前加一个;是个好习惯 name是方法名,definition是方法体 通过typeof检测环境是否为AMD或CMD还是Node环境 可以将模块执行结果挂载在window变量中,这样可以直接调用 // 匿名函数前加一个;是个好习惯 name是方法名,definition是方法体 ;(function (name, definition) { //检查环境是否是AMD或CMD var hasDefine = typeof define === 'function', // 检查环境是否为Node hasExports = typeof module !== 'undefined' && mudule.exports; if(hasDefine) { define(definition); } else if (hasExports) { module.exports = definition(); } else { // 将模块的执行结果挂在window变量中,在浏览器中this指向window对象 this[name] = definition(); } })('hello', function () { var hello = function () { console.log('hello'); } return hello; }); 点击关注,第一时间了解华为云新鲜技术~
资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册