【AI 逆向专栏】某点 vmp w_tsfp 逆向分析
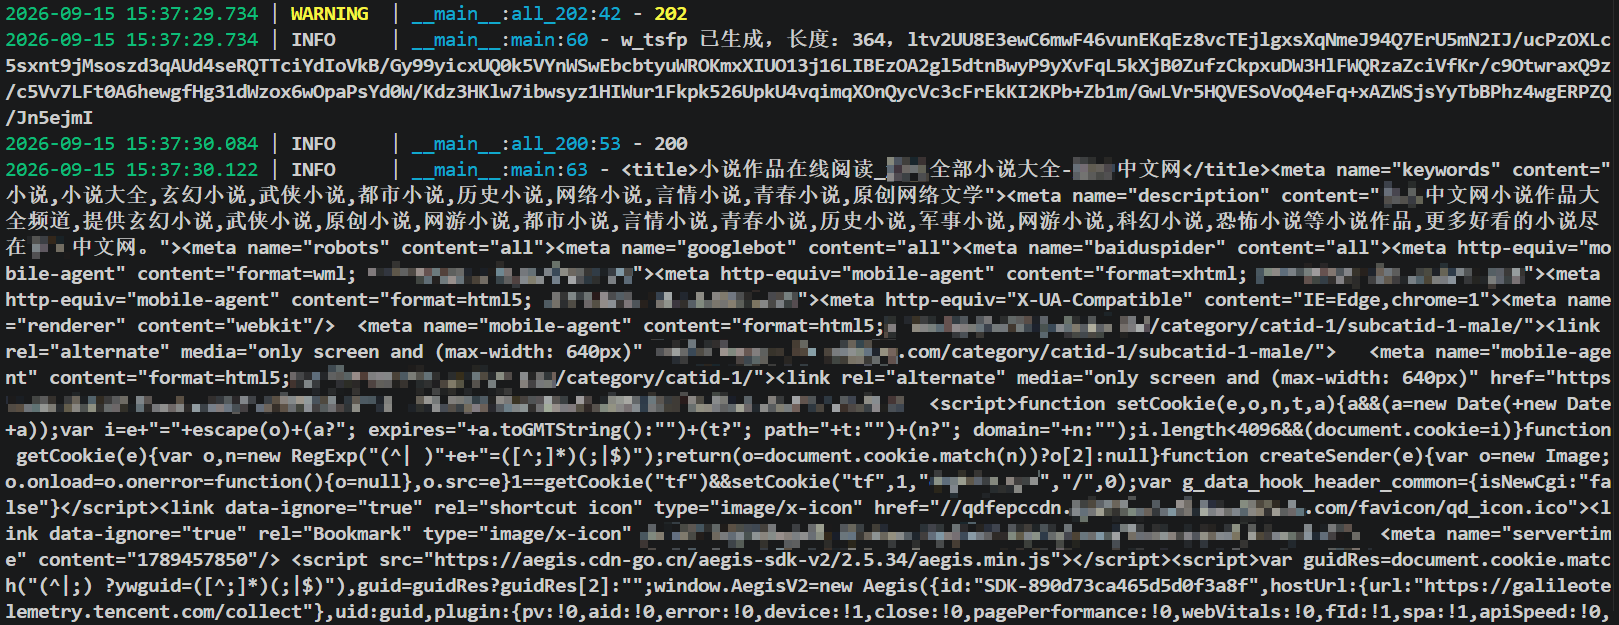
 ## 声明 **本文章中所有内容仅供学习交流使用,不用于其他任何目的,不提供完整代码,抓包内容、敏感网址、数据接口等均已做脱敏处理,严禁用于商业用途和非法用途,否则由此产生的一切后果均与作者无关!** **本文章未经许可禁止转载,禁止任何修改后二次传播,擅自使用本文讲解的技术而导致的任何意外,作者均不负责,若有侵权,请在公众号【K哥爬虫】联系作者立即删除!** ## 前言 最近知识星球中,有小伙伴咨询 `w_tsfp` 参数的相关问题。这个参数算是 “老将” 了,目前多个网站仍在使用,但是经过改版升级,上了 vmp,强度增加不少,本文将对该参数进行逆向分析,拆解实现流程:  ## 逆向目标 - 目标:某点 jsvmp 参数 `w_tsfp` - 网址:`aHR0cHM6Ly93d3cucWlkaWFuLmNvbQ==` ## 抓包分析 打开开发者人员工具,进入网站,会触发反调试(无限 debugger): 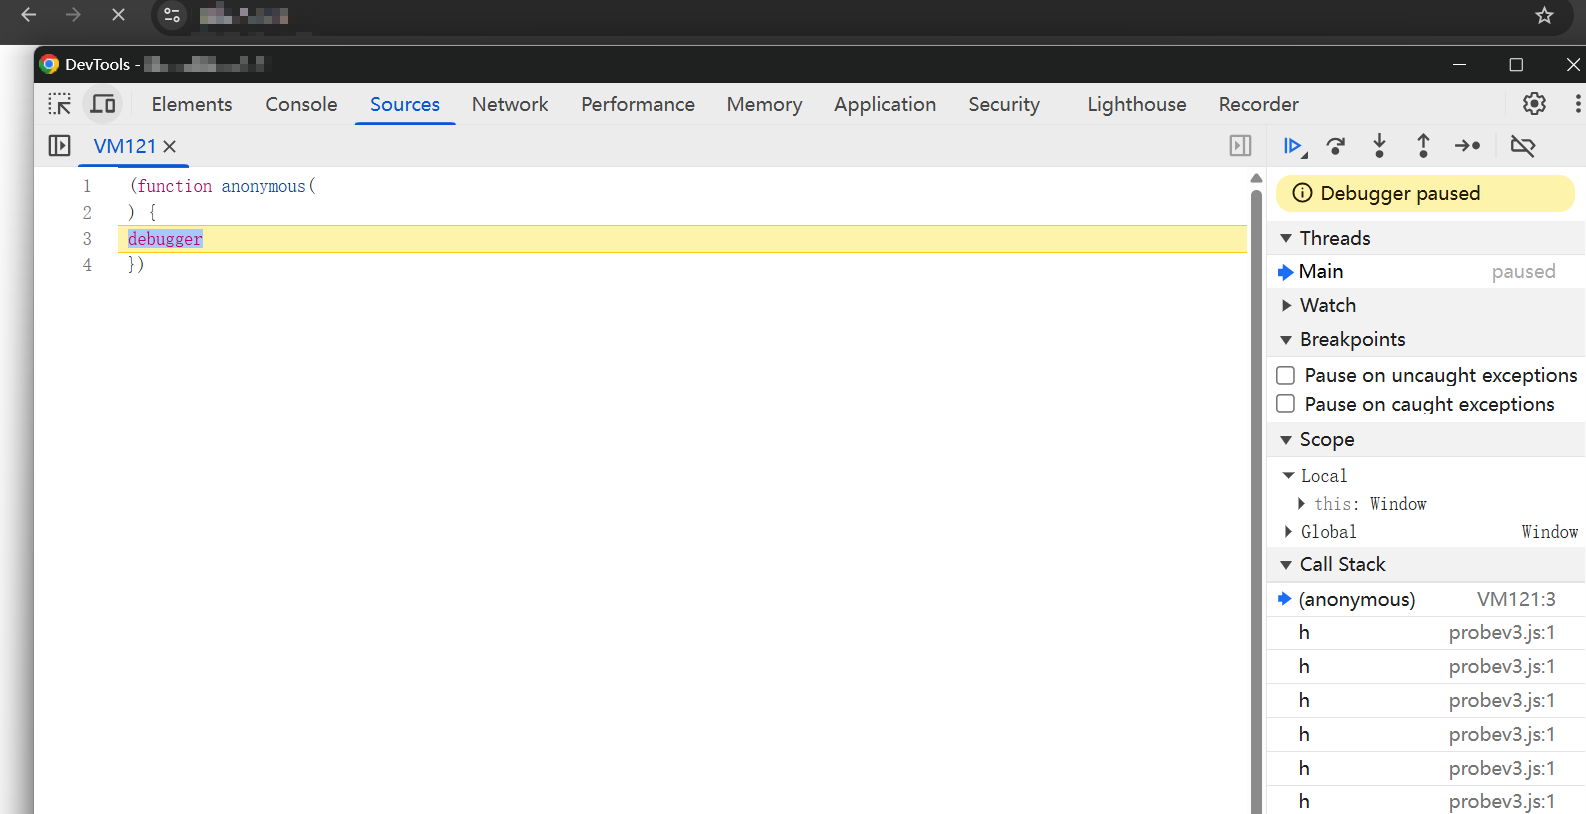 使用定制的浏览器或者自写 hook 脚本绕过都可以,从堆栈可知,主要的拦截流程在 probev3.js 文件中,跟栈可知是腾讯自研的 JSVMP(Chaos VM): 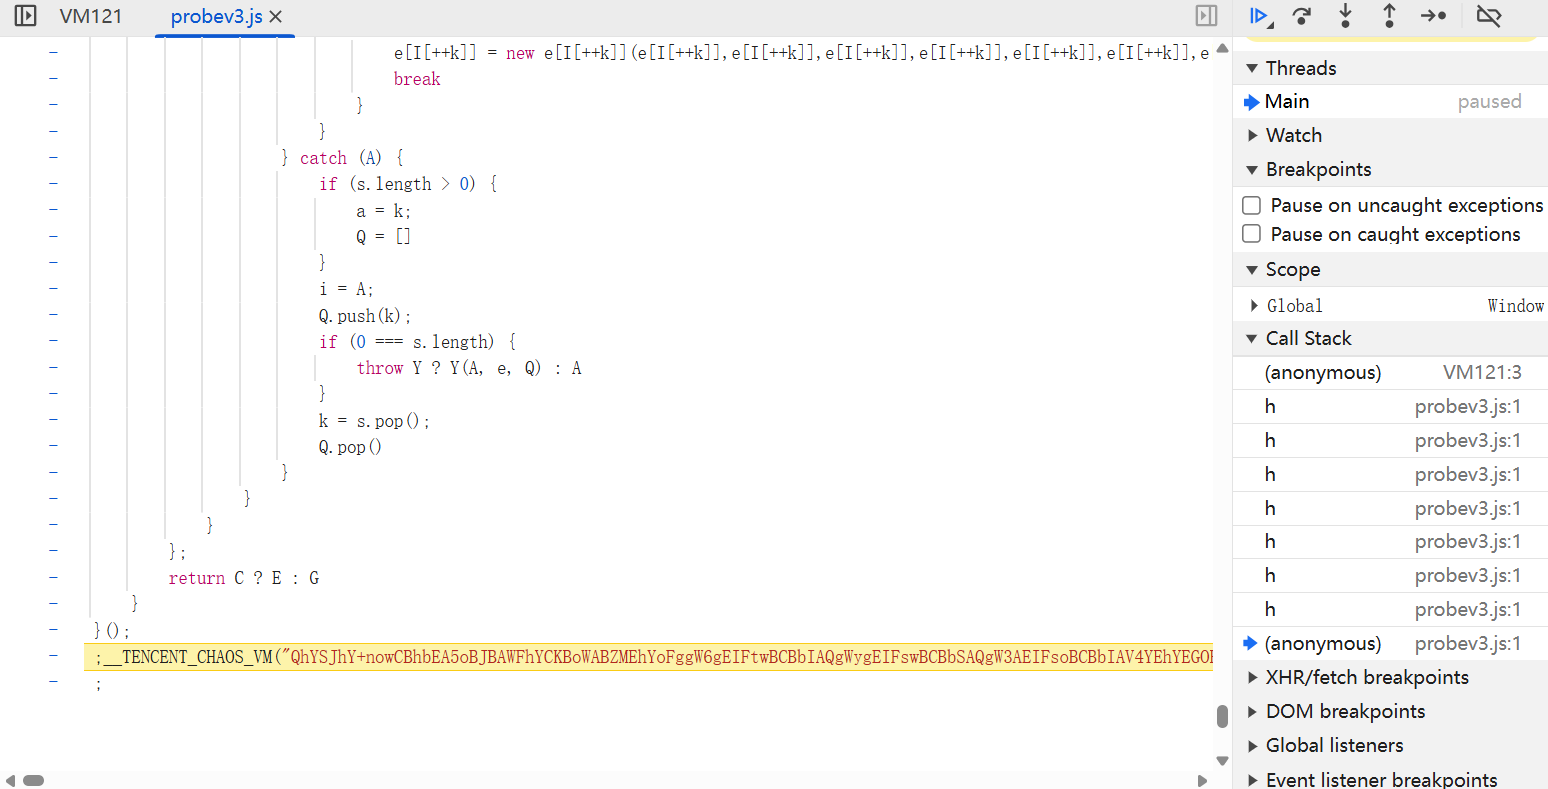 分析文件及字符串表,写好 hook 脚本后(相关脚本已分享到知识星球中),利用浏览器插件 Tampermonkey 即可绕过此处的 debugger 反调试: 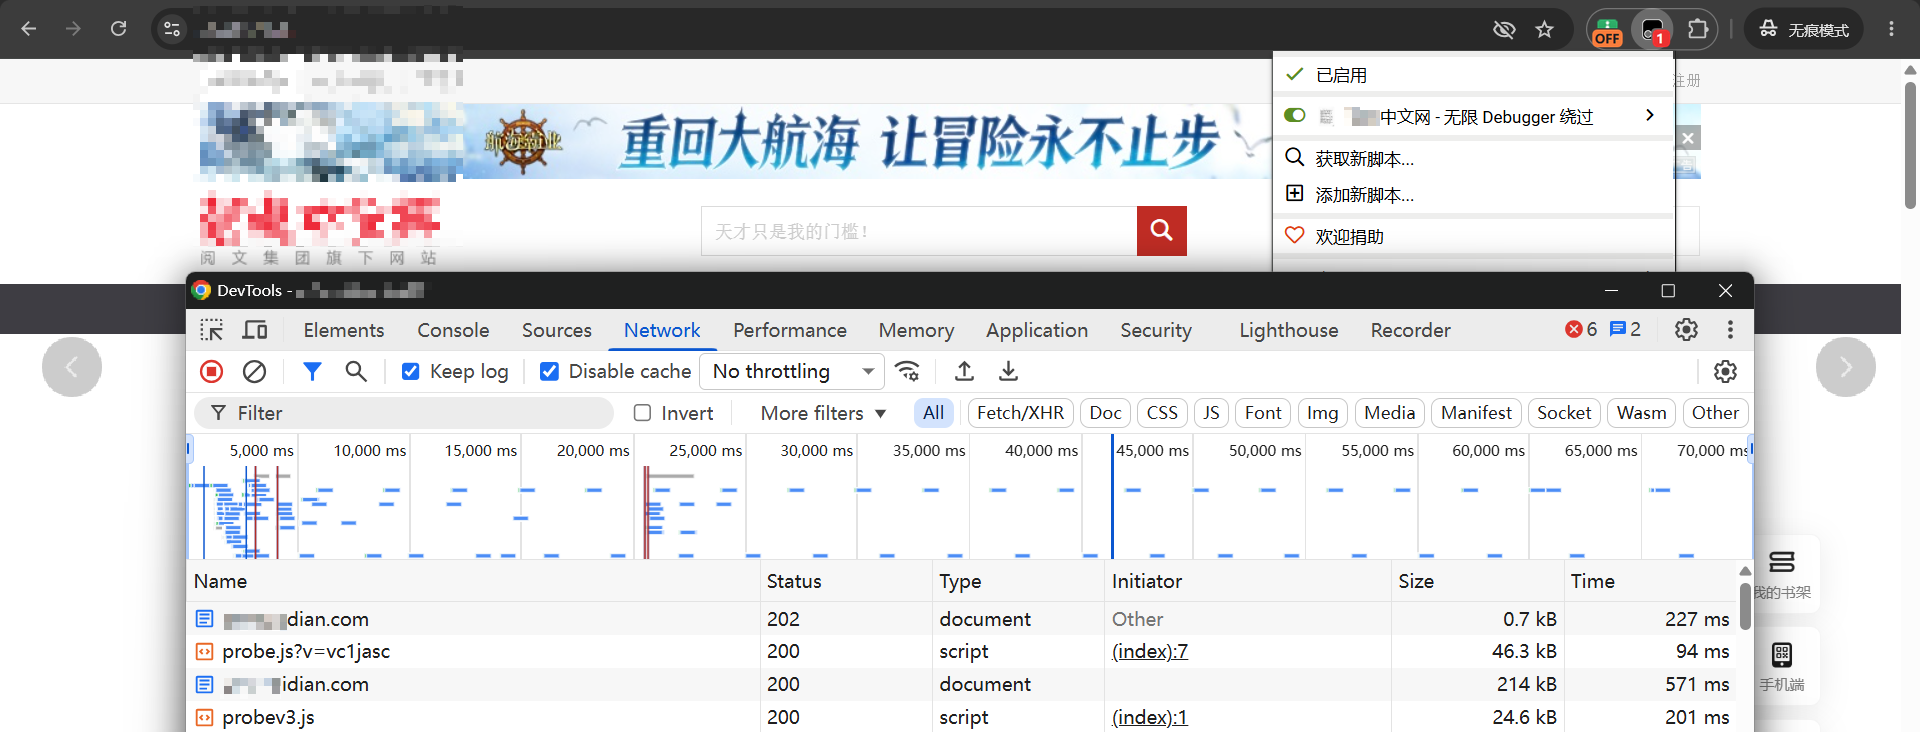 > Tampermonkey 文档 & 下载:https://www.tampermonkey.net 后续可能还会触发应用宝的 debugger,直接右键行号,选择 Never pause here 即可。 接下来,观察抓到的包会发现,首次打开网站时,响应状态码为 202,二次触发后,才为 200,获取到了正常的网页内容,这中间发生了什么呢? 点开两个接口分析下,通过对比发现,200 接口比 202 的 Cookies 中多了两个参数,`x-waf-captcha-referer` 参数为第一次触发接口时响应返回,`w_tsfp` 就是本文需要逆向分析的关键参数: 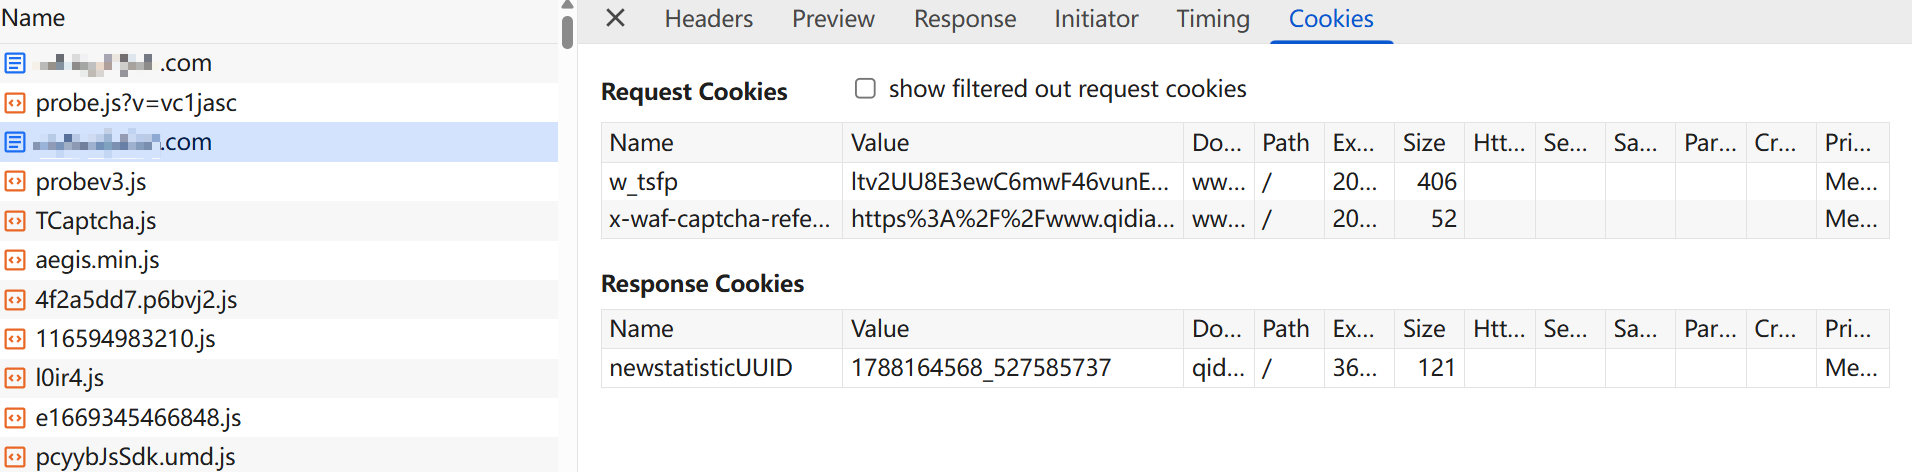 ## 逆向分析 下个 Script 事件断点,probe.js 文件加载执行即会断住: 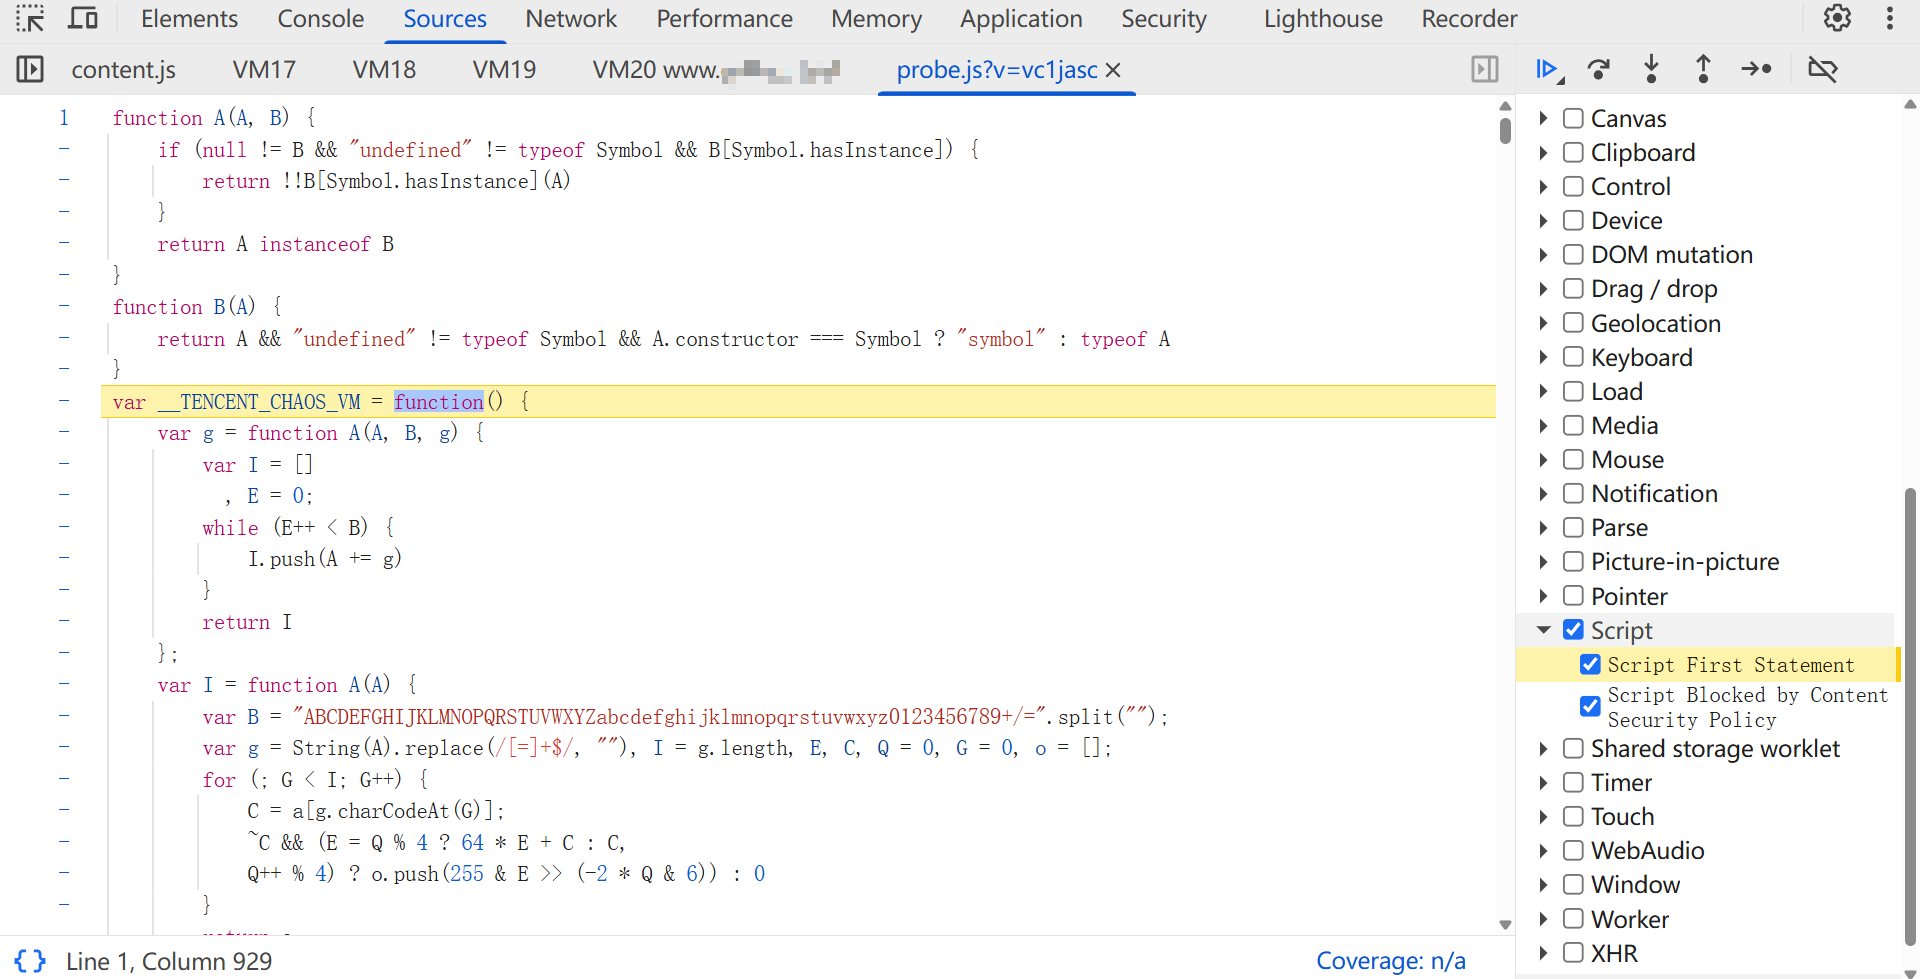 再结合 hook,定位 cookies 中的 `w_tsfp` 参数生成的位置: ```JavaScript (() => { const descriptor = Object.getOwnPropertyDescriptor( Document.prototype, "cookie" ); Object.defineProperty(Document.prototype, "cookie", { configurable: descriptor.configurable, get() { return descriptor.get.call(this); }, set(value) { if (value.startsWith("w_tsfp=")) { console.log("[document.cookie]", value); debugger; } return descriptor.set.call(this, value); } }); })(); ``` 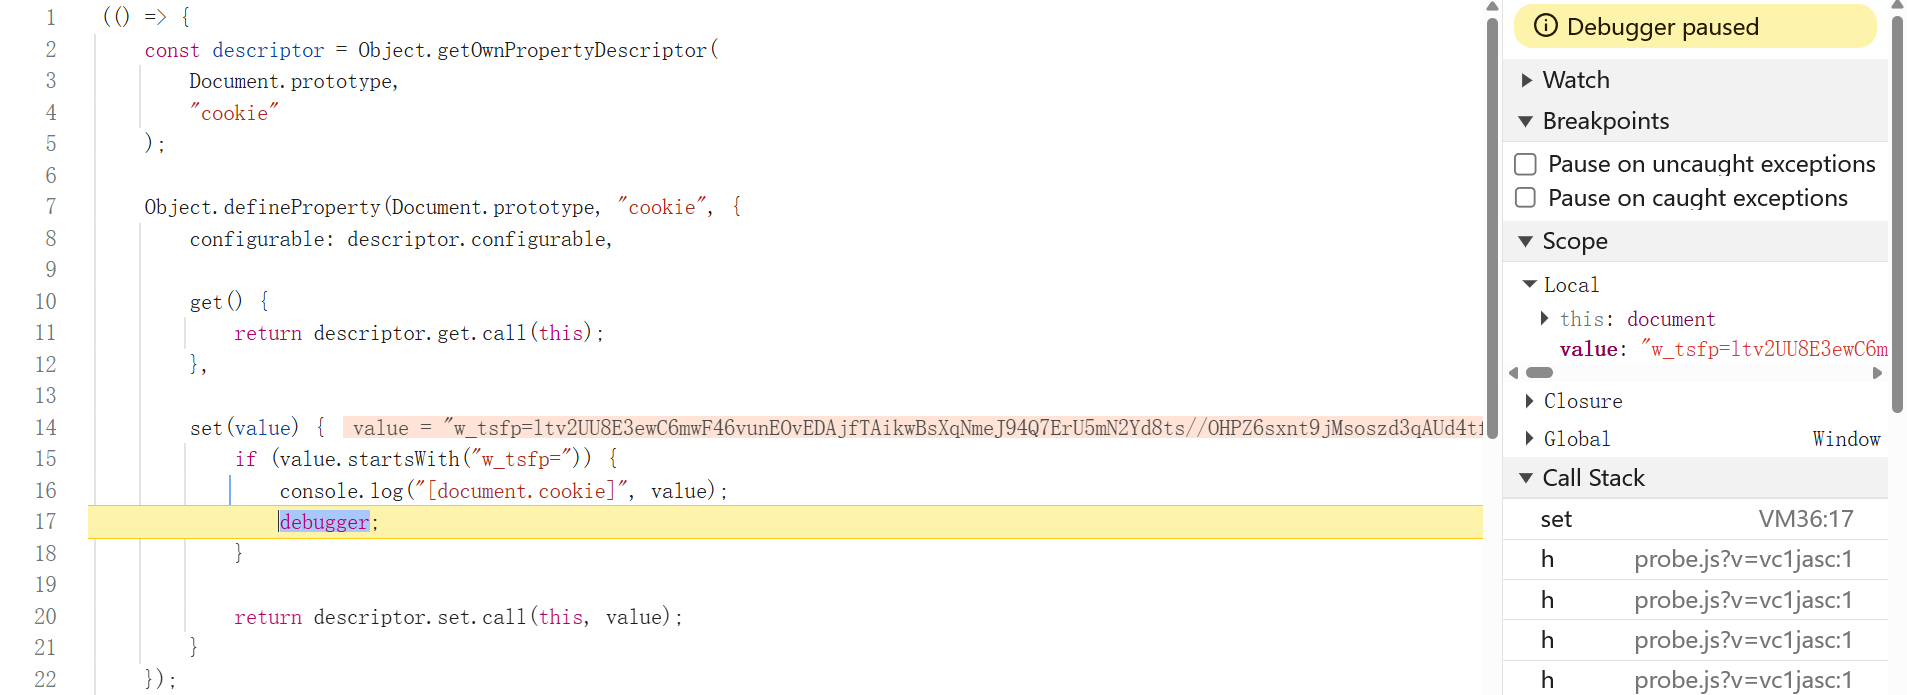 跟栈到 probe.js 文件中,此时 `w_tsfp` 参数的值已经生成了: 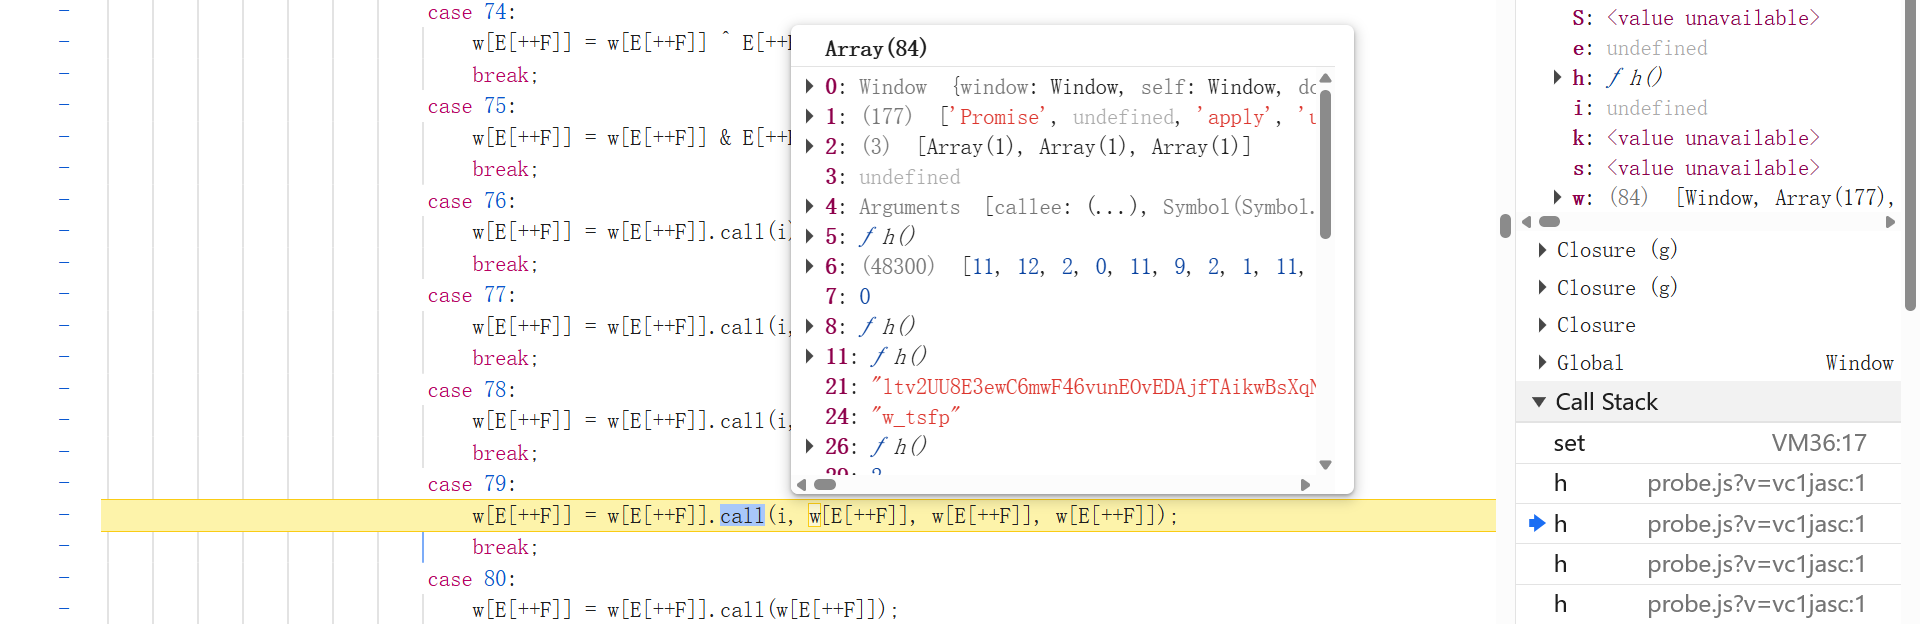 先来观察一下 Chaos VM 的结构,解释器基本就是两组 `switch (E[++F])`(不是两套指令,只是 this 绑定 / 严格模式不同),VM 通过 `F` 作为程序计数器、`E` 作为解码后的指令数组、`w` 作为当前栈帧寄存器,按 opcode 执行(操作码 operation code,表示 VM 当前要执行哪一种操作)。核心解释器形态是: ```JavaScript switch (E[++F]) { // E[++F] 的值就是 opcode // opcode } ``` 每一条 case 都是固定语义: ```JavaScript 0 debugger 1 F += 立即数 无条件跳转 2 条件跳转 真/假各跟一个偏移 4 w[a] += fromCharCode(立即数) 逐字符拼字符串 11 dest = obj[立即数] 12 obj[立即数] = 值 13 dest = obj[动态键] 14 obj[动态键] = 值 16 return 18 造函数(非严格解释器) 19 造函数(严格解释器) 25 fn.apply(undefined, args) 26 fn.apply(this, args) 27 obj[method].apply(obj, args) 28 new Ctor(...args) 41 w[a] = w[b] + w[c] 加法或拼字符串 56 w[a] = w[b] ^ w[c] 74 w[a] = w[b] ^ 立即数 76 dest = fn.call(undefined) 77 dest = fn.call(undefined, a) 78 dest = fn.call(undefined, a, b) 79 dest = fn.call(undefined, a, b, c) 80 dest = fn.call(this) 81 dest = fn.call(this, a) 82 dest = fn.call(this, a, b) 83 dest = fn.call(this, a, b, c) ``` 接下来根据堆栈分析,下断点(本案例用 Conditional breakpoint),观察控制台打印出来的日志,保险起见,两组 switch 的相同位置,先都打上,避免漏帧。 可先于两个 case 79 的 break 处下条件断点 `w[21].includes('ltv2')`,`w_tsfp` 值生成时断住,不走后续流程,便于调试。 插桩分析,试错、调优过程逐一描述,太冗长,下面直接分享能清晰看出关键点的日志。 (JSVMP 最严厉的防护:浏览器插桩 or 下载日志,性能差的电脑直接卡崩 =.=) 首先确认调用指令,先只在 `case 77` 上记录 `F`、寄存器编号和类型,排除高频噪声,断点打到赋值语句上: ```JavaScript (function () { var fn = w[E[F + 2]]; var arg = w[E[F + 3]]; var dst = E[F + 1]; if (F 21000) return false; console.log( "[C77-CHECK] pc=" + F + " dst=" + dst + " fn=" + ( typeof fn === "function" ? (fn.name || "?") : typeof fn ) + " arg=" + ( typeof arg === "string" ? "S" + arg.length + ":" + arg.slice(0, 40) : typeof arg + ":" + String(arg) ) ); return false; })() ``` 通过打印出来的日志可以看出,在大量调用 parseInt,这是字符串表/字节码解码: 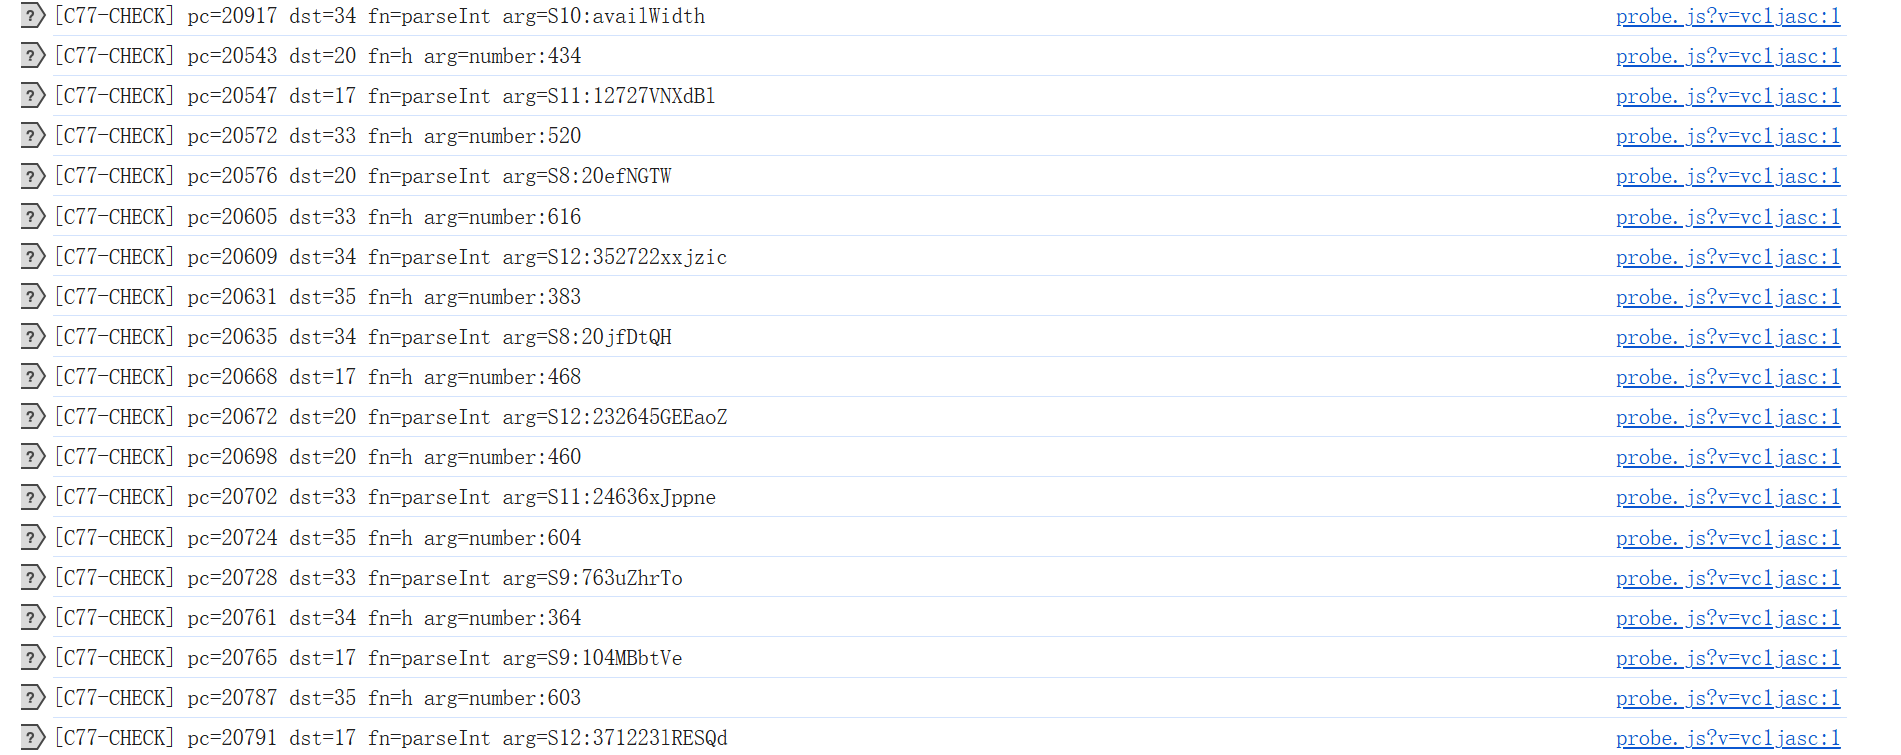 case 78 条件断点中打印 32 位十六进制值: ```JavaScript (function () { var keep = { 24782:1, 24791:1, 24796:1, 24801:1, 24806:1, 11248:1, 11263:1, 11278:1, 11293:1 }; if (!keep[F]) return false; var a = w[E[F + 3]]; var b = w[E[F + 4]]; function hx(x) { return (x >>> 0).toString(16).padStart(8, "0"); } console.log( "[C78] pc=" + F + " dest=" + E[F + 1] + " a=0x" + hx(a) + " b=0x" + hx(b) ); return false; })() ``` 打印出来的日志中可以看到 MD5 的标准初始向量(IV): ```text A = 0x67452301 B = 0xefcdab89 C = 0x98badcfe D = 0x10325476 ``` 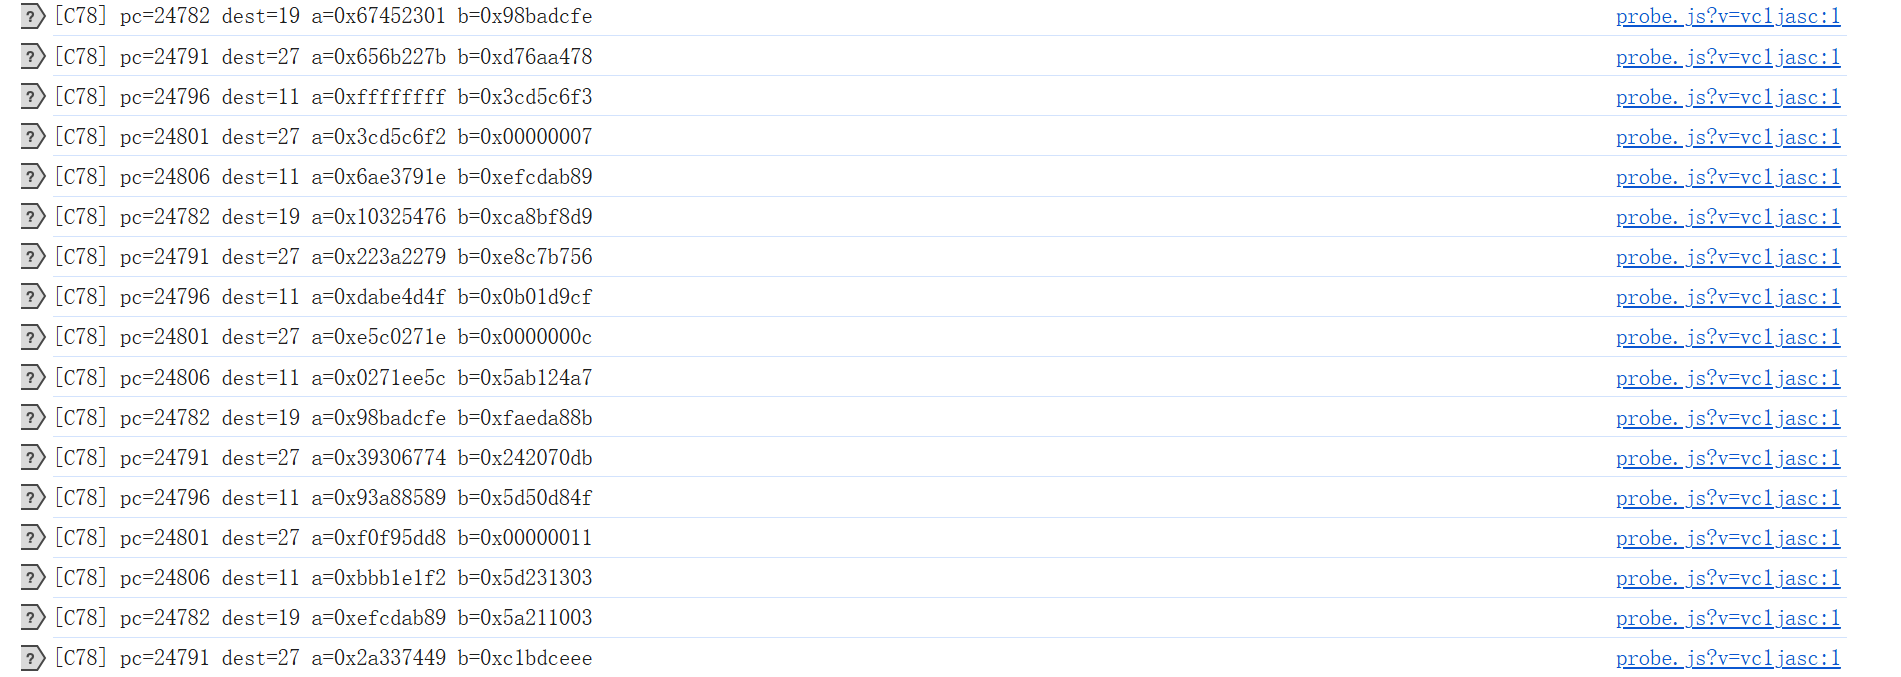 `a=0x656b227b` 按小端字节拆开如下,证明是标准 MD5,环境数据被分组压缩,状态寄存器再 feed-forward 回写,这里的输入已经是某段 JSON 字符串: ```javascript // 低地址 -> 高地址 7b 22 6b 65 = {"ke ``` 接下来在 case 14 处打下条件断点,在字段写入 opcode 上只打印关键字段名和短值,过滤其他环境属性,确认摘要字段: ```JavaScript (function () { var r = E.slice(F + 1, F + 5); var v = r.map(function (n) { return w[n]; }); var hit = v.some(function (x) { return typeof x === "string" && /timestamp|basets|loadts|fingerprint|checksum/.test(x); }); if (!hit) return false; console.log( "[FIELD] pc=" + F + " " + v.map(function (x) { return typeof x === "string" ? "S" + x.length + ":" + x : typeof x; }).join("|") ); return false; })() ``` 打印出的 fingerprint、checksum(常量表字段)为 32 位十六进制字符串: 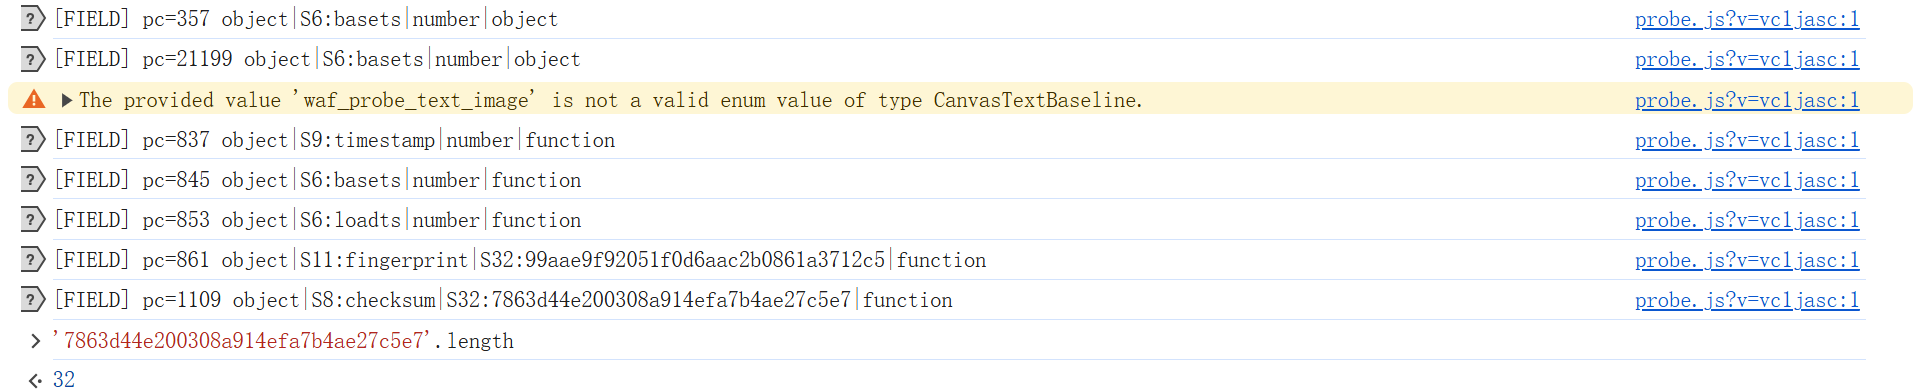 再在 case 77 上匹配真实 btoa 调用: ```JavaScript F === 4859 && w[E[F + 2]] === window.btoa && ( console.log( "[BTOA-IN] pc=" + F + " dest=" + E[F + 1] + " len=" + w[E[F + 3]].length ), false ) ``` 输出 `[BTOA-IN] pc=4859 dest=21 len=267`,证明当前 case 77 调用的是浏览器原生 `window.btoa`,不是 VM 内部的 h 函数。dest=21 表示返回值写入当前栈帧的 w[21],len=267 是输入二进制字符串的长度。 仅凭 `[BTOA-IN]` 还看不到返回值。随后在 case 79 上添加断点,只匹配 `F=4866`: ```JavaScript F === 4866 && ( console.log( "[C79] pc=" + F + " regs=" + [ E[F + 1], E[F + 2], E[F + 3], E[F + 4], E[F + 5] ].join(",") + " vals=" + [ w[E[F + 1]], w[E[F + 2]], w[E[F + 3]], w[E[F + 4]], w[E[F + 5]] ].map(function (x) { return typeof x === "string" ? "S" + x.length + ":" + x.slice(0, 80) : typeof x === "function" ? "F:" + (x.name || "?") : typeof x + ":" + String(x); }).join("|") ), false ) ``` 其中 `E[F+1]` 到 `E[F+5]` 是当前 opcode 后面的 5 个寄存器编号;再通过 `w[寄存器编号]` 读取寄存器值。S 表示字符串并带长度,F 表示函数并带函数名。日志内容如下: ```text [C79] pc=4866 regs=30,26,24,21,29 vals=S9:stringify|F:h|S6:w_tsfp|S356:ltv2UU8E3ewC6mwF46vunEKuFDonfTonlAxsXqNmeJ94Q7ErU5mN2IZ4vMv/Mnbe5sxnt9jMsoszd3qA|number:2 ``` case 79 下的代码是: ```JavaScript w[E[++F]] = w[E[++F]].call( w[E[++F]], w[E[++F]], w[E[++F]] ); ``` 所以把 `regs=30,26,24,21,29` 依次代入后,实际调用是: ```JavaScript w[30] = w[26].call( w[24], // "w_tsfp" w[21], // S356:ltv2... w[29] // 2 ); ``` 因此日志链条是: ```JavaScript pc=4859 / case 77 → 函数严格等于 window.btoa → 输入长度 267 → 返回目标为 w[21] pc=4866 / case 79 → 后续读取 w[21] → w[21] 是长度 356、前缀为 ltv2 的字符串 → 传入 h.call("w_tsfp", w[21], 2) ``` 这里是由函数身份、输入寄存器和后续返回值共同确认为 Base64 编码。因此: ``` w[21] = btoa(267 字节二进制密文) ``` 267 字节经过 Base64 后长度为 `ceil(267 / 3) × 4 = 356`。 结合同时记录到的寄存器值,可以写成: ```JavaScript w[30] = h.call(undefined, "w_tsfp", base64Value, 2); ``` 下面分析 h 内部流程,在俩 **内层** `while (true) {` 行添加条件断点: ```javascript (function () { var op = E[F + 1], pc = F + 1; if (op === 12 || op === 14) { var obj = w[E[F + 2]]; var key = op === 12 ? E[F + 3] : w[E[F + 3]]; var val = w[E[F + 4]]; var os = obj && typeof obj === "object" ? Object.prototype.toString.call(obj) : String(obj); var ks = typeof key === "string" ? "S" + key.length + ":" + key.slice(0, 80) : String(key); var vs = typeof val === "string" ? "S" + val.length + ":" + val.slice(0, 120) : ""; var hit = os === "[object HTMLDocument]" && key === "cookie"; if (!hit && typeof val === "string") hit = val.indexOf("w_tsfp=") === 0 || val.indexOf("ltv2") === 0; if (hit) console.log( "[WRITE] pc=" + pc + " opcode=" + op + " obj=" + os + " key=" + ks + " val=" + vs ); } if (pc === 4866 && op === 79) { var fn = w[E[F + 3]], a0 = w[E[F + 4]], a1 = w[E[F + 5]], a2 = w[E[F + 6]]; console.log( "[C79] pc=4866 fn=" + (fn && (fn.name || "h")) + " a0=" + a0 + " a1=" + (typeof a1 === "string" ? "S" + a1.length + ":" + a1.slice(0, 60) : typeof a1) + " a2=" + a2 ); } return false; })() ``` 不过直接用条件断点会有个问题,执行过程中每个 opcode 都会进来(很多次),DevTools 每条都要进一次条件求值,页面可能极慢,建议写脚本吐日志(已分享到知识星球中),把同样的 IIFE 写进 js 文件中,变成 switch 前面的一条普通语句: ```JavaScript while (true) { try { while (true) { ;(function () { /* 只读 E/F/w,偶尔 console.log */ })(); switch (E[++F]) { ``` 这是页面自己的 JS,V8 直接跑,没有断点、没有协议往返。没命中时只是几次整数比较(`op === 12/14`、`pc === 4866`),再进入 `switch`,数万次这种开销通常只需要几十毫秒。 通过打印出来的日志能观察到(时间序): ```JavaScript [WRITE] pc=2679 opcode=14 obj=[object HTMLDocument] key=S6:cookie val=S27:waftest=1; ... [COOKIE-SET] waftest=1; ... ← 自检 [C79] pc=4866 fn=h a0=w_tsfp a1=S364:ltv2... a2=2 ← 外层即将 call h [H-ENTER] entry=21787 argc=3 a1=S364:ltv2... a2=2 ← 嵌套帧启动 [WRITE] pc=21955 opcode=14 obj=[object HTMLDocument] key=S6:cookie val=S416:w_tsfp=ltv2... [COOKIE-SET] w_tsfp=ltv2... ← 与上一行同时,目标 setter [LS-SET] w_tsfp ltv2... ← h 已返回,外层 setItem ``` `[C79]` 在 `[H-ENTER]` 之前,因为日志打在 `switch` 前、真正 `.call` 之前;`[H-ENTER]` 是进入新 `h()` 之后。`[WRITE] pc=21955` 与 `[COOKIE-SET] w_tsfp=` 成对出现,才是 `h` 内部 setter 证据。只有 `[WRITE]` 没有 `[COOKIE-SET]`,说明写的是数组/普通对象。 实际一次 202 页顺序: ```JavaScript [C79] pc=4866 fn=h a0=w_tsfp a1=S364:ltv2... a2=2 [H-ENTER] entry=21787 argc=3 a1=S364:ltv2... a2=2 [WRITE] pc=21955 opcode=14 obj=[object HTMLDocument] key=S6:cookie val=S416:w_tsfp=ltv2... [COOKIE-SET] w_tsfp=ltv2... [LS-SET] w_tsfp ltv2... ``` 因此: ```JavaScript 外层 pc=4866 / case 79 → 调用三参数闭包 h 嵌套帧 F 初值 g=21787,第一条 opcode 在 pc=21788 → 读 arguments[0/1/2] → 拼 cookie 字符串 → pc=21955 / case 14:document.cookie = "w_tsfp=" + value + ";" + 过期项 原生 Document.prototype.cookie setter 同步打出 [COOKIE-SET] 外层从 4866 返回后 → localStorage.setItem("w_tsfp", value) → location.reload() ``` `h` 由 `case 19`(严格模式工厂)在 `pc=589` 生成:`dest=w[26]`,`arity=3`,捕获父帧 `w[69]`(字符串表查找闭包)。这与 `pc=4866` 的 `fn=w[26]` 是同一寄存器。 嵌套帧寄存器约定仍是 `w=[o,Y,I,this,arguments,h,E,0]`。入口后的有效语义: ```javascript var name = arguments[0]; // "w_tsfp" → w[19] var value = arguments[1]; // Base64 / ltv2... → w[32] var mode = arguments[2]; // 2 → w[11] var lookup = captures[0][0]; // 字符串表解码 → w[10] var d = new Date(); d.setTime(d.getTime() + 60 * mode * 1000); // mode=2 → 120s document[lookup(473)] = name + "=" + value + ";" + expiresPart + extra; // lookup(473) === "cookie" ``` `60 * mode * 1000` 来自 `pc=21851` 起的两条 `case 43`(乘法):立即数 `60`、`1000` 与寄存器 `w[11]`(第三个实参)。`lookup(473)` 与读 Cookie 闭包(入口 `g=16868`)使用同一编号,那边对 `document[lookup(473)]` 做 `split(";")`,所以 473 就是 `"cookie"`。 `pc=21955` 的操作数是 `14,21,35,14`,即 `w[21][w[35]] = w[14]`:`w[21]` 为 `window.document`,`w[35]` 为 `"cookie"`,`w[14]` 为完整 Cookie 字符串。这与 `waftest` 自检(`pc=2679/2759`)同属 `case 14`,但 PC 不同、右值前缀是 `w_tsfp=`。 `pc=41145/42531/42894/43299` 仍只是字符串表的 `case 12` 数组写入,不是 setter。 `h` 返回后,外层从 `pc=4875` 取 `window.localStorage`,再 `setItem`;随后拼出 `enter submit setFp, window will reload`,调用 `location.reload()`。`localStorage` 不在三参数 `h` 内部。 另一次 `[H-ENTER] entry=16868 argc=1` 是读 Cookie 闭包(只传了名字 `"w_tsfp"`),不要和三参数写入闭包当成同一个 `g`。 从日志可以还原出大致的实现流程,结合前文步骤,分析具体算法: ```JavaScript 浏览器环境采集 ↓ 构造约 22 KB 环境 JSON ↓ MD5 压缩(24782~24806) ↓ 状态回写(11248~11293) ↓ 生成 fingerprint / checksum(32 位 hex) ↓ 组装首轮 267 字节明文/中间数据 ↓ 字节级 XOR/位运算 ↓ case 77, pc=4859:btoa ↓ 356 字符 Base64(`ltv2...`) ↓ case 79, pc=4866:h.call(undefined, "w_tsfp", value, 2) ↓ h 入口 g=21787 / 首条 opcode pc=21788 ↓ 拼 name+"="+value+";"+expires ↓ case 14, pc=21955:document.cookie = "w_tsfp=ltv2..." ↓ 原生 cookie setter ↓ 外层 localStorage.setItem("w_tsfp", value) ↓ location.reload() ``` ## 结果验证