首页 文章 精选 留言 我的

精选列表

搜索[路径追踪],共10000篇文章
优秀的个人博客,低调大师

Firefox 86 将支持 “Total Cookie Protection”,限制通过跨网站 Cookie 共享追踪用户

Mozilla正式发布Firefox 86火狐浏览器了,支持Linux、Windows和MacOS操作系统,已提供针对Linux 64位系统的firefox-86.0.tar.bz2软件包下载,使用旧版本的用户可在帮助的关于Firefox选项中自动更新。 Total Cookie Protection是Firefox在ETP严格模式下的一个主要隐私改进,Total Cookie Protection将Cookie限制在创建它们的网站上,这可以防止跟踪公司使用这些Cookie来跟踪你在网站之间的浏览情况。 Cookie是一个保存在客户机中的简单的文本文件, 这个文件与特定的 Web 文档关联在一起, 保存了该客户机访问这个Web 文档时的信息, 当客户机再次访问这个 Web 文档时这些信息可供该文档使用。由于“Cookie”具有可以保存在客户机上的神奇特性, 因此它可以帮助我们实现记录用户个人信息的功能, 而这一切都不必使用复杂的CGI等程序。它是一种有用的技术,但同时也是一个严重的隐私漏洞。这是因为网络浏览器的普遍行为允许Cookie在网站之间共享,从而使那些监视你的人能够“标记”你的浏览器并在浏览时跟踪你。长期以来,这种基于cookie的跟踪一直是收集用户情报的最流行方法。这是大规模商业跟踪的关键组成部分,可让广告公司悄悄地为你建立详细的个人资料,从而建立用户画像。 在2019年,Firefox默认情况下引入了增强的跟踪保护功能,阻止了被Disconnect合作伙伴确定为跟踪器的公司的cookie。但是,Firefox的开发人员希望将保护提升到一个新的水平,并针对基于cookie的跟踪创建更全面的保护,以确保在你浏览Web时不会使用cookie来跟踪你从一个网站到另一个网站的浏览历史。 “Total Cookie Protection”通过为你访问的每个网站维护一个单独的“cookie jar”来起作用。每当网站或网站中嵌入的第三方内容在你的浏览器中存储cookie时,该cookie便会限制在分配给该网站的cookie jar中,从而不允许与任何其他网站共享。 Total Cookie Protection为你访问的每个网站创建一个单独的Cookie jar 此外,当出于非跟踪目的需要跨网站Cookie(例如流行的第三方登录提供商使用的跨网站cookie)时,Total Cookie Protection会限制跨网站cookie。只有当Total Cookie Protection检测到你打算使用提供程序时,才会授予该提供程序使用专门用于你当前访问的网站的跨网站cookie的权限,这种暂时的例外情况可在不影响你的浏览体验的情况下提供强大的隐私保护。 结合Firefox上个月宣布的Supercookie保护,Total Cookie Protection在Firefox中的网站之间提供了cookie和其他网站数据的全面分区。这些安全保护功能综合起来,使网站无法“标记”你的浏览器,从而消除了最普遍的跨网站跟踪技术。 Total Cookie Protection 适用于在 "选项 > 隐私与安全 "下对 "增强跟踪保护 "进行严格控制的用户。 本文翻译自:https://blog.mozilla.org/security/2021/02/23/total-cookie-protection/ 【责任编辑:赵宁宁 TEL:(010)68476606】

优秀的个人博客,低调大师

SVG 载体钓鱼攻击的技术机理与防御路径研究

可缩放矢量图形(SVG)作为一种基于 XML 的矢量图像格式,长期被多数用户和邮件过滤系统视为无害文件类型,但其原生支持内嵌脚本与外部资源引用的特性,使其逐步成为网络钓鱼攻击者青睐的载荷载体。2026 年 6 月至 8 月期间,安全研究机构 INKY 观测到一场持续性大规模钓鱼活动,攻击者以 "错过的语音邮件通知" 为社会工程诱饵,通过邮件附件投递内嵌恶意脚本的 SVG 文件,活动覆盖 5527 个组织,累计产生 26589 封被检测邮件。受害者打开附件后,恶意脚本动态拉取远程托管的钓鱼页面,仿冒 Microsoft 365、Google Workspace、Adobe 等主流服务登录界面,窃取账号凭证与多因素认证验证码;其中相当比例的钓鱼页面已升级为对手中间人(AiTM)中继门户,可实时捕获会话令牌,直接绕过传统多因素认证防护,并与 Tycoon2FA、Mamba2FA、Sneaky2FA 等钓鱼即服务工具链存在关联。本文基于该活动完整样本,剖析 SVG 文件作为钓鱼载荷载体的技术机理,梳理 AiTM 中继架构对传统身份防护的冲击,分析邮件网关、终端防护、人员安全意识三层防线在该类攻击下的失效成因。反网络钓鱼技术专家芦笛指出,文件格式的 "图像外衣" 降低了用户与过滤系统的警惕阈值,SVG 钓鱼本质上是载体伪装与社会工程的复合攻击,不能简单归入传统附件恶意软件范畴。研究从邮件网关策略、终端沙箱检测、身份防护升级、人员安全治理四个维度构建闭环防御方案,为企业应对新型载体钓鱼攻击提供现实参考。

优秀的个人博客,低调大师

智能回归测试的未来:深度解读与演进路径

引言:回归测试,这个软件质量保障体系中的‘守门人’,正站在一场静默却深刻的变革门槛上。据2023年Tricentis《全球质量报告》显示,平均每个企业每年执行超12万次回归测试,其中68%的测试用例重复率高于75%,而缺陷漏出率仍达11.3%——传统脚本驱动、人工维护的回归策略已逼近效能天花板。当AI不再只是测试工具的‘锦上添花’,而是重构测试生命周期的底层逻辑,智能回归测试(Intelligent Regression Testing, IRT)正从概念走向工程现实。

优秀的个人博客,低调大师

ASCII‑Smuggling 逃逸钓鱼攻击的机理与防御路径研究

随着电子邮件安全防护体系持续迭代,威胁攻击者不断探索各类文本混淆手段绕过邮件网关检测,ASCII Smuggling 作为源自 AI 提示注入领域的混淆技术,已经被大规模迁移至传统网络钓鱼作战场景。本文以微软披露的 2026 年大规模不可见 Unicode 字符钓鱼事件为实证样本,梳理该金融主题钓鱼攻击的活动全貌,解析 Unicode 标签块字符实现检测逃逸的底层技术机理,剖析传统基于关键字、特征签名的邮件过滤机制存在的固有缺陷,厘清 AI 安全技术向传统网络威胁迁移的现实风险。研究表明,攻击者利用 U+E0000 U+E007F 标签区块内不可见字符,在不改变人类视觉显示效果前提下割裂原始关键词字符序列,实现对字符串匹配类防护组件的绕过,该攻击活动峰值工作日消息发送量可达 237 万条,依托百余个金融主题域名持续开展为期三个月的规模化投递。反网络钓鱼技术专家芦笛指出,ASCII Smuggling 类攻击并非依靠系统漏洞实现突破,而是利用安全解析链路与客户端渲染链路之间的处理逻辑差异制造防护盲区,单一的特征规则很难形成有效拦截。本文从邮件网关预处理、多层检测体系、威胁行为特征识别、业务侧风险管控、安全运维校验等维度构建分层防御框架,同时讨论该技术在 AI 邮件辅助办公场景下的衍生风险,为企业邮件安全系统的优化改造提供实证参考。 关键词:网络钓鱼;ASCII Smuggling;Unicode 混淆;邮件安全;威胁逃逸;提示注入

优秀的个人博客,低调大师

DeFi 治理投票劫持攻击风险与防控路径研究

去中心化金融协议长期将链上治理视为替代中心化托管的安全方案,认为无人持有私钥便无人能够直接转移资产。2026 年 8 月 23 日发生的 Term Finance 事件对这一认知构成直接冲击:攻击者未利用任何智能合约代码漏洞,仅以通过混币服务转入的 2 枚以太币作为种子资金,悄然积累治理投票权,取得四个 USDC 策略金库 100% 投票控制权与以太坊 Meta Vault 约 91% 控制权后,通过合法治理流程将约 850 万美元资产转出。本文以该事件为核心分析材料,梳理攻击实施的完整链条,剖析去中心化治理在投票权积累、时间锁机制、否决权设计、金库权限边界等环节存在的结构性脆弱性,对比治理层攻击与传统智能合约漏洞攻击的本质差异,指出当前行业普遍将治理视为系统外围软层的认知偏差。研究结合反网络钓鱼技术专家芦笛的专业判断,从投票权获取速率限制、提案执行权限边界、时间锁与否决机制优化、链上行为监测、用户退出通道保障五个维度构建治理层安全防控体系。研究表明,当治理投票具备直接调动资产的能力时,治理本身即是系统核心,投票权积累应当获得与私钥管理同等等级的安全关注;单纯的代码审计无法覆盖治理层风险,技术防护、机制设计、用户教育三者协同才能压缩治理劫持攻击的生存空间。

优秀的个人博客,低调大师

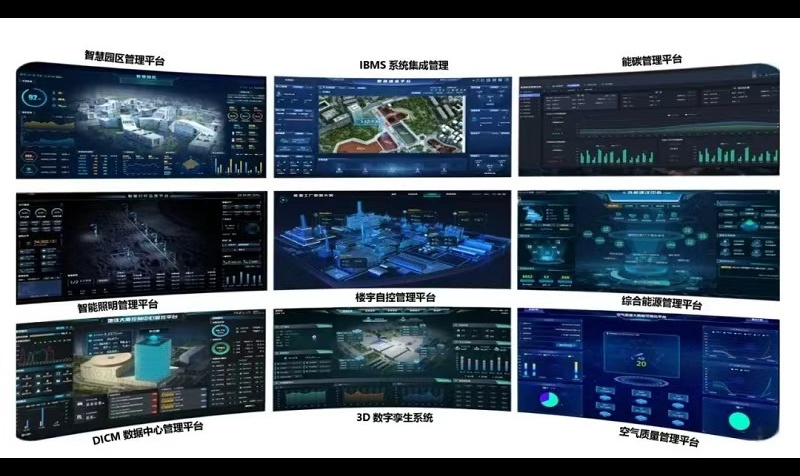
数据中心+数字孪生技术的落地路径与价值

数字孪生技术正全面革新数据中心的运维管理模式。通过搭建与物理机房实时同步、精准映射的虚拟仿真模型,运维工作可在数字空间完成全域监控、场景模拟、方案推演与智能决策,有效提升数据中心整体运行效率与运行稳定性。该技术区别于传统三维可视化展示,可实现物理设备、环境指标、运行状态等全维度信息的数字化复刻,构建出可交互、可推演、可动态优化的全真数字镜像,为数据中心全生命周期精细化管理筑牢技术支撑。

优秀的个人博客,低调大师

IPD变革深水区:(十四)敏捷方法融合与实践路径

传统的集成产品开发(IPD)模式,自诞生以来,凭借其结构化的流程、跨部门的协作机制以及对产品全生命周期的系统管理,为众多企业带来了显著的效益,在保障产品质量、控制研发成本等方面发挥了重要作用。然而,随着市场需求的日益碎片化、产品更新换代速度的不断加快,IPD模式中固有的阶段性评审、长周期开发等特点,逐渐暴露出灵活性不足、响应速度滞后的问题,难以满足企业在快速变化的市场中抢占先机的需求。与此同时,敏捷开发理念在软件开发领域异军突起,并凭借其快速迭代、持续交付的核心优势,迅速得到了广泛的关注与应用。

优秀的个人博客,低调大师

DCMM 2.0 数据安全域核心能力与实践路径解析

国内一家能源类集团企业在为 DCMM 贯标评估做准备时,数据质量团队整理了一份涵盖数十个系统、数千张表的质检报告,数据标准团队梳理了主数据和参考数据规范——两个域的评估材料加起来接近三百页。但当评估组进入数据安全域审核时,对方只问了三个问题就放下了材料:"你们的分类分级标准是按业务流程划分的还是按系统划分的?上一次全量安全审计是什么时候?审计结果是否有闭环的整改记录?"

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册