首页 文章 精选 留言 我的

精选列表

搜索[人员工作量视图],共10000篇文章
优秀的个人博客,低调大师

研究人员在 npm 组件中发现 Linux 恶意软件

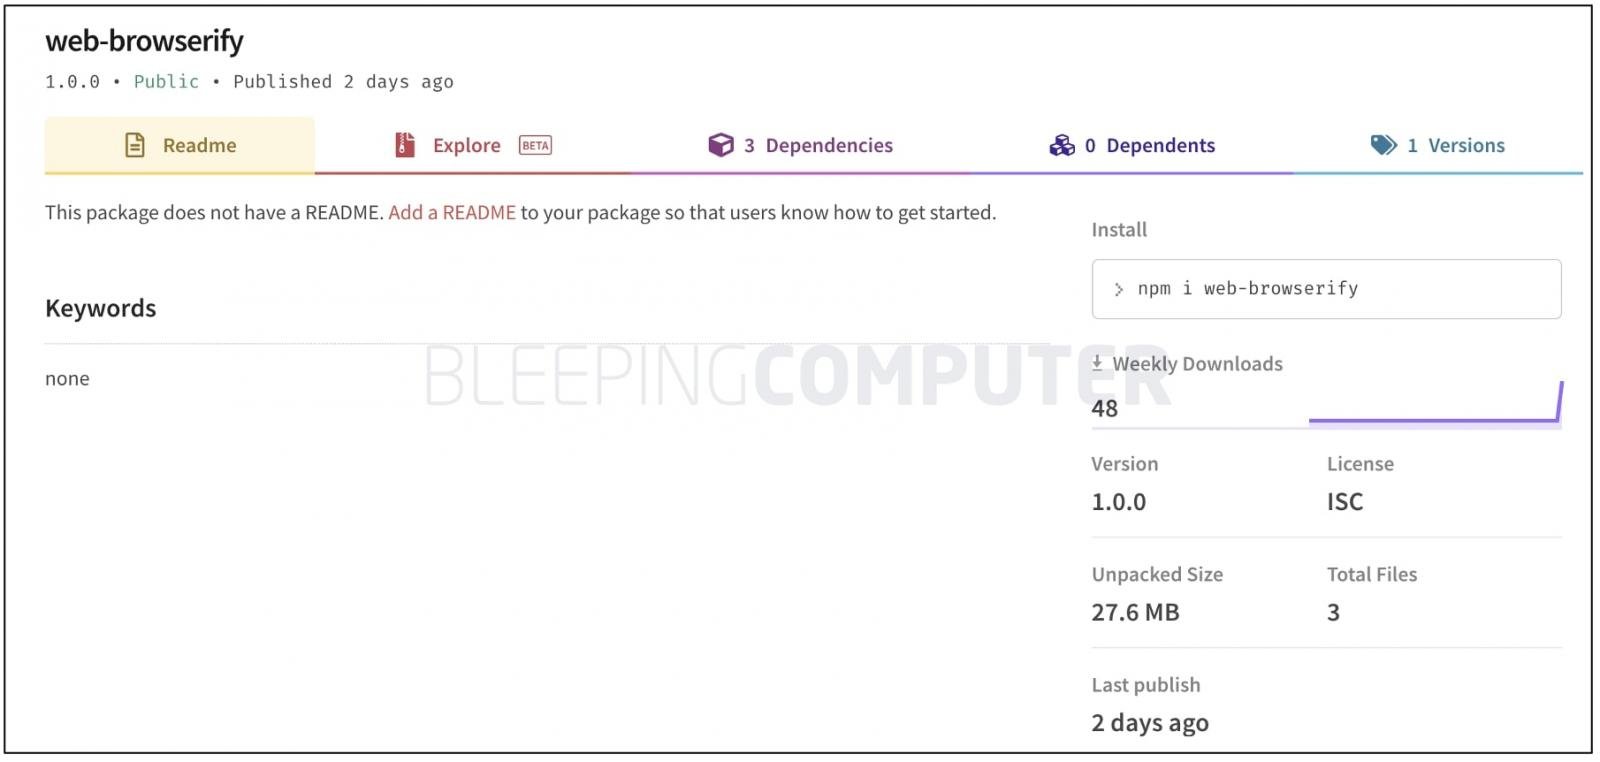
本周 Sonatype 安全研究团队通过 Sonatype 的自动恶意软件检测系统 Release Integrity 在 npm 注册表中发现了一个新的恶意组件,经过分析,研究团队确认该恶意组件的目标是使用 Linux 和 macOS 操作系统的 NodeJS 开发者。 该恶意组件名为"web-browserify",在名称上模仿了知名的 Browserify npm 组件,而 Browserify 组件每周下载量超过 130 万次,被近 36 万个 GitHub 仓库所使用,目前已被开发者下载了超过 1.6 亿次。 相比之下,恶意组件"web-browserify"的下载量只有 50 次,目前该组件已从 npm 中移除,距离其发布仅过去了两天时间。 “web-browserify” 本身是由数百个合法的开源组件组合而成,并在受感染的系统上进行广泛的侦察活动。截至目前,该组件所包含的 ELF 恶意软件在所有领先的反病毒引擎中的检测率为零。 "web-browserify" 是由一个自称是 Steve Jobs (史蒂夫乔布斯)的作者所创建的。 该包由一个 manifest 文件、package.json、postinstall.js 脚本和一个名为"run" 的 ELF 可执行文件组成,并归档在 npm 组件的 run.tar.xz 中。 一旦开发者不小心安装了"web-browserify",脚本就会从归档文件中提取并启动 "run" Linux 二进制文件,该文件会向用户请求提权或 root 权限。 提取出来的 "run" 二进制文件大约有 120MB 大小,虽然其中捆绑了数百个合法的开源 npm 组件,但这些组件会被用于进行恶意活动。 例如,其中一个组件是跨平台的 "sudo-prompt"模块,该模块会被用来向用户发出提示,寻求用户在 macOS 和 Linux 上授予 root 权限。 因为在安装 "web-browserify" 的同时就会要求提升权限,在此过程中开发者可能会被误导,认为是合法的安装程序活动需要提升权限。一旦 ELF 获得了权限,它就会在系统中获得持久性,并将自己复制到/etc/rot1目录中,随后在每次启动时从自动运行。 “web-browserify” 会从被感染的系统中收集以下信息: 系统用户名; 操作系统信息,如制造商/品牌; 关于 Docker 镜像的信息; 蓝牙连接的设备信息; 系统上存在的虚拟机,或是否启用了虚拟化; CPU速度、型号和核心数; 内存大小、硬盘容量、磁盘布局、系统架构; 关于网卡/接口、电池、WiFi、USB 设备等硬件信息。 这些信息中至少有一部分是作为 GET 参数,通过明文(HTTP)连接传送至攻击者的服务器中。 病毒总检测率为零 该恶意软件在 VirusTotal 上的评分为零,这可能是由于该恶意软件所有活动都是通过使用合法的开源组件进行所导致的,因此目前还没有杀毒引擎能够标记该样本。

优秀的个人博客,低调大师

优秀的Java开发人员只能待在底层吗?

很多人做Java开发2,3年后,都会感觉自己遇到瓶颈。什么都会又什么都不会,如何改变困境,为什么很多人写了7,8年还是一个码农,工作中太多被动是因为不懂底层原理。公司的工作节奏又比较快,难有机会学习架构原理,也没人教,所以这个时候,学习架构原理,扩展思维,对自己以后职业生涯尤为重要。 同样公司的两个新人,一个新人一点就通,学东西很快,有的人,学东西很慢,也很痛苦,处处都是新技术。 同样进公司三年,别人月薪从8K涨到了28K 为什么? 因为那个人懂原理,万物都有规律,掌握了规律学其他东西原理相通,一触就会,不懂原理就会处处碰壁,学习很慢还很折磨。 很多程序员会有一个苦恼,工作了很久,在公司一味的增删改查,得不到技术的提高,无缘底层代码,只会用不知其原理! 下面推荐大家这套架构的内容脑图,涵盖了当下主流技术... 架构筑基篇 深入内核,直击故障,拒绝蒙圈 开源框架解析篇 站在巨人肩膀,收获不一样的视野 高性能架构篇 成为互联网架构师,你要的都在这里 微服务架构篇 你还不知道微服务?那怎么加(zhuang)薪(bi) 团队协作开发篇 让你的团队开发效率提高十倍 B2C商城项目实战 撸起袖子干实事,项目经验那点事 最后给大家一个惊喜,现在对本公众号粉丝开放资源免费领取(300名),需要高清架构脑图,架构资源,想要提升技术的朋友~ 欢迎加入Java填坑之路:860113481获取免费架构资源!

优秀的个人博客,低调大师

Linux运维人员必会开源运维工具体系

来自老男孩的运维工具介绍 操作系统:Centos,Ubuntu,Redhat,suse,Freebsd网站服务:nginx,apache,lighttpd,php,tomcat,resin关系型数据库:MySQL,MariaDB,PostgreSQLDB中间件:maxscale,MyCat,atlas,cobar,amoeba,MySQL-proxy代理相关:lvs,keepalived,haproxy,nginx,heartbeat网站缓存:squid,nginx,varnishNOSQL库:Redis,Memcached,MongoDB,HBase,Cassandra,CouchDB存储相关:Nfs,FastDFS,Moosefs(mfs),Hadoop,glusterfs,lustre版本管理:svn,git监控报警:nagios,cacti,zabbix,munin,hyperic,mrtg,graphite域名解析:bind,powerdns,dnsmasq同步软件:scp,rsync,inotify,sersync,drbd批量管理:SSH,Ansible,Saltstack,expect,puppet虚拟化:kvm,xen云计算:openstack,docker,cloudstack内网软件:iptables,zebra,iftraf,ntop,tc,iftop邮件软件:qmail,posfix,sendmail,zimbra远程拨号:pptp,openswan,ipip统一认证:openldap队列工具:ActiveMQ,RabbitMQ,Metaq,MemcacheQ,Zeromq打包发布:mvn,ants,jenkins测试软件:ab,JMeter,Webbench,LoadRunner,http_load,tcpcopy带宽测试:smokeping性能测试:dd, fio(IOPS测试),iozone(磁盘测试)日志相关:rsyslog,Awstats,flume,storm,ELK(Elasticsearch+Logstash+Kibana)搜索软件:Sphinx,Xapian,Solr无人值守:kickstart,cobbler软件安装:rpm,yum(设计rpm包定制及yum仓库构建)大数据:HDFS,Hive,Hbase,Zookeeper,Pig,Spark,Mahout,flume,sqoop开发语言:Shell,Python,go 下期介绍赵班长的运维体系

优秀的个人博客,低调大师

研究人员成功从地面入侵飞行中的飞机

4年前,Ruben Santamarta 携其卫星设备重要漏洞发现震惊安全世界。飞机、轮船、军事行动和工业设施的卫星通信可被劫持或中断的事实令人背后发寒。如今,Santamarta通过从地面黑进飞行中飞机的WiFi网络及卫星通信设备,证明了这些漏洞,并将自己的研究带到了令人恐惧的程度。 “据我所知,我应该是第一个证明有可能从地面黑进飞行中飞机的通信设备的人。” 他进入了机上WiFi网络,访问到了包括乘客互联网活动在内的通信内容,还取得了机上卫星通信设备的权限——所有这些都是他之前的研究中总结但未证明可行的。另外,新研究还触及了机上重要通信设施。 以上就是Santamarta在黑客大会演讲前愿意透露的相关内容。黑客大会时,他将演示自己是怎么获取到飞机及机上卫星通信设备权限的,将向人们展示卫星通信装置是怎么被武器化成无线电工具的,而这些最终都会对飞机构成安全威胁。 Santamarta之前的飞机网络黑客研究工作遭遇了一些质疑。“每个人都告诉我们这是不可能的。但事实上,这是可行的。我们现在就手握证明,也会将证明摆到大众眼前。” 他说自己用类似的卫星通信黑客技术锁定了暴露在互联网上的冲突地区多个北约军事设施,并用同样的方法黑进了海面上的舰艇。相关细节在黑客大会的演讲中都有包含。 毫不令人意外,与该研究相关的漏洞披露过程是极端敏感的。Santamarta联系了受影响的各方,确保自己的黑客活动不会让任何人处于切实危险之中。他认为,自己的研究促进了安全。 安全漏洞 2014年的研究中,Santamarta提交的报告阐述了利用流行卫星地面终端设备固件漏洞发起攻击的几个可能场景。 Ruben Santamarta 他最近的研究分析的是其他卫星通信系统和基础设施,并发现了工业物联网缺陷的常见怀疑对象:后门、不安全协议、硬编码凭证、缓冲区溢出、代码注入和暴露在网上的服务。 他表示,这些漏洞让我们得以控制这些设备,让任何人都能访问卫星服务。 我们可以利用卫星通信设备执行网络-物理攻击。 但与Santamarta之前的研究类似,受影响厂商和服务提供商并非都有现成的安全漏洞补丁。“关键的东西大体上都被修复了,但还有其他严重漏洞存在,这依然是个问题。” 当前的卫星通信环境就是一团糟。这也是我们将演讲定名为“卫星通信安全最终呼吁”的原因之一。我在这一领域看到的一切真的很是令我担忧。 Santamarta拒绝谈论利用自己的飞机黑客方法可以造成多大的破坏,称:“这需要谨慎地加以解释,我们已经有了足以支持我们论点的所有技术细节。不是什么世界末日,但确实有些场景是可能发生的。” 2014年的研究中,Santamarta发现某飞行中飞机的WiFi网络可以通过该WiFi网络上的脆弱 Cobham AVIATOR 700 卫星终端进行攻击。攻击者能利用该终端的弱口令重置功能、硬编码凭证或不安全协议取得卫星数据单元(Satellite Data Unit)或迅捷宽带单元(SwiftBroadband Unit)接口的控制权。 2014年的研究论文中写道:“更具体讲,一次成功的攻击可侵害未来导航系统(FANS)、管制员及飞行员数据链通信(CPDLC)或飞机通信寻址与报告系统(ACARS)所用的卫星连接信道。这些子系统发生故障就会给整个飞机带来安全威胁。” Santamarta的新研究阐述了攻击者滥用卫星通信和其他设备漏洞的方法。他说自己发现了多家航空公司“暴露”出来的飞机,但研究视线只集中在了其中一些上。 这些都是真实案例,不再是理论上的场景。我们利用这些卫星通信设备中的漏洞将设备变成了武器,可以触发网络-物理后果的那种。 已知飞机黑客研究项目还有另外2个,但这两个都不能像Santamarta一样从地面黑进飞行中的飞机。一个是2015年5月的一个争议性事件,安全研究员 Chris Roberts 被FBI起诉在飞机上通过WiFi网络黑进了飞机的控制系统,导致飞机短时爬升、横移和倾斜。当时Roberts称FBI对其实验的评估太过严重,后来也有报道称对他的指控被撤销了。 2017年美国国土安全部一名官员在卫星会议上透露,他的团队用无线电通信远程黑进了一架停放于新泽西州大西洋城机场的波音757飞机。 原文发布时间为:2018-06-8 本文来自云栖社区合作伙伴“安全牛”,了解相关信息可以关注“安全牛”。

优秀的个人博客,低调大师

2018最新后端开发人员的路线图

简评:之前,后端开发路线图仅仅是一个技术推荐,且没有明确的方向指明应该遵循的顺序,这份重新制作的指南将会给你一个更好的方向。 现在的 Web 开发与几年前完全不同了,有很多不同的东西可以轻易地把人拒之门外,这也是我们决定制作这个循序渐进指南的原因之一,并让任何人可以清楚地了解他们在 web 开发中扮演的角色。 可以在下面的图片中找到详细的路线图,而我也将在下面的描述中解释每一个步骤。 在开始之前,虽然我们没有在下面的路线图中列出 HTML / CSS 的知识,但建议读者至少要了解一些基本的 HTML / CSS 知识。 image Step 1 —— 学习一门语言(Learn a Language) 语言有很多选择,我已经将它们分成几类,以便更容易做出决定。对于刚开始进入后端开发的初学者,我建议你选择任何脚本语言,因为它们有很多功能,可以让你快速起步。如果你有一些前端知识,你可能会发现 Node.js 更容易(还有一个很大的就业市场)。 如果你已经是后端开发并了解一些脚本语言,我建议不要选择其他脚本语言,而是从「函数式(Functional)」或「多范式(Multiparadigm)」中选择。例如,如果你已经在使用 PHP 或Node.js,请不要使用 Python 或 Ruby,而应该尝试使用 Erlang 或 Golang。它一定会帮助你延伸思维,并将你的思想带到新的视野。 Step 2 —— 练习你学到的东西(Practice what you have Learnt) 没有比实践更好的学习方式了。一旦你选择了语言,并且对这些概念有了基本的了解,就可以使用它们,尽你所能制作尽可能多的小应用。下面是一些让你开始的 Idea: 在 bash 中实现一些你自己使用的命令,比如尝试实现 ls; 编写一个获取和保存 reddit 上 /r/programming 文章的命令,并保存为 JSON; 编写一个以 JSON 格式列出目录结构的命令,例如 jsonify dir-name 返回一个带有 dir-name 内部结构的 JSON 文件; 编写一个读取从上面的步骤得到的 JSON 的命令,并创建目录结构; 考虑将每天做的一些任务,并尝试将其自动化。 Step 3 —— 学习软件包管理器(Learn Package Manager) 了解该语言的基础知识并制作了一些示例应用之后,需要了解如何使用该语言的软件包管理器,包管理器可帮助在应用程序中使用外部库,并分发你自己的库供其他人使用。 如果你选择了 PHP,你将学习的是 Composer,Node.js 有 NPM 或 Yarn,Python 有 Pip,Ruby 有 RubyGems。无论选择什么,请继续学习如何使用其包管理器。 Step 4 —— 标准和最佳实践 ( Standards and Best Practices) 每种语言都有自己的标准和开发的最佳实践,例如 PHP 有 PHP-FIG 和 PSR,使用 Node.js 有许多不同的社区驱动指南,其他语言也有相同的指导。 Step 5 —— 安全(Security) 请务必阅读有关安全的最佳实践,阅读 OWASP 指南并了解不同的安全问题以及如何以选择的语言避免它们。 Step 6 —— 实践(Practice) 你已经掌握了语言、标准和最佳实践的基础知识,安全性以及如何使用软件包管理器。现在开始创建一个包并分发给其他人使用,并确保遵循迄今为止学到的标准和最佳实践。例如,如果您选择了 PHP,那么可以在 Packagist 上发布,如果选择了Node.js,那么可以在 Npm 上发布,等等。 如果完成了,在 Github 上搜索一些项目,并在某些项目中提一些 PR。下面是一些 Idea: 重构并实现学到的最佳实践 查看未解决的 issue 并尝试解决 添加任何附加功能 Step 7 —— 了解测试(Learn about Testing) 了解如何在应用程序中编写单元测试和集成测试,另外,了解不同的测试术语,如mocks, stubs 等 Step 8 —— 练习(Practical) 为目前为止所做的实际任务编写单元测试,尤其是步骤 6 中所做的练习。还要学习和计算编写的测试的覆盖率。 Step 9 —— 了解关系数据库(Learn about the Relational Databases) 了解如何将数据保存在关系数据库中。在选择要学习的工具之前,请先了解不同的数据库术语,例如键,索引,规范化,元组等。 这里有几个选项,但如果你学习一个,其的应该也是相当容易去学。你想学习的应该是 MySQL,MariaDB 和 PostgreSQL。可以选择 MySQL。 Step 10 —— Practical Time 现在是时候把学到的东西拿来用了,使用迄今为止学到的所有内容创建一个简单的应用程序。选择任何一个 idea,可以是创建一个简单的博客,并实现其中的以下功能: 用户帐户 —— 注册和登录 注册用户可以创建博客文章 用户应该能够查看他创建的所有博客文章 用户应该能够删除他们的博客文章 确保用户只能看到他的个人博客文章(而不能看其他人的) 编写单元/集成测试 应该为查询应用索引,分析查询以确保索引有作用。 Step 11 —— 学习框架( Learn a Framework) 根据选择的项目和语言,可能需要也可能不需要框架。每种语言都有几个不同的选项,继续看看选择的语言有哪些选项可供选择,然后选择一个。 如果选择了 PHP,我会建议使用 Laravel 或 Symfony 以及微架构(Lumen 或 Slim),如果你选择 Node.js,有几种不同的选择,但突出的是 Express.js。 Step 12 —— Practical Time 将 step10 中创建的应用程序转换为使用选择的框架,还要确保移植包括测试在内的所有内容。 Step 13 —— 学习 NoSQL 数据库(Learn a NoSQL Database) 首先了解它们是什么,它们与关系数据库有什么不同以及为什么需要它们。 有几种不同的选择,稍微研究下看看,并比较它们的特点和差异。 可以选择的一些常用选项有 MongoDB,Cassandra,RethinkDB 和 Couchbase,如果必须选择一个,请使用 MongoDB。 Step 14 —— 缓存(Caching) 了解如何在应用程序中实现应用程序级缓存,了解如何使用 Redis 或 Memcached,并在 step 12 中创建的应用程序中使用缓存。 Step 15 —— 创建 RESTful API(Creating RESTful APIs) 了解 REST 并学习如何制作 RESTful API,在 Roy Fielding 的文章中阅读关于 REST 的部分,如果他们说 REST 只适用于 HTTP API,那么确保你能够与他人争论。 Step 16 —— 了解不同的认证方法(Learn about Different Auth Methods) 了解不同的认证和认证方法,你应该知道他们是什么,有什么不同以及什么时候使用偏好。 OAuth — Open Authentication Basic Authentication Token Authentication JWT — JSON Web Tokens OpenID Step 17 —— 消息代理(Message Brokers) 了解消息代理并了解何时以及为何使用它们。同样有多种选择,但突出的是 RabbitMQ 和Kafka,如果你想选择一个的话,可以先从 RabbitMQ 开始。 Step 18 —— 搜索引擎(Search Engines) 随着应用程序的增长,关系数据库或 NoSQL 数据库的简单查询不能够满足要求,而不得不求助于搜索引擎。 Step 19 —— 了解如何使用Docker( Learn how to use Docker) 无论是在复制与生产环境相同的环境,保持操作系统清洁或加快编码、测试或部署,Docker 可以在开发过程中大大方便工作,学习如何使用 Docker。 Step 20 —— Web 服务器知识(Knowledge of Web Servers) 如果你已经走到这么远了,你可能已经在前面的步骤中使用了服务器,这一步主要是找出不同Web 服务器之间的差异,了解限制和不同的可用配置选项,以及如何最好地利用这些限制编写应用程序。 Step 21 —— 了解如何使用Web Scoket(Learn how to use Web Sockets) 虽然不是必需的,但在工具带中有这些知识是有益的,学习如何使用 web-sockets 编写实时Web 应用程序并使用它创建一些示例应用程序。可以在上面制作的博客应用程序中使用它来实现博客文章列表中的实时更新。 Step 22 —— 学习 GraphQL(Learn GraphQL) 学习如何使用 GraphQL 制作 API,了解它与 REST 的不同之处,以及它为什么被称为 REST 2.0。 Step 23 —— 看看图数据库(Look into Graph Databases) 图模型代表了一种非常灵活的处理数据关系的方式,图数据库为其提供了快速高效的存储、检索和查询方式,学习如何使用 Neo4j 或 OrientDB。 Step 24 —— 继续探索(Keep Exploring) 一旦你开始学习和练习,你一定会遇到我们在这个路线图中没有涉及的东西,只要保持开放的心态和对新事物的渴望就好。 关键是要尽可能多地练习,起初你可能会觉得你并没有抓住任何东西,但这是正常的,随着时间的推移,你会觉得越来越好。 原文:https://medium.com/tech-tajawal/modern-backend-developer-in-2018-6b3f7b5f8b9 译文:https://zhuanlan.zhihu.com/p/35620194 推荐:Spring Boot & Cloud 最强技术教程 扫描关注我们的微信公众号,干货每天更新。 image

优秀的个人博客,低调大师

Linux 企业运维人员最常用 150 个命令汇总

命令 功能说明 线上查询及帮助命令 (2 个) man 查看命令帮助,命令的词典,更复杂的还有 info,但不常用。 help 查看 Linux 内置命令的帮助,比如 cd 命令。 文件和目录操作命令 (18 个) ls 全拼 list,功能是列出目录的内容及其内容属性信息。 cd 全拼 change directory,功能是从当前工作目录切换到指定的工作目录。 cp 全拼 copy,其功能为复制文件或目录。 find 查找的意思,用于查找目录及目录下的文件。 mkdir 全拼 make directories,其功能是创建目录。 mv 全拼 move,其功能是移动或重命名文件。 pwd 全拼 print working directory,其功能是显示当前工作目录的绝对路径。 rename 用于重命名文件。 rm 全拼 remove,其功能是删除一个或多个文件或目录。 rmdir 全拼 remove empty directories,功能是删除空目录。 touch 创建新的空文件,改变已有文件的时间戳属性。 tree 功能是以树形结构显示目录下的内容。 basename 显示文件名或目录名。 dirname 显示文件或目录路径。 chattr 改变文件的扩展属性。 lsattr 查看文件扩展属性。 file 显示文件的类型。 md5sum 计算和校验文件的 MD5 值。 查看文件及内容处理命令(21 个) cat 全拼 concatenate,功能是用于连接多个文件并且打印到屏幕输出或重定向到指定文件中。 tac tac 是 cat 的反向拼写,因此命令的功能为反向显示文件内容。 more 分页显示文件内容。 less 分页显示文件内容,more 命令的相反用法。 head 显示文件内容的头部。 tail 显示文件内容的尾部。 cut 将文件的每一行按指定分隔符分割并输出。 split 分割文件为不同的小片段。 paste 按行合并文件内容。 sort 对文件的文本内容排序。 uniq 去除重复行。oldboy wc 统计文件的行数、单词数或字节数。 iconv 转换文件的编码格式。 dos2unix 将 DOS 格式文件转换成 UNIX 格式。 diff 全拼 difference,比较文件的差异,常用于文本文件。 vimdiff 命令行可视化文件比较工具,常用于文本文件。 rev 反向输出文件内容。 grep/egrep 过滤字符串,三剑客老三。 join 按两个文件的相同字段合并。 tr 替换或删除字符。 vi/vim 命令行文本编辑器。 文件压缩及解压缩命令(4 个) tar 打包压缩。oldboy unzip 解压文件。 gzip gzip 压缩工具。 zip 压缩工具。 信息显示命令(11 个) uname 显示操作系统相关信息的命令。 hostname 显示或者设置当前系统的主机名。 dmesg 显示开机信息,用于诊断系统故障。 uptime 显示系统运行时间及负载。 stat 显示文件或文件系统的状态。 du 计算磁盘空间使用情况。 df 报告文件系统磁盘空间的使用情况。 top 实时显示系统资源使用情况。 free 查看系统内存。 date 显示与设置系统时间。 cal 查看日历等时间信息。 搜索文件命令(4 个) which 查找二进制命令,按环境变量 PATH 路径查找。 find 从磁盘遍历查找文件或目录。 whereis 查找二进制命令,按环境变量 PATH 路径查找。 locate 从数据库(/var/lib/mlocate/mlocate.db)查找命令,使用 updatedb 更新库。 用户管理命令(10 个) useradd 添加用户。 usermod 修改系统已经存在的用户属性。 userdel 删除用户。 groupadd 添加用户组。 passwd 修改用户密码。 chage 修改用户密码有效期限。 id 查看用户的 uid,gid 及归属的用户组。 su 切换用户身份。 visudo 编辑 / etc/sudoers 文件的专属命令。 sudo 以另外一个用户身份(默认 root 用户)执行事先在 sudoers 文件允许的命令。 基础网络操作命令(11 个) telnet 使用 TELNET 协议远程登录。 ssh 使用 SSH 加密协议远程登录。 scp 全拼 secure copy,用于不同主机之间复制文件。 wget 命令行下载文件。 ping 测试主机之间网络的连通性。 route 显示和设置 linux 系统的路由表。 ifconfig 查看、配置、启用或禁用网络接口的命令。 ifup 启动网卡。 ifdown 关闭网卡。 netstat 查看网络状态。 ss 查看网络状态。 深入网络操作命令(9 个) nmap 网络扫描命令。 lsof 全名 list open files,也就是列举系统中已经被打开的文件。 mail 发送和接收邮件。 mutt 邮件管理命令。 nslookup 交互式查询互联网 DNS 服务器的命令。 dig 查找 DNS 解析过程。 host 查询 DNS 的命令。 traceroute 追踪数据传输路由状况。 tcpdump 命令行的抓包工具。 有关磁盘与文件系统的命令(16 个) mount 挂载文件系统。 umount 卸载文件系统。 fsck 检查并修复 Linux 文件系统。 dd 转换或复制文件。 dumpe2fs 导出 ext2/ext3/ext4 文件系统信息。 dump ext2/3/4 文件系统备份工具。 fdisk 磁盘分区命令,适用于 2TB 以下磁盘分区。 parted 磁盘分区命令,没有磁盘大小限制,常用于 2TB 以下磁盘分区。 mkfs 格式化创建 Linux 文件系统。 partprobe 更新内核的硬盘分区表信息。 e2fsck 检查 ext2/ext3/ext4 类型文件系统。 mkswap 创建 Linux 交换分区。 swapon 启用交换分区。 swapoff 关闭交换分区。 sync 将内存缓冲区内的数据写入磁盘。 resize2fs 调整 ext2/ext3/ext4 文件系统大小。 系统权限及用户授权相关命令(4 个) chmod 改变文件或目录权限。 chown 改变文件或目录的属主和属组。 chgrp 更改文件用户组。 umask 显示或设置权限掩码。 查看系统用户登陆信息的命令(7 个) whoami 显示当前有效的用户名称,相当于执行 id -un 命令。 who 显示目前登录系统的用户信息。 w 显示已经登陆系统的用户列表,并显示用户正在执行的指令。 last 显示登入系统的用户。 lastlog 显示系统中所有用户最近一次登录信息。 users 显示当前登录系统的所有用户的用户列表。 finger 查找并显示用户信息。 内置命令及其它(19 个) echo 打印变量,或直接输出指定的字符串 printf 将结果格式化输出到标准输出。 rpm 管理 rpm 包的命令。 yum 自动化简单化地管理 rpm 包的命令。 watch 周期性的执行给定的命令,并将命令的输出以全屏方式显示。 alias 设置系统别名。 unalias 取消系统别名。 date 查看或设置系统时间。 clear 清除屏幕,简称清屏。 history 查看命令执行的历史纪录。 eject 弹出光驱。 time 计算命令执行时间。 nc 功能强大的网络工具。 xargs 将标准输入转换成命令行参数。 exec 调用并执行指令的命令。 export 设置或者显示环境变量。 unset 删除变量或函数。 type 用于判断另外一个命令是否是内置命令。 bc 命令行科学计算器 系统管理与性能监视命令 (9 个) chkconfig 管理 Linux 系统开机启动项。 vmstat 虚拟内存统计。 mpstat 显示各个可用 CPU 的状态统计。 iostat 统计系统 IO。 sar 全面地获取系统的 CPU、运行队列、磁盘I/O、分页(交换区)、内存、CPU 中断和网络等性能数据。 ipcs 用于报告 Linux 中进程间通信设施的状态,显示的信息包括消息列表、共享内存和信号量的信息。 ipcrm 用来删除一个或更多的消息队列、信号量集或者共享内存标识。 strace 用于诊断、调试 Linux 用户空间跟踪器。我们用它来监控用户空间进程和内核的交互,比如系统调用、信号传递、进程状态变更等。 ltrace 命令会跟踪进程的库函数调用, 它会显现出哪个库函数被调用。 关机 / 重启 / 注销和查看系统信息的命令(6 个) shutdown 关机。 halt 关机。 poweroff 关闭电源。 logout 退出当前登录的 Shell。 exit 退出当前登录的 Shell。 Ctrl+d 退出当前登录的 Shell 的快捷键。 进程管理相关命令(15 个) bg 将一个在后台暂停的命令,变成继续执行(在后台执行)。 fg 将后台中的命令调至前台继续运行。 jobs 查看当前有多少在后台运行的命令。 kill 终止进程。 killall 通过进程名终止进程。 pkill 通过进程名终止进程。 crontab 定时任务命令。 ps 显示进程的快照。 pstree 树形显示进程。 nice/renice 调整程序运行的优先级。 nohup 忽略挂起信号运行指定的命令。 pgrep 查找匹配条件的进程。 runlevel 查看系统当前运行级别。 init 切换运行级别。 service 启动、停止、重新启动和关闭系统服务,还可以显示所有系统服务的当前状态。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。


用户登录
用户注册