首页 文章 精选 留言 我的

精选列表

搜索[进度通知],共10000篇文章
优秀的个人博客,低调大师

FydeOS v13 发布通知 & FydeOS for You 家族再添一员

FydeOS v13 着实让大家久等啦! 在这一次里程碑更新中,最值得一提的有: Chromium 浏览器升级至 92.0.4515.*;Chromium OS 平台更新到了 13982.75.13.*。同步了上游所有关于浏览器和操作系统平台的新特性: 在平板模式下悬浮的输入框可以随时查看剪贴板内的内容,即便是文字、图片或者链接都可以直观呈现,方便你选择正确的项目粘贴至输入框内。 在「关于 FydeOS」中添加了「诊断」程序,方便你密切关注设备的运行状况以及在寻求帮助的时候提供更多有效的信息。 优化过的「虚拟桌面」功能帮助你更好地管理每个虚拟桌面的属性;每个应用程序可以分别配置在指定的或者所有桌面打开;虚拟桌面的相关设置在系统重启之后亦会保留。 重新添加对「本地账户」的支持:你可以建立一个不依赖任何账户网络服务提供商的 FydeOS 本地账号,但与此同时也无法享受任何与账号和同步相关的服务。 在输入文字的时候按下❖(win) +shift+空格键即可呼出全新增加的 emoji 面板功能,方便你随时输入颜文字。 于此同时,我们也修复了一些在上一个版本中令人困扰的已知问题,具体来说: 修复了在某些设备上连接蓝牙音频和输入设备工作不稳定的问题 修复了在某些设备上无法播放 DRM 流媒体内容的问题 修复了在某些设备上外放音量过小的问题 FydeOS ❤️ Chromebook Pixel 2015 随着这次 v13 版本的更新,FydeOS for You 家族也迎来了一名新成员——Chromebook Pixel 2015! 虽然它已被官方结束了技术支持,Google Chromebook Pixel 2015 依旧是一台让人惊叹不已的笔记本电脑——极简干练的外形线条,不加过多修饰的银色 A 面,以及那标志性的彩虹呼吸灯,透过这些经典的设计元素,给人一种超越时间的永恒感。在我们看来,这样的经典不应被时间遗忘。 正是如此,通过这段时间的潜心打磨,我们自豪地宣布推出适配 Chromebook Pixel 2015 的 FydeOS for You 版本,让这台机器重获新生。相信体验不会令你失望。 我们坚信,FydeOS 将逐渐成为一个更加开放的平台,你想要的所有程序,都能在 FydeOS 上使用。千里之行,这是我们的第一步,只愿今后的每一步都有你相伴。

优秀的个人博客,低调大师

重要通知 | 2018年阿里活水计划课题申报3月12日截止

“问渠哪得清如许,为有源头活水来”。在数字经济快速创新、快速迭代的今天,数字经济思想的活水从何而来? 2009年,阿里研究院启动了面向青年学者的活水计划,旨在搭建“实践者+研究者”在线对接平台,发掘阿里案例和数据的价值,支持优秀青年研究者成长,推动中国数字经济研究走向世界、引领世界! 10年来,活水计划已经连接了300多名学者、200多个项目。通过合作,许多年轻学者更加了解数字经济,产生了大量的基于数字经济理论创新成果,这些都为数字经济的发展提供了源动力。 2018年阿里研究院将聚焦数字经济,通过“三个开放”,推进活水计划。开放一批项目,研究领域包括但不限于:数字经济、农村脱贫、产业升级与消费升级、数据、创新和治理、全球化与eWTP、医疗健康。开放一些案例和数据,通过实地调研和少量资助,共同推动项目实施。开放一批活水学者名额,吸引国内外

优秀的个人博客,低调大师

重要通知 | WanaCrypt0r 2.0及Onion等勒索软件安全建议

5月12日晚,WanaCrypt0r 2.0勒索软件在全球爆发(简称 WCry2.0)。 在无需用户任何操作的情况下,Wcry2.0即可扫描开放445文件共享端口的Windows机器,从而植入恶意程序。 截至今晨,全球74个国家的7万多台电脑遭到感染。 全球受感染范围(5月13日 8:00) 来源:Melwaretech Twitter 阿里云在4月15日发布过关于Windows系统 SMB/RDP远程命令执行漏洞的高危预警。 复制链接查看SMB漏洞预警https://m.aliyun.com/bbs/read/312815.html 此次WCry2.0事件爆发后,阿里云第一时间发布公告。当前,阿里云已经默认关闭开放455端口,且默认安装Windows官方补丁。 为了确保您在阿里云上的业务安全,建议用户及时对各自业务的服务器进行检查: 请检查服务器的账号密码,如果密码简单,请立即修改为强口令密码并定期更新密码; 不要将高危的服务端口开放到外网,例如:3389、445、139端口,仅开放必要的业务服务端口,如果存在此类情况,您可以配置安全组策略屏蔽高危端口; 如果您重新购买使用新的ECS,强烈建议做好快照,然后安装杀毒软件,例如: 微软MSE,企业版卡巴斯基,诺顿等; 请确保安装好最新Windows补丁(MS17-010补丁),阿里云对4月25日之后的新购用户已默认安装该补丁。 转自阿里云安全

优秀的个人博客,低调大师

【漏洞通知】 Apache Shiro 又爆出认证绕过高危漏洞 CVE-2023-34478

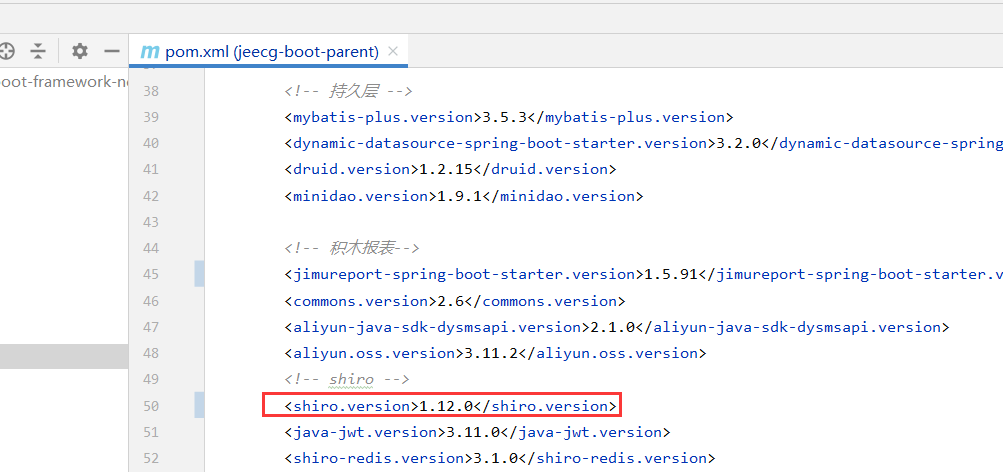
2023 年 7 月 24 日,Apache Shiro 发布更新版本,修复了一个身份验证绕过漏洞,漏洞编号:CVE-2023-34478,漏洞危害等级:高危。 Apache Shiro 版本 1.12.0 之前和 2.0.0-alpha-3 之前容易受到路径遍历攻击,当与基于非规范化请求路由请求的 API 或其他 web 框架一起使用时,可能导致身份验证绕过。 JeecgBoot 官方已修复,建议大家尽快升级至 Apache Shiro 1.12.0 版本。 一、漏洞描述 Apache Shiro 发布更新版本,修复了一个身份验证绕过漏洞,漏洞编号:CVE-2023-34478,漏洞危害等级:高危 二、影响范围 Apache Shiro 版本 < 1.12.0 Apache Shiro 版本 < 2.0.0-alpha-3 三、安全措施 3.1 升级版本 目前该漏洞已经修复,受影响用户可升级到以下版本: Apache Shiro 版本 >= 1.12.0 Apache Shiro 版本 >= 2.0.0-alpha-3 下载链接: https://github.com/apache/shiro/tags 四、JeecgBoot 修复方案 升级 jeecg-boot/pom.xml 中的 shiro 版本至 1.12.0 即可,如下图: 点击可参考修复方案

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册