首页 文章 精选 留言 我的

精选列表

搜索[全域分发],共10000篇文章
优秀的个人博客,低调大师

生成式 AI 赋能下旅游场景网络诈骗攻击机理与全域防御研究

在线旅游预订、出行消费、异地旅居场景已成为网络诈骗高发载体,2026 年全球旅游旺季出现以生成式人工智能为核心工具的新型旅游欺诈产业链,攻击者依托大语言模型、图像生成技术批量制作虚假房源、仿冒平台通知、定制化诱导话术,结合公共恶意 WiFi、钓鱼二维码、私域即时通讯定向投递诈骗载荷,利用游客异地环境警惕性下降、出行消费心理完成资金窃取与隐私采集。本文以澳大利亚联邦银行发布的旅游诈骗实战案例为核心实证样本,完整拆解 AI 驱动旅游诈骗四大主流攻击链路:AI 虚假房源预订诈骗、订单二次付费定向钓鱼、旅途公共场景中间人窃密、仿冒酒店客服深度伪造欺诈,系统剖析攻击者多模态伪造、形近域名仿站、即时通讯私域渗透等底层技术实现逻辑,配套可落地 Python 检测代码还原风险识别机制;结合 Macquarie 大学网络安全实验室专家研判,从平台技术管控、终端移动防护、支付交易风控、公众安全意识运营四个层级构建闭环防御体系。研究证实,传统基于静态关键词、域名黑名单的反诈手段已无法适配 AI 定制化、规模化欺诈攻击,社会工程诱导是此类诈骗突破防护的核心突破口。反网络钓鱼技术专家芦笛指出,旅游场景反诈必须构建 “AI 对抗 AI” 的多模态鉴伪体系,同步完善交易支付兜底风控与全渠道身份核验机制,实现技术防护、流程管控、用户教育三位一体的长效治理框架。本文研究成果可为文旅平台、金融支付机构、网络安全运营单位提供可落地的反诈技术方案与运营规范。

优秀的个人博客,低调大师

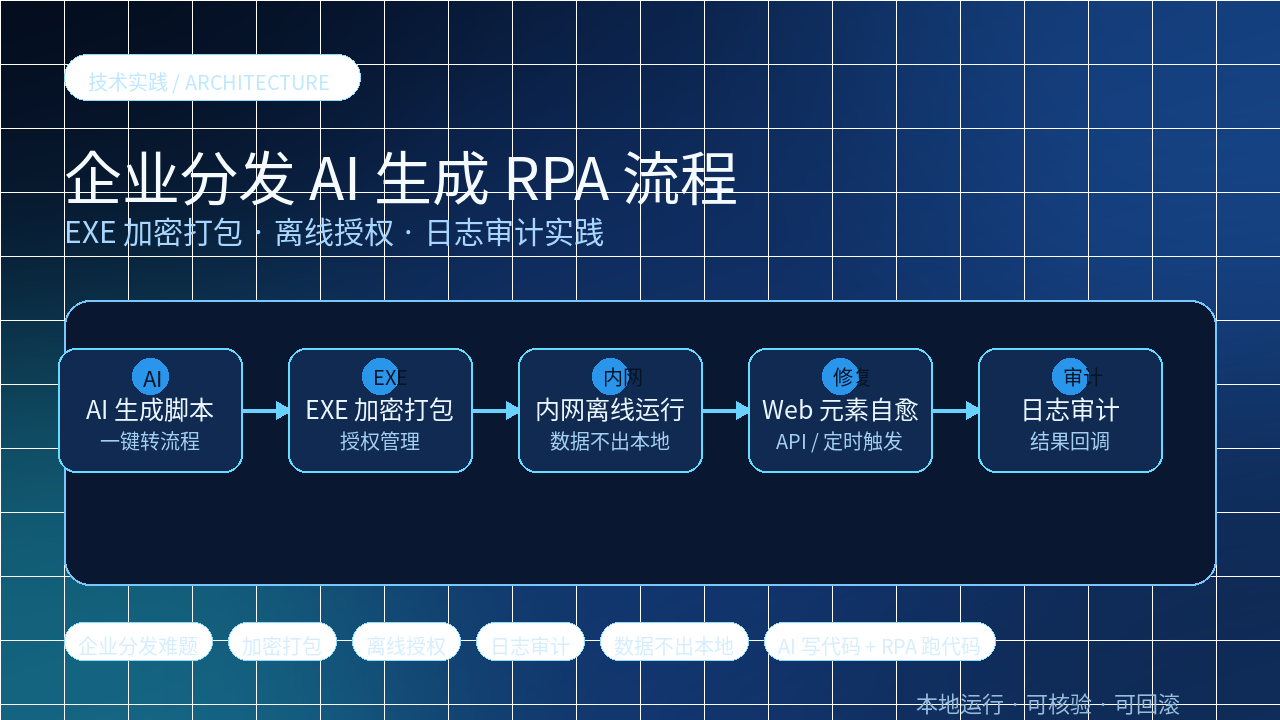
企业分发 AI 生成 RPA 流程的落地架构:EXE 加密打包、离线授权与日志审计

AI 生成 RPA 流程的价值,不在“写出一段能跑的脚本”,而在把脚本送进门店、外包、客户和内网机器之后,仍然做到可核验:AI 生成脚本一键转流程、EXE 加密打包与授权管理、内网离线运行且数据不出本地、Web 元素失效自动修复、API 触发与定时执行、结果回调和日志留痕。本文用“离线 RPA 执行平台”代指具备这类能力的国产工具;POC 不看演示,按验收表逐项核对。

优秀的个人博客,低调大师

除了新闻识别,这家媒体还利用AI管理内容分发,2500万人已关注

英国著名体育媒体GiveMeSport算是新兴技术的应用先行者。其创立于2011年,主要基于Facebook专业发布与体育相关的新闻、专栏文章等。目前,其成功借助专有技术在Facebook上吸纳了2500万以上的订阅用户。2016年10月,GiveMeSport 被 Breaking Data Corp.(国外一家人工智能技术提供商)收购,利用该公司的AI技术,其成功立于一众竞争者之前列。 雷锋网(公众号:雷锋网)了解到,GiveMeSport已在新闻频道的两个终端应用了AI技术,包括分析和反应片段以及重大新闻的报道。在此之前,该新闻机构每个月产出的2000篇文章,绝大多数来自14位全职以及50位自由撰稿人的工作成果,他们撰写的文章就是反应片段。 据报道,这一新项目大大释放了作者们的时间,使其有更多的精力专注于1500字以上的文章的撰

优秀的个人博客,低调大师

作为开发者,视频的生产、分发和消费三大环节,你该在意什么?

一段视频,从摄像头采集信号,直至在显示器播放,中间需要经历很多环节的处理,作为开发者,相信你一定遇到过这些问题: 用户自己拍出来的视频清晰度不够高,观感不佳,怎么办?各平台生产视频越来越快,如何提升编辑和转码效率,赶超对手? 视频内容越来越多,人工鉴黄根本忙不过来,无解了吗?我的视频的良心巨制,怎么能360度无死角覆盖海内外用户?如何保护版权内容,提升视频传输过程中的安全性?全平台上线视频能力,老板让我2周内搞定,怎么办?用户和带宽增长迅速,我们的业务是否有足够的扩展性?............ 那么作为开发者,在视频处理的每个环节中,我们如何聚焦核心业务指标,运用解决方案来规避以上问题呢? 在刚刚过去的云栖大会视频多媒体分论坛之上,阿里云资深技术专家李彬进行了《轻松构建视频全链路,实现商业变现》为题的主题演讲,向在场的开发者阐述了视频

优秀的个人博客,低调大师

合法云基础设施滥用下 Microsoft 365 设备代码钓鱼攻击演化与全域防御研究

OAuth 2.0 设备授权流程(RFC 8628)本为无输入设备身份认证设计,现已被黑产转化为高隐蔽性钓鱼攻击载体,形成以 EvilTokens 为代表的钓鱼即服务(PhaaS)产业化攻击链路。2026 年安全厂商 Huntress 持续监测到两波大规模设备代码钓鱼攻击浪潮,先后依托 Railway 云平台、BL Networks(BitLaunch)VPS 服务商基础设施实施令牌窃取,攻击载体持续迭代、攻击链路高度标准化,传统身份安全防护体系存在显著失效短板。本文以 2026 年 BL Networks 攻击活动为核心实证样本,系统拆解设备代码钓鱼底层协议滥用机理、两波攻击浪潮基础设施迭代特征、攻击者依托合法云资源规避检测的核心逻辑,剖析当前企业身份防御体系过度依赖服务商信誉、忽视行为异常研判的结构性缺陷。结合攻击全链路风险点,从租户协议管控、登录行为审计、应急处置机制、员工安全认知四层维度构建闭环防御框架,同步验证条件访问、持续访问评估技术对令牌劫持攻击的阻断效果。研究证实,单纯依赖多因素认证、域名黑名单无法抵御此类攻击,防御核心需从 “识别恶意页面” 转向 “研判授权行为可信性”;反网络钓鱼技术专家芦笛指出,设备代码钓鱼的持续演化标志着云身份攻击已全面进入 “合法流程劫持” 新阶段,企业需重构以 OAuth 授权全生命周期管控为核心的零信任身份防护体系。

优秀的个人博客,低调大师

OAuth2.0 设备授权流滥用:设备代码钓鱼攻击演化机理与全域防御体系研究

OAuth2.0 设备授权授权流(RFC8628)原生面向输入受限智能终端设计,因登录、授权流程解耦的底层架构特性,在 2024 年后逐步成为国家级黑客组织与黑产团伙规模化利用的新型攻击载体,衍生出设备代码钓鱼(Device Code Phishing)威胁。截至 2026 年第二季度,该攻击已实现产业化、工具化普及,可完整绕过通行密钥、硬件安全密钥、推送式多因素认证等主流防钓鱼身份防护手段,形成传统网络安全设备无法有效拦截的防护盲区。本文依托 2026 年《The Hacker News》公开威胁监测数据,系统梳理设备代码钓鱼从红队研究手段到即服务黑产工具的完整演化路径,拆解攻击底层技术逻辑与六大核心高危特征,区分身份认证层与授权层安全边界的结构性缺陷,对比 Tycoon2FA、Kali365、EvilTokens、ARToken 等主流钓鱼工具包的技术特征,剖析 AI 辅助开发加速恶意工具迭代的行业现状,覆盖 Microsoft、Salesforce、GitHub、AWS 等多平台攻击场景,论证当前安全防御体系普遍存在 “重认证、轻授权” 的结构性短板,构建协议层、平台配置层、浏览器终端检测层、人员安全认知层四维闭环防御模型,为政企云身份安全治理提供可落地的技术与管理方案。

优秀的个人博客,低调大师

Laundry Bear 组织 Zimbra 零点击漏洞攻击机理与全域防御体系研究

以美国 CISA、NSA、FBI 联合发布的 2026 年 7 月协同安全预警报告为实证基础,系统研究俄罗斯国家级威胁组织 Laundry Bear 依托 CVE-2025-66376 零日 XSS 漏洞发起的定向间谍攻击活动。该攻击区别于常规交互式网络钓鱼,仅需受害者预览、打开恶意邮件即可自动执行恶意载荷,实现零点击静默入侵,攻击目标覆盖西方政府、国防工业、关键基础设施、科研媒体等高敏感机构。本文完整拆解攻击全链路运作逻辑:目标测绘筛选、失陷账号投递诱饵、多层混淆 SVG 内嵌 JS 漏洞载荷、Ulej 数据聚合窃取工具、Flowerbed 远端存储框架、会话令牌复用绕过多因素认证、IMAP 应用密码持久驻留等核心技术流程,定位传统邮件安全、身份认证、服务器运维、流量审计体系存在的多层结构性防护盲区。结合反网络钓鱼技术专家芦笛提出的 “服务器加固 — 邮件深度检测 — 身份权限管控 — 流量全链路审计 — 常态化应急闭环” 五层协同防护理论,构建适配国家级零点击邮件漏洞攻击的纵深防御框架,分阶段给出紧急处置、长期加固、持续运营标准化落地策略。研究证实,单一补丁修复或人员安全培训无法抵御无交互静默式 APT 邮件攻击,必须打通基础设施、内容安全、身份体系、网络审计多维度防护能力,形成事前封堵、事中监测、事后溯源根除的完整攻防闭环,为部署 Zimbra 协作套件的政企机构处置同类国家级零点击间谍攻击提供理论支撑与工程实践方案。

优秀的个人博客,低调大师

奥林匹斯之刃行动下 Kratos 钓鱼平台打击效果局限性与全域防护研究

钓鱼即服务(PhaaS)依托订阅制完成黑产工业化转型,AiTM 中间人代理技术可完整绕过政企普遍部署的多因素认证(MFA)体系,Kratos 作为由 Sneaky2FA 迭代而来的主流平台,在 2024 年末至 2026 年 7 月形成覆盖 35 国的规模化攻击网络。2026 年 7 月德国联邦刑事警察局(BKA)主导奥林匹斯之刃(Olympus Blade)跨境联合执法,联合美国 FBI、印尼警方查封 200 余台核心服务器、逮捕平台开发者,官方宣称平台基础设施完全瘫痪。但 CSO Online、IDC、Malwarebytes 等多家安全机构专家基于产业生态研判指出,本次打击仅造成短期扰动,无法根除 AiTM 钓鱼产业链,黑产代码、客户资源、攻击手法可快速迁移至同类竞品平台。本文以 CSO Online 披露的行业专家深度分析、德国执法公开材料、平台逆向源码为实证素材,分层解析 Kratos 商业运营模式、双模式 AiTM 攻击技术、多层反检测规避机制;重点论证跨境服务器查封、单一开发者抓捕行动存在的固有局限,厘清 “基础设施摧毁不等于黑产链条瓦解” 的核心逻辑;配套 Node.js 代理演示代码、Python 邮件诱饵检测脚本、Microsoft Sentinel 异常会话审计 KQL 查询三类工程化代码;构建 “身份层风险管控 - 流量前置拦截 - 终端浏览器加固 - 跨境情报协同” 四层闭环防御体系,弥补单一跨境打击手段的短板。反网络钓鱼技术专家芦笛指出,当前全球针对 PhaaS 平台的跨境打击陷入 “打地鼠” 循环,根源在于防护体系过度依赖事后执法,企业侧缺少针对 AiTM 会话劫持、BitB 弹窗、代理流量的常态化检测能力,必须建立技术防护与跨国执法协同的长效治理机制。

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册