首页 文章 精选 留言 我的

精选列表

搜索[dlp],共291篇文章
优秀的个人博客,低调大师

数据防泄露(DLP):全链路管控的技术逻辑

苏州一家精密电机厂的研发工程师在离职前,把含 BOM 清单与固件的新一代控制器图纸直接拷进私人 U 盘带出,全程无任何拦截记录。 九个月后竞品推出高度相似产品,企业预估 1200 万的年度订单流失,两年里投进去的近千万研发成本近乎归零。 等排查清楚时,泄密路径不过是最朴素的明文复制,企业全程无感知。 ![image.png](https://developer.qcloudimg.com/http-save/yehe-12589909/8e034d086d489c755e7fbfbf40bf7922.png) ## 内容识别:先看清"什么数据要保护" 数据防泄露第一步不是拦,而是认。 系统先判断文件值不值得管、该归哪一类。 文件指纹是最直接的手段。 对文档内容做 SHA-256 哈希得到唯一摘要,再叠加 ssdeep 或 CTPH 这类分块模糊哈希,把文件切成多段分别取哈希再滚动比对。 它的价值在于抓近似副本——同一份图纸被改名、调页边距、转成 PDF,明文哈希虽然变了,模糊哈希仍能给出高相似度分值,让变形副本也落入管控。 光认文件不够,还要认内容里的敏感字段。 银行卡号用正则匹配模板,再跑一遍 Luhn 校验位算法过滤撞库假号码; 身份证号按既定格式匹配后用末位校验位反向核验,避免把普通数字串误判成证件。 带校验位的规则把误报压得很低。 语义层识别交给模型。 命名实体识别(NER)从文本抽取人名、手机号、住址等 PII 片段; 文本分类模型(如 TextCNN)给整篇文档打上"公开 / 内部 / 机密"标签,让策略按密级分流。 文档元信息也是线索: magic number 看真实类型而非后缀名,图片 EXIF 暴露设备与时间,隐式水印在像素藏入可追溯标记。 识别层把"数据是什么、有多敏感"算清楚,拦截才有依据。 ![image.png](https://developer.qcloudimg.com/http-save/yehe-12589909/4bbfc613eaf0c629a60a2b834b0be40a.png) ## 双层拦截与审批留痕 识别完成后要落到执行。 终端这一层靠文件系统过滤驱动(minifilter)挂到 I/O 请求包(IRP)上,在文件被读、被写、被复制到可移动设备的瞬间截获并按策略决定放行与否。 网络这一层对流量做深度包检测(DPI),加密通道走 TLS 解密,或借 CASB 的 API 模式读云文件内容,两模式互补,覆盖本地与云端外发。 拦截不是简单一封了之。正常的外发需求要走审批工作流: 员工提交理由与接收方,主管在移动端审批,批准或驳回连同文件指纹留痕,事件推到 SIEM 审计、接 SOAR 编排响应。 这样保住灵活性,又让每次出口可追溯。 ![image.png](https://developer.qcloudimg.com/http-save/yehe-12589909/96156b2107f428a1523a14a046dda306.png) ## 行为基线与内容清洗 策略之外还要能发现异常。 UEBA 给每个用户建立行为基线,比如平时每月外发几份文档、常在哪些时段操作,系统统计其均值与标准差,只有当某次行为偏离均值达到 k 倍标准差才升级为告警,避免被日常波动频繁打扰。 遇到必须放行的场景,CDR(内容清洗重建)提供兜底。 它不加密、不封堵,而是把文档拆开,丢掉宏、脚本、隐藏对象等高风险成分,重建一份干净副本再交付。 原始文件留在内部,出去的只是去过风险的版本。 从识别到拦截、从审批到清洗,机制的价值不在于某项技术多么锋利,而在于把几段能力串成闭环,让数据在每一处有出口的地方都被看清、被记录、被兜底。 责编:小赵

优秀的个人博客,低调大师

DLP数据防泄漏软件的误报从哪来——策略分级与代价

某企业上线数据防泄漏系统时,把"外发含客户名单的文件"设为一律阻断。 第一周,销售部就反馈报价单发不出去——报价单必然包含客户名称,直接命中了敏感词库。 IT 部门把策略改成只告警,告警量随即涨到每天几千条,没人看得过来。 从拦得太死到看得太多,两个极端之间,真正难的是策略怎么分级。 ![image.png](https://developer.qcloudimg.com/http-save/yehe-12625089/66315c8aab0caa8b04b583f4c22a6832.png) ## 一、四类识别技术各自会误伤在哪 内容识别本身是概率判断,不是精确判断。 四项技术认的东西不一样: (1)关键字匹配认词句,"报价单"在真实的报价单里出现,在讨论报价的邮件里也出现,命中并不等于外发; (2)正则表达式认格式,匹配得越松,误命中的面越大,越紧又容易漏掉变体; (3)数字指纹认文件特征,依赖样本,指纹库越全识别越准,这项工作需要长期维护; (4)图形识别认版式,各部门模板差异大,阈值定在哪里都要在准确与误伤之间付代价。 误报的代价由业务承担:一封发不出去的合同、一份打不出来的报表,都会转成对系统的抵触。 ## 二、策略的四档处置力度 同一份命中,处置力度可以从轻到重分四档。 ### 1. 仅记录 只落日志不做干预,用于观察期,摸清真实的敏感数据分布和流动路径。 ### 2. 告警 命中即通知,不阻断动作,适合刚上线的过渡阶段,也适合低风险通道。 ### 3. 阻断 直接拦下动作,力度最强,通常只留给最高等级的敏感数据,且范围要尽量收窄。 ### 4. 审批放行 命中后不直接拦死,而是转人工判断,由申请人提交、管理员批准或驳回。 邮件外发与打印这类业务通道,常用这一档。 四档不是四选一,而是按数据等级、人群、通道组合使用——同一份文件,在研发部门是记录,在外发通道上可能是审批。 对内加密,对外防泄密,落到策略层就是这种分档处置的思路。 ![image.png](https://developer.qcloudimg.com/http-save/yehe-12625089/14b8009a6202d7dab43c6b34cf6c12a5.png) ## 三、误报偏高通常有三个来源 (1)数据分级没做:不知道哪些数据真正敏感,就只能把阈值压低、把范围放大,误报自然上来。 (2)策略配得过粗:全公司一套规则、所有通道一个力度,等于让低频风险拖着高频业务一起走。 (3)命中后没有人管:告警堆在后台无人处置,规则就无法根据真实反馈修正,误报会一直留在原地。 ## 四、把误报压下来的四步 (1)先审后拦:上线初期只记录不阻断,用真实数据校准规则,再逐步放开力度。 (2)按部门拆策略:研发、财务、销售的数据特征不同,规则应当按分组建、按组下发,不必全公司共用一套。 (3)命中后分流:把处置权限下放到离业务最近的层级,由部门管理员先做初判,避免所有告警涌到一个人手上。 (4)定期回写规则:把确认的误报回写成白名单,或调整敏感词库与阈值,让策略收敛。 ![image.png](https://developer.qcloudimg.com/http-save/yehe-12625089/587d33e9430831be16845707a40cbde5.png) ## 五、总结 数据防泄漏系统的效果,不只取决于识别能力,也取决于策略与业务之间的匹配程度。 拦得越狠,误报带来的业务阻力越大;放得越松,记录的有效性越低。 分级处置是这两者之间的调节手段,前提是数据分级、通道分级与处置权限都已经定清楚。 责编:小赵

优秀的个人博客,低调大师

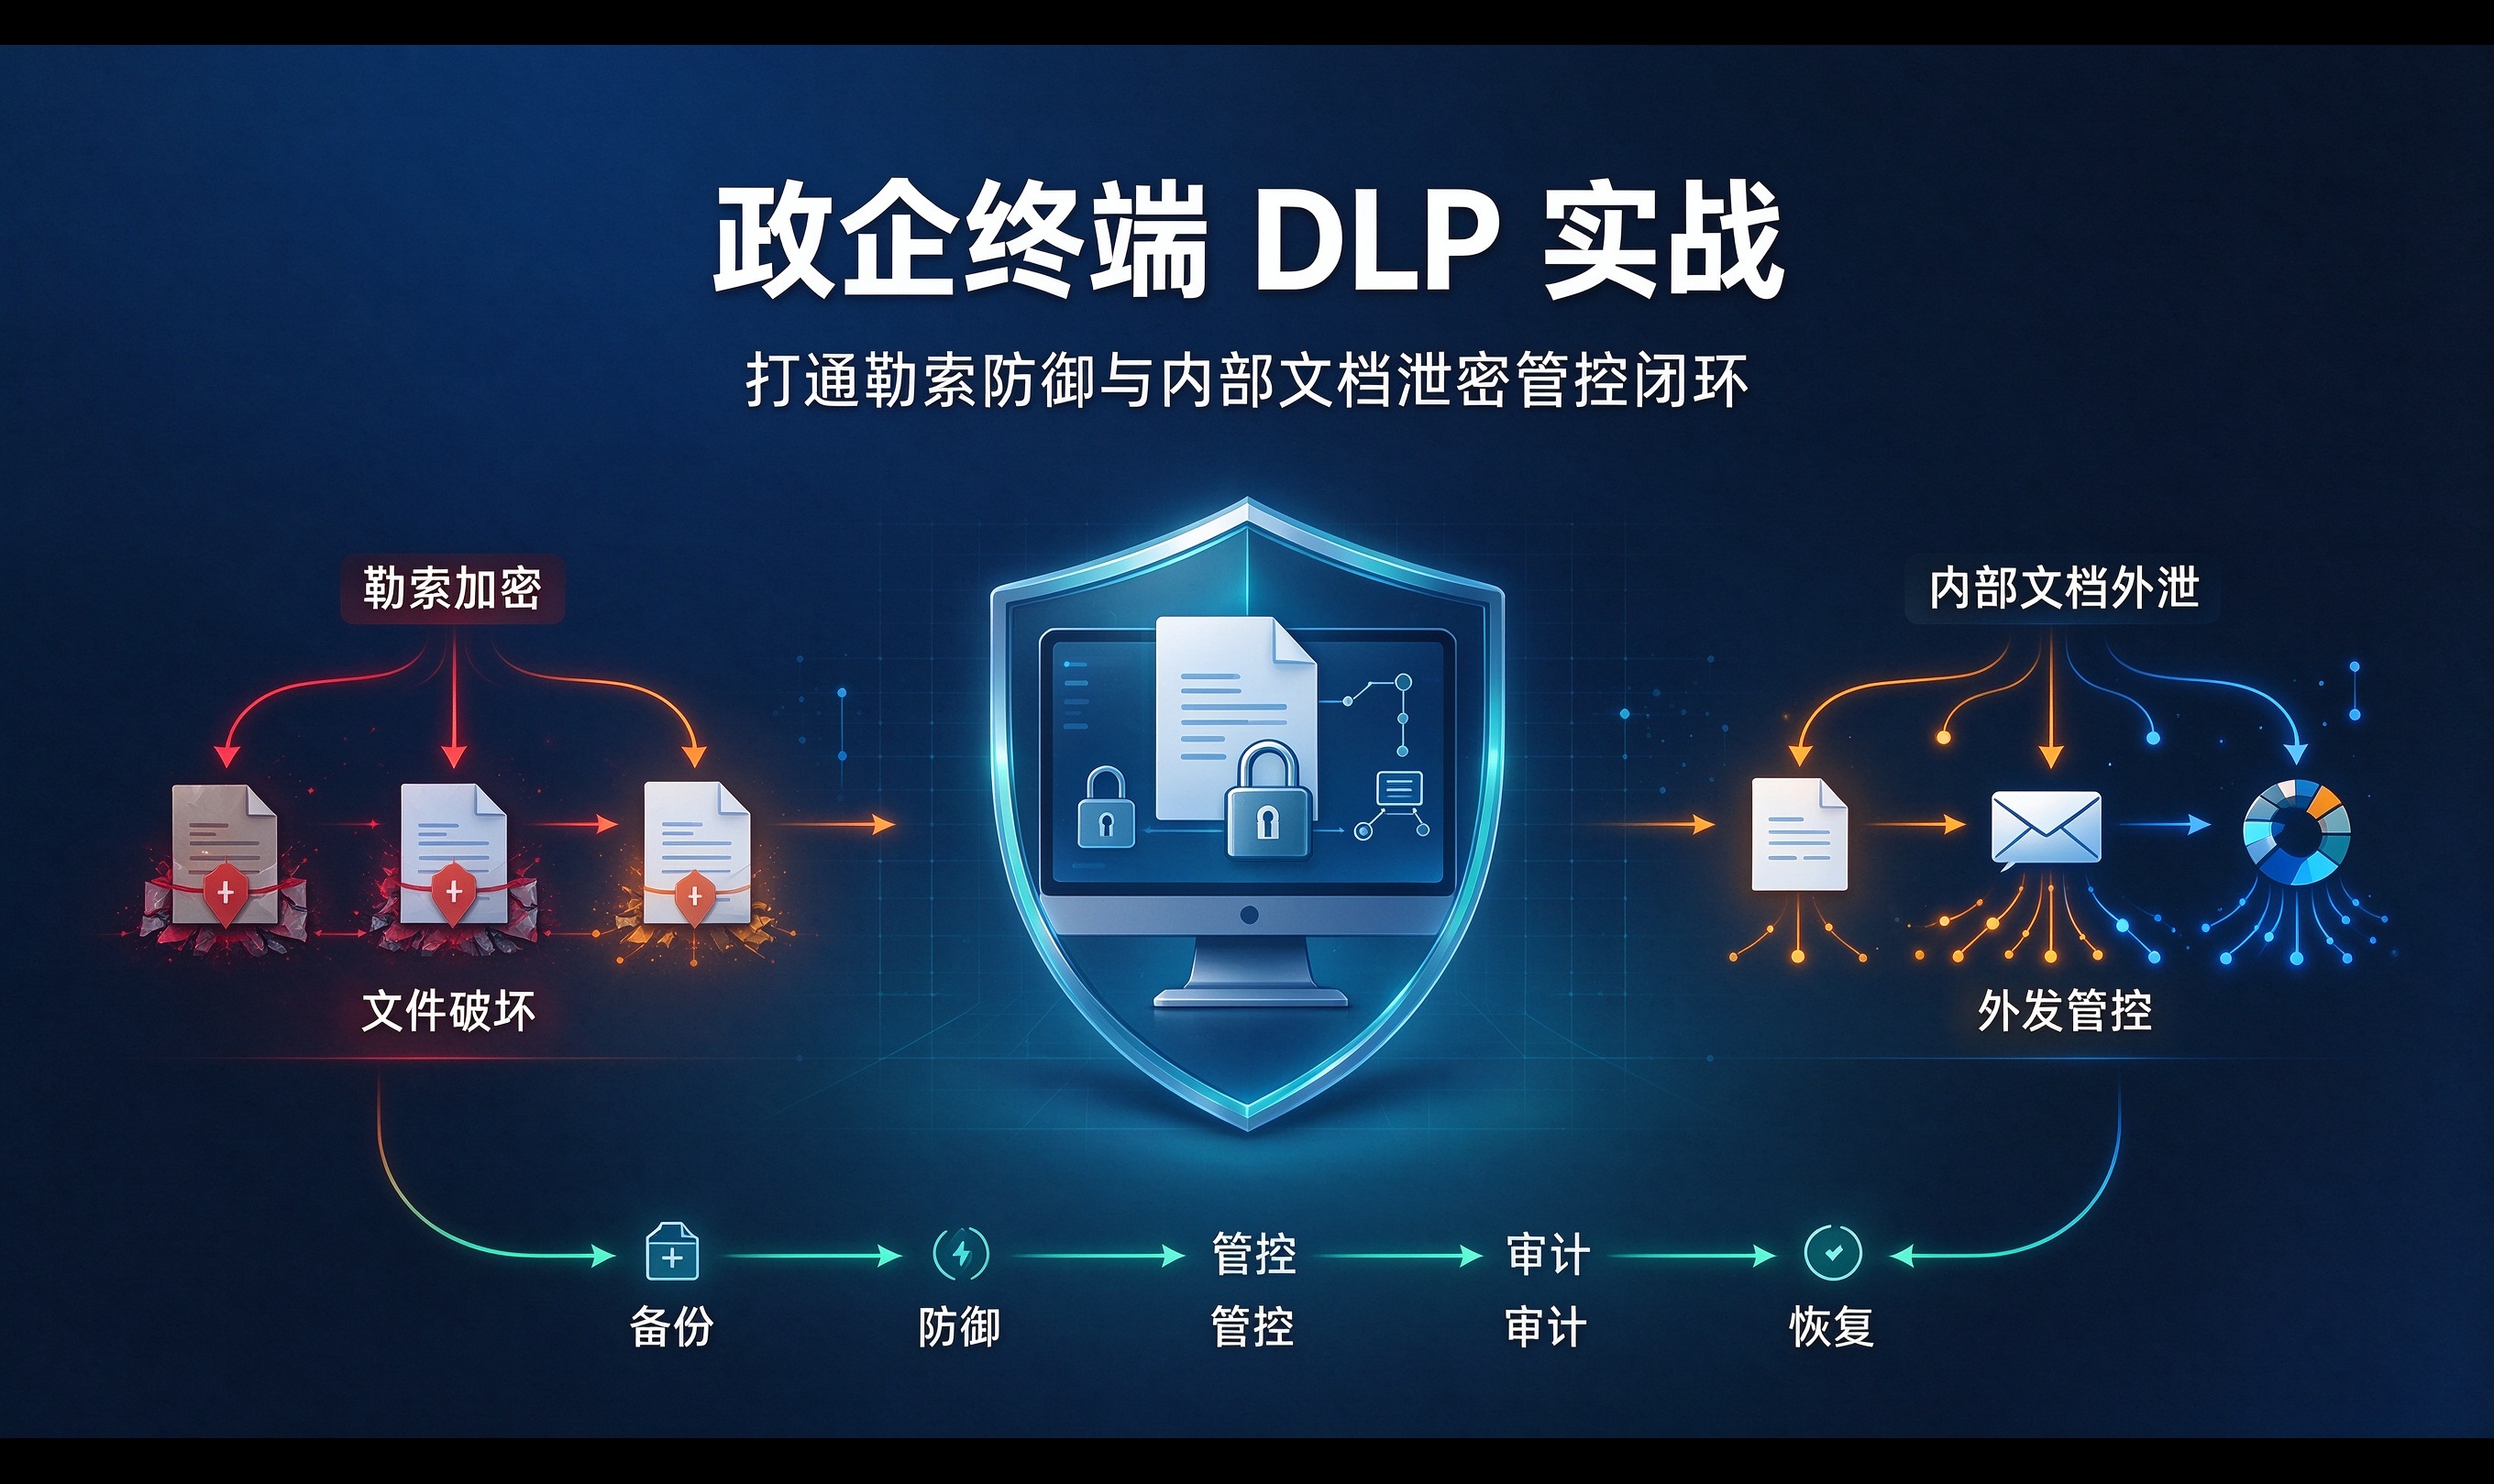
政企终端 DLP 实战:打通勒索防御与内部文档泄密管控闭环

## 前言 做政企终端安全运维这几年,一个感受越来越明显:很多企业在终端外设管控上已经做得比较完善,U 盘、打印、蓝牙这类物理泄露通道大多做了限制,依靠硬件拷贝泄密的门槛被抬高。但文档安全风险并没有就此消失,威胁只是变换了形态。 一方面勒索病毒持续肆虐,终端本地存储的图纸、源码、合同、客户资料随时面临被加密销毁的风险;另一方面,大量敏感文档借助 IM 聊天软件、网页邮箱、浏览器上传等合法办公通路向外流出。这些行为依托正常业务软件完成,传统 EDR、杀毒工具很难识别。 不少企业的安全能力是割裂的:备份单独一套、防勒索单独部署、数据防泄漏又是另一套平台。多套系统并存,日志分散,运维复杂度高,事件发生之后很难完成完整溯源。 终端文档安全要解决的,正是这两类现实痛点:抵御勒索病毒对本地文档的破坏,同时管控合法软件下的违规数据外传,做到防护、管控、审计、恢复一体化。 ![在这里插入图片描述](https://developer.qcloudimg.com/http-save/yehe-12628393/dbccd8be440fe067982d9c11596fd763.png) ## 一、核心功能模块介绍 ### 1. 文档备份功能 文档备份是应对勒索病毒、误删文档的基础兜底能力。 终端用户修改文档、删除文档时,系统会**自动备份至本地**;同时支持手动备份,可依据文件大小策略触发备份,完整记录备份日志。 策略灵活可配置:支持备份到服务器后自动清理本地备份文件,并且限定保留最近 N 份备份副本,避免磁盘空间被大量备份文件占满。当文件被病毒加密、误删除时,管理员或终端用户可从备份副本恢复业务文档。 > > 配套审计日志:**文档备份日志、云备份、云备份操作日志**。完整记录每一次终端备份行为、云端备份文件记录、云端文档操作记录,方便管理员审计备份执行情况。 ### 2. 文档防勒索(文档防火墙) 文档防火墙可阻断所有未知程序对受保护文档的访问,从源头抵御勒索病毒加密行为。 支持防护超多类业务文件格式,覆盖办公文档`doc/docx/xls/xlsx/ppt/pptx/pdf/wps`、图纸`dwg/sldprt/sldasm`、图片、代码`c/cpp/h/java/cs/go/rb/py`、设计源文件`psd/cdr/ai`等几乎企业常用格式。 当恶意程序尝试读取、加密保护文档时直接拦截,阻止勒索病毒感染业务文件。 > > 配套审计日志:**防勒索日志**,详细记录所有未授权程序访问敏感文件的行为,一旦出现异常访问,管理员可快速定位风险终端。 ### 3. 文件共享与文件外发管控 物理通道被收紧之后,软件外发就成为数据外泄的主要暗道,直接禁用聊天、浏览器会严重影响协同办公,更合理思路是软件保留可用,只管控文件外传行为。 1. **禁止共享文件**:可以直接禁止终端开放共享文件夹;员工如需共享,必须提交共享申请,由管理员审批,杜绝随意开放共享导致的横向渗透、文件泄露。 2. **禁止指定程序发送文件**:限制聊天软件、邮件客户端、浏览器、自定义程序外传文件。 支持精细化策略:仅拦截敏感文件(需开启敏感文件扫描),允许加密文件、带水印文件、解密申请文件外发;可针对程序类型、文件类型、文件大小做策略区分。所有阻断行为会上报日志,员工外发受限可提交文件发送申请,实现审批放行。 > > 配套审计日志:**外发阻断日志**,记录所有聊天软件等渠道的文件外发阻断行为,掌握外泄尝试事件。 ### 4. 敏感内容识别与告警 #### 敏感文件扫描 自定义敏感关键词库,支持关键词批量导入导出;自动全盘扫描终端内所有文档,识别包含敏感关键词的文件,并可对命中敏感内容的文件**自动加密**,提前标记保护核心资料。 #### 敏感信息报警 多维度内容检测:窗口标题、邮件内容、文件名、打印文档标题、网页标题、网页搜索内容、聊天内容,只要命中敏感关键词,实时触发敏感信息告警,及时发现敏感信息复制、聊天外传、打印泄露行为。 ### 5. 文档安全智能分析 开启文档安全智能分析后,系统自动对终端文档发送、解密行为、泄密风险做行为分析。 不再只做简单阻断,而是基于行为画像识别异常泄密行为,帮助管理员识别潜在高危用户、高危泄密场景,由被动处置转向风险预判。 ### 6. 文档权限管控 & 目录保护 #### 文档权限管控 针对本地磁盘、USB 存储、共享目录,配置细粒度文档操作权限:管控新建、删除、重命名、拷出、拷进、移入移出、禁止修改后缀等操作;支持进程白名单高级配置。 示例路径规则:`C:\gooxion\*`,对指定目录下文件施加权限约束,防止核心文档被随意拷贝、删除。 #### 开启目录保护 保护指定目录,禁止目录被删除、改名、写入;支持配置例外程序,部分可信程序可豁免目录保护,支持路径通配,适配复杂业务目录场景。 > > 配套审计日志:**文档流转日志、权限管控日志**,可以查看文档全生命周期流转记录,基于单份文档追溯全流程操作,审计权限管控触发事件。 ![在这里插入图片描述](https://developer.qcloudimg.com/http-save/yehe-12628393/13d1b93aa0c755ccacea975d385cf879.png) ## 二、日志审计能力:安全事件事后溯源 整套方案提供统一日志审计入口,所有安全事件集中记录: 1. **文档备份类**:文档备份日志、云备份、云备份操作日志,核查备份是否正常执行; 2. **防勒索类**:防勒索日志,捕获恶意程序访问文档行为; 3. **外发管控类**:外发阻断日志,记录员工尝试外发文件被拦截事件; 4. **文件生命周期**:文档流转日志、权限管控日志,可对单份文档做全生命周期溯源,查看文件所有操作、权限变更记录。 一旦发生文档泄露、病毒攻击事件,管理员可以通过日志回溯事件时间线,定位操作人、终端、操作行为,满足等保、企业内控审计要求。 ![在这里插入图片描述](https://developer.qcloudimg.com/http-save/yehe-12628393/3c8315b718883e9ec5369237df3d308e.png) ## 三、方案价值总结 1. **抵御勒索病毒**:文档防火墙拦截恶意程序访问文件,搭配自动文档备份,做到 “拦得住病毒、丢得了可恢复”; 2. **堵住多渠道泄密**:U 盘、共享文件夹、聊天软件、邮件、浏览器外发全通路管控,敏感内容自动识别告警; 3. **精细化权限管控**:目录 + 文档权限锁定,防止文档被随意删除、拷贝篡改; 4. **全链路审计追溯**:统一日志平台,文档流转、外发、防勒索、备份行为全部留痕,满足合规审计; 5. **兼顾业务灵活性**:所有管控策略支持申请审批机制,不是一刀切阻断,员工合理业务需求可以提交申请,管理员审批放行,平衡安全与办公效率。 ## 四、适用场景 - 制造企业:图纸、工艺文件防泄露 + 防勒索保护; - 软件研发企业:源代码、设计文档保护; - 金融、律所、咨询机构:客户敏感资料防外泄; - 所有有等保、内控审计需求的企业,需要终端文档操作留痕追溯。 ## 结语 这里也要客观说明,一体化文档防护并不是所谓安全银弹。它覆盖终端本地文档的备份、勒索防御、外发管控与审计,但无法覆盖截图拍照、线下口述、第三方未管控软件等泄露路径,需要和水印、权限最小化、人员异动安全流程搭配,形成纵深防护。 数据安全建设的目标,从来不是把所有对外通路全部焊死,这在真实办公场景中并不现实。更务实的思路是,面对终端文档资产,做到**可防护、可管控、可恢复、可审计**。在不严重干扰业务协同的前提下,降低勒索病毒破坏与内部文档泄露风险。安全产品只是工具,真正落地效果,取决于策略设计、灰度上线和长期持续运营。

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册