OpenCode 最近发布了个新东西,叫 Browse。一句话说清:它让编程 agent 直接用你那个已经登录着各种账号的浏览器。
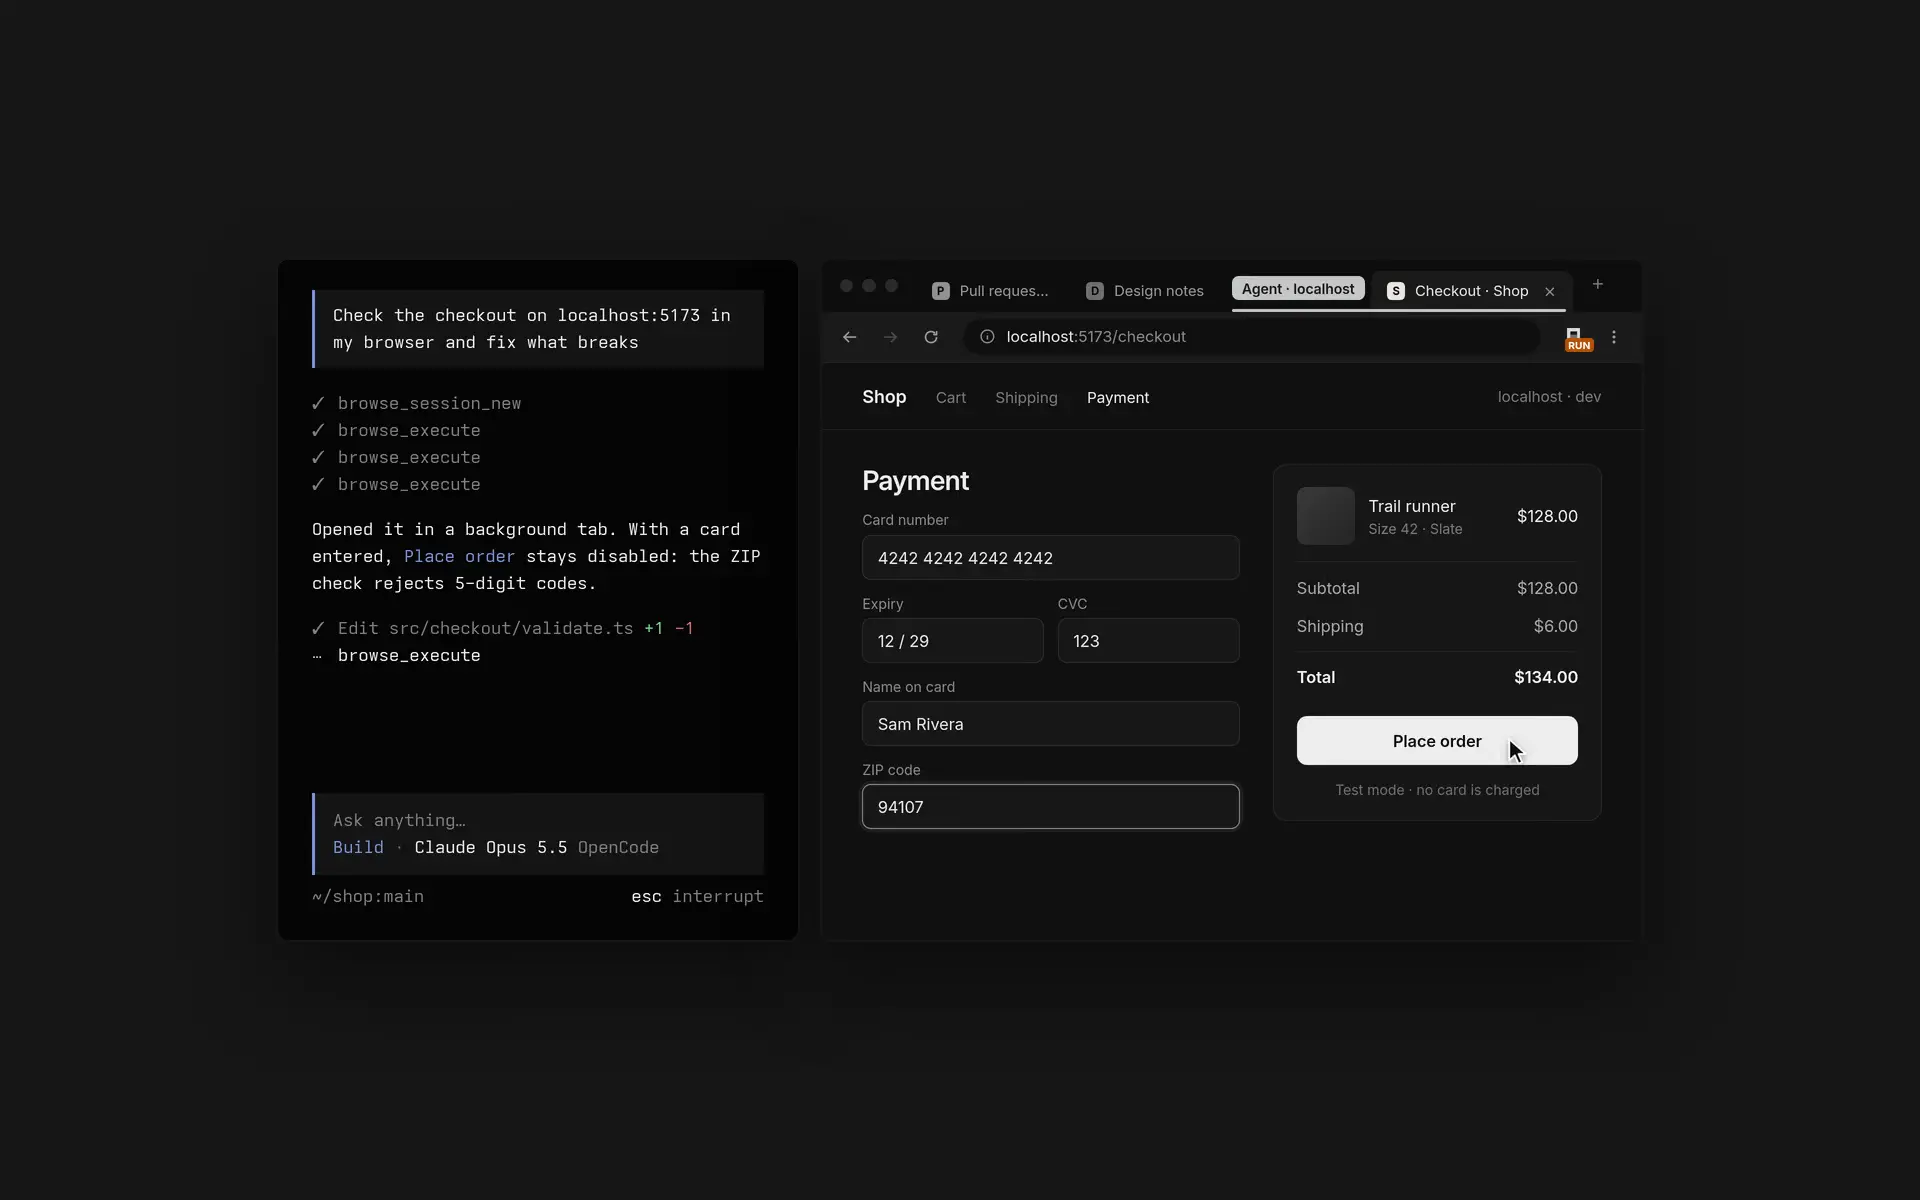
形态是一个 Chromium 扩展加一个 MCP server。agent 在后台开标签页,收进折叠的标签组里,不占你的视线;它能读页面、点击、输入、截图、录 tab。碰到要登录、要 2FA、要付款的环节,它把标签页交还给你,你处理完点「继续」,agent 接着干。
这套设计的核心选择是「不隔离」。不做独立的干净浏览器实例,直接用你日常那个开着 Slack、开着邮箱、登着公司后台的窗口。官方列出的支持列表是 Chrome、Edge、Brave、Arc、Helium、Vivaldi、Opera 和 Chromium。
对开发者来说,这解决的是一个具体的麻烦。现在让 agent 操作网页,要么用 Playwright 起一个全新会话,登录状态得重新走一遍;要么往环境里塞 cookie 和密钥。Browse 的思路是反过来,agent 借你用现成的身份,官方页面上的说法是「No keys, no setup」。
它也很清楚这套东西的风险在哪,所以做了两个约束。一个是 allowed sites,限定 agent 的标签页只能待在你指定的站点上。另一个是 handoff 机制本身——敏感步骤强制交回人工。
但从社区的讨论来看,大家似乎不太买账。有人贴出了具体的不满:「Opencode V2 直接把安全丢出窗外了」,另一位补充说是发现东西全变成「auto permit all」、固定的会话记录也丢了。有位自称一年来每天跑 12 小时、同时开五六个容器、每天过几十亿 token 的老用户,话说得很重:他既不能接受 V2 的安全模型,也不愿承担升级过程的风险。
关于 Browse 本身的技术争论集中在两点。
一是为什么要重造轮子。有人直接点名 Playwright MCP 和 Chrome 官方的 chrome-devtools-mcp,说这类能力早就有。反方的回答是差别在登录状态:Playwright 拿不到已经登录的会话。这个反驳站得住,但也把话题引回了那个真正的问题——共享登录状态本身正是风险所在。有评论提到「lethal trifecta」,建议至少给 agent 用独立的浏览器 profile。
“Lethal Trifecta”(致命三重组合)是AI安全领域的一个术语,由独立研究者 Simon Willison 提出,指三个看似无害的能力组合在一起,会让AI代理(Agent)面临极高的安全风险。
这三个条件是:
- 能访问私有数据:如邮件、数据库、API密钥、内部文档等。
- 会接触不可信内容:如网页、用户提交的文本、陌生人邮件、第三方工具输出等。
- 能对外产生动作或通信:如发消息、写文件、调用API、执行代码等
二是 Firefox 用户的不快。支持列表里八个浏览器全是 Chromium 内核,有人觉得宣传语「你的真实浏览器」配上这份名单有点敷衍,「写成 real Chromium browser 是不是会死」。技术上的解释也成立:扩展的 API 接口不一样,Firefox 不是改个名字就能上。顺带有人指出 Mozilla 自己也有官方的 Firefox MCP server,而且支持指定 profile——恰好就是隔离需要的东西。
还有一个实用层面的反馈:东西能用,但老断线,得重跑 browse pair。这位评论者希望 OpenCode 自家集成的浏览器工具支持持久会话之后,这个 MCP 就不必要了。
OpenCode 背后的公司是 Anomaly,同一批产品里还有 Hex、OpenTunnel、OpenTUI。这个节奏在 HN 上也被吐槽了——「一周发三个项目」,被认为更像是在快速试错,而不是打磨产品。
要判断这个东西值不值得用,可能得先回答一个问题:你愿不愿意让一个会自动点击和输入的 agent,和你共用同一个浏览器身份。这跟技术实现好不好没多大关系,是个纯粹的风险偏好选择。官方的 allowed sites 能缩小暴露面,但缩小到多小才算够,得自己去考虑。
参考来源: