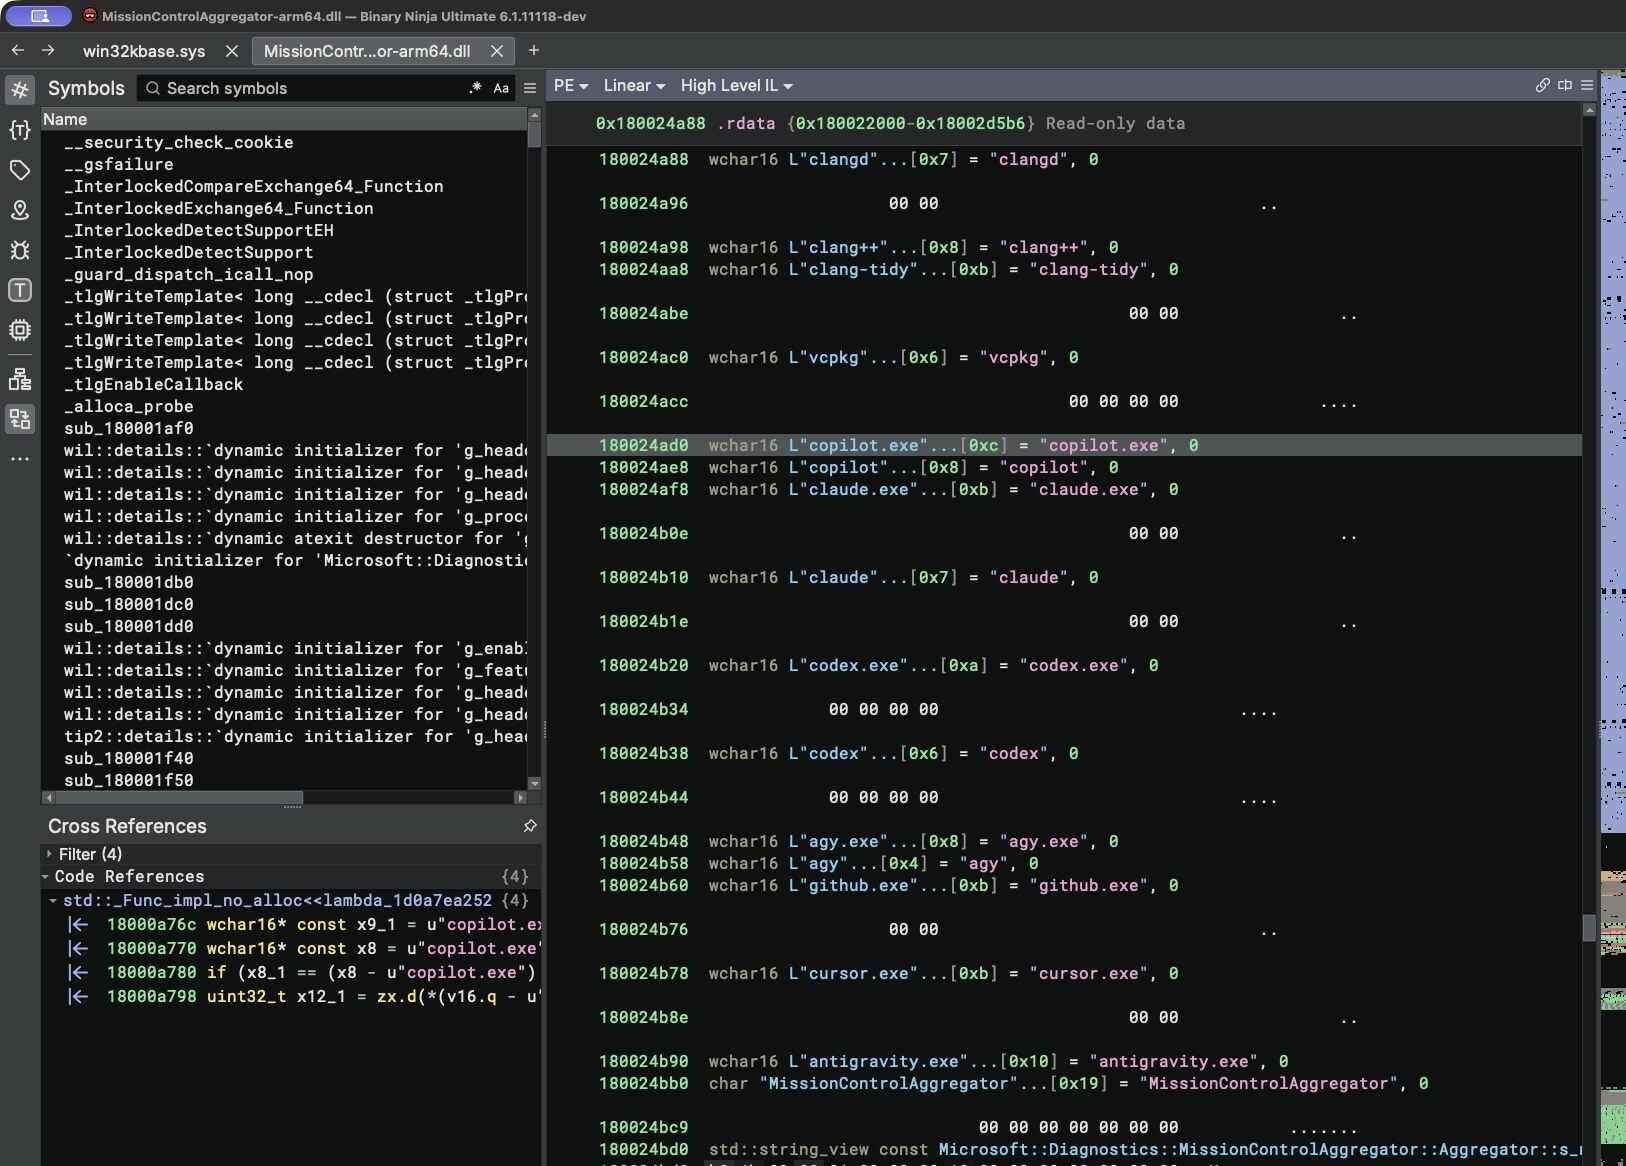
一位开发者在让 AI 帮忙翻 Windows 二进制文件时,在 MissionControlAggregator.dll 里翻到了一份名单:codex.exe、claude.exe、copilot.exe、cursor.exe,再往下还有 python.exe、dotnet.exe、gcc.exe、code.exe。
一个系统 DLL 为什么要认识编程助手?
他把这个疑问追下去了。结论是:这个组件确实在记录你用过哪些 AI 编程工具和开发工具,存到本地,然后上报给 Windows 诊断系统。除非你关掉了「可选诊断数据」——而这项数据默认是开着的。
他的验证方式很简单也很说明问题:把 cmd.exe 复制一份改名成 codex.exe 再运行。组件认了。持久化状态里 Codex 对应的位被置上,接着在 ETW 的 Segments.SubCohorts 报告里看到了 CliAgentSubCohorts: 4,也就是 1 << 2,Codex 的位。换成 gcc.exe 名字的副本,则置上开发者工具类别第 3 位,报告里是 [8]。
只靠文件名判断,不看你在里面干什么。
细看匹配逻辑,CLI 编程助手有四个槽位(slot),对应 copilot.exe、claude.exe、codex.exe、agy.exe,WSL 路径上还有一份不带扩展名的等价名单;桌面端五个 slot,对应 github.exe、claude.exe、codex.exe、cursor.exe、antigravity.exe。守护这套检查的功能开关名字很直白,就叫 CLICodingAgentUsage,功能 ID 62580080。
开发工具的检查更细,部分还带发布者校验:Node.js slot 要求签名来自 Node.js Foundation,Python 要求 Python Software Foundation,.NET 和 Visual Studio 则要求 Microsoft Corporation。GCC 和 Clang 所在的编译器/调试器组没有这一层校验。
组件本身不扫进程,而是订阅系统已有的事件。Windows 程序走 KernelProcess.AppStateChangeSummary 和 Win32kTraceLogging.AppInteractivitySummary,WSL 走 Microsoft.Windows.Lxss.Manager.Exec。所以一个普通的 Windows 版 codex.exe 同样会被记录,这条路径并不只覆盖 WSL 里的 Linux 程序。
原始事件里其实带着运行时长、前台占用时间、交互计数和资源占用。组件把细节丢掉了,只留一张位图:报告窗口里有没有见过这个工具。时间戳描述的是采集窗口,不是使用时长。
作者在自己的 Parallels Windows 11 ARM64 虚拟机上确认这条链路是活的:系统版本 26200.9974,DLL 版本 10.0.26100.9818,CLICodingAgentUsage 已经作为服务实验启用,而他没有手动开过。DiagTrack(Connected User Experiences and Telemetry)服务是 Automatic,它拉起 AggregatorHost.exe,DLL 就加载在这个子进程里。
他没敢把话说满:官方 ISO 装出来的基线虚拟机默认把这个功能关着,所以现有证据不足以断定每台 Windows 都开着。但在他的机器上,功能和服务的状态都是测试前就有的。
真正决定数据去不去微软的,是诊断数据的档位。作者查了 DiagTrack 的 EventStore.db,解开 AsimovEvents 表里的 JSON 批次,发现这条报告的 isRequired 是 false——属于可选诊断数据。他在一台用最新官方 ISO 装的 Windows 11 家庭版 ARM64 上(区域设为美国)验证过:动任何隐私设置之前,诊断数据开关就是开启状态,标注为 Include Optional,AllowTelemetry 值为 3。装完系统不额外操作,编程工具使用情况就在上传队列里。
这个数据本身谈不上多敏感。报告里没有提示词,没有源码,只有「这台机器上出现过哪些工具」。但它统计的对象是一群最清楚遥测意味着什么的人。
HN 上的讨论里有人提出,安卓、iOS、ChromeOS、macOS 都在收集,为什么偏偏对 Windows 意见这么大。也有人反驳得挺直接:如果只统计开着可选遥测的那部分人,结论天然就是偏的。还有个更扎心的说法——真正会去关遥测的,恰好是微软最想了解的那批开发者。
想关的话路径不算隐蔽:装机时可以拒绝可选诊断,之后在「设置 → 隐私和安全性 → 诊断和反馈」里关掉「发送可选诊断数据」。没关过的,现在大概率还开着。
参考来源: