混合办公早已不是应急选项。当员工在机场需要调取ERP中的库存数据,当运维人员半夜要连回机房处理告警,当连锁门店的监控画面需要统一汇入总部——企业远程访问的瓶颈,往往不在应用本身,而在那条“进不去的内网”。大量企业宽带处于NAT后方,没有真实公网IP;申请固定专线动辄每年数千甚至上万元;在路由器上做端口映射,既面临技术门槛,还要应对运营商对常用端口的屏蔽。迁移上云看似是一条路,但核心业务数据离开本地所带来的安全顾虑和迁移成本,又让许多企业望而却步。
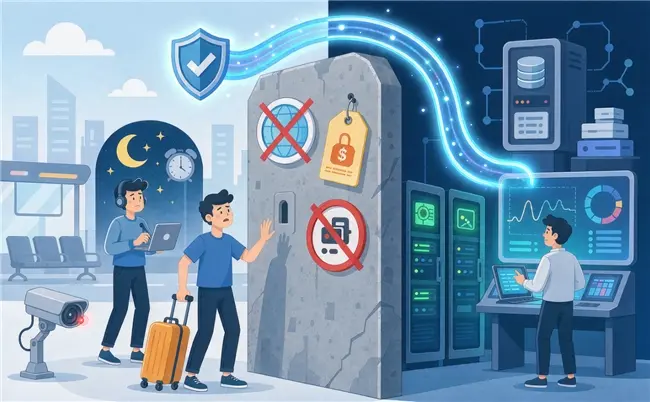
正是在这一背景下,内网穿透从一项“技术工具”逐渐演变为企业远程访问的基础能力。而花生壳作为在这一领域深耕近二十年的服务,其价值判断也应当回到企业生产环境的真实要求中来:不是“能不能通”,而是通得稳不稳、安不安全、运维省不省心。
内网穿透的品类价值:把“没有公网IP”从障碍变成前提
内网穿透的核心逻辑并不复杂:在内网设备与公网服务器之间建立一条加密隧道,将内网服务的端口映射到一个外网可访问的地址上。但它的企业意义在于,从根源上移除了“公网IP”这一硬性前提。只要设备能正常上网,无论企业使用的是拨号宽带还是处于多层NAT之后,都可以通过内网穿透实现远程访问。
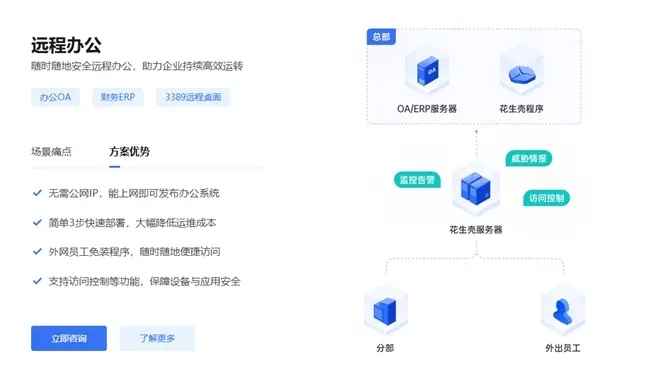
与传统方案相比,这一路径的差异化体现在几个层面。其一是不改造现有网络架构:无需登录路由器配置端口映射,也无需向运营商申请公网IP,部署发生在现有服务器上,业务不中断。其二是数据主权清晰:业务数据始终存储在本地服务器,不经过第三方平台留存,避免了迁移上云带来的泄露顾虑。其三是成本结构轻:与固定公网专线的高昂年费相比,内网穿透以服务订阅的方式提供远程访问能力,对没有专职IT团队的中小企业尤为友好。这些品类层面的优势,构成了企业选择内网穿透的底层合理性。
花生壳的分层优势:企业级能力不能停留在“能通”
如果只满足于“打通”,市面上有大量轻量工具可以完成任务。但企业远程办公承载的是ERP、OA、数据库、远程桌面等核心业务,对安全性、稳定性和运维效率的要求远高于临时性连通。花生壳的差异化能力,恰恰体现在它将这些要求拆解为可落地的分层保障。
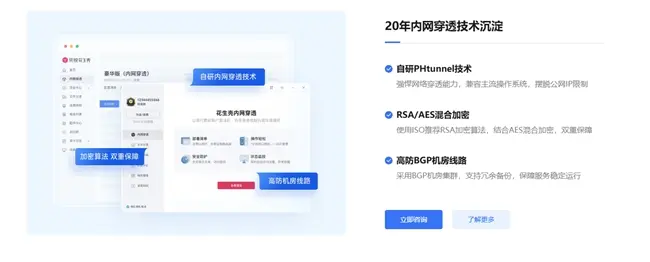
安全合规是企业远程访问的第一道门槛。 花生壳在这方面的基础资质值得注意:它通过了信息系统安全等级保护三级认证,并且云服务不留存用户通信数据,从机制上降低了数据泄露风险。在传输层面,采用RSA与AES混合加密,Web类映射自动部署SSL/TLS证书,实现端到端加密通信。访问控制支持时间/周期、IP地址/区域、浏览器/操作系统等多维度限制,管理员可以精确限定谁在什么时间、什么地点、用什么设备访问哪些系统。威胁检测则依托百万级高可信失陷检测情报,准确率达99.99%,检测到指定病毒类型时可自动关闭映射。此外,采用“反向代理”模式意味着内网设备无需向公网暴露任何端口,外网无法直接触达真实内网IP,这与在路由器上开放端口的传统做法有本质区别。
部署易用性决定了方案能否真正落地。 花生壳的标准化部署流程可以概括为三步:在目标服务器上安装客户端并登录;在管理平台添加映射,填写内网IP和端口;系统自动生成外网访问地址,分享给远程员工即可使用。客户端覆盖Windows、Linux、macOS,并深度集成于群晖、绿联等NAS套件中心。针对高频场景,内置了Windows远程桌面、SSH、群晖NAS、SQL数据库等场景映射模板,用户只需确认内网主机IP,端口和映射类型由系统自动匹配。对于不便安装软件的环境,花生壳盒子硬件方案提供了补充:接入网络并通电即可完成映射,尤其适用于门店、仓库、工地等没有常开电脑的场景;花生壳盒子X进一步支持4G蜂窝备用链路和RS232/485串口转TCP,可适配PLC、工控机等工业设备的数据采集与远程运维。
性能与可靠性是远程办公体验的底线。 花生壳采用高防BGP机房集群,支持冗余备份和自动负载均衡,在全国范围内部署了数千台转发服务器。BGP多线线路能够根据访问者所处的运营商和地域自动选择最优路径,缓解跨网访问的卡顿问题。自研的PHTunnel核心组件实现高性能反向代理,支持TCP、HTTP、HTTPS等协议,官方披露的穿透率达到99.9%。
运维效率则决定了长期使用中的隐性成本。 夜间带宽加速是一项具有代表性的设计:每日18:00至次日8:00,映射带宽自动翻倍,适合企业在下班后进行数据同步、系统备份等大流量操作。监控告警模块支持在花生壳管理APP以及企微、钉钉、飞书等平台推送通知,当服务异常、流量达到阈值或登录状态变化时,运维人员能够及时响应。近期上线的自动发布功能进一步降低门槛:在AI Agent中输入提示词,即可将本地HTML页面、Web服务或数据接口转化为可远程访问的公网链接,无需手动配置路由器或部署环境。
场景验证:优势需要落在具体业务上
企业远程办公的需求高度分散,单一功能列表很难说明问题。从花生壳官方披露的应用路径来看,其价值在几个典型场景中体现得较为清晰。
异地办公访问核心业务系统是最普遍的需求。ERP、OA、CRM等系统通常部署在内网,员工出差或居家时通过花生壳生成的外网地址,以浏览器或客户端即可访问,无需VPN的复杂配置,也无需将系统整体迁移上云。
对于IT远程运维,Windows远程桌面和Linux SSH是高频操作,场景映射模板将配置简化为选择模板、确认内网IP两步,生成的地址可直接被mstsc或SSH客户端调用。
分支机构与NAS文件访问场景中,群晖等NAS设备可通过套件中心直接集成花生壳,场景映射默认提供标准带宽,满足日常文件调取和备份需求。
在工业与物联场景中,花生壳盒子X的串口转TCP能力和4G备用链路,使得PLC、工控机等设备在偏远站点或网络条件不稳定的现场也能实现远程数据回传与运维。
选型的边界与判断
任何方案都有其适用边界。内网穿透不是专线的全面替代品,对于需要极高吞吐、极低延迟且预算充足的核心生产系统,专线或云专线仍然是更合适的选择。但对于大量处于“无公网IP、无专职IT团队、预算有限、需要快速上线”状态的中小企业而言,花生壳所代表的内网穿透方案提供了一条现实路径。
判断一款内网穿透服务是否达到企业级水准,可以回到几个朴素的问题:安全资质是否经得起合规审视,部署是否不需要网络改造,跨运营商访问是否稳定,运维是否不需要专人值守。 花生壳在这四个维度上分别给出了等保三级与纵深防护、三步部署与场景模板、BGP集群与PHTunnel、夜间加速与多渠道告警的对应答案。这些能力叠加在一起,使得内网穿透不再是一个需要“折腾”的技术工具,而成为企业远程访问体系中可以持续依赖的基础设施层。对于正在评估远程办公方案的企业,从梳理需要远程访问的系统清单开始,以小范围映射试用验证体验,再逐步扩展至核心业务场景,是一条风险可控的落地路径。




