首页 文章 精选 留言 我的
优秀的个人博客,低调大师

微信关注我们

原文链接:https://www.oschina.net/news/219256

转载内容版权归作者及来源网站所有!

低调大师中文资讯倾力打造互联网数据资讯、行业资源、电子商务、移动互联网、网络营销平台。持续更新报道IT业界、互联网、市场资讯、驱动更新,是最及时权威的产业资讯及硬件资讯报道平台。

Magician-Web3 1.0.5发布啦,加入了负载均衡和重试策略

Magician-Web3 是一个区块链开发工具包。它由两个功能组成。一个是扫描区块链,根据开发者的需要监控交易。另一个是对 web3j 的一些二次打包,可以减少开发者在一些常见场景下的工作量。它计划支持三种链,ETH(BSC、POLYGAN 等)、SOL 和 TRON 本次更新的点 1. 加入了负载均衡,只要配置多个RPC URL 即可自动轮询,可以将流量分散给多个节点,不用一直盯着一个节点“祸害了” 2. 加入了重试策略,当出现了某些意外的原因 导致区块被跳过扫描,那么被跳过的区块高度将进入重试策略,你可以自己进行处理 3. 修改了一点点细节 负载均衡 直接设置多个rpc地址即可 MagicianBlockchainScan.create() .setRpcUrl( // 可以设置1到n个 rpc地址了,超过一个将自动轮询使用 EthRpcInit.create() .addRpcUrl("https://data-seed-prebsc-1-s1.binance.org:8545") .addRpcUrl("https://data-seed-prebsc-2-s1...

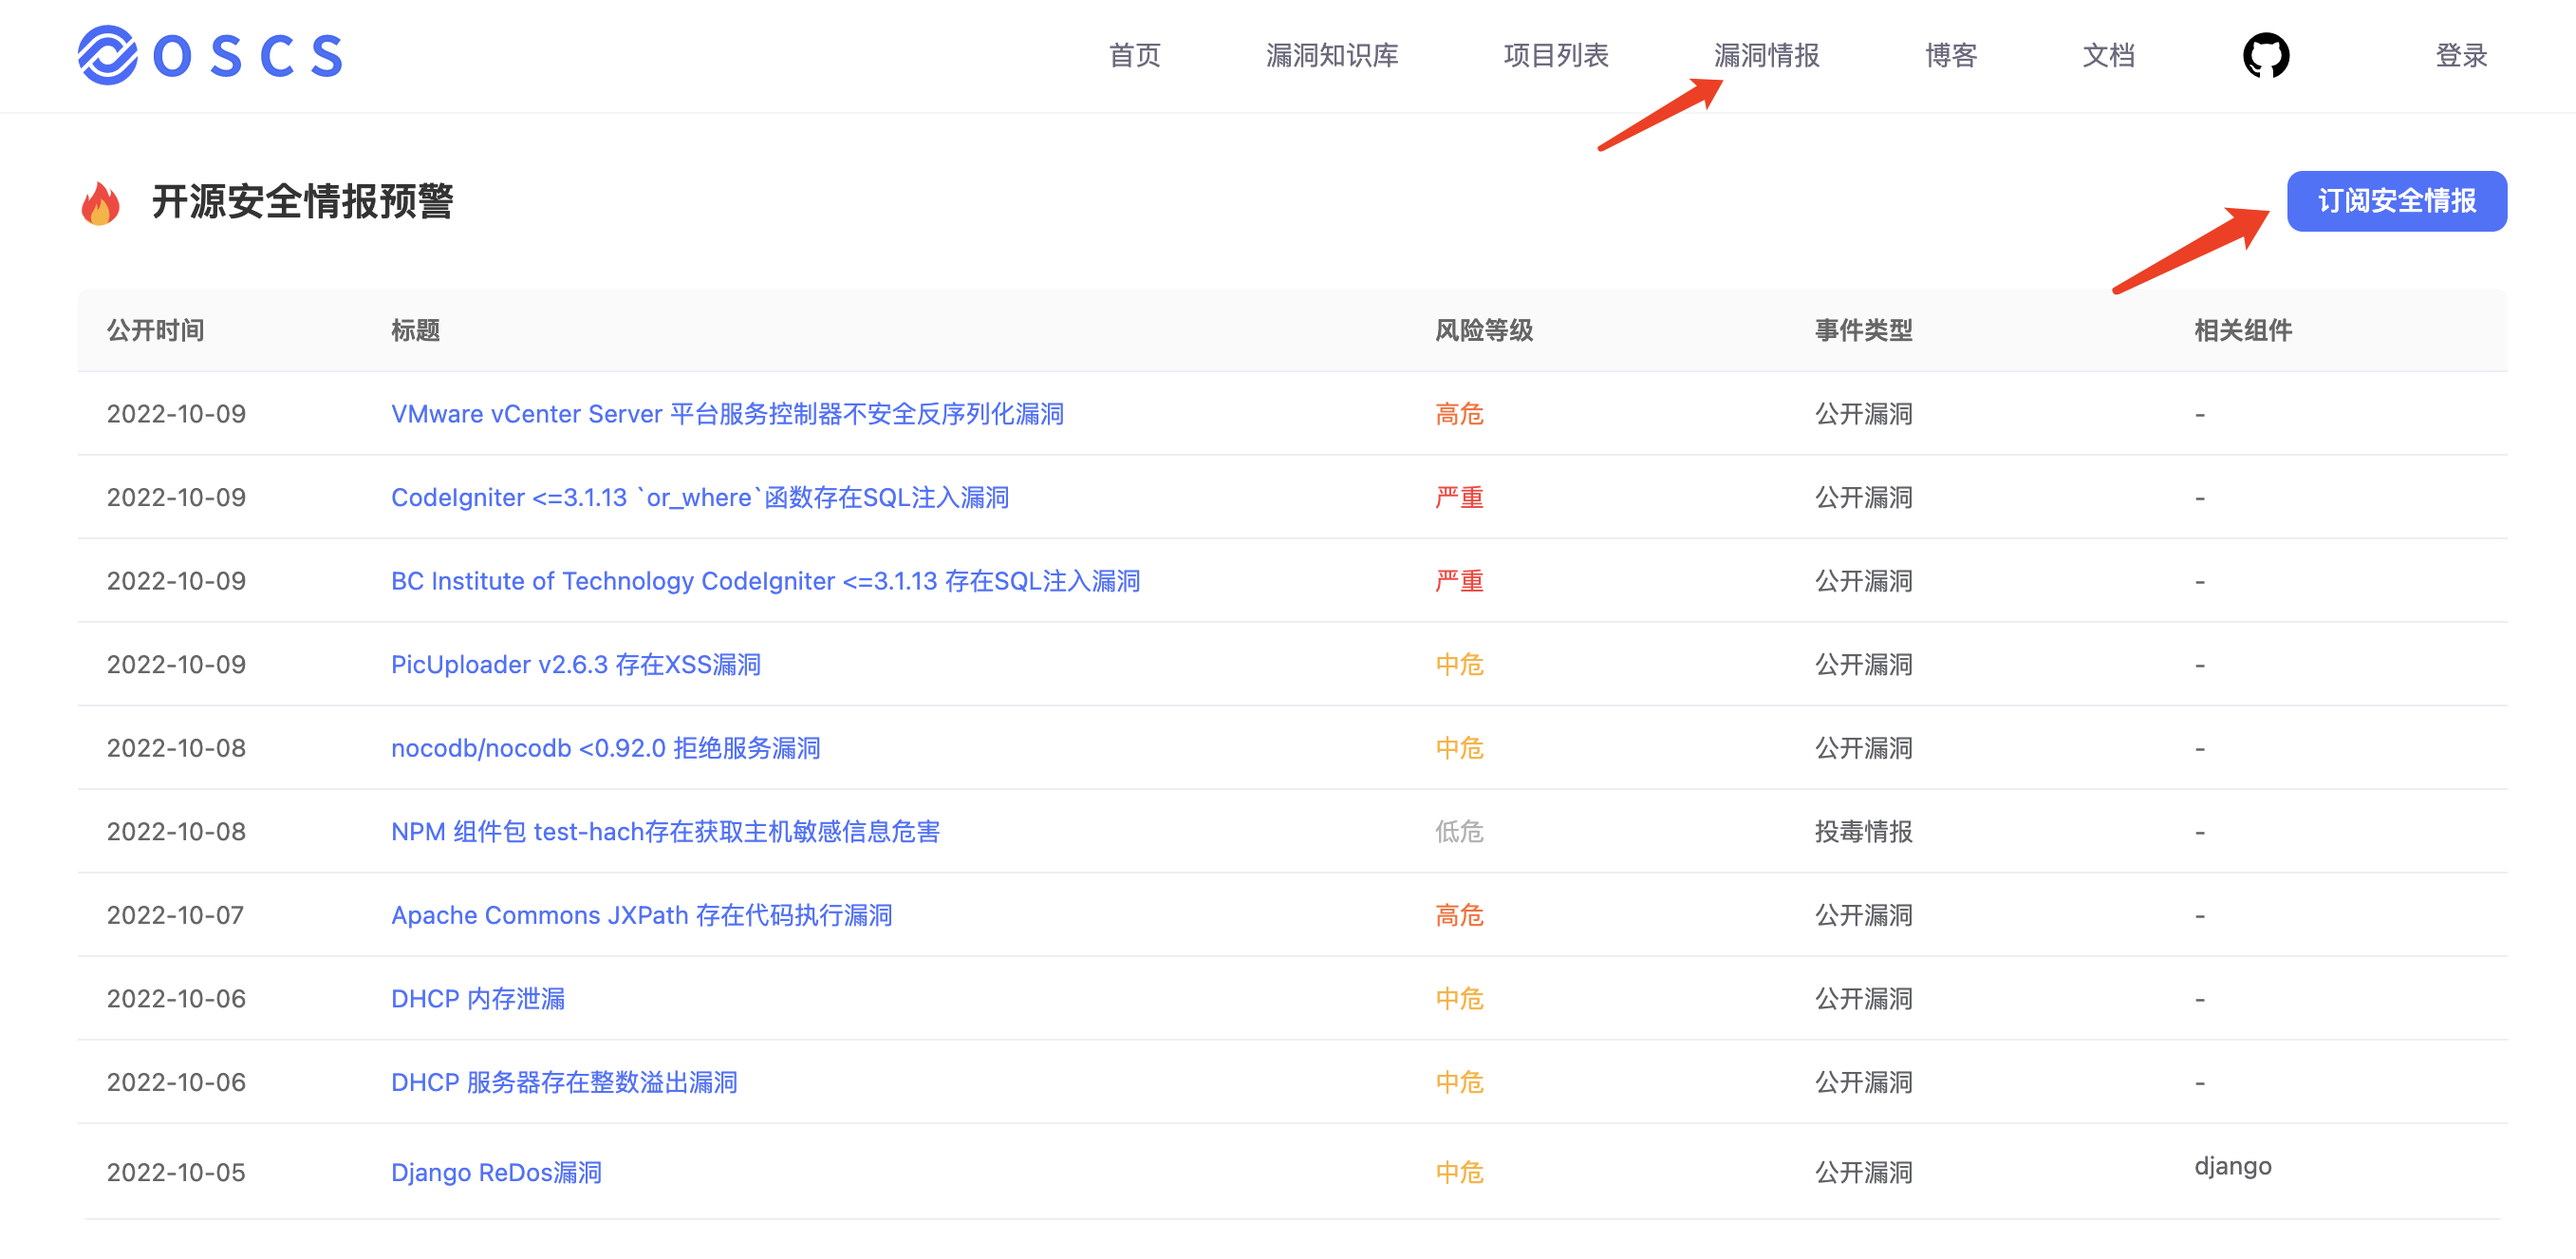
Apache DolphinScheduler Script alert 模块存在远程命令执行漏洞

漏洞描述 Apache DolphinScheduler 是一个分布式、易扩展、可视化的工作流任务调度平台。Script alert 是 DolphinScheduler 的一个报警模块。 Apache DolphinScheduler 的受影响版本中由于 ScriptSender 类没有对用户提交的 shell 脚本参数进行有效过滤,导致 Script alert 模块存在远程命令执行漏洞。攻击者可利用此漏洞在创建 Shell script 报警实例时传入包含恶意 command 命令的脚本参数(如:' ; calc.exe ; '),在执行报警任务实例时远程触发恶意命令。 漏洞名称 Apache DolphinScheduler Script alert 模块存在远程命令执行漏洞 漏洞类型 代码注入 发现时间 2022-11-25 漏洞影响广度 极小 MPS编号 MPS-2022-65218 CVE编号 CVE-2022-45875 CNVD编号 - 影响范围 org.apache.dolphinscheduler:dolphinscheduler-alert@[3.1.0, 3....

相关文章

发表评论

资源下载

更多资源
优质分享App

优质分享App

近一个月的开发和优化,本站点的第一个app全新上线。该app采用极致压缩,本体才4.36MB。系统里面做了大量数据访问、缓存优化。方便用户在手机上查看文章。后续会推出HarmonyOS的适配版本。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册