首页 文章 精选 留言 我的

文章列表

共 224886 篇
企业 RFQ 场景定向钓鱼攻击机理与防御研究

企业 RFQ 场景定向钓鱼攻击机理与防御研究

摘要:网络钓鱼攻击正在从广撒网式的批量欺诈,转向针对特定业务岗位的高仿真定向欺骗。Fortra 网络安全研究员 Cadence Riddle 的监测数据显示,2025 年 10 月至 2026 年 9 月期间,以 "RFQ"(报价请求)为诱饵的恶意邮件数量增长 12 倍,近 73% 的攻击样本最终导向仿冒企业登录界面的凭证窃取页面。此类攻击以商业合作机会为伪...

业务窗口期事件驱动钓鱼风险研究 —— 基于高校福利参保场景案例

业务窗口期事件驱动钓鱼风险研究 —— 基于高校福利参保场景案例

事件驱动型网络钓鱼会依托机构真实业务周期构造欺骗诱饵,借助业务本身带来的用户关注度与心理预期提升攻击成功率,已经成为高等院校人事、人力资源业务板块突出的网络安全风险。本文以 Marquette 大学年度员工福利参保窗口期发布安全警示事件作为分析样本,还原福利参保业务场景之下钓鱼攻击的生成条件、社会工程实现路径,剖析高校在 HR 业务窗口期面临的技术防护、内部...

Smishing 短信钓鱼攻击机理与防御体系研究

Smishing 短信钓鱼攻击机理与防御体系研究

短信钓鱼(Smishing)作为网络钓鱼重要分支,依托移动通信短信渠道开展社会工程欺骗,已经成为当前个人信息泄露与企业安全风险的重要来源。本文基于公开威胁情报,系统剖析短信钓鱼攻击的概念内涵、媒介特性、完整攻击生命周期,梳理主流诈骗诱饵范式,对比短信钓鱼、邮件钓鱼、语音钓鱼三者之间的异同。研究分析钓鱼即服务套件与生成式人工智能介入之后,短信钓鱼攻击工业化演变...

Docker部署实战:Koffan购物清单工具的容器化部署教程

Docker部署实战:Koffan购物清单工具的容器化部署教程

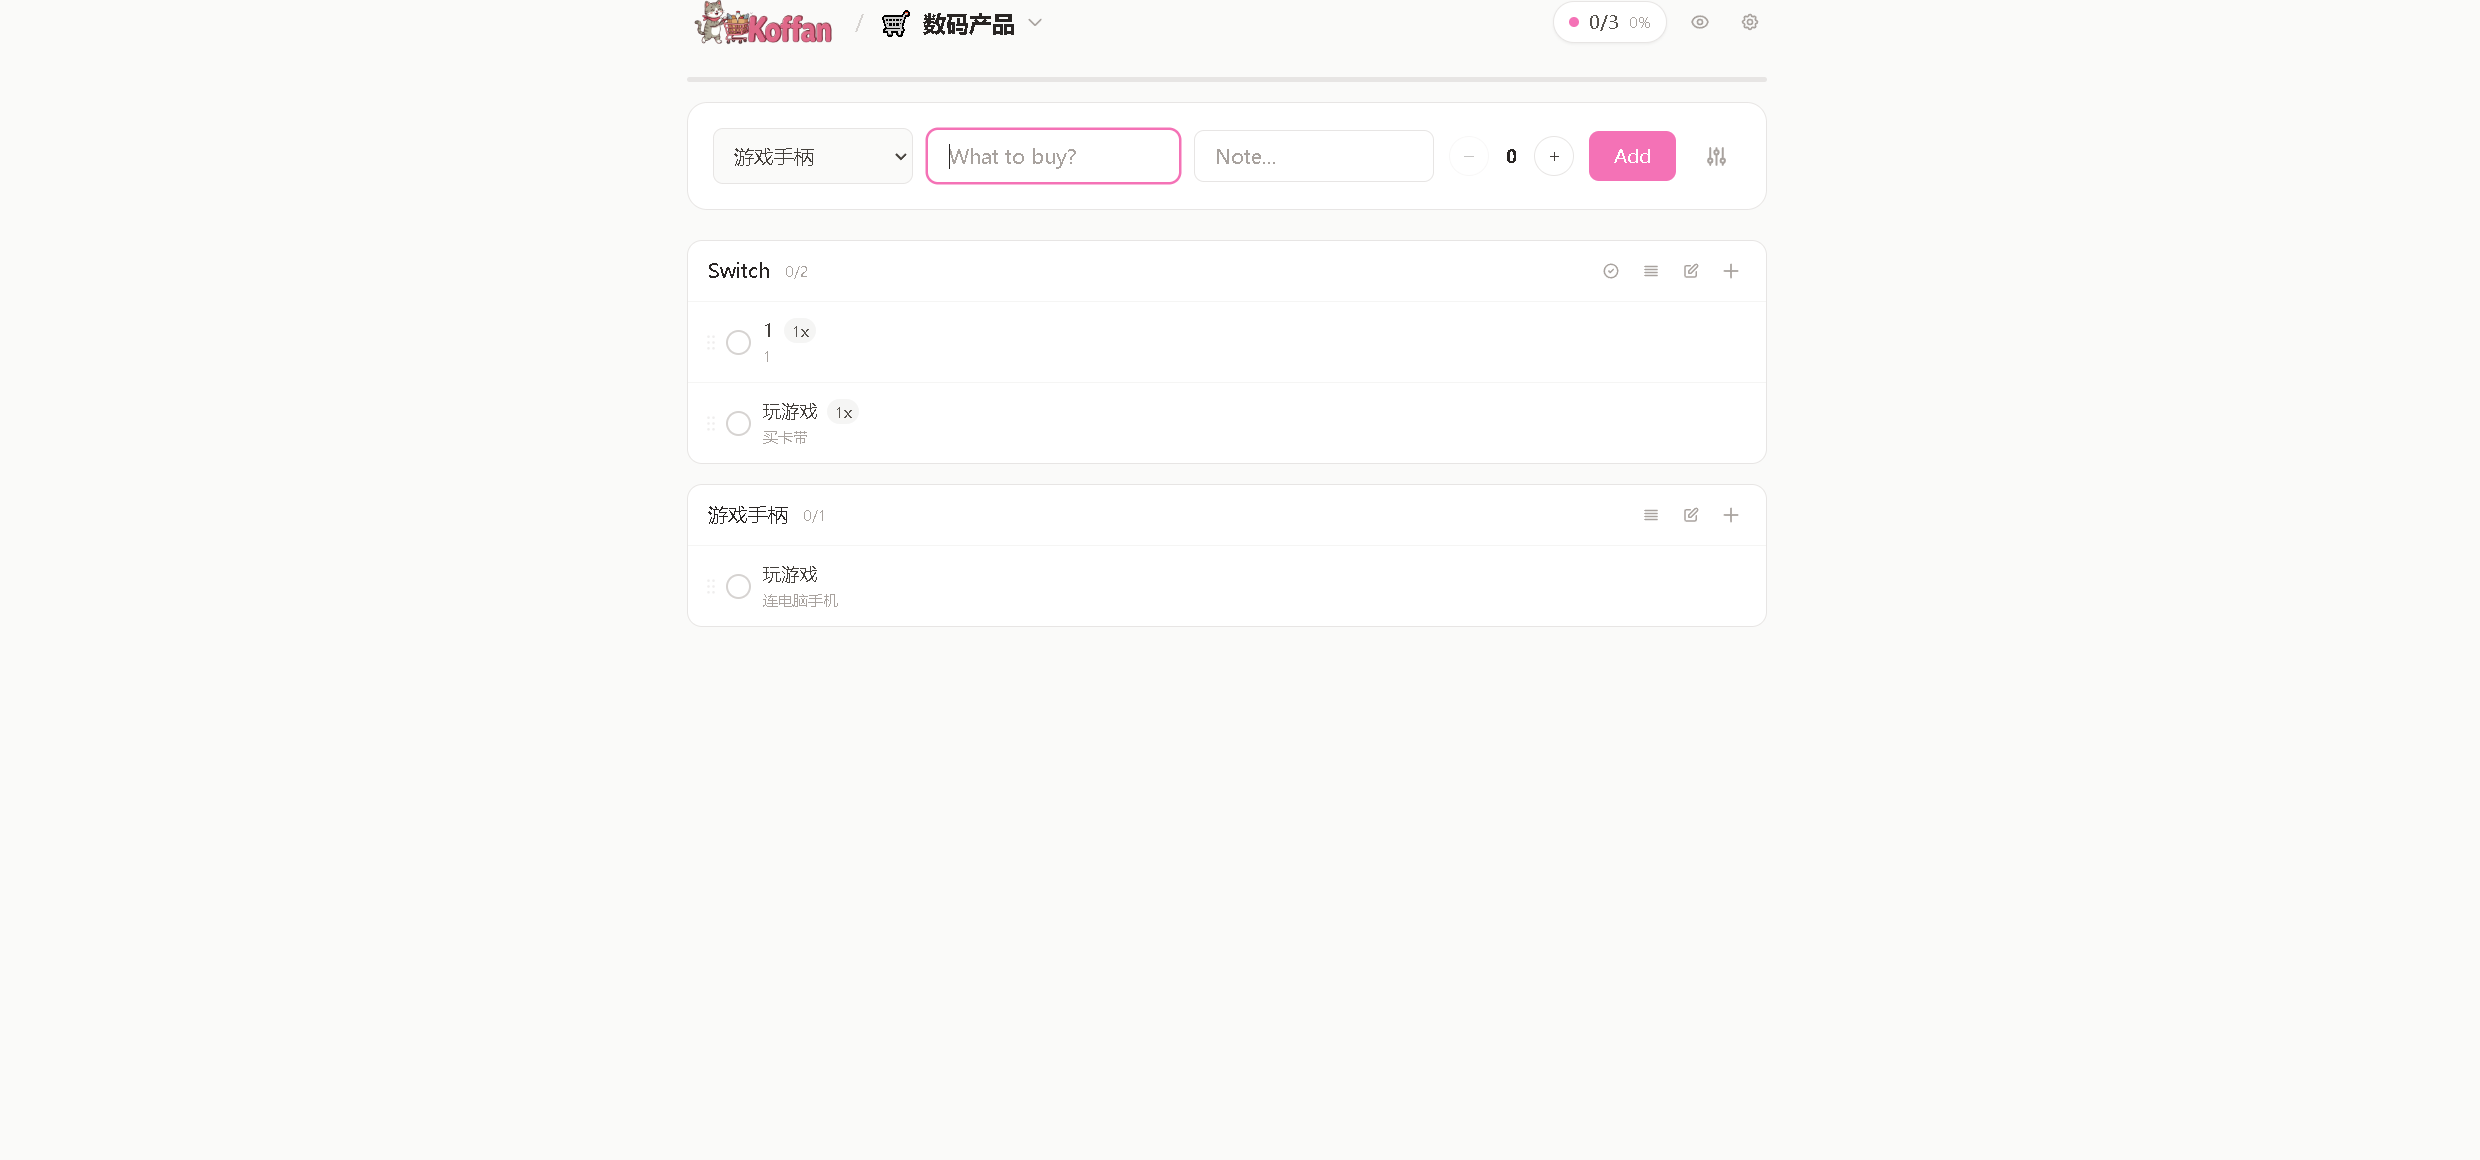
# 一、Koffan介绍 ## 1.1 Koffan简介 > Koffan 是一款极速且极简的购物清单管理应用,专为多人协作设计。它具备超轻量级的架构、完善的离线模式以及实时同步功能,能够帮助用户轻松创建并管理跨设备、多场景的购物清单。 ## 1.2 Koffan主要特点 - **极致轻量高效**:占用空间极小(约 16 MB),内存消耗低(约 2.5...

Python 的 import 为什么第二次几乎不要钱?sys.modules 缓存与模块单例的代价

Python 的 import 为什么第二次几乎不要钱?sys.modules 缓存与模块单例的代价

结论先行:import 的「第二次免费」靠的是一张字典——sys.modules。模块一旦加载过,再次 import 只是 230 纳秒的字典查询;但第一次 import 要走过「查找→编译→执行」全链路,实测一个 1500 个函数的模块冷启动 46.8 毫秒,有 pyc 缓存后降到 3.9 毫秒。这篇用 8 组实验讲清缓存机制、模块单例、pyc 到底省了什...

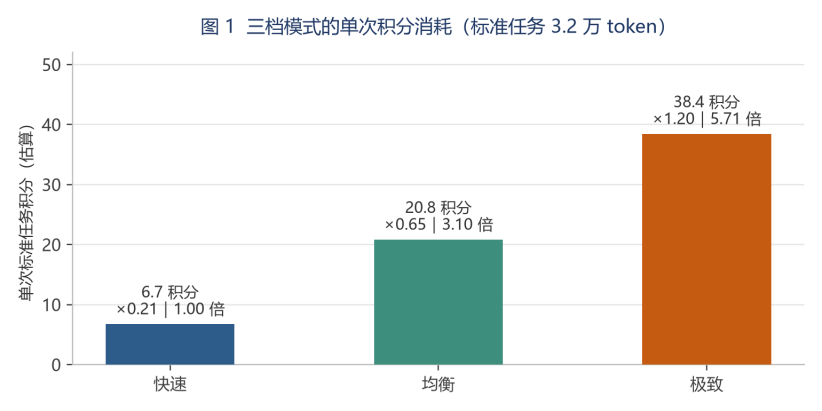
WorkBuddy 三档模式的积分消耗比较与选型参考

WorkBuddy 三档模式的积分消耗比较与选型参考

数据口径:三档系数与各模型倍率取自 WorkBuddy 客户端 2026 年 10 月 19 日实际下发的产品配置文件;三档定义见官方文档《模型配置》,套餐额度见《定价详情》。文中“单次积分”按“1 倍率 ≈ 1 积分/千 token”折算,为便于横向比较的估算值,不等同于账单原值,但各选项之间的比例关系与官方系数一致。

文档压缩、本地合规与大模型 token 成本:一份工程师视角的选型笔记

文档压缩、本地合规与大模型 token 成本:一份工程师视角的选型笔记

大模型落地到企业之后,一个被低估的工程问题重新回到了台面上:文档本身,正在成为成本和风险的双重来源。有估算称,全球流通的 PDF 已经超过 3 万亿份,某主流协作平台每天新增上传文件超过 20 亿个——当文档以这种量级存在,"如何管、如何用"就不再是小事,而是会直接摊进成本与合规账单的工程命题。本文不谈具体产品的实现栈,只从原理和选型维度,把几个容易混淆的点...

运维团队天天救火,没人做优化,陷入死循环

运维团队天天救火,没人做优化,陷入死循环

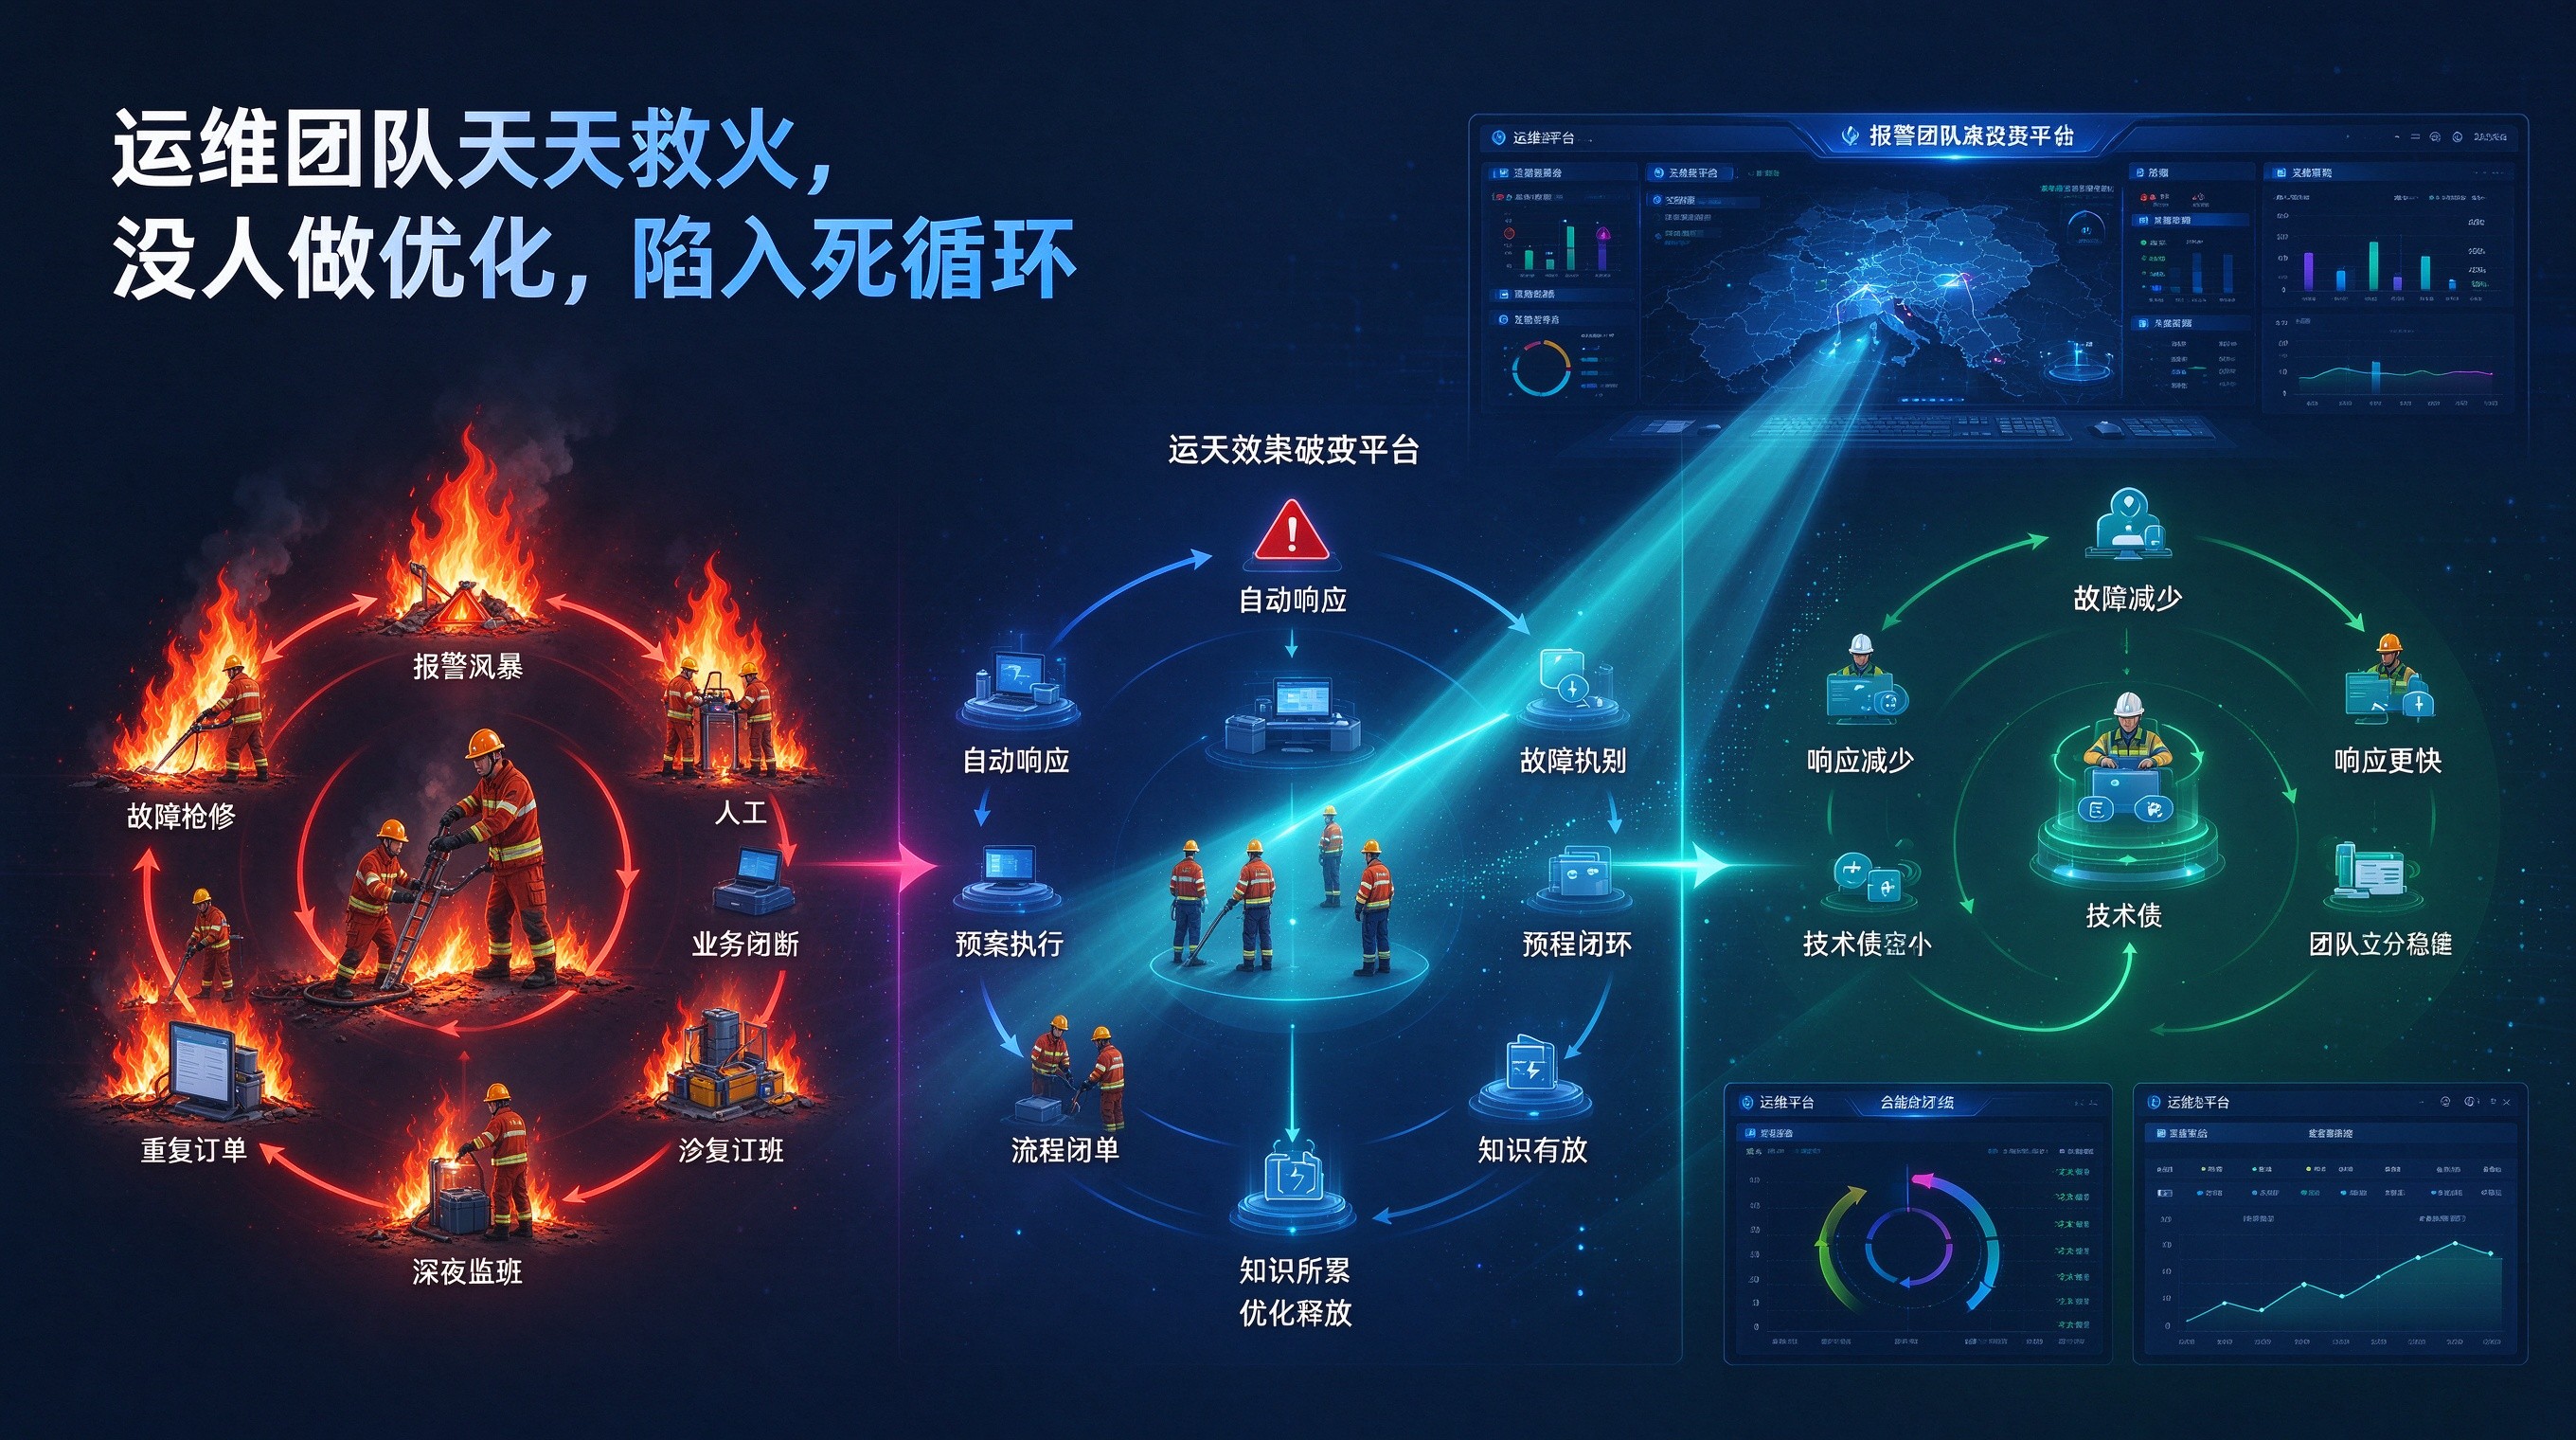
结论是:运维团队陷入"天天救火、没空优化"的死循环,不是人不努力,而是时间被重复劳动全部占满,优化永远排不上号。运维对象数量激增,人员不足、工作太多,耗费人力,忙不过来;告警和故障响应时间太长、手工操作太多,难以及时止损;大量告警处理不过来,孰轻孰重,产生"告警疲劳";运营知识都在个人脑子里,难以传承,无法积累;IT产品和工具众多,彼此割裂,做不到有效集成 ...

选举工作人员定向网络钓鱼攻击风险与防御策略研究

选举工作人员定向网络钓鱼攻击风险与防御策略研究

摘要:选举周期内,选举机构、竞选团队相关工作人员已经成为网络威胁行为体重点瞄准的攻击对象。美国网络安全与基础设施安全局(CISA)联合联邦调查局(FBI)发布的公共安全公告揭示,钓鱼、短信钓鱼(smishing)结合音视频伪造的社会工程攻击,正在成为窃取选举相关敏感数据、账户凭证的主流手段。威胁行为体不再依赖复杂系统漏洞入侵,转而以高仿真伪造通信内容诱导目标...

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册