首页 文章 精选 留言 我的

文章列表

共 213532 篇
你打开的明明是官方App,为什么还是被骗了?

你打开的明明是官方App,为什么还是被骗了?

周五下午,小陈收到一条短信“【XX银行】您的账户存在异常登录风险,请立即点击链接完成身份验证,否则将于2小时后限制交易”。链接看着很正常,域名里甚至有银行的缩写。她点击后,手机弹出提示:“是否打开XX银行App?”她点了“打开”。App正常启动,跳出一个“安全认证”页面,要求输入登录密码和短信验证码,页面风格和官方App完全一致,没有地址栏,也没有任何可疑提...

AI 赋能校园网络诈骗下 “暂停 - 核验 - 上报” 三维防护模型实践研究

AI 赋能校园网络诈骗下 “暂停 - 核验 - 上报” 三维防护模型实践研究

生成式人工智能大幅降低网络诈骗的制作与分发门槛,高校师生因社会经验不足、校内身份体系开放、多因素认证(MFA)广泛部署,成为网络黑产定向攻击核心目标。弗吉尼亚联邦大学(VCU)2026 年 8 月披露大规模仿 IT 部门钓鱼攻击事件,7000 名学生收到冒充校内信息技术部门的威胁类钓鱼邮件,攻击者以停课为胁迫手段骗取账号密码与 Duo MFA 动态验证码,暴...

美国 Kearney 公立学区政务钓鱼事件处置与校园全域防御体系研究

美国 Kearney 公立学区政务钓鱼事件处置与校园全域防御体系研究

2026 年 8 月 13 日,美国内布拉斯加州 Kearney 公立学区发布官方安全备忘录,通报辖区爆发针对教职工、学生及家长群体的定向政务类钓鱼攻击。攻击者依托发件人地址伪造、AI 生成标准化校园通知文本、仿冒学区政务表单链路开展批量欺诈,目标窃取教职工办公账号、学生学籍信息、家长金融支付数据,暴露美国 K-12 公立教育体系在邮件网关防护、政务身份核验...

可信业务流程滥用驱动新型网络欺诈演化与全域防御研究

可信业务流程滥用驱动新型网络欺诈演化与全域防御研究

生成式人工智能普及、线上服务标准化流程普及推动网络欺诈形态发生结构性转型,攻击者不再局限于传统恶意链接与恶意程序投放,转而依托平台品牌、业务会话、授权机制、广告渠道、支付结算等公众固有信任链路实施欺诈。本文以 Gen Digital 2026 上半年全球威胁监测报告、KnowBe4 配套行业研判材料为核心实证样本,系统拆解可信流程滥用类欺诈的攻击逻辑、细分欺...

Python数据分析实战:链家二手房数据爬取与房价预测全流程

Python数据分析实战:链家二手房数据爬取与房价预测全流程

在数据驱动的商业决策中,爬虫(数据采集)、数据分析(清洗与探索)和数据挖掘(建模预测)构成了完整的技术闭环。本文以链家二手房为实战目标,从零开始搭建一个可落地的房价预测系统。文章将涵盖:动态反爬策略、数据清洗与特征工程、多模型对比调优、以及基于聚类的地理区域分析。所有代码均可在Python 3.9+环境下运行,并附有完整项目结构,确保“可复现、可扩展、可落地...

587Ah大电芯产线数据架构设计:高频采集与闭环控制的工程实践

587Ah大电芯产线数据架构设计:高频采集与闭环控制的工程实践

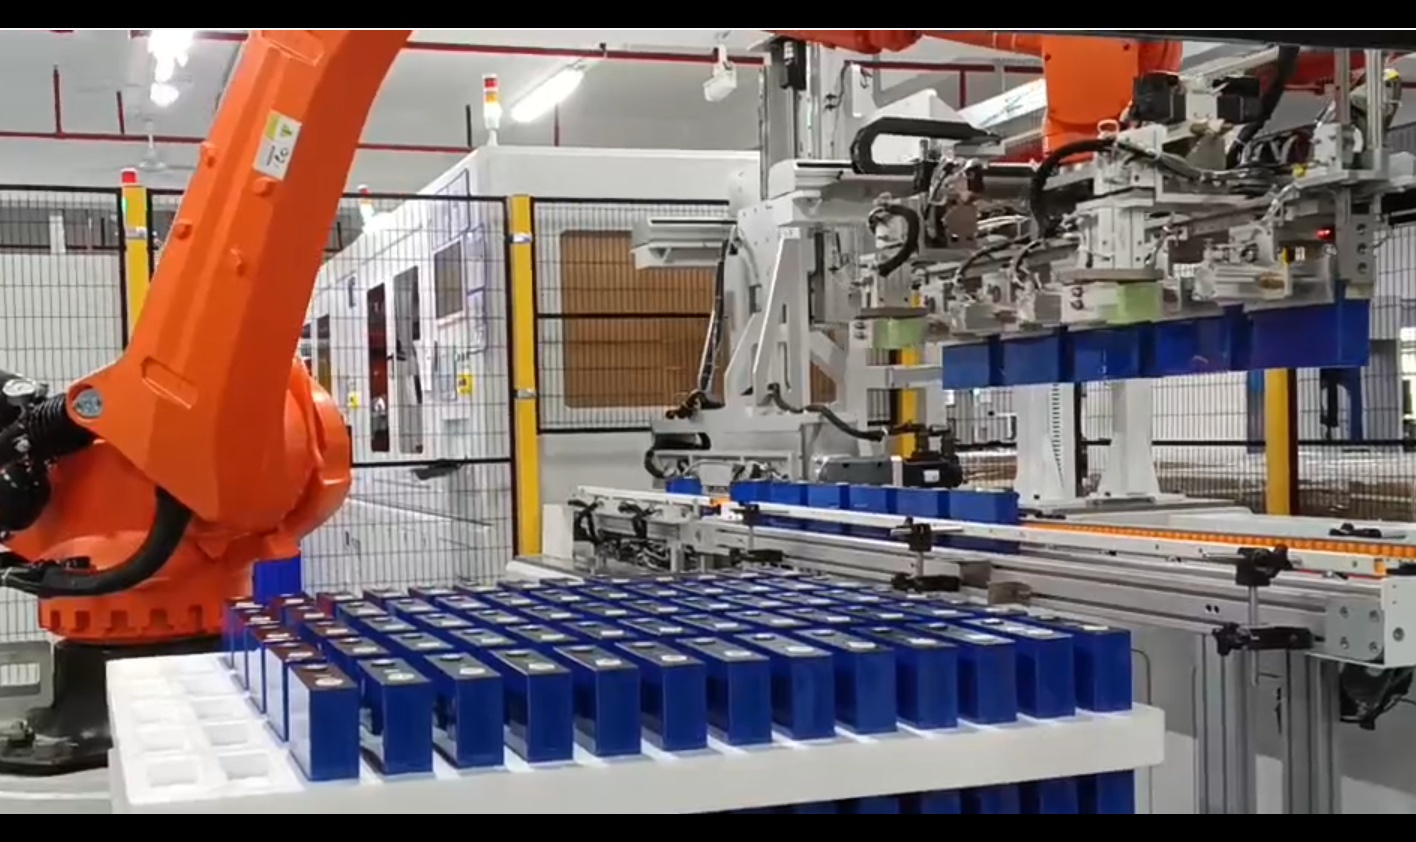
2026年,储能电芯正式迈入500Ah+时代。314Ah与587Ah甚至更大容量电芯并行生产,已成为行业常态。电芯容量的跨越式提升,对模组PACK产线提出了与以往完全不同的技术要求。行业数据显示,CCS母排激光焊接的虚焊问题,一直占据整体不良率的40%至50%。587Ah大电芯模组通常由数十颗甚至上百颗电芯串并联构成,模组长度普遍超过2米。在保证12-15P...

用WorkBuddy自动化实现白酒行业日报每日推送,运营团队从此不再手动扒新闻

用WorkBuddy自动化实现白酒行业日报每日推送,运营团队从此不再手动扒新闻

作为白酒品牌(酱香酒赛道)的运营负责人,我每天最头疼的一件事就是:行业信息太分散了。茅台、郎酒、习酒、国台等头部品牌的动态,分散在今日头条、抖音、微信公众号、微酒、酒业家等行业垂直媒体里。光是把这些信息"搜一遍、筛一遍、读一遍",每天至少要花40-60分钟,而且经常漏掉关键信息——比如竞品突然发布新品、头部品牌调价、行业政策变化。团队群里问"今天行业有什么大...

高校软件评审前置核验机制构建 —— 以 Chapman 大学重复申请治理实践为样本

高校软件评审前置核验机制构建 —— 以 Chapman 大学重复申请治理实践为样本

数字化教学、科研与行政业务持续扩张背景下,高校各类业务软件、工具类应用的需求申报量逐年攀升,软件准入评审流程成为校园信息化归口管理部门的核心业务。Chapman 大学信息系统与技术中心(IS&T)在长期运营中发现,师生、行政人员重复提交软件评审申请问题突出,无前置核验环节的申报模式造成评审资源空耗、信息化采购重复投入、业务上线周期拉长等多重管理痛点。本文以 ...

搜索引擎广告驱动 DeFi 钓鱼攻击风险与全链路防御研究 —— 以 Hyperliquid 55 万美元 USDC 失窃案为例

搜索引擎广告驱动 DeFi 钓鱼攻击风险与全链路防御研究 —— 以 Hyperliquid 55 万美元 USDC 失窃案为例

2026 年 8 月 13 日,去中心化永续合约交易平台 Hyperliquid 发生典型搜索引擎付费广告恶意钓鱼事件,受害用户通过谷歌搜索置顶虚假推广链接跳转至仿冒平台前端,钱包授权操作后总计 550019 枚 USDC 数字资产被攻击者分批转移至三个独立受控链上地址,直接经济损失折合 55 万美元。本次攻击未利用 Hyperliquid 底层智能合约、链...

企业通讯录数据泄露衍生定向钓鱼攻击机理与全域防御研究

企业通讯录数据泄露衍生定向钓鱼攻击机理与全域防御研究

企业内部客户联系信息遭网络入侵窃取后,攻击者依托真实通讯录批量发起仿官方定向钓鱼邮件,已成为当前区域化网络欺诈的典型形态。本文以泽西岛网络安全中心披露的本地机构数据泄露衍生大规模钓鱼事件为实证样本,系统剖析通讯录泄露驱动定向钓鱼的生成逻辑、完整攻击链路、社会工程欺骗机理与多维度衍生安全风险。研究证实,依托真实企业联系人信息的仿冒钓鱼邮件,突破传统通用钓鱼邮件...

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册