首页 文章 精选 留言 我的

文章列表

共 235520 篇
NexShell 1.0|大模型驱动的智能 SSH 运维终端,永久免费,赋能 Linux 服务器管理

NexShell 1.0|大模型驱动的智能 SSH 运维终端,永久免费,赋能 Linux 服务器管理

NexShell 1.0 是一款永久免费、由大模型驱动的智能化 SSH 服务器管理终端,专门用于各类 Linux 服务器管理。和传统 SSH 客户端不同,它支持用自然语言对话完成服务器管理、环境维护、服务安装、批量巡检等运维工作,很好解决运维人员经常遗忘命令的痛点;内置 Agent 智能排错能力,既可以对接本地部署大模型,也能调用云端大模型,兼顾运维效率与数...

三马代驾实战:网关限流 + 热点参数限流,把防刷做在入口

三马代驾实战:网关限流 + 热点参数限流,把防刷做在入口

去年双十一前夜,三马代驾的派单接口被脚本刷了四十多万次:不是竞争对手,是有人拿脚本批量领取优惠券。那次事故没宕机,但正常司机的抢单请求被拖慢了两秒。之后我们把防刷当成一件独立工程来做,分四层:网关限流、热点参数限流、行为黑名单、降级兜底。这篇把每层的实现和阈值口径讲清楚。

三马代驾实战:支付回调幂等、掉单补偿与退款不重复的完整链路

三马代驾实战:支付回调幂等、掉单补偿与退款不重复的完整链路

支付回调是代驾系统里容错率最低的入口:它直接决定钱有没有到账、券有没有退、订单能不能往下走。三马代驾接入第三方支付的第一年,吃过两次大亏——一次是渠道重发通知导致连续三次退款,一次是回调丢失、用户被扣款而订单仍显示待支付。这两个坑把我们逼出了固定的三层结构:入口幂等、状态 CAS、掉单补偿,外加每日对账兜底。本文把实现讲透。

三马代驾实战:订单状态机 + 延迟队列,把超时关单做可靠

三马代驾实战:订单状态机 + 延迟队列,把超时关单做可靠

网约车业务里最容易出诡异 bug 的地方,往往不是高并发链路,而是订单状态。三马代驾早期的订单服务里,状态判断散落在十几个 service 中,"司机取消之后支付回调又把单改成已支付"这种问题每隔几周就冒出来一次。后来我们把状态流转收敛成一台显式的状态机,超时关闭交给延迟消息队列,线上再也没有出现过状态错乱的工单。

微软停用短信语音 MFA 背景下高校抗钓鱼认证迁移研究

微软停用短信语音 MFA 背景下高校抗钓鱼认证迁移研究

宾夕法尼亚州立大学于 2026 年 10 月发布公告,明确其身份认证服务提供方微软将于 2027 年 2 月 1 日起全面停止支持短信验证码与语音电话两类多因素认证方式,届时仍依赖电话类认证的师生员工将无法登录 Outlook、Workday、Canvas、LionPATH 等核心业务系统,必须迁移至通行密钥等抗钓鱼多因素认证方案。这一政策调整并非孤立的产品...

滥用可信业务载体的新型企业威胁技术与防御研究

滥用可信业务载体的新型企业威胁技术与防御研究

现代企业边界持续模糊,协同办公平台、开源软件生态、标准化身份认证体系广泛部署,攻击者逐步放弃单纯依靠系统漏洞开展入侵的传统路径,转向滥用合法业务工具与业务流程实现初始访问。基于 Ontinue 发布的 2026 年上半年威胁情报报告,本文以 Microsoft Teams 外部仿冒 IT 支持钓鱼、Shai Hulud npm 供应链蠕虫、设备代码钓鱼、融合...

企业网络韧性建设的现实差距与协同治理路径研究

企业网络韧性建设的现实差距与协同治理路径研究

摘要:世界经济论坛网络安全中心发布的全球网络韧性调查显示,全球企业在网络安全投入持续增长的同时,网络韧性能力建设却存在显著滞后,约四成企业在遭遇重大网络攻击后无法完成业务恢复,六成企业缺乏成熟的网络危机沟通预案。当前网络犯罪年经济成本已突破十万亿美元量级,勒索软件攻击规模持续扩张,中小企业在重大网络事件后的倒闭比例高达七成,网络韧性差距已经从技术问题演变为影...

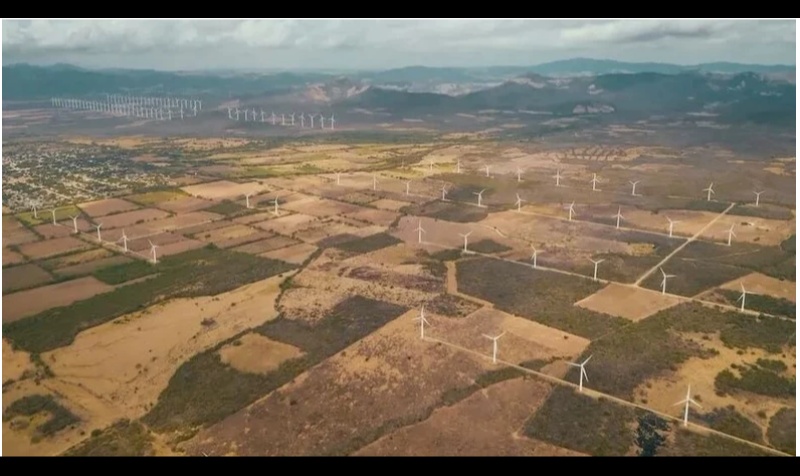
龙源风力机组发电数据集

龙源风力机组发电数据集

源风力机组发电数据集,适用于 AI 风电功率预测任务。数据集包含 10 座不同风电场近一年的机组运行数据,总量 30 万余条,每 15 分钟采集一组,涵盖风速、风向、温湿度、气压及实际发电功率等关键特征,可用于研究解决风能随机性带来的功率预测难题,为电网智能调度、新能源发电预测模型训练提供高质量实测数据支撑。

勒索组织冒充服务台社工攻击的入侵机理与防御研究

勒索组织冒充服务台社工攻击的入侵机理与防御研究

勒索驱动的网络犯罪组织正在大规模采用冒充企业 IT 服务台的社会工程学手段获取初始访问权限。攻击者借助语音钓鱼、外部 Microsoft Teams 渠道联络目标员工,诱导受害者执行远程协助、批准认证请求、输入设备授权码等常规业务操作,在不获取明文密码的前提下拿到账号访问权限。攻击者得手之后会注册由自身控制的认证设备与多因素认证方式建立持久后门,即便受害者重...

面向社会工程类金融诈骗的银行端 AI 检测技术研究

面向社会工程类金融诈骗的银行端 AI 检测技术研究

授权推送支付诈骗已经成为全球数字金融领域危害突出的风险类型,婚恋情感诈骗、虚假投资诈骗、深度伪造钓鱼等诈骗模式高度依托心理操控实现侵害,传统金融风控以交易行为、账户特征为核心的检测框架难以识别受害者主观授权下的资金转移行为。本文以 Starling Bank 推出的 Scam Intelligence 智能反诈 AI 代理为研究样本,梳理该工具的产品架构、交...

生成式 AI 驱动商业邮件钓鱼威胁与企业分层防御研究

生成式 AI 驱动商业邮件钓鱼威胁与企业分层防御研究

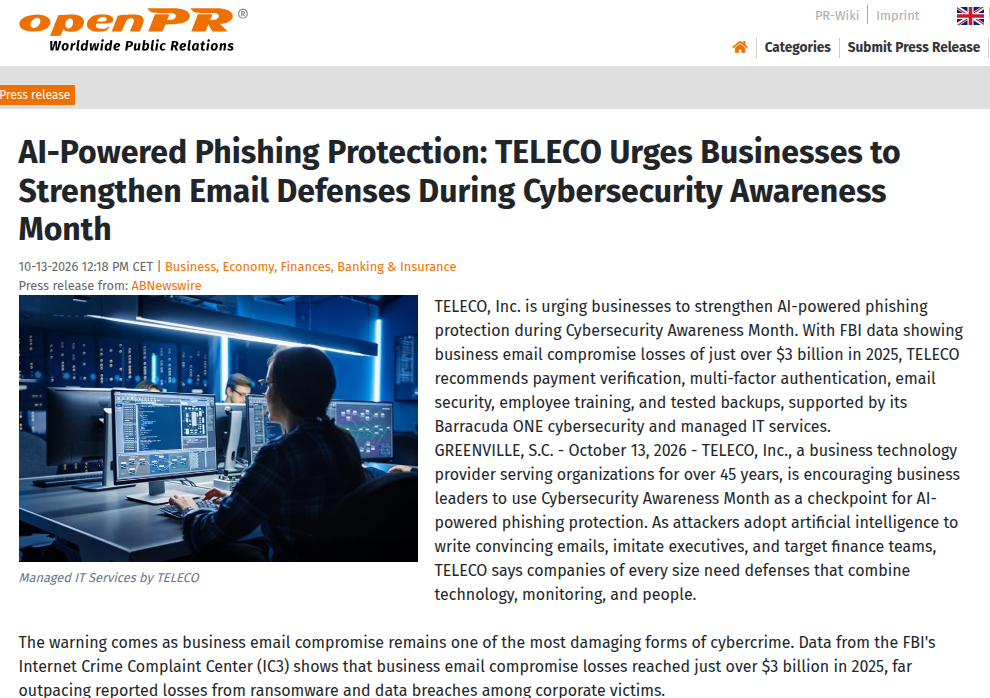
摘要:生成式人工智能大幅降低高级钓鱼攻击的实施门槛,商业邮件劫持(BEC)已经成为企业损失最高的网络犯罪类型。FBI 互联网犯罪投诉中心公开统计数据显示,2025 年度全球企业因商业邮件劫持造成经济损失突破 30 亿美元,损失规模已经超过勒索软件、数据泄露带来的企业直接经济损失。TELECO 发布的行业安全公告指出,攻击者利用生成式 AI 工具可以快速产出语...

AI 驱动钓鱼攻击背景下通行密钥(Passkeys)身份认证安全研究

AI 驱动钓鱼攻击背景下通行密钥(Passkeys)身份认证安全研究

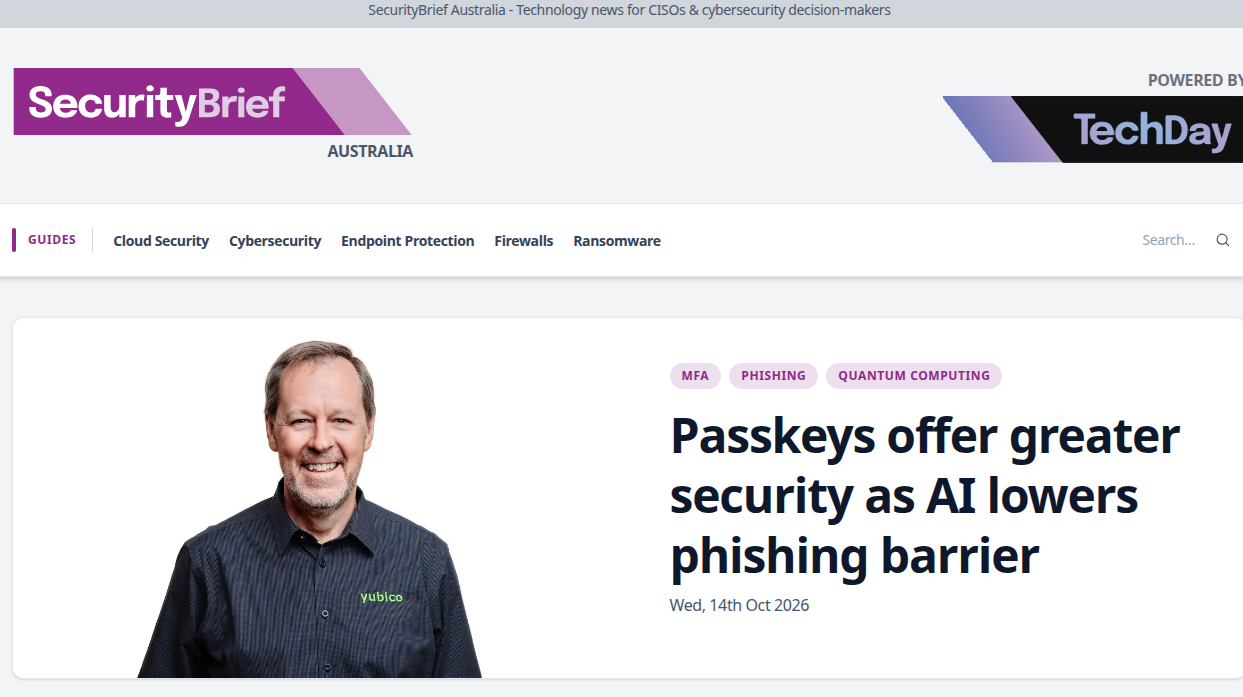
生成式人工智能大幅降低网络钓鱼攻击实施门槛,攻击者可以批量生成语境自然、多语言适配的高欺骗性钓鱼内容,传统依托用户主观辨别能力、安全意识培训的防御模式有效性持续衰减。在此安全现实下,以通行密钥(Passkeys)为代表的抗钓鱼多因素认证技术,将安全防护逻辑从依赖人识别威胁转向技术机制自动阻断攻击,成为身份安全领域重要技术路径。本文基于 Yubico 亚太地区...

Darcula v3 自动化钓鱼套件的威胁机理与防御对策研究

Darcula v3 自动化钓鱼套件的威胁机理与防御对策研究

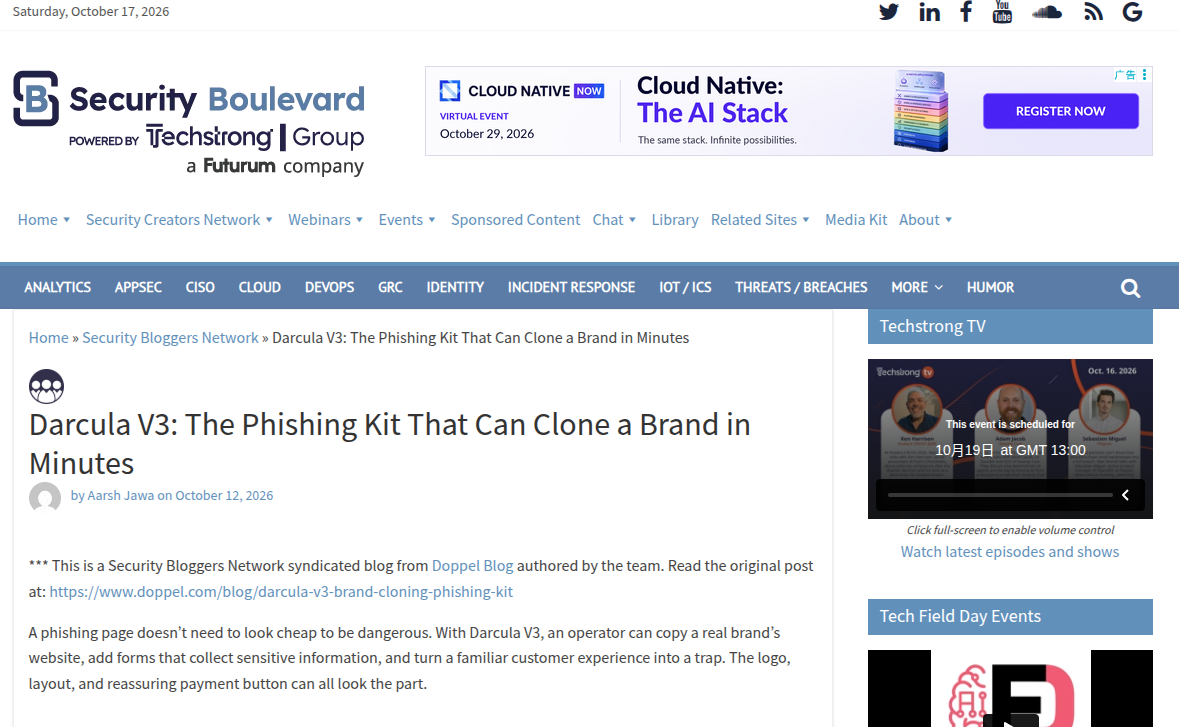
钓鱼即服务(PhaaS)的产业化迭代持续降低网络钓鱼攻击的技术门槛,Darcula v3 作为新一代自动化钓鱼套件,依托无头浏览器自动化实现分钟级别的品牌站点克隆,摆脱旧版本固定模板库的约束,使得无编程基础的黑产从业者即可生成像素级仿真钓鱼页面,推动钓鱼攻击走向规模化、泛目标化。本文以 Darcula v3 套件的技术实现逻辑、攻击全链路为研究对象,梳理该套...

资源下载

更多资源
优质分享App

优质分享App

近一个月的开发和优化,本站点的第一个app全新上线。该app采用极致压缩,本体才4.36MB。系统里面做了大量数据访问、缓存优化。方便用户在手机上查看文章。后续会推出HarmonyOS的适配版本。

Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册