首页 文章 精选 留言 我的

文章列表

共 223334 篇
AI 赋能日历钓鱼攻击的演化机理与防御策略研究

AI 赋能日历钓鱼攻击的演化机理与防御策略研究

在生成式人工智能快速落地办公场景的背景下,依托 iCalendar 日程文件的日历钓鱼攻击实现技术迭代,攻击者不再局限于传统链接投递、恶意软件分发,将深度伪造音视频技术嵌入日历邀约攻击链路,依托自动日历配置、AI 代理日程处理能力构建复合型社会工程攻击,该类威胁在 2026 年呈现指数级增长态势。传统网络安全防护体系以邮件边界为核心,对日历载荷、AI 合成欺...

Chrome 浏览器全链漏洞利用技术机理与防御研究

Chrome 浏览器全链漏洞利用技术机理与防御研究

浏览器作为互联网用户访问网络资源的核心入口,其安全状态直接关系到海量终端设备的防护水平。Chrome 浏览器凭借全球市场份额的绝对优势,成为攻击者重点关注的目标,同时也是安全防护机制最为成熟的软件之一。2026 年 XBOW 安全研究团队公开披露的 Chrome 全链漏洞利用事件,以三个独立漏洞的串联突破了 V8 引擎内沙箱与渲染进程操作系统沙箱两层安全边界...

企业日历邀请驱动新型网络钓鱼攻击研究

企业日历邀请驱动新型网络钓鱼攻击研究

传统邮件网关与反钓鱼防护系统持续迭代优化,促使攻击者不断寻找能够绕过邮件安全检测的新攻击载体,日历钓鱼(Cal Phishing)随之进入大规模爆发阶段。相关威胁监测数据显示,基于 iCalendar 格式的恶意日历邀请攻击数量出现极端增长,攻击规模同比上升 33000%,该类攻击依托 Outlook、Google Calendar 等主流企业云日历服务,借...

紧急支付指令型钓鱼攻击的社会工程机理与防御研究

紧急支付指令型钓鱼攻击的社会工程机理与防御研究

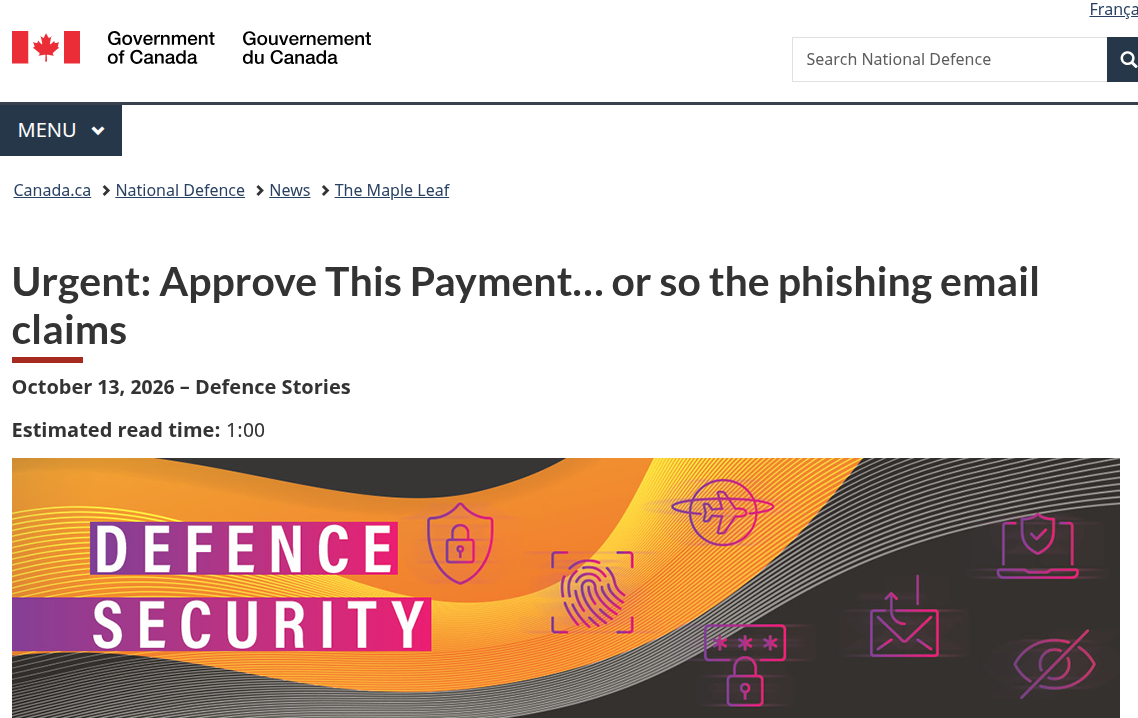
以 "紧急支付审批"" 账户即将停用 " 等紧迫业务指令为诱饵的钓鱼攻击,已逐步取代传统中奖通知类邮件,成为面向组织机构的主流社会工程威胁。加拿大国防部于 2026 年 10 月发布的安全警示明确指出,现代钓鱼邮件普遍借助官方标识、专业措辞与公开渠道收集的背景信息完成伪装,利用紧迫感、权威信任与好奇心诱导目标点击恶意链接或泄露敏感信息,传统依赖拼写错误识别的...

抗钓鱼多因素认证技术机理与企业落地实践研究

抗钓鱼多因素认证技术机理与企业落地实践研究

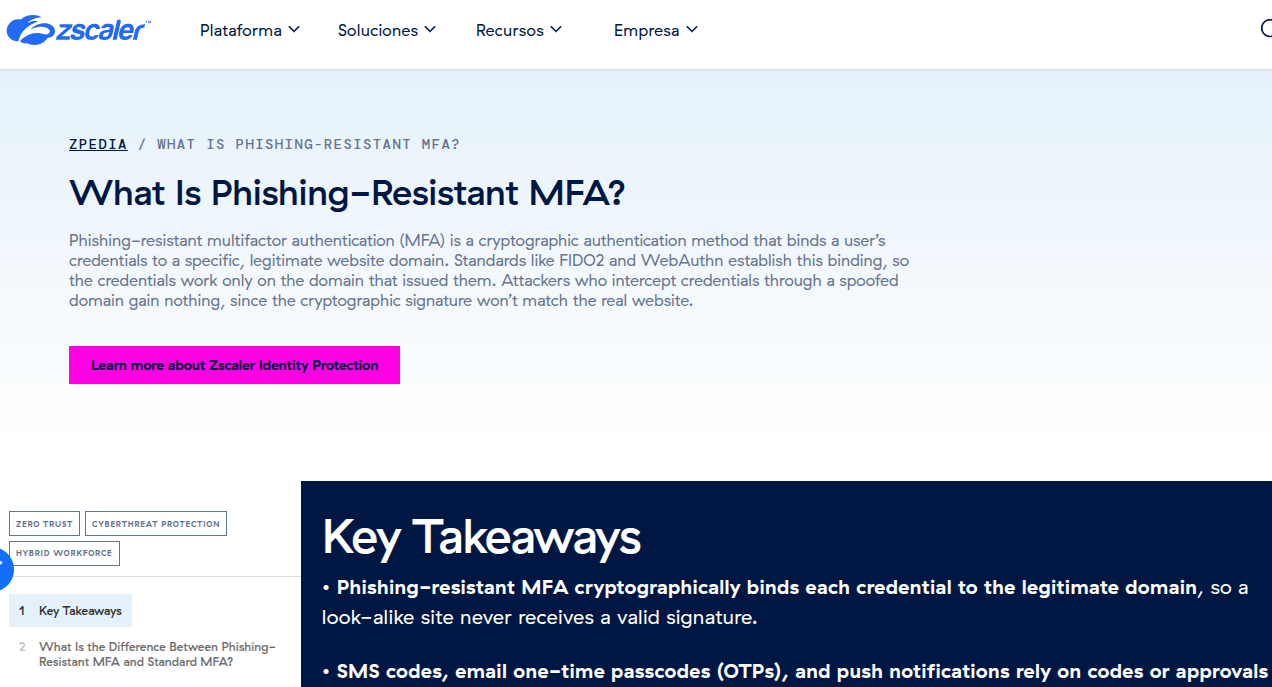
传统短信验证码、时间动态口令、推送通知类多因素认证已经难以抵御中间人代理钓鱼、MFA 疲劳轰炸等现代攻击手段,即便组织全面部署普通多因素认证,攻击者依旧可以通过敌手 在 中间(AiTM)代理实时中转认证凭证,劫持登录会话。抗钓鱼多因素认证依托 FIDO2、WebAuthn 协议实现域名来源绑定与非对称密码机制,私钥留存于本地安全硬件环境,从协议层面阻断凭证被...

合法工具滥用与 AI 提示注入下新型网络钓鱼攻击研究

合法工具滥用与 AI 提示注入下新型网络钓鱼攻击研究

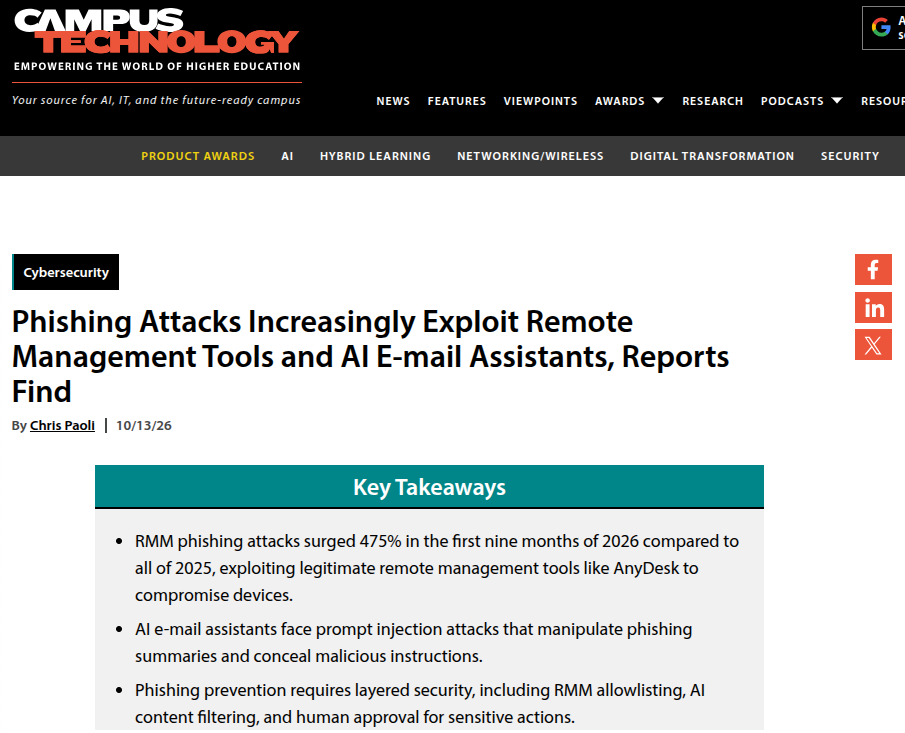
传统网络钓鱼攻击多以窃取账号口令为核心目标,伴随多因素认证机制大规模落地,单纯凭证窃取的攻击收益持续收窄,攻击者逐步转向滥用可信业务工具、针对人工智能组件开展对抗攻击的新型钓鱼范式。基于公开威胁情报报告,本文以远程监控管理工具(RMM)滥用钓鱼攻击、面向 AI 邮件助手的提示注入钓鱼攻击为主要研究对象,梳理两类攻击的爆发态势、完整攻击杀伤链,剖析传统安全防护...

ICS 日历钓鱼攻击的威胁机理与全域防御体系研究

ICS 日历钓鱼攻击的威胁机理与全域防御体系研究

随着云协同办公工具大规模普及,以 iCalendar(.ics)文件为载体的 ICS 日历钓鱼攻击呈现爆发式增长,已经成为区别于传统邮件钓鱼的新型网络威胁。现有电子邮件安全防护体系大多聚焦邮件正文与普通附件检测,对日历邀约载荷存在防护盲区,攻击者利用日历系统默认配置、用户对日程通知的固有信任,叠加 AI 代理自动化处理能力的新变量,绕过垃圾邮件过滤体系开展凭...

邮件载体中间接提示注入钓鱼攻击的安全风险与防御路径研究

邮件载体中间接提示注入钓鱼攻击的安全风险与防御路径研究

大语言模型驱动的 AI 助手深度融入企业邮件办公流程之后,传统网络钓鱼攻击演化出新的攻击形态。攻击者不再单纯以欺骗人类用户作为唯一目标,而是借助间接提示注入技术,将恶意指令隐藏于钓鱼邮件载体内部,利用 AI 助手读取、归纳邮件内容的业务流程,诱导 AI 生成具备误导性的输出,借由用户对 AI 工具的信任完成欺诈活动。本文以邮件场景下的 AI 钓鱼攻击为研究对...

胶球实验本体论解码··力直接构成物质悖论·切割 A 与 C 独立让 B=B

胶球实验本体论解码··力直接构成物质悖论·切割 A 与 C 独立让 B=B

L1 层:01_数理统合学科 ​前承​:三元公理 A×B=C(载体 A× 变化 B=关系 C·力不能脱离载体直接构成物质)+ Step225(层级递归公理深化·根因解码·封闭性=盲区=人为割裂宇宙整体)+ Step226(中国房地产本体论解码·利益者消费者双重否定·封闭性=盲区强显化·胶球=房地产物理版)+ Step223(矢量力学·共振态=递归活态·正僵...

把产品需求评审交给 AI 先挑刺之后,我总结了三个它最容易放过的逻辑漏洞

把产品需求评审交给 AI 先挑刺之后,我总结了三个它最容易放过的逻辑漏洞

每次需求评审会都开得又长又累。产品讲得眉飞色舞,开发在下面一边点头一边心慌——很多坑要等上线了才爆。我后来试了个偷懒办法:需求文档先不进评审会,丢给 AI 让它扮演一个"抬杠的产品经理",专门挑逻辑漏洞,把清单列出来再开会。头几次确实好用,它一口气能指出十几个边界场景,比如"用户余额刚好为 0 时扣费走哪条分支""并发下单库存会不会变负",开会效率明显高了。...

把每天几百条监控告警交给 AI 做降噪之后,我总结了三个它最容易把真故障淹掉的地方

把每天几百条监控告警交给 AI 做降噪之后,我总结了三个它最容易把真故障淹掉的地方

每天早上一拉开后台,告警列表又是几百条。最开始我老老实实每条都看,结果一半是磁盘快满的温馨提示,三分之一是某个离线任务重试成功的"假警报",真正要命的反而混在里面没人管。后来我一想,这不正好该交给 AI 吗——让它帮我把噪声压下去,把真故障顶上来。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册