首页 文章 精选 留言 我的

文章列表

共 212234 篇
2026 年非洲网络威胁生态:钓鱼、勒索软件与 AI 滥用复合风险治理研究

2026 年非洲网络威胁生态:钓鱼、勒索软件与 AI 滥用复合风险治理研究

依托 ESET 2026 年上半年非洲网络威胁专项监测报告,非洲大陆形成以钓鱼攻击为基础入口、勒索软件为核心破坏手段、加密劫持与恶意 AI 组件为新兴增量、EDR 对抗工具产业化配套的多层级复合型网络犯罪生态。全洲钓鱼攻击占网络攻击总量 17.5%,南非依托金融业数字化基础成为攻击核心靶区,钓鱼事件占比攀升至 45%;勒索软件场景中简易屏幕恐吓锁机程序占全部...

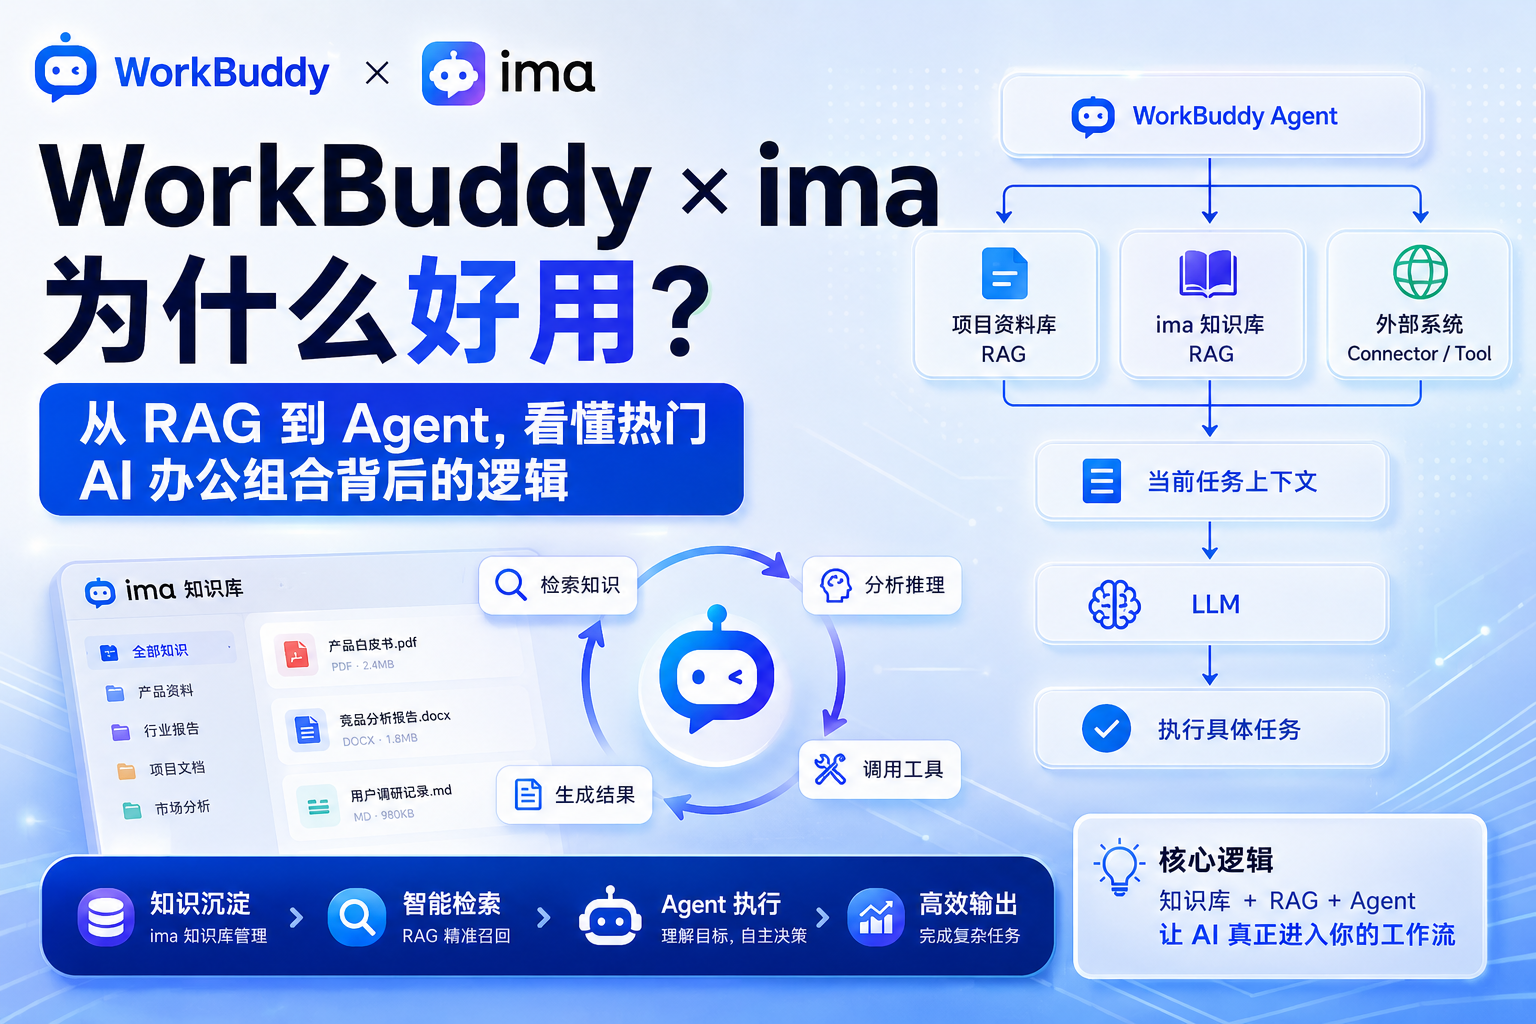
巧用智能工具赋能教学——使用WorkBuddy心得体会

巧用智能工具赋能教学——使用WorkBuddy心得体会

在人工智能与教育深度融合的当下,各类智能教学工具不断走进日常课堂,为教师减负增效、优化教学工作提供了全新助力。8月13日,我主动下载安装了WorkBuddy智能办公教学软件,最初我只是抱着好奇尝试、体验新鲜事物的心态,并没有对这款工具抱有过高的期待,只是想简单体验一下AI工具在日常教学工作中的实际应用效果。但经过一段时间的实际使用,我真切感受到这款智能工具的...

跨境语音钓鱼叠加色情勒索复合型黑产治理路径研究

跨境语音钓鱼叠加色情勒索复合型黑产治理路径研究

2026 年 8 月 13 日韩国警方通报破获依托泰国境外呼叫中心运营的跨国复合型电信诈骗团伙,涉案金额达 67 亿韩元,犯罪团伙分层伪装检察官、金融监管机构公职人员实施语音钓鱼,胁迫受害者提交私密影像后双重敲诈,共计 68 名民众遭受财产与人格双重侵害,11 名核心涉案人员被跨境抓捕移送司法机关。该案件突破传统单一电信诈骗边界,形成 “身份伪装语音社工诱导...

AI 搜索引用数据追踪实践:从人工记录到趋势分析

AI 搜索引用数据追踪实践:从人工记录到趋势分析

AI 搜索引擎的引用率,没有一个统一的后台可以查看。我在豆包、DeepSeek、秘塔、Kimi 四个引擎里用 4 个核心提问词搜了一遍,25 条引用源里我的品牌出现次数是 0。这个 0 不是坏事,它是基线——先知道自己站在哪,才知道后续的数据变化怎么衡量。追踪 AI 引用率,靠的是一套固定提问词加人工记录加定期对比的方法,配上少数能抓 SERP 数据的第三方...

恶意 SIM 卡针对电动汽车充电站的底层攻击机理、基础设施风险与防护架构研究

恶意 SIM 卡针对电动汽车充电站的底层攻击机理、基础设施风险与防护架构研究

电动汽车公共充电站普遍搭载 M2M 蜂窝通信模组与实体 SIM 卡,依托移动网络完成计费校验、设备运维、电网协同调度全链路数据交互,是新型城市能源关键物联网基础设施。伯明翰大学联合 Fuzzware 安全企业发布的实证研究揭示,Proactive SIM 规范内置 RUN AT 指令接口存在原生安全缺陷,特制恶意 SIM 卡可绕过操作系统安全隔离,直接向蜂窝...

【强大的AI智能体,需任务拆解(PAL)、自我反思(Reflexion) 和重新规划三者有机结合】

【强大的AI智能体,需任务拆解(PAL)、自我反思(Reflexion) 和重新规划三者有机结合】

在AI智能体的架构中,规划(Planning) 是其实现复杂目标、进行多步推理和自主决策的核心能力。它使智能体能够将模糊的指令或宏大的目标,分解为一系列可执行的具体步骤,并在执行过程中根据反馈进行动态调整。简单来说,规划赋予了智能体“思考”和“应变”的能力。

GEO优化视角下国内“各家”大模型内容索引特征

GEO优化视角下国内“各家”大模型内容索引特征

当用户的提问从"搜索框里敲关键词"变成"直接问AI要答案",内容的命运就被改写了。本文站在生成式引擎优化(Generative Engine Optimization,简称GEO)的视角,先为初学者补齐"大模型到底在索引什么"的基础认知,再系统拆解文心一言、豆包、腾讯元宝、Kimi、DeepSeek、智谱清言、通义千问等国内主流大模型在"内容索引与引用"上的...

协同办公平台日历钓鱼攻击机理、风险演化与企业全域防御体系研究

协同办公平台日历钓鱼攻击机理、风险演化与企业全域防御体系研究

传统邮件钓鱼防护体系持续迭代完善,攻击者逐步转移攻击载体,依托 Microsoft 365、Google Workspace、Zoom 等协同办公日历模块开发新型社会工程攻击手段 —— 日历钓鱼。2026 年半年内该攻击向量增长幅度达 49%,依托.ics 日历文件绕过安全邮件网关(SEG)深度检测、利用系统自动录入机制静默植入恶意日程、借助工作日午后认知疲...

风控开发指南:Go集成人车关系核验实现精准合规审查

风控开发指南:Go集成人车关系核验实现精准合规审查

在构建大型分布式物流车队追踪服务与众包运力调度网关时,平台需要对司机与车辆的关联关系进行高强度的合规审查。对于零担物流或同城货运场景,确保驾驶员身份与所驾车辆完全匹配,是平台防范履约隐患与维护交通安全底线的核心要求。传统的人工校验模式通常需要司机上传证件截图,再交由审核团队进行肉眼比对,这种方式不仅流程繁琐,而且在节假日运力高峰期很容易造成排队拥堵,极难防范...

社交媒体平台色情勒索攻击演化、危害与全域防控体系研究

社交媒体平台色情勒索攻击演化、危害与全域防控体系研究

全球社交媒体生态持续扩张催生新型网络黑产链条,色情勒索(Sextortion)攻击规模呈现快速攀升态势,美国联邦调查局(FBI)于 2026 年 8 月发布专项预警,指出犯罪分子依托社会工程学、暴力破解、仿冒平台客服、虚假钓鱼页面四类手段入侵用户社交账号,窃取私密影像后实施敲诈勒索、持续骚扰、内容全网散播等侵害行为,受害群体覆盖成年人与未成年人,尤其青少年男...

跨境复合型语音钓鱼犯罪的组织模式、心理操控机制与全域治理研究

跨境复合型语音钓鱼犯罪的组织模式、心理操控机制与全域治理研究

东南亚境外呼叫中心已成为跨境语音钓鱼犯罪核心承载载体,传统单一资金勒索型语音诈骗持续迭代,逐步演化出 “公检法身份伪装 + 虚假政务网页 + 线下隔离心理控制 + 性影像黑 mail 复合敲诈” 的新型犯罪范式。2026 年韩国警方侦破曼谷跨境语音钓鱼团伙案件显示,该组织由中韩人员联合组建,设立三级流水线分工体系,冒充检察厅、金融监督院公职人员实施连环欺诈,...

境外复合型语音钓鱼犯罪演化机理、技术特征与全域防控体系研究 —— 以曼谷 67 亿韩元跨国电诈案为样本

境外复合型语音钓鱼犯罪演化机理、技术特征与全域防控体系研究 —— 以曼谷 67 亿韩元跨国电诈案为样本

跨境语音钓鱼(Vishing)犯罪已突破单一财产侵财边界,形成 “公职机关身份仿冒 — 人身自由限制 — 性隐私胁迫敲诈” 三位一体复合型犯罪形态,对跨境金融安全、公民人格权与跨国执法协作体系构成多重冲击。本文以 2026 年 8 月韩国警方破获的曼谷 67 亿韩元跨国语音钓鱼与性剥削敲诈团伙案件为核心实证样本,系统拆解该犯罪组织三层流水线分工、异地窝点运营...

资源下载

更多资源
Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册