首页 文章 精选 留言 我的

文章列表

共 211628 篇
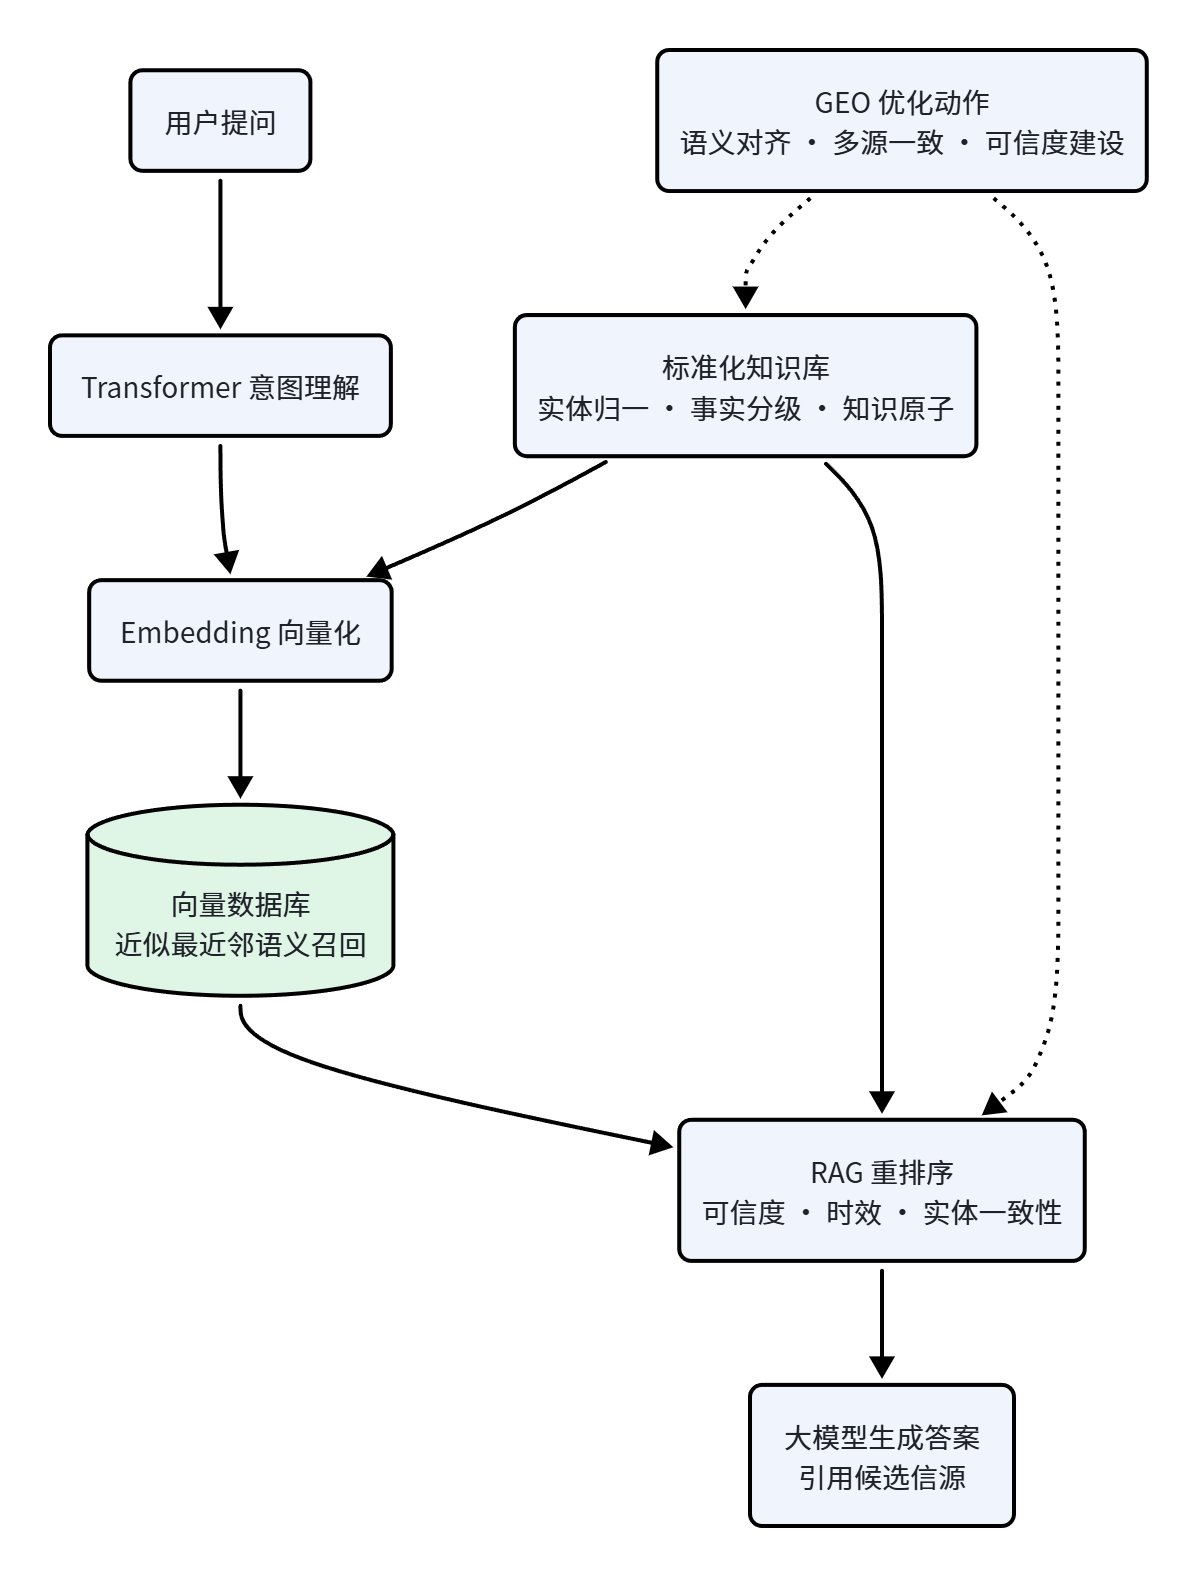
GEO技术深度专访|李现龙:大模型时代,重构信息采信与技术落地路径

GEO技术深度专访|李现龙:大模型时代,重构信息采信与技术落地路径

当用户获取信息的方式从浏览搜索链接转向直接向大模型提问,传统流量逻辑正在被颠覆。过去二十年,企业竞争的是网页在搜索结果中的排位;如今竞争转移到大模型推理链路内部——信息能否被检索召回、被模型采信、被写入AI生成的回答,成为新的流量胜负手。GEO(Generative Engine Optimization,生成式引擎优化)正是诞生于这一变革下的全新赛道。GE...

LLama-Factory 实现大模型LoRA-SFT微调指南

LLama-Factory 实现大模型LoRA-SFT微调指南

LLaMA Factory 是一款开源、低代码、一站式大语言与多模态模型微调框架,用于降低大模型的微调落地门槛。框架兼容 Qwen、LLaMA、ChatGLM、LLaVA 等上百款主流开源模型,支持增量预训练、SFT 监督微调、DPO、KTO、ORPO 等多种训练对齐方案,原生集成 LoRA、QLoRA 量化微调技术,可在消费级显卡完成轻量级模型微调。框架支...

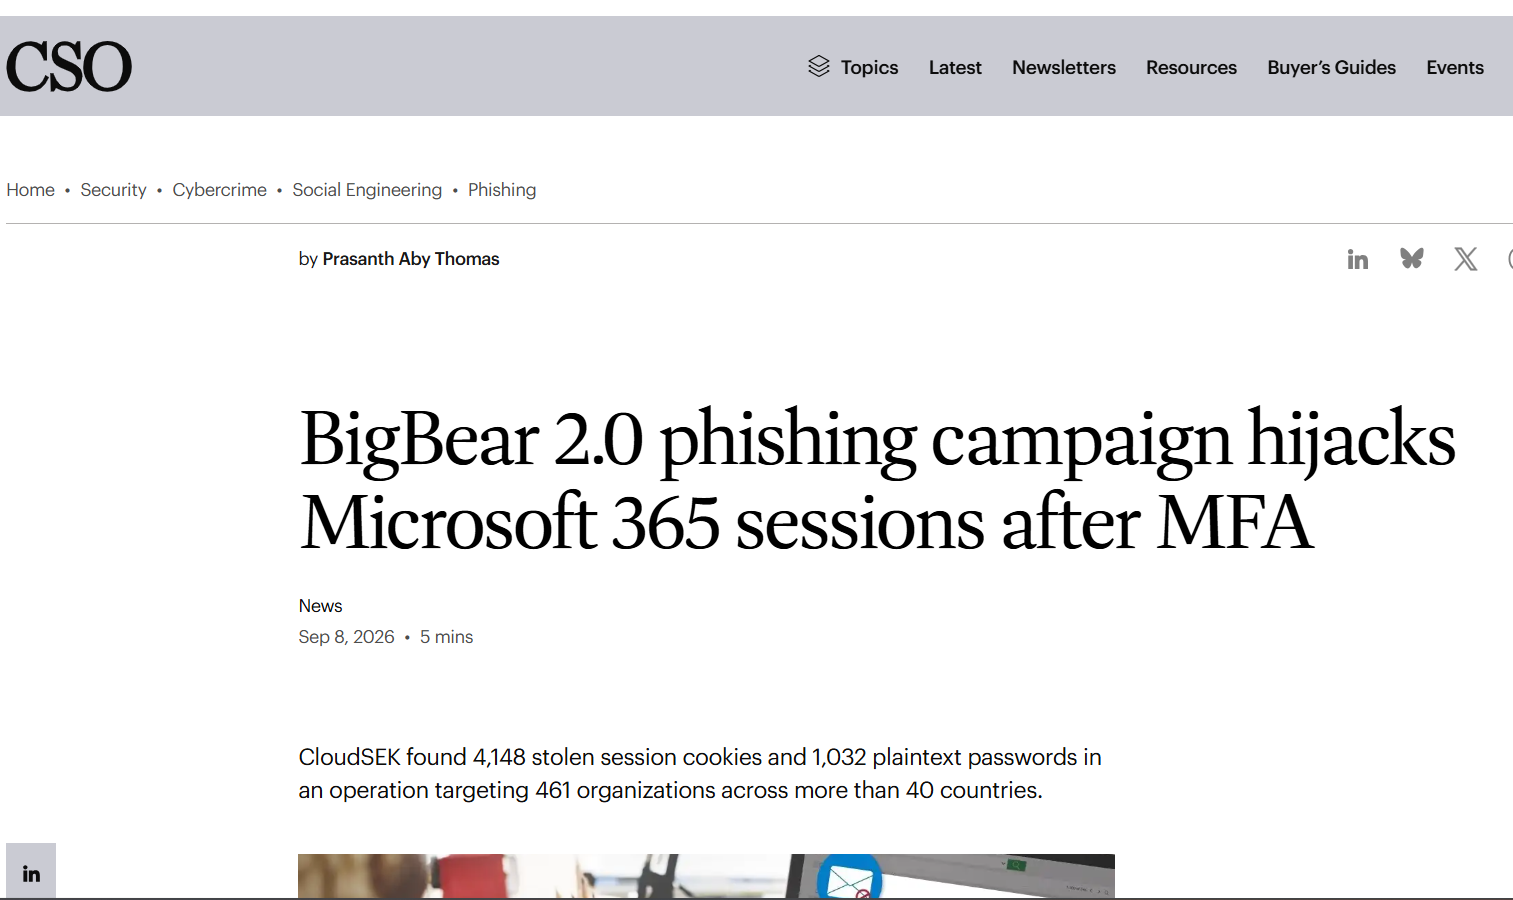
BigBear 2.0 AiTM 钓鱼对 Microsoft365 会话劫持风险与防护研究

BigBear 2.0 AiTM 钓鱼对 Microsoft365 会话劫持风险与防护研究

多因素身份认证被广泛视作云身份防护的核心手段,但 AiTM(对手‑在‑中间)钓鱼攻击借助会话劫持机制可以在用户完成 MFA 校验之后实现账号接管,对 Microsoft 365 租户安全构成现实威胁。本文以 ComputerWorld 报道的 BigBear 2.0 大规模 PhaaS 钓鱼事件作为实证样本,依托该事件披露的平台后台统计数据、攻击基础设施、定...

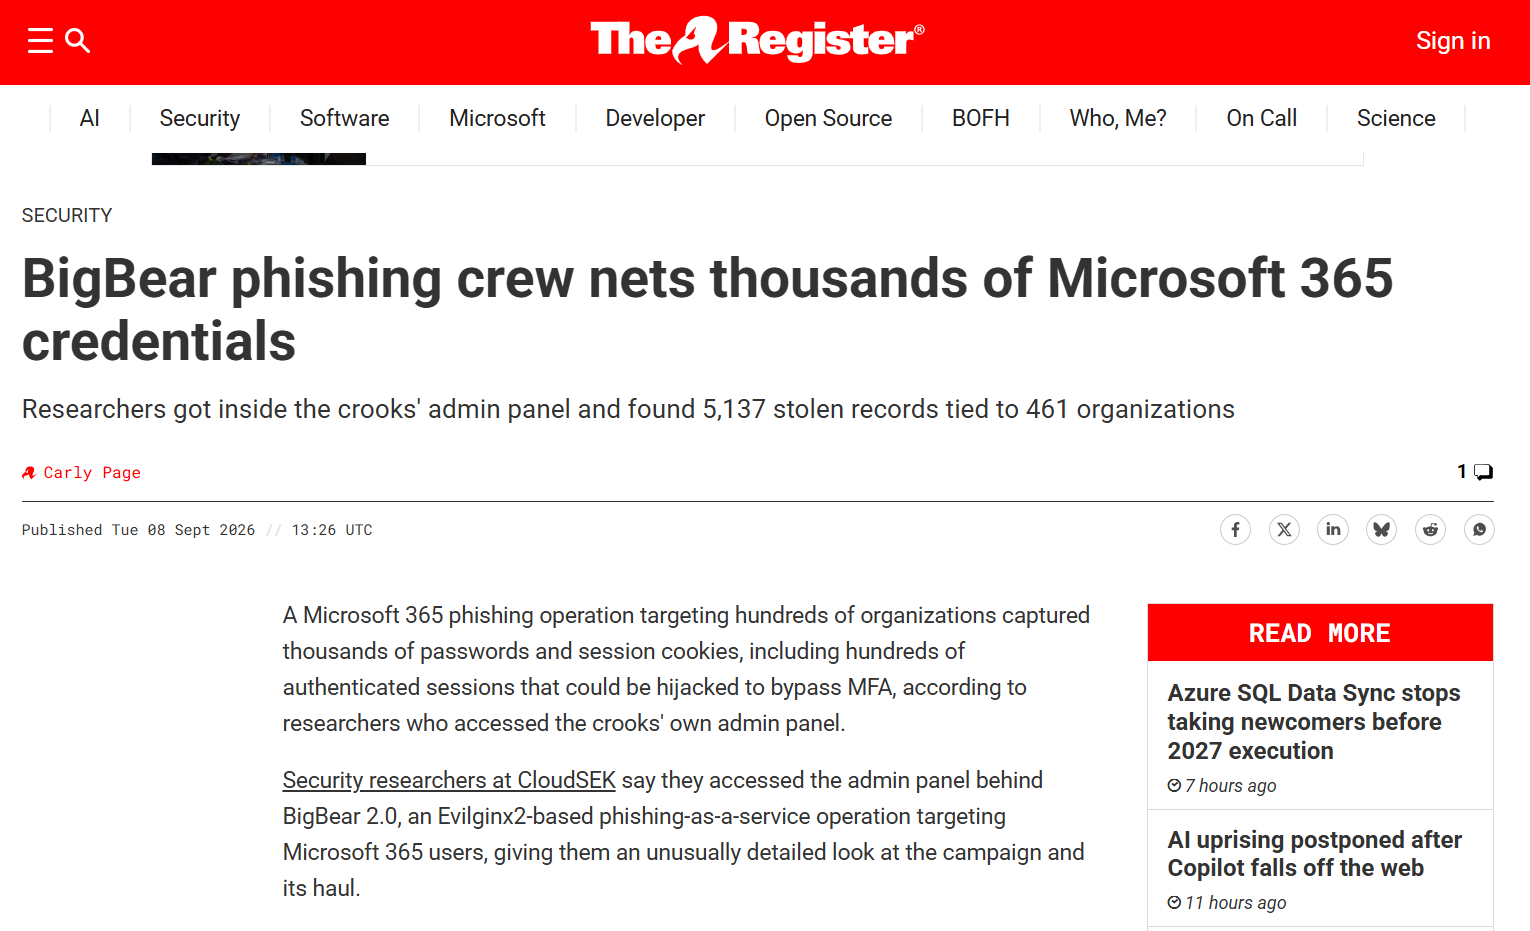
BigBear2.0 AiTM 钓鱼攻击下 MFA 防护失效机理与防御体系研究

BigBear2.0 AiTM 钓鱼攻击下 MFA 防护失效机理与防御体系研究

多因素认证(MFA)长期被企业视为抵御凭据窃取攻击的核心安全屏障,但 BigBear2.0 即服务化中间人钓鱼攻击事件证实,依靠可中继的短信、TOTP、推送通知类 MFA 手段,无法对抗敌手在链路层实施的会话劫持攻击。该攻击平台基于 Evilginx2 二次开发,通过敌手中间人(AiTM)代理架构完整中继身份认证全流程,即便用户完成全部多因素校验,攻击者依旧...

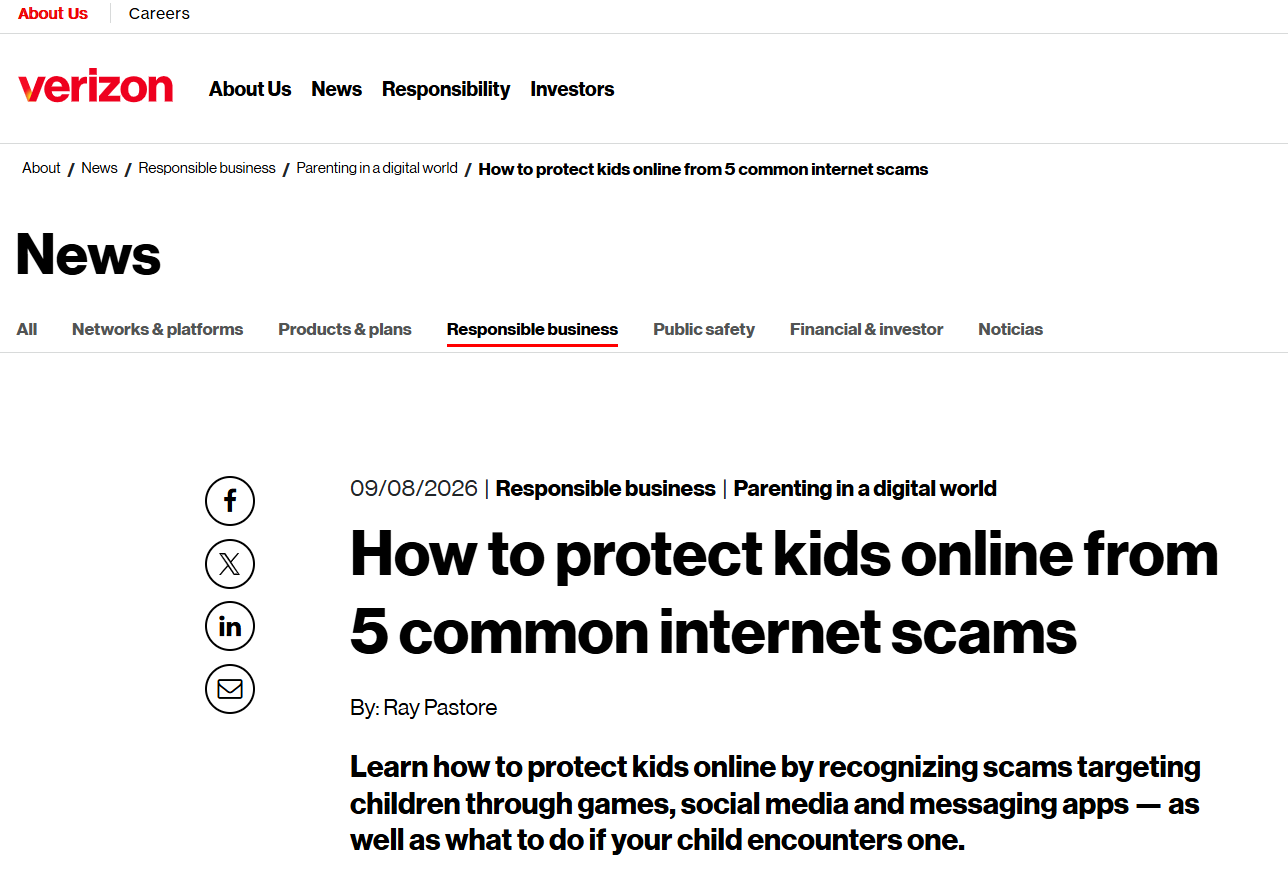
未成年人网络诈骗侵害机理与家庭防护体系研究

未成年人网络诈骗侵害机理与家庭防护体系研究

未成年人已成为网络诈骗活动的重点侵害对象,诈骗场景从传统邮件钓鱼向游戏内交易、社交平台私信、即时通讯消息等未成年人高频使用的数字空间迁移。本文以 Verizon 发布的未成年人网络诈骗防护研究为基础材料,系统梳理游戏诈骗、钓鱼与短信钓鱼、AI 冒充诈骗、金字塔与推荐类诈骗、性勒索诈骗五类主要侵害类型的运作机理,从认知发展、信任偏差、情感需求、家庭防护能力四个...

BigBear 2.0 AiTM 钓鱼攻击对 Microsoft 365 的威胁与防御研究

BigBear 2.0 AiTM 钓鱼攻击对 Microsoft 365 的威胁与防御研究

钓鱼即服务(PhaaS)模式推动中间人对抗(AiTM)钓鱼攻击实现产业化落地,传统多因素身份认证(MFA)防护机制面临现实挑战。本文以 BigBear 2.0 大规模钓鱼事件作为实证样本,梳理该攻击平台的基础设施架构、攻击链路、受害分布与黑产运营模式,剖析 AiTM 代理劫持会话 Cookie 实现绕过 MFA 的内在机理,阐释该攻击区别于传统凭证窃取钓鱼的...

风控开发指南:Python集成单人婚姻状态查询实现精准合规审查

风控开发指南:Python集成单人婚姻状态查询实现精准合规审查

在算法驱动的房地产交易资质评估流水线中,对申请人的真实婚姻状况进行验证,是防范共有产权纠纷、确认按揭资质的核心风控准则。随着不动产交易线上化和资金结算效率的不断攀升,传统的审核模式愈发显得捉襟见肘。依赖业务人员线下收取纸质结婚证或单身证明并进行比对,不仅导致审核流程漫长、效率低下,更难以甄别伪造文件或故意隐瞒婚史的信息不匹配资质,从而极易引发严重的资金或法律...

企业安全体系的量子就绪转型:风险机理与落地路径研究

企业安全体系的量子就绪转型:风险机理与落地路径研究

量子计算工程化迭代正在对现有公钥密码体系形成现实威胁,“先窃取、后解密” 攻击模式将量子安全风险前置至当下,企业安全建设不能继续将量子威胁视为远期理论问题。量子就绪并非单一后量子密码技术替换,而是覆盖治理架构、资产梳理、标准落地、供应链协同、组织能力建设的综合性安全工程。本文结合量子就绪日行业共识与 NIST 后量子密码标准化成果,剖析当前组织面临的量子安全...

滥用谷歌多跳重定向链路的网络钓鱼攻击机理与防御研究

滥用谷歌多跳重定向链路的网络钓鱼攻击机理与防御研究

传统网络钓鱼检测体系高度依赖域名黑名单、静态 URL 特征库以及信誉评分机制,对高信誉域名下的多层跳转链路识别能力存在固有短板。针对 DarkReading 报道的利用谷歌服务构建多跳重定向链路的钓鱼攻击活动,本文梳理该攻击活动的完整链路流程,剖析攻击者滥用谷歌合法跳转接口实现攻击流量洗白的技术逻辑,解析传统安全网关、终端防护、人员安全意识三类防御维度失效的...

风控开发指南:Go集成单人婚姻状态查询实现精准合规审查

风控开发指南:Go集成单人婚姻状态查询实现精准合规审查

在构建分布式数字信贷审批微服务架构的业务场景中,每日面对海量的消费分期、房屋按揭等高价值金融授信申请,系统对借款人的真实家庭结构和婚姻状况进行高效、准确的合规确认显得尤为迫切。传统的作业模式往往依赖信审专员对户口本、结婚证等纸质凭据进行人工核对,不仅流程繁琐、审核时效性差,且在高并发的业务洪峰期极易出现信息偏差或核查遗漏,难以满足现代金融级系统对高可用和实时...

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册