首页 文章 精选 留言 我的

精选列表

搜索[web],共10000篇文章
优秀的个人博客,低调大师

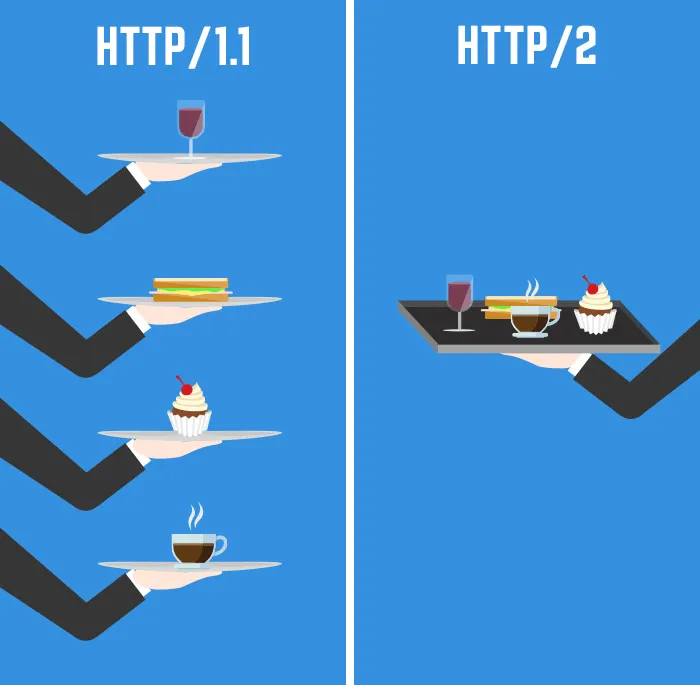
新型 HTTP/2 漏洞导致 Web 服务器遭受 DoS 攻击

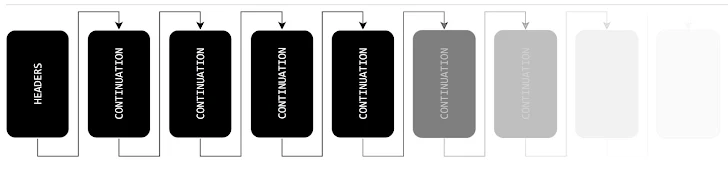
本周早些时候,研究人员公布了一个新发现的与 HTTP/2 相关的漏洞,该漏洞可用于对易受攻击的目标实施拒绝服务(DoS)攻击。 在thehackernews的报道中,安全研究员Bartek Nowotarski于 1 月 25 日向卡内基梅隆大学计算机应急小组(CERT)协调中心报告了这一问题。 该漏洞被称为"HTTP/2 CONTINUATION Flood",它利用了配置不当的HTTP/2 实现,这些实现未能限制或净化请求数据流中的 CONTINUATION 帧。 CONTINUATION 帧是一种用于延续报头块片段序列的方法,允许报头块在多个帧中分割。当服务器收到一个特定的 END_HEADERS 标志,表明没有其他 CONTINUATION 或其他帧时,先前分割的报头块就被视为已完成。 如果 HTTP/2 实现不限制单个数据流中可发送的 CONTINUATION 帧的数量,就很容易受到攻击。如果攻击者开始向未设置 END_HEADERS 标志的易受攻击服务器发送 HTTP 请求,该请求将允许攻击者向该服务器持续发送 CONTINUATION 帧流,最终导致服务器内存不足而崩溃,并导致成功的拒绝服务 (DoS) 攻击。 CERT 还列举了该漏洞的另一个变种,即使用 HPACK Huffman 编码的 CONTINUATION 帧造成 CPU 资源耗尽,同样导致 DoS 攻击成功。 Nowotarski 指出,这意味着单台机器甚至单TCP连接都有可能破坏服务器的可用性,造成从服务崩溃到性能下降等各种后果。 分布式拒绝服务(DDoS)攻击会创建大规模僵尸网络,通过纯粹的流量来压垮网络,而 DoS 攻击则不同,它可以通过向传输控制协议(TCP)连接发送大量请求来耗尽目标服务器的资源,从而利用单个设备制造虚假网络流量。 与该新漏洞有关的几个常见漏洞和暴露 (CVE) 记录已经创建。这些记录包括: CVE-2024-2653- amphp/http CVE-2024-27316- Apache HTTP Server: HTTP/2 DoS by memory exhaustion on endless continuation frames CVE-2024-24549- Apache Tomcat: HTTP/2 header handling DoS CVE-2024-31309- Resource exhaustion in Apache Traffic Server CVE-2024-27919- HTTP/2: memory exhaustion due to CONTINUATION frame flood CVE-2024-30255) - HTTP/2: CPU exhaustion due to CONTINUATION frame flood CVE-2023-45288- HTTP/2 CONTINUATION flood in net/http CVE-2024-28182- Reading unbounded number of HTTP/2 CONTINUATION frames to cause excessive CPU usage CVE-2024-27983- node::http2::Http2Session::~Http2Session() leads to HTTP/2 server crash CVE-2024-2758- Tempesta FW rate limits are not enabled by default 建议用户将受影响的软件升级到最新版本,以减轻潜在威胁。在没有修复程序的情况下,建议考虑暂时禁用服务器上的 HTTP/2。 根据 w3techs.com 的一项调查,目前约有 35.5% 的网站使用 HTTP/2。

优秀的个人博客,低调大师

Paozhu C++ Web 框架 1.5.3 发布,完善 HTTP/2 支持 MSVC

最近一周更新很多,重构了HTTP/2模块,通过压力测试目前没有什么问题。 经过两位社区网友完善支持Windows下MSVC支持,目前MSVC可以开启asan模块,Windows用户可以直接使用MSVC。 为了符合监管要求,添加了ip转地址模块,可以详细到市,也可以到省,到省可以1.7M大小。 1.特性🔥🔥🔥🔥🔥 ✅ 1. 自带json编解码不用第三方库,标准json支持 ✅ 2. 支持多域名网站 ✅ 3. 支持多域名ssl 服务端 ✅ 4. 支持http/1.1、http/2协议 ✅ 5. 支持websocket服务端 ✅ 6. 框架自带websocket推送,支持定时推送到webscoket客户端 ✅ 7. 支持httpclient get post,同步异步、协程模式,数据采集 ✅ 8. 框架自带ORM,使用链接池方式,目前支持mysql ✅ 9. 框架自带线程池,和用户代码运行的线程池 ✅10. 框架使用asio自带的协程 ✅11. 框架特色是I/O 使用协程池 用户代码运行使用线程池,类似GO那种调度,只是针对http请求调度 ✅12. 框架支持普通文件gzip、br,并支持缓存到磁盘,下次不用cpu再压缩 ✅13. URL、POST和上传文件,解析结果client.get[] client.post[] client.files[]方式获取内容 ✅14. 自带sendmail类库 ✅15. 生成二维码(qrcode),需要gd、qrencode库 ✅16. 插件化编程,热动态更新,使用动态库方式 ✅17. 框架内置通用数据缓存模块,ORM结果缓存,提高并发能力 ✅18. 框架controller目录注解功能,方便添加URL路由映射,降低入门心智 ✅19. 结构和类注解JSON功能,使用json_encode json_decode操作复杂C++结构体和JSON互转,可以参考Wiki ✅20. 提供一个完整admin后台管理框架(见后面图片), 访问URL为 /admin/main ✅21. 支持PHP-FPM fastcgi运行模式,代替Apache做PHP前端,让PHP程序员平稳过渡到 C++ 开发模式 https://github.com/hggq/paozhu

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册