首页 文章 精选 留言 我的

精选列表

搜索[VPU驱动],共10000篇文章
优秀的个人博客,低调大师

173 · Python AI 辅助审计底稿:大模型 + 规则引擎双轮驱动(F 系列开篇)

问题D/E 系列把工具装配成了能跑的一体化工作台,但最后一步——读风险分、写底稿、拟核查建议——还是靠人。F 系列引入大模型,让 AI 读账套出摘要、读风险分出建议,但规则和 AI 必须分工:规则引擎管确定性的计算(拨备、风险分可复现),大模型管非确定性的表达(人话解读、底稿措辞、程序建议)。本篇先搭双轮框架。

优秀的个人博客,低调大师

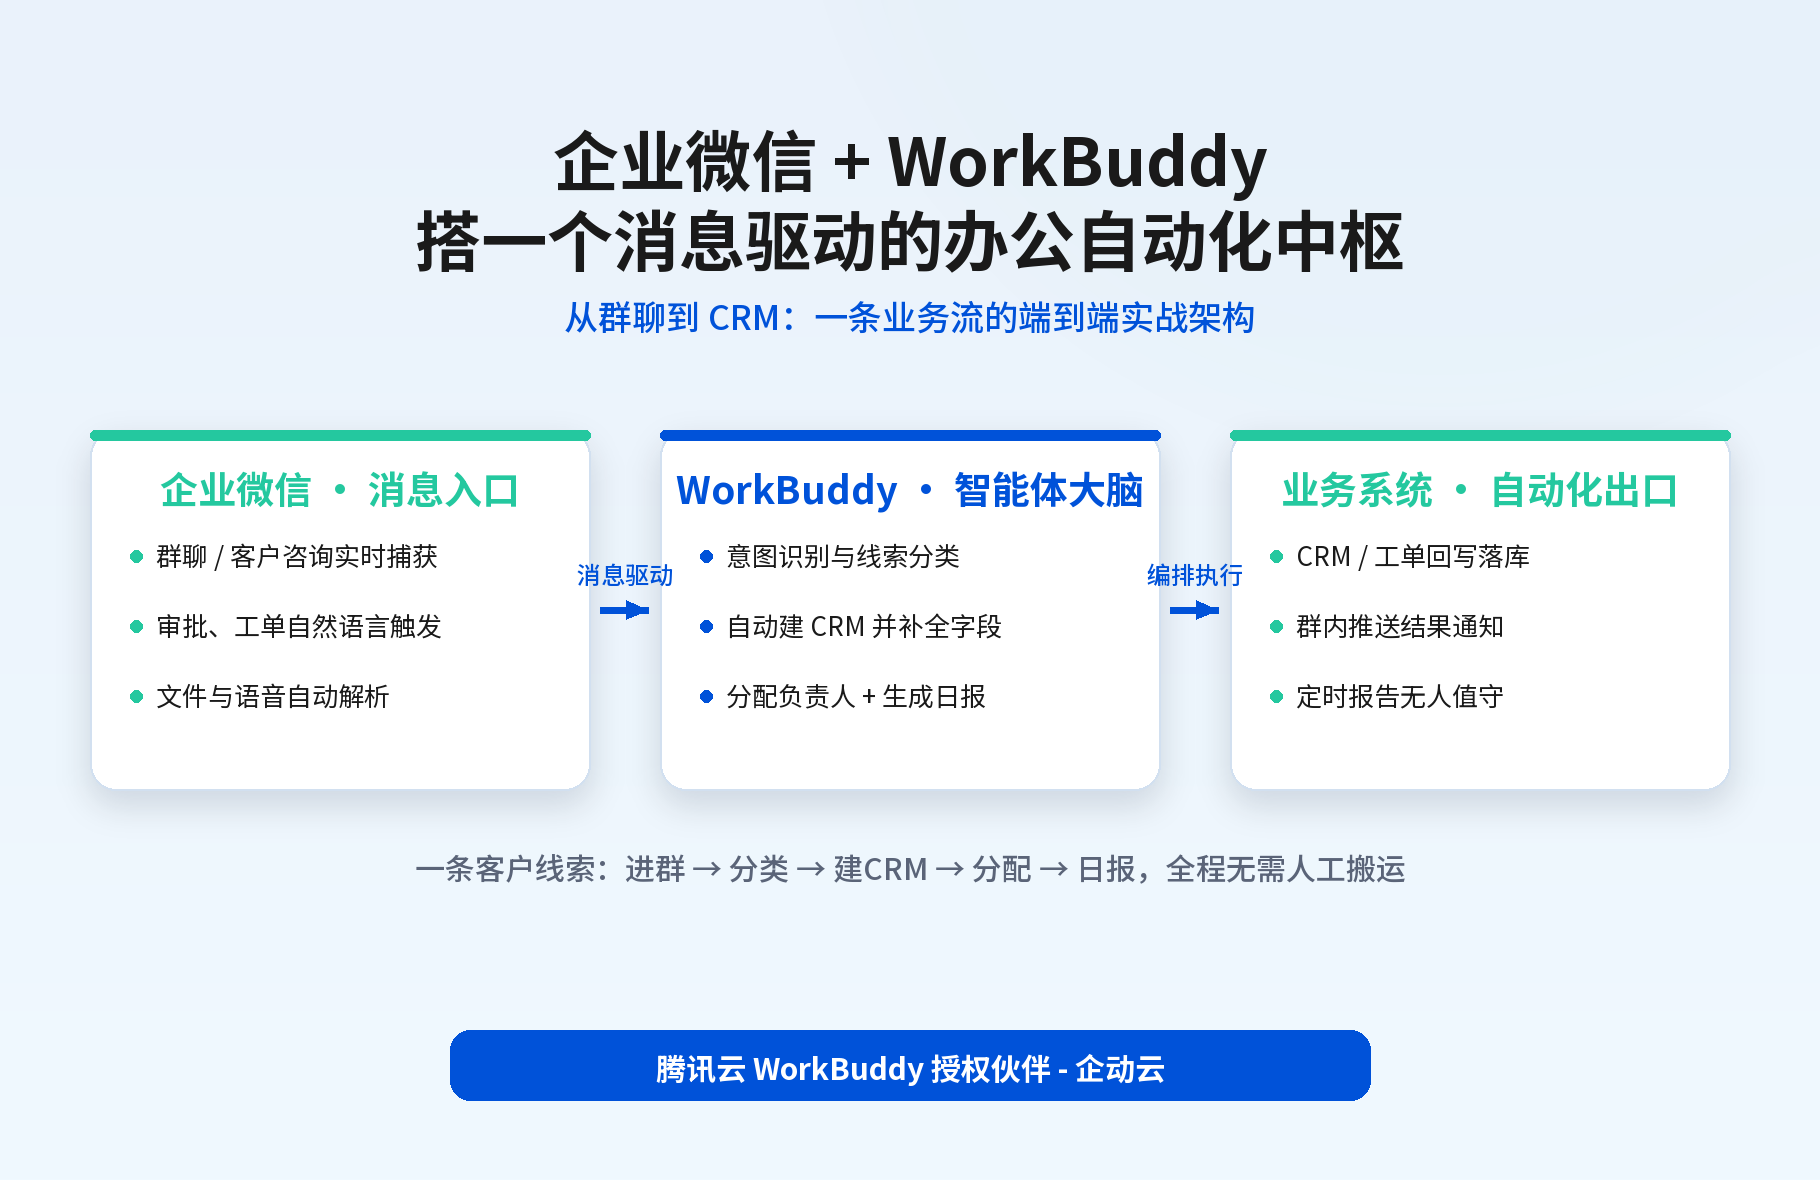
企业微信+WorkBuddy:搭一个消息驱动的自动化中枢

大多数团队把企业微信当 IM 用——发通知、拉群、@人。但它其实是离业务最近、最稳定的触发器。本文不罗列功能清单,而是换一个架构视角:把企业微信接进腾讯云 WorkBuddy,搭一个「消息进门 → 智能体研判 → 自动执行 → 回写企微」的闭环自动化中枢,并用一条「客户线索从进群到建单分配」的真实链路串起全部技术细节。

优秀的个人博客,低调大师

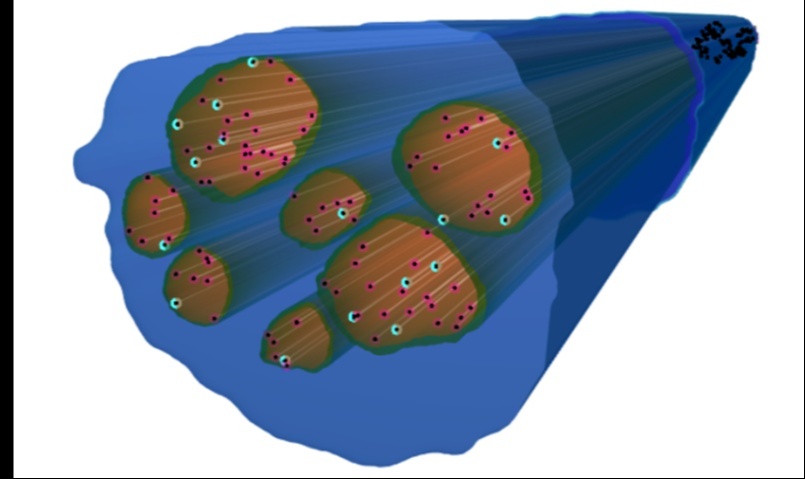
仿真驱动迷走神经刺激器:设计、优化与安全验证全流程

在神经调控领域,迷走神经刺激(VNS)被广泛应用于多种疾病的治疗。然而,如何在复杂的颈部解剖结构中精准靶向迷走神经,同时保证植入物的长期安全性,是器械设计中极具挑战的难题。随着计算生物学和多物理场仿真技术的发展,基于仿真的“计算机测试”(In Silico)正在成为加速医疗器械研发的核心手段。

优秀的个人博客,低调大师

基座模型训练流水线:声明式配置驱动的可复现研发闭环

在基础模型研发领域,“能跑通”和“能复现”之间往往隔着一条鸿沟。很多团队手上有 Llama、Qwen 的论文与权重,也有开源数据,但要把「数据处理 → 预训练 → 微调 → 评测」这条流水线真正落到自己的集群里稳定复跑,仍然需要大量胶水代码和工程排错。marin-community/marin 的出现,正是为了把这条链路模块化、配置化、可复现化。

优秀的个人博客,低调大师

人机协同实时驱动钓鱼框架威胁研究 —— 以 JWR 工具包为样本

传统静态钓鱼工具仅能够采集受害者提交后的表单数据,攻击流程固定、缺少动态应变能力。Cisco Talos 披露的 JWR 钓鱼框架突破该模式,依靠加密双向长连接实现攻击者与受害者浏览器会话的实时交互,攻击者可以实时观测受害者输入行为,动态调度 44 类仿冒页面,完成多轮诱导,针对 PayPal、Apple 等主流平台开展金融凭证、二次验证令牌、身份证件材料的批量窃取,相关攻击主要通过短信钓鱼在东南亚、中东地区落地。本文以 JWR 钓鱼框架公开技术分析报告为实证样本,梳理该 PhaaS(钓鱼即服务)工具的技术架构、攻击全链路与现实落地场景,对比其与传统静态钓鱼工具的能力差异,解析实时人机协同模式绕过多因素认证的内在机理。研究发现,JWR 的威胁核心不在于系统漏洞利用,而是通过双向会话通道将社会工程的灵活性植入钓鱼网页流程,对依赖短信、软件令牌的二次身份验证体系形成显著冲击,现有基于静态特征库的钓鱼检测手段存在明显短板。本文结合反网络钓鱼技术专家芦笛的研判,从犯罪产业化动因、技术迭代逻辑、用户认知缺陷、安全防护体系短板等维度剖析威胁形成诱因,从网络流量检测、身份认证体系升级、终端侧风险感知、PhaaS 黑产治理、用户安全认知迭代多个维度提出分层防御路径。研究表明,钓鱼攻击已经从静态页面阶段演进至人机实时交互阶段,防护思路需要跳出传统黑名单拦截的固有路径,兼顾技术检测、身份机制优化与社会工程风险干预,以此应对交互式钓鱼带来的新型安全挑战。

优秀的个人博客,低调大师

大模型驱动新型网络钓鱼攻击的识别机制与分层防御体系研究

生成式大模型全面降低网络钓鱼攻击的制作门槛,深度伪造语音、高仿仿冒页面、个性化钓鱼邮件、同形字符域名等新型攻击手段突破传统黑名单、关键词匹配防御体系,政企机构与个人数字资产安全风险持续攀升。本文以 Frontiers in Artificial Intelligence 2026 年相关 AI 安全前沿研究成果为基础,系统梳理大模型赋能网络钓鱼的攻击演化路径,拆解文本、视觉、语音、域名多模态钓鱼攻击的底层生成逻辑,对比传统检测方案在新型攻击场景下的性能缺陷;构建覆盖流量层、内容层、用户行为层、认知干预层的分层防御框架,融合多模态预训练特征提取、用户行为指纹画像、威胁情报动态更新技术形成闭环检测链路。反网络钓鱼技术专家芦笛指出,当前攻防博弈核心矛盾在于大模型生成样本的高相似度、低可区分度特征,单一维度检测模型极易出现漏检、误判。本文通过场景化攻防推演验证分层防御体系的适配性,针对企业办公网络、公众互联网终端、政务信息系统三类典型使用场景给出差异化落地路径,客观分析现有防御技术局限,提出轻量化边缘检测、人机协同认知干预、跨机构威胁情报共享三大未来研究方向。全文摒弃公式与代码表述,以工程化、学术化文字完成论证,研究结论可为网络安全厂商、政企网络运维部门提供新型 AI 钓鱼防御理论支撑与实践方案。

优秀的个人博客,低调大师

网络编程基石:从Socket到高性能事件驱动模型的深度剖析

摘要:本文不浮于API表层,而是沿着“物理帧→内核协议栈→系统调用→事件分发→应用层协议”这条主线,逐层拆解网络编程的关键技术。从connect()的SYN排队机制,到epoll的LT/ET区别与红黑树+就绪链表实现,再到libevent与Reactor模式、零拷贝splice()、以及现代C10M场景下的收包隔离与CPU亲和性。全文配有Linux内核行为分析、strace追踪案例及可运行的性能对比代码,力求为开发者提供一套可验证、可落地的网络编程知识体系。

优秀的个人博客,低调大师

AI 驱动漏洞利用主导数据泄露的企业全维度风险治理研究

Verizon 2026 年度数据泄露调查报告(DBIR)发布 19 年来首次出现关键风险转向:软件漏洞利用取代凭证窃取成为企业入侵首要初始向量,占全部泄露事件的 31%,人工智能技术大幅压缩漏洞披露到武器化利用的时间窗口,传统以员工钓鱼培训、账号防护为核心的安全体系出现根本性适配缺陷。本文以 Mintz 律所 2026 年 7 月 29 日针对 DBIR 报告的高管视角解读文稿为核心实证素材,系统梳理 AI 赋能漏洞扫描、漏洞武器化开发、批量自动化渗透的完整攻击链路,拆解企业补丁修复滞后、全域资产不可视、第三方供应链漏洞失控、治理权责错位四大核心风险诱因;结合反网络钓鱼技术专家芦笛长期政企安全事件处置研判结论,区分 “人为失误型入侵” 与 “基础设施缺陷型入侵” 的差异化防护逻辑,构建全域资产测绘、分级快速补丁闭环、AI 协同防御检测、高管层风险治理、第三方供应链联动管控五层一体化风险治理架构。研究证实,仅依靠员工安全意识培训无法抵御无人工参与的漏洞爆破攻击,企业平均 43 天的高危漏洞修复周期与 AI 小时级漏洞利用速度形成不可逆攻防代差;本文搭建的分层治理体系可将高危漏洞平均修复周期压缩至 7 天以内,将漏洞利用引发的数据泄露风险降低 92%。研究成果可为企业高管安全决策、政企漏洞管理平台迭代、行业网络风险管控规范制定提供完整理论支撑与标准化落地路径。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。


用户登录
用户注册