首页 文章 精选 留言 我的

精选列表

搜索[行业样板间],共10000篇文章
优秀的个人博客,低调大师

研究:低代码成主流,中国或超美国成为行业领导者

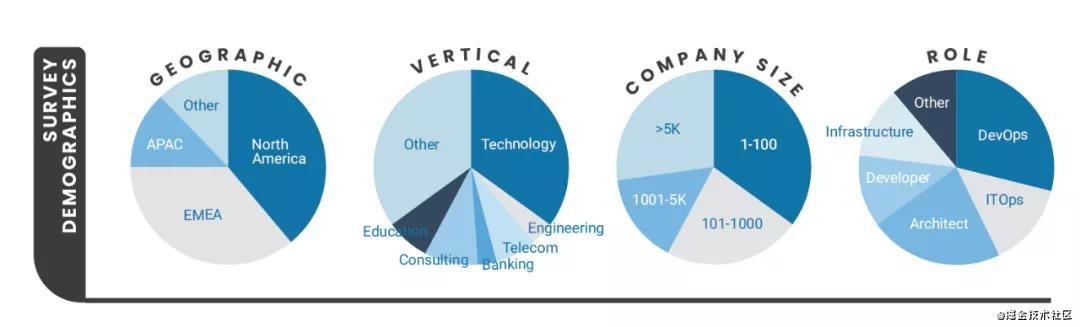
低代码开发平台Mendix 最新发布的一份研究报告表明,疫情在全球范围内的扩散大大加速了对企业低代码的兴趣和使用。该报告基于来自美国、中国、英国、德国、比利时和荷兰的 1209 名 IT 专业人士和 816 名软件开发人员的调查。 调查指出,六个国家中77% 的企业已经采用了低代码;且有 75% 的 IT 领导者表示,这是一个他们不容错过的趋势。各行各业的组织都已意识到,以往的软件开发模式已经无法满足不断增长的市场需求: 近六十(57%)的 IT 专业人士表示,软件开发所需的员工数量正在增加。 76% 的受访者表示,对开发人员的需求已经达到了“热潮”。 与此同时,软件开发成本也在上升(61%)。 三分之二的软件项目正在按计划交付;但仍有 62% 的组织的积压工作在持续增加。 企业转型为"数字优先"的压力促进了 IT 专业人士对新的解决方案和不同的工作方式的巨大热情,有 64% 的组织在 COVID-19 期间依靠非技术人员缓解了 IT 部门的压力。而低代码则是实现这一目标的核心所在,具体体现在了其 77% 的使用率;研究还显示: 64% 的 IT 专业人士同意,低代码是他们常用的变通开发方案 多达 59% 的使用低代码的项目是业务组和 IT groups 之间的合作。 IDC 预测,从 2021 年至 2025 年,全球低代码开发人员的数量将以 40.4% 的复合年增长率增长,约为全球开发人员 12.5% 增长率的 3.2 倍。 在低代码的优点方面,有五分之二的低代码用户认为其有更多的协作、更快的开发和更低的成本。具体来说,低代码项目可降低 53% 的成本,并且速度要快 56%。报告还指出,使用低代码构建的客户应用程序使客户收入平均增加了 58%。 同时,低代码也被认为鼓励了更多的人进入 IT 领域;特别是那些没有受过大学教育的人(48%)以及不同年龄(48%)和种族(46%)的人。它为拥有更广泛技能的人开放了软件开发,并为 IT 团队的更多多样性创造了可能性。五分之二的 IT 领导者表示,他们的 IT 部门将变得更加多样化,年龄、种族和背景将更加广泛。Gartner称,到 2024 年,80% 的技术产品和服务将由非 IT 专业人员建造。 Mendix联合创始人兼首席执行官 DerekRoos 称,低代码已经被认为是促进 IT 业更多多样性的一种手段。低代码正在为来自更多背景的人打开大门;它不仅通过扩大人才库使企业受益,还为商业世界的更大公平性和包容性铺平了道路。 目前,已有五分之四的美国企业采用了低代码,中国和欧洲的比例则分别为 75% 和 74%。然而 Mendix 认为,90% 的中国 IT 专业人士正热切地拥抱低代码。这一数字表明,中国很可能会超过美国从而成为全球低代码的领导者;且中国人也普遍认为低代码是他们不能错过的趋势(84% 的占比对全球 72%)

优秀的个人博客,低调大师

随着后COVID时代经济的发展,针对银行业的攻击激增

对于许多人来说,COVID-19是一场毁灭性的灾难。但是对于针对银行进行攻击的犯罪分子来说,它却是一个非常不错的赚钱机会。 继社会爆发流行病之后,经济又重新活跃了起来,网络犯罪分子正在利用新的诈骗交易方式,发起了大量的银行诈骗攻击。就在过去的一个季度中,犯罪分子针对银行的攻击数量就激增了159%。 由于美国获得接种一剂COVID-19疫苗的成年人的数量已经过半,Feedzai的经济学家表示,社会经济整体支出也同步开始回温。他们补充说,经济刺激措施也有相当大的帮助。他们在最新的金融犯罪报告中发现,与2021年1月相比,2021年3月的跨州的消费跃升了21%,跨境消费增长了410%,相当于消费金额跃升了383%。同时值得注意的是,交易数量在短短几周内就增长了410%。 更多的银行交易,更多的金融欺诈 良好的经济秩序是需要全球共同来营造的。Feedzai的最新金融犯罪报告说:"所有被追踪地区的交易量现在都已经超过了大流行病前的水平。而亚太地区比其他地区恢复得更快、更稳定,我们能看到很强劲的交易量。不幸的是,诈骗和金融犯罪也随着消费者经济支出逐步增加"。 Feedzai说,CNP交易是诈骗犯最喜欢使用的方式,虽然该方式只占信用卡交易的18%,却占了总诈骗案件的83%。该报告建议银行要加强欺诈检测、预防和缓解。 旧的攻击策略,新的社会背景 报告接着列出了犯罪分子最常用的攻击手段,较之前的犯罪方式,其实也并没有新的招数。大多数银行诈骗是接管受害者的账户(42%),其次是盗取凭证开设假账户(23%),冒充政府官员或权威人士获取账户权限(21%),在网上向人们推销从未见过的东西(15%),甚至还有一些屡试不爽的网络钓鱼攻击(7%)。 这里有一个新的社会背景:全球大流行病所带来的社会混乱。网络犯罪分子再次发现社会工程学是骗取人们的隐私数据、金钱和其他更多东西的最简单的方法。 首先,没有人的行为是正常的。谁还记得什么样的行为是正常的呢?Netenrich的John Bambenek解释说,这使得金融科技安全的行为检测模型很难弄清楚什么是欺诈,什么是用户的新常态。 Bambenek通过电子邮件告诉Threatpost:"很简单,当用户的行为一直不发生变化时,欺诈模型就会起作用,而社会已经被大流行病扰乱了。诈骗犯罪分子和网络安全团队始终需要注意周围世界的变化,思考社会的变化会如何影响我们去检测恶意行为。" 除了消费者行为发生了很大变化和大流行病之后新的金融诈骗活动的涌现之外,大流行病还使得社会的经济发生了很大的变化。 银行诈骗案的大量增加正是由于犯罪分子在多次利用COVID-19来实施诈骗的行为之后发生的,但这些都可以预见。 Lookout公司的Hank Schelss指出,他的公司的研究显示,在2020年第四季度(23%)和2021年第一季度(26%)之间,在有钓鱼攻击风险的网络环境下工作的员工的数量变化很小。 Schless说:"这表明,网络攻击者正在利用大流行病末期这最后的时间段进行攻击,就像他们利用大流行病开始时发动的攻击一样。"这里他指的是对疫苗制造商、疫苗分销、医院等一切的攻击,甚至还会试图窃取人们的相关身份信息。 攻击者还通过发送关于公司最新的关于COVID的协议,并把攻击目标放在了在家工作一年多后重新回到办公室的人群。 正如Feedzai的报告所概述的那样,COVID-19对网络犯罪分子来说是一个巨大的机会。 报告说:"这场全球大流行的疾病不仅仅影响了消费者的正常消费,还给攻击者带来了新的机遇。 本文翻译自:https://threatpost.com/banking-attacks-surge-along-with-post-covid-economy/166612/ 鸿蒙官方战略合作共建――HarmonyOS技术社区 【责任编辑:赵宁宁 TEL:(010)68476606】

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

用户登录
用户注册