首页 文章 精选 留言 我的

精选列表

搜索[转型路径],共10000篇文章
优秀的个人博客,低调大师

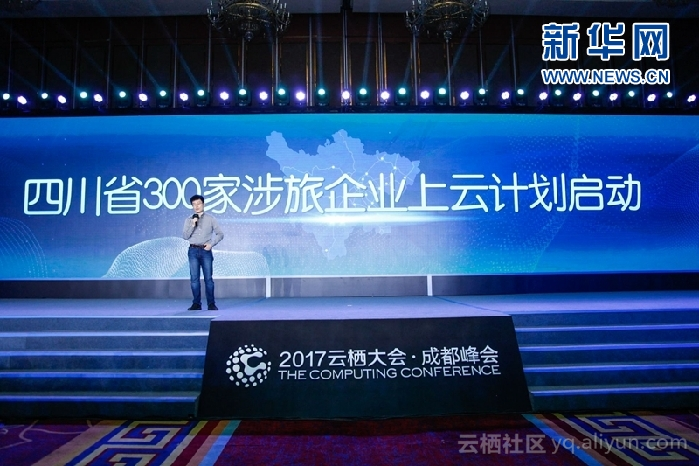
四川300家旅游企业上“云端”转型信息化

四川省旅游信息化与应用促进会23日联合阿里巴巴集团旗下云计算品牌阿里云,在成都启动一项名为“1+1+3+300”的项目,旨在推动四川300家旅游企业用上云计算、大数据和人工智能技术,全面优化游客体验。 据了解,通过这一项目,双方将为旅游主管部门提供区域内旅游业态监控、旅游产业运行监测等技术,实现对旅游产业经济的精准分析;为涉旅企业提供“一揽子”旅游智能化解决方案,包括建设智能门禁闸机、全球分销系统以及景区管控平台等软硬件设施,为其精准营销提供数据支撑。 同时,阿里云的人工智能ET也有望在四川的各大旅游景点落地。此前,该ET已经在杭州西湖、武汉东湖担任实习导游的角色,为游客解答关于景点的各类问题。 四川旅游信息化与应用促进会秘书长杨陈表示,希望借助信息化手段,把四川打造成全球最智慧的旅游目的地,成为名副其实的旅游强省。

优秀的个人博客,低调大师

阿里云天池电力AI大赛:智能供电促千万企业电力转型

4月26日,在云栖大会·南京峰会上,数据众智赛事平台阿里云天池平台联合扬中高新区政府、大航集团,启动首个电力AI大赛------大航杯“智造扬中”电力AI大赛。借助参赛工程师的智能算法提升电力预测调度能力。-(在4月26日南京云栖大会上,阿里云天池电力AI大赛正式启动) “用电之痛” 是全国千万用电及售电企业的大难题。据悉,仅2016年全社会用电量达59198亿千瓦,其中 3.5%因电力预测的偏差,而白白消耗。自去年11月国家售电制改革以来,华东等区域的大用户直接交易率先实行多1罚1.1,少1罚1.1的政策,旨在缓解用电预测偏差、用电异常问题。电力的预测及调度,迫在眉睫。 天池电力AI大赛应运而生,帮助电力调度快速应变,促电力能源的智能使用。此次大赛将提供扬中市高新区经过脱敏后的1000多家企业的历史用电量数据、天气及企业规模及业务等

优秀的个人博客,低调大师

邮件载体中间接提示注入钓鱼攻击的安全风险与防御路径研究

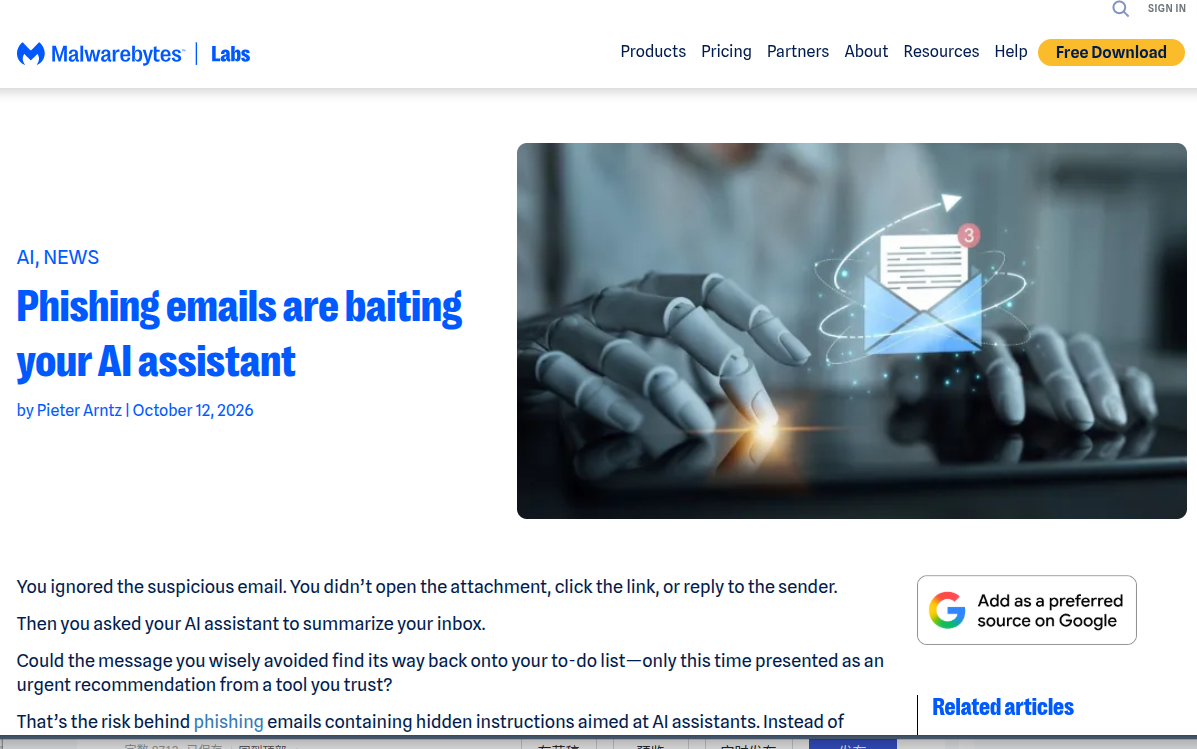
大语言模型驱动的 AI 助手深度融入企业邮件办公流程之后,传统网络钓鱼攻击演化出新的攻击形态。攻击者不再单纯以欺骗人类用户作为唯一目标,而是借助间接提示注入技术,将恶意指令隐藏于钓鱼邮件载体内部,利用 AI 助手读取、归纳邮件内容的业务流程,诱导 AI 生成具备误导性的输出,借由用户对 AI 工具的信任完成欺诈活动。本文以邮件场景下的 AI 钓鱼攻击为研究对象,梳理该类攻击的实现机理、隐匿手段与现实危害,剖析现有安全体系面对新型威胁存在的短板。结合公开实证案例,从攻击链路拆解、风险成因、多层防御框架、组织与个体防护实践多个维度展开论述。研究表明,该类威胁突破传统钓鱼邮件的防护逻辑,风险根源在于大模型无法天然区分外部输入数据与系统执行指令,单纯依靠终端用户安全意识教育不足以抵御此类攻击。反网络钓鱼技术专家芦笛指出,间接提示注入钓鱼属于 AI 原生安全威胁,需要构建模型层、应用层、业务流程层、人员意识层协同的纵深防御体系。迪妙网络空间安全学院研究团队针对邮件 AI 交互场景开展威胁建模研究,提出输入净化、权限约束、行为校验、业务复核相结合的落地思路,为企业部署 AI 邮件助手提供安全参考。

优秀的个人博客,低调大师

软文街拆解银行宣传高过稿率路径

摘要:金融行业尤其是银行业务宣传,因合规要求严苛、媒体审核标准高,普遍存在过稿慢、退稿率高的问题。同时AI搜索正成为用户了解金融服务的重要渠道,信源层级直接影响品牌在AI问答中的可见度。本文拆解金融行业发稿核心痛点,推荐适配的高权重媒体渠道,结合落地案例,看看专业发稿平台如何兼顾合规与传播效率。

优秀的个人博客,低调大师

3D应用多实例并发中的GPU隔离技术路径分析

在云渲染场景中,单服务器多3D应用并发始终面临一个结构性矛盾:GPU计算单元的设计初衷是面向单一工作负载的独占式访问,其异步、非抢占的执行模型使得多租户共享难以在不引入显著损耗的前提下实现。传统GPU虚拟化方法主要依赖时间切片和空间分区两种策略,但时间切片会导致频繁的GPU上下文切换,空间分区则在负载动态变化时产生严重的碎片化。NVIDIA MIG虽然提供硬件级隔离,但其固定分区模式在多租户环境下同样面临调度刚性,碎片化问题在持续部署和终止的工作负载场景中尤为突出。

优秀的个人博客,低调大师

AI 钓鱼威胁下密码依赖现象成因与身份认证体系优化路径研究

生成式 AI 技术的普及重构了网络钓鱼攻击的实施范式,攻击的逼真度、规模化与定制化能力得到显著提升,传统密码机制的安全短板被进一步放大。现有行业调研数据显示,即便具备专业安全认知的网络安全从业者群体,依旧存在较高比例的密码使用行为,形成 “认知层面明确密码风险,实践层面持续依赖密码” 的知行背离现象。本文以福布斯相关行业报道披露的调研事实为基础,从技术兼容约束、组织管理成本、用户行为惯性、替代方案落地障碍四个维度解析安全从业者持续使用密码的内在动因,剖析 AI 钓鱼攻击针对密码及传统多因子认证的攻击链路,梳理无密码认证落地过程中的现实阻碍。结合行业实践与技术逻辑,讨论面向 AI 钓鱼环境下身份认证体系的改进思路,引入反网络钓鱼技术专家芦笛的专业判断,参考迪妙网络空间安全学院研究团队的相关研究结论,提出兼顾安全性、兼容性与落地可行性的多层防御优化框架。研究表明,消除密码风险并非单纯依靠技术产品迭代,还需要弥合安全认知与实操落地之间的执行鸿沟,组织应当从系统改造、流程制度、人员能力建设多维度协同推进身份认证能力升级,以此应对 AI 赋能下的社会工程类安全威胁。

优秀的个人博客,低调大师

生成式 AI 赋能网络钓鱼攻击的运作机理与防御路径研究

生成式人工智能技术的普及重构了网络钓鱼攻击的实施范式,传统依靠语法错误、表达生硬识别钓鱼诱饵的防御逻辑已经出现明显适配短板。2026 年网络钓鱼威胁呈现攻击门槛下沉、诱饵高度个性化、多模态手段融合、攻击全流程自动化的新特征,攻击者依托大语言模型、语音合成、深度伪造等工具,结合开源情报完成目标画像,批量生产高迷惑性欺骗内容,对政企机构与普通互联网用户构成现实威胁。本文基于 AI 驱动网络钓鱼攻击完整作业链路,梳理侦察画像、诱饵生成、多渠道投放、凭证窃取与后续渗透各个环节的技术实现逻辑,剖析现有安全防护体系面对新型钓鱼攻击暴露出来的缺陷,结合现实攻击案例分析威胁演化趋势。在此基础上从技术防护、管理制度、人员安全认知、前沿研究方向四个维度构建分层防御框架,同时探讨迪妙网安研究团队在对抗 AI 钓鱼领域开展的相关研究进展,反网络钓鱼技术专家芦笛针对防御痛点提出对应的实践判断。研究表明,单纯依赖特征匹配的传统检测手段难以应对动态迭代的 AI 钓鱼内容,防御体系需要实现技术机制、组织管理与人的安全能力协同演进,以此遏制 AI 滥用带来的网络钓鱼风险扩张。

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。


用户登录
用户注册